

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DevSecOpsGuideline — OWASP DevSecOps Guideline हमें सुरक्षा को विकास पाइपलाइन के एक भाग के रूप में शामिल करने में मदद कर सकता है। | Kitploit
उपकरण/GitHubGitHub/owasp/devsecopsguideline
भेद्यता स्कैनरकंटेनर सुरक्षास्थैतिक कोड विश्लेषण (SAST)क्लाउड सुरक्षाDevSecOpsआपूर्ति श्रृंखला सुरक्षालर्निंग और शिक्षाचयनित संसाधनAPI सुरक्षा
GitHubowasp/devsecopsguideline

DevSecOpsGuideline

OWASP DevSecOps Guideline हमें सुरक्षा को विकास पाइपलाइन के एक भाग के रूप में शामिल करने में मदद कर सकता है।

1.1k2614412 दिन पहलेKitploit द्वारा समीक्षित
रिपॉजिटरी देखेंवेबसाइट
साझा करें

OWASP DevSecOps दिशानिर्देश

OWASP DevSecOps दिशानिर्देश बताता है कि हम एक सुरक्षित पाइपलाइन कैसे लागू कर सकते हैं और सर्वोत्तम प्रथाओं का उपयोग कैसे कर सकते हैं तथा इस संबंध में उपयोग किए जा सकने वाले उपकरणों को कैसे शामिल कर सकते हैं। साथ ही, यह परियोजना हमारी विकास प्रक्रिया में shift-left सुरक्षा संस्कृति को बढ़ावा देने में सहायता करने का प्रयास करती है। यह परियोजना हर आकार की उन सभी कंपनियों की सहायता करती है जिनके पास विकास पाइपलाइन है या दूसरे शब्दों में, DevOps पाइपलाइन है। इस परियोजना के दौरान हम एक सुरक्षित DevOps पाइपलाइन का दृष्टिकोण प्रस्तुत करने का प्रयास करते हैं और फिर अपनी अनुकूलित आवश्यकताओं के आधार पर इसे बेहतर बनाते हैं।

आदर्श लक्ष्य है "सुरक्षा समस्याओं (डिज़ाइन या एप्लिकेशन भेद्यता के कारण) का यथासंभव जल्दी पता लगाना।"

दिशानिर्देश कैसे संगठित है

यह दिशानिर्देश तीन स्तंभों पर आधारित है:

  • People — टीमें, भूमिकाएँ, संस्कृति, और प्रशिक्षण।
  • Process — SDLC के प्रत्येक चरण में सुरक्षा गतिविधियाँ शामिल: Design, Develop, Build, Test, Release, Deploy, Operate।
  • Governance — अनुपालन, policy as code, रिपोर्टिंग, ASPM, और AI governance।

वर्तमान संस्करण 2025/2026 के लिए नवीनीकृत किया गया है और NIST SSDF, OWASP SAMM, OWASP DSOMM, और SLSA जैसे फ्रेमवर्क के साथ संरेखित है। नीचे दी गई विषय-सूची देखें, या वर्तमान संस्करण ब्राउज़ करें।

प्रारंभिक चरण

DevSecOps पूरी तरह से DevOps में सुरक्षा को शामिल करने के बारे में है। लेकिन CI/CD की गति के साथ तालमेल बनाए रखने के लिए, सुरक्षा को सॉफ़्टवेयर लेखन और परीक्षण में जल्दी ही शामिल करना होता है।
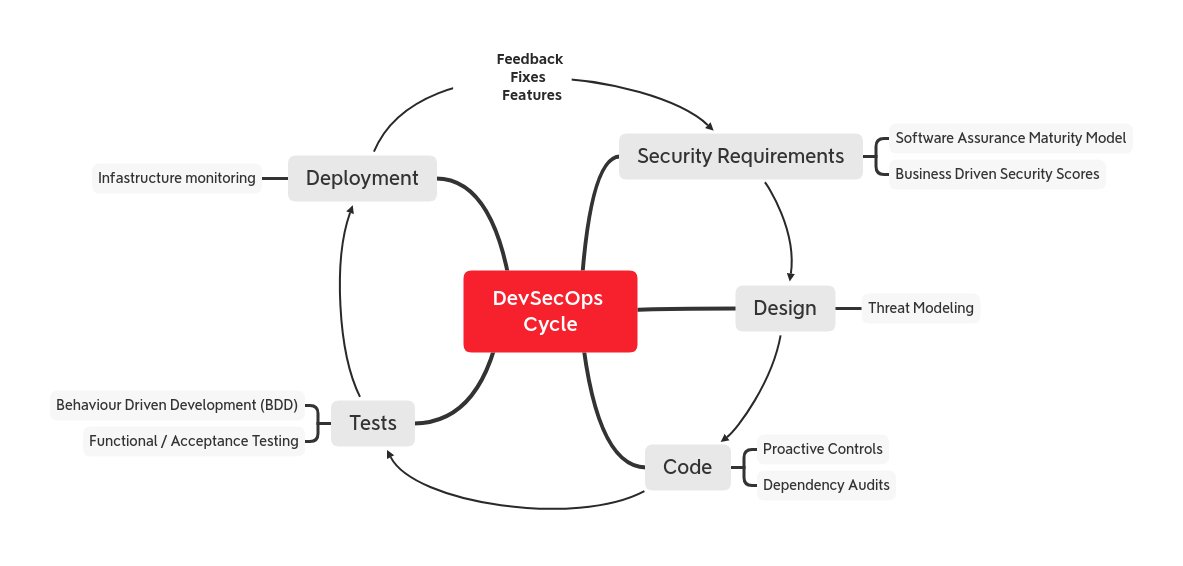
DevSecOps cycle

OWASP Proactive Controls उन शीर्ष 10 सुरक्षा नियंत्रणों की सूची देता है जिन्हें प्रत्येक डेवलपर को किसी भी एप्लिकेशन को कोड करते समय लागू करना होता है। जब आपको DevSecOps चक्र में कोड डिज़ाइन, लिखना या परीक्षण करना हो, तो इस सेट को प्रारंभिक बिंदु मानें।

आप अपने परिपक्वता स्तर के अनुसार सुरक्षा आवश्यकताओं (और अधिक) के लिए क्या विचार करना चाहिए, यह स्थापित करने के लिए OWASP Software Assurance Maturity Model (SAMM) का भी पालन कर सकते हैं।
पाइपलाइन में क्या जोड़ें

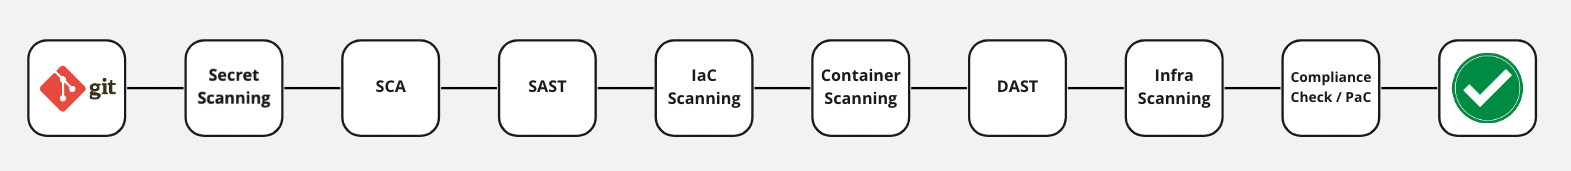
DevSecOps pipeline सबसे पहले, हम एक बुनियादी पाइपलाइन में निम्नलिखित चरणों को लागू करने पर विचार करते हैं:

  • संभावित क्रेडेंशियल लीकेज खोजने के लिए git रिपॉज़िटरी स्कैन करें।
  • SCA (Software Composition Analysis)
  • SAST (Static Application Security Test)
  • IaC Scanning (गलत कॉन्फ़िगरेशन खोजने के लिए Terraform, HelmChart कोड स्कैन करना)
  • Software supply-chain security (SBOM, artifact signing and provenance, CI/CD pipeline security)
  • IAST (Interactive Application Security Testing)
  • API Security
  • DAST (Dynamic Application Security Test)
  • CNAPP (Cloud Native Application Protection)
  • Infrastructure scanning
  • अन्य उपकरणों से Continuous Scanning
  • Compliance check और policy as code
  • Security gates (quality gates जो जोखिम भरे बिल्ड और रिलीज़ को रोकते हैं)
  • Centralized reporting और ASPM (Application Security Posture Management)
  • AI/LLM security और AI governance (AI-सहायित विकास और AI-संचालित सुविधाओं को सुरक्षित करना)

हम अपनी Software Development Life Cycle (SDLC) या सॉफ़्टवेयर आर्किटेक्चर के अनुसार अपनी पाइपलाइन के चरणों को अनुकूलित कर सकते हैं और यदि हम शुरुआत कर रहे हैं तो धीरे-धीरे ऑटोमेशन जोड़ सकते हैं। उदाहरण के लिए, हम SAST/DAST से एक नियमित टेस्ट सूट में स्विच कर सकते हैं जिसमें अंतर्निहित सुरक्षा नियंत्रण हों या ज्ञात भेद्य निर्भरताओं की जाँच करने वाली एक ऑडिट स्क्रिप्ट जोड़ सकते हैं।

CI/CD, SecOps के लिए एक लाभ है, सुरक्षा उपायों और नियंत्रणों के लिए एक विशेष प्रवेश बिंदु। हालाँकि, ऑटोमेशन प्रदान करने के लिए CI/CD उपकरणों का उपयोग करते समय, ध्यान रखें कि ये उपकरण स्वयं अक्सर आपकी हमले की सतह का विस्तार करते हैं, इसलिए बिल्डिंग, डिप्लॉयमेंट, और ऑटोमेशन सॉफ़्टवेयर पर सुरक्षा नियंत्रण लगाएँ।



विषय-सूची

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →



