
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
रिवर्स इंजीनियरिंग — उपकरण — पृष्ठ 15 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1373 परिणाम
ida-cli preview

ida-cli

GitHubcpkt9762/ida-cli

Headless IDA Pro MCP server for AI-assisted binary analysis, powered by idalib
reverse-engineeringbinary-analysisai-assisted-reversing
305 दिन पहले
mmiotic preview

mmiotic

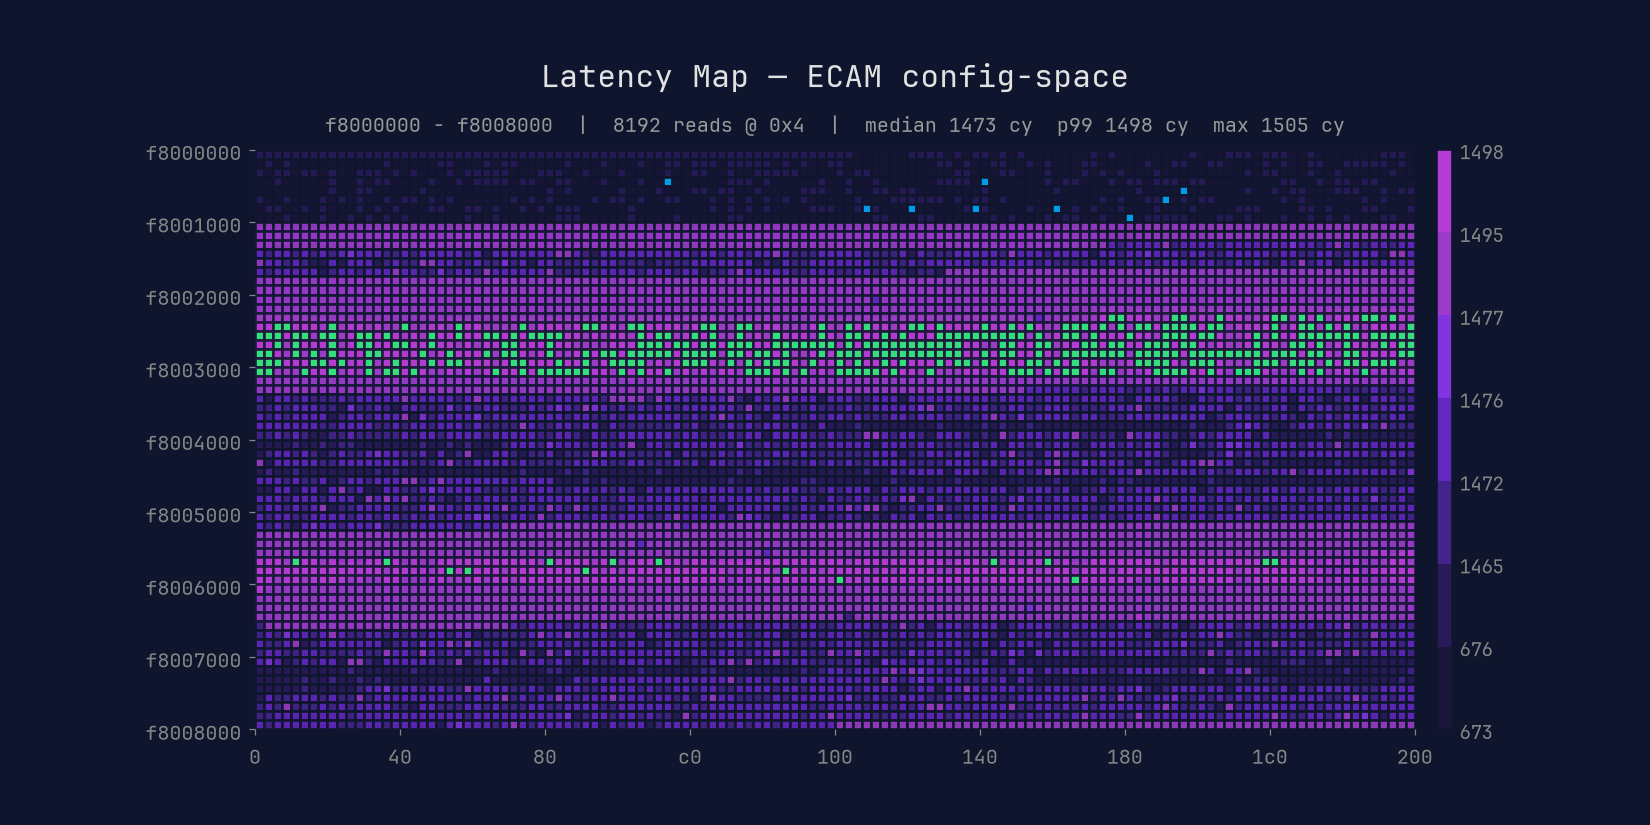
GitHubxoreaxeaxeax/mmiotic

अप्रलेखित हार्डवेयर के लिए विलंबता एक्स-रे

reconnaissancereverse-engineeringinformation-gathering+2
1442 महीने पहले
ctxdebug preview

ctxdebug

GitHubddudle/ctxdebug

MCP-संचालित रिवर्स इंजीनियरिंग प्लेटफ़ॉर्म जो WinDbg, IDA Pro और x64dbg को 160+ AI-सुलभ डिबगिंग और विश्लेषण उपकरणों से जोड़ता है।
static-analysisdynamic-code-analysisreverse-engineering+4
2828 दिन पहले
ALPC-Enumerator preview

ALPC-Enumerator

GitHubtalha-nazeef-ahmed/alpc-enumerator

ALPC पोर्ट्स, जिनमें PPL-संरक्षित प्रक्रियाएँ शामिल हैं, को सूचीबद्ध और वर्गीकृत करने के लिए एक Windows यूज़रलैंड टूल।
reconnaissancevulnerability-analysisreverse-engineering+4
312 महीने पहले
Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis preview

Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis

GitHubkaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis

Agent Tesla, एक .NET-आधारित इन्फो-स्टीलर जो APC इंजेक्शन, टोकन हेरफेर और रजिस्ट्री पर्सिस्टेंस का उपयोग करता है, का रिवर्स इंजीनियरिंग विश्लेषण।…
privilege-escalationpersistence-mechanismsreverse-engineering+4
32 महीने पहले
aotopsy preview

aotopsy

GitHubbronils/aotopsy

Flutter/Dart AOT स्नैपशॉट के लिए स्थैतिक विश्लेषक — Dart VM को एम्बेड या निष्पादित किए बिना libapp.so से फ़ंक्शन नाम, क्लास पदानुक्रम, कॉल ग्राफ़ और…
static-analysismobile-app-pentestingreverse-engineering+2
391 महीना पहले
intel-me-research preview

intel-me-research

GitHubjatinkapilaq1/intel-me-research

अपने Intel Management Engine से सीधे बात करें — zero-dependency Python टूल। मेमोरी लीक, partition manifest, live MKHI probing खोजता है। पहला…
embedded-systems-securityvulnerability-analysisreverse-engineering+4
132 महीने पहले
rhabdomancer preview

rhabdomancer

GitHub0xdea/rhabdomancer

Vulnerability research assistant that locates calls to potentially insecure API functions in a binary file.

static-analysisvulnerability-analysisreverse-engineering+1
1315 दिन पहले
nexmon preview

nexmon

GitHubseemoo-lab/nexmon

Broadcom/Cypress WiFi चिप्स के लिए C-आधारित फर्मवेयर पैचिंग फ्रेमवर्क जो मॉनिटर मोड, फ्रेम इंजेक्शन और बहुत कुछ सक्षम बनाता है
embedded-systems-securitypacket-sniffing-analysiswi-fi-auditing+6
2.9k27 दिन पहले
GIGABYTE-H510M-K-V2-BIOS-SMM-Reverse-Engineering-CVE-2025-7026-7027-7028-7029-Research preview

GIGABYTE-H510M-K-V2-BIOS-SMM-Reverse-Engineering-CVE-2025-7026-7027-7028-7029-Research

GitHubtobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research

GIGABYTE H510M K V2 (`H510MKV2.F3`) BIOS छवि का स्थैतिक रिवर्स-इंजीनियरिंग: PI-स्पेक SMM Core मेमोरी आवंटक का पूर्ण UEFI फर्मवेयर-वॉल्यूम निष्कर्षण…

static-analysisvulnerability-analysisreverse-engineering+3
12 महीने पहले
PS5-IPV6-Kernel-Exploit preview

PS5-IPV6-Kernel-Exploit

GitHubcryptogenic/ps5-ipv6-kernel-exploit

<= 4.51FW वाले PS5 के लिए एक प्रायोगिक webkit-आधारित कर्नेल एक्सप्लॉइट (Arb. R/W)
embedded-systems-securityprivilege-escalationvulnerability-analysis+4
9252 साल पहले
unlicense preview

unlicense

GitHubergrelet/unlicense

Themida/WinLicense 2.x और 3.x के लिए डायनेमिक अनपैकर और इम्पोर्ट फिक्सर।
dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
1.4k3 साल पहले
ttddbg preview

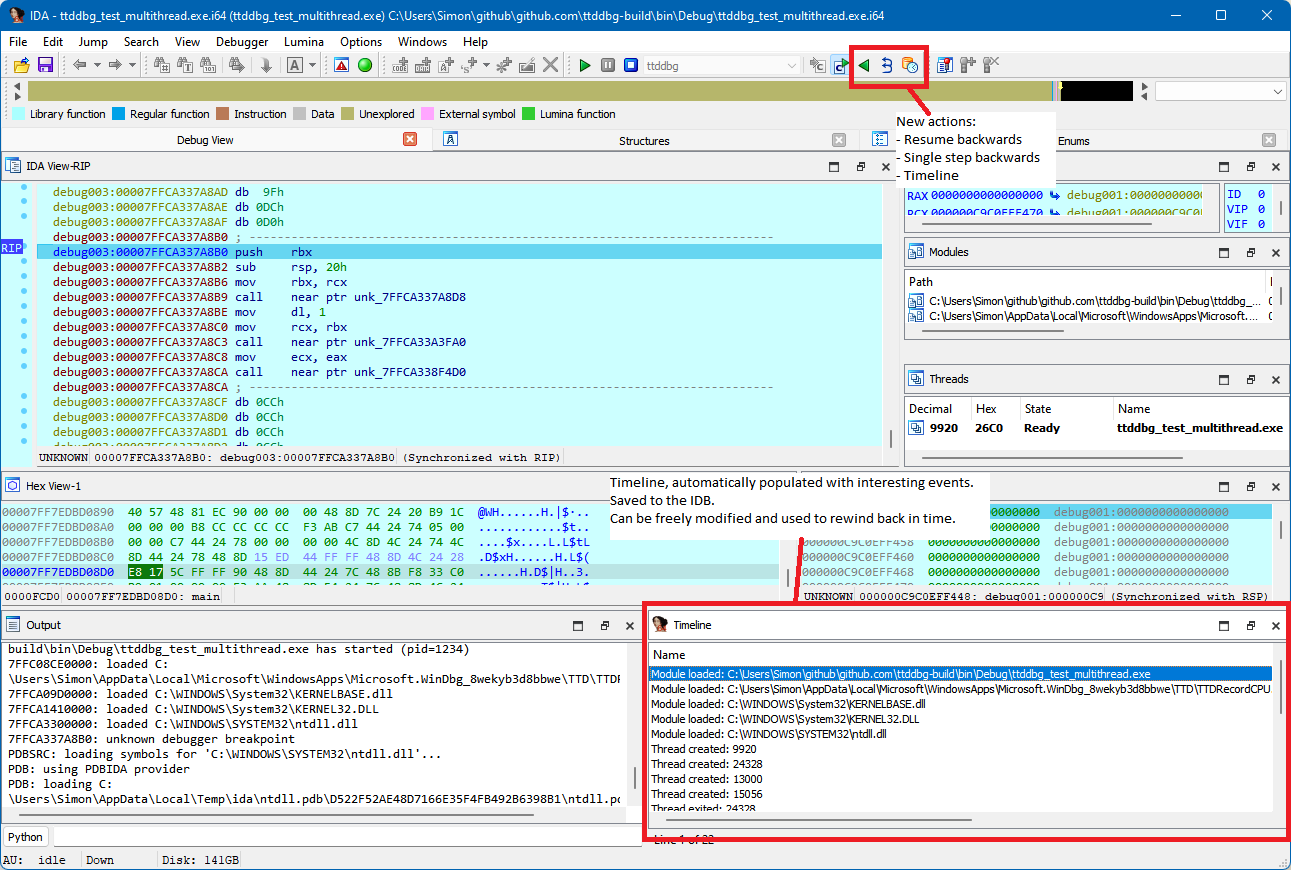
ttddbg

GitHubairbus-cert/ttddbg

समय यात्रा डिबगिंग IDA प्लगइन
dynamic-code-analysisreverse-engineeringdebuggers+1
5982 साल पहले
wslink-vm-analyzer preview

wslink-vm-analyzer

GitHubeset/wslink-vm-analyzer

WslinkVMAnalyzer एक टूल है जो Wslink मैलवेयर में मौजूद वर्चुअल मशीन द्वारा संरक्षित कोड के विश्लेषण को सुगम बनाता है।
code-analysisreverse-engineeringmalware-analysis+1
484 साल पहले
rasputin preview

rasputin

GitHubfrenchyeti/rasputin

मेरे सम्मेलनों और (un)RASPs पर काम से संबंधित संसाधन और शोध पत्र। यह काम प्रगति पर है, कृपया धैर्य रखें :) योगदान करने / मुझसे संपर्क करने / PR करने…
android-securityreverse-engineeringmalware-analysis+4
6228 दिन पहले
ghostlock-myron-tw preview

ghostlock-myron-tw

GitHubjason5545/ghostlock-myron-tw

GhostLock (CVE-2026-43499) kernel exploit पोर्ट, REDMI K90 Pro Max ताइवान फर्मवेयर (myron, WPMTWXM) के लिए — ऑफसेट्स, बिल्ड गाइड, प्रीबिल्ट बाइनरी
android-securityprivilege-escalationexploitation+3
52 महीने पहले
mal_unpack preview

mal_unpack

GitHubhasherezade/mal_unpack

गतिशील अनपैकर जो PE-sieve पर आधारित है
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+2
8276 महीने पहले
IDAPython-Malware-Scripts preview

IDAPython-Malware-Scripts

GitHubcdong1012/idapython-malware-scripts

IDA Pro में मैलवेयर विश्लेषण और रिवर्स इंजीनियरिंग वर्कफ़्लो को स्वचालित करने के लिए स्क्रिप्ट्स, जो बाइनरी निरीक्षण, स्थैतिक विश्लेषण और कोड…

static-analysisreverse-engineeringmalware-analysis+1
762 साल पहले
पिछला1…141516…77अगला