
 ddudle/ctxdebug
MCP-संचालित रिवर्स इंजीनियरिंग प्लेटफ़ॉर्म जो WinDbg, IDA Pro और x64dbg को 160+ AI-सुलभ डिबगिंग और विश्लेषण उपकरणों से जोड़ता है।

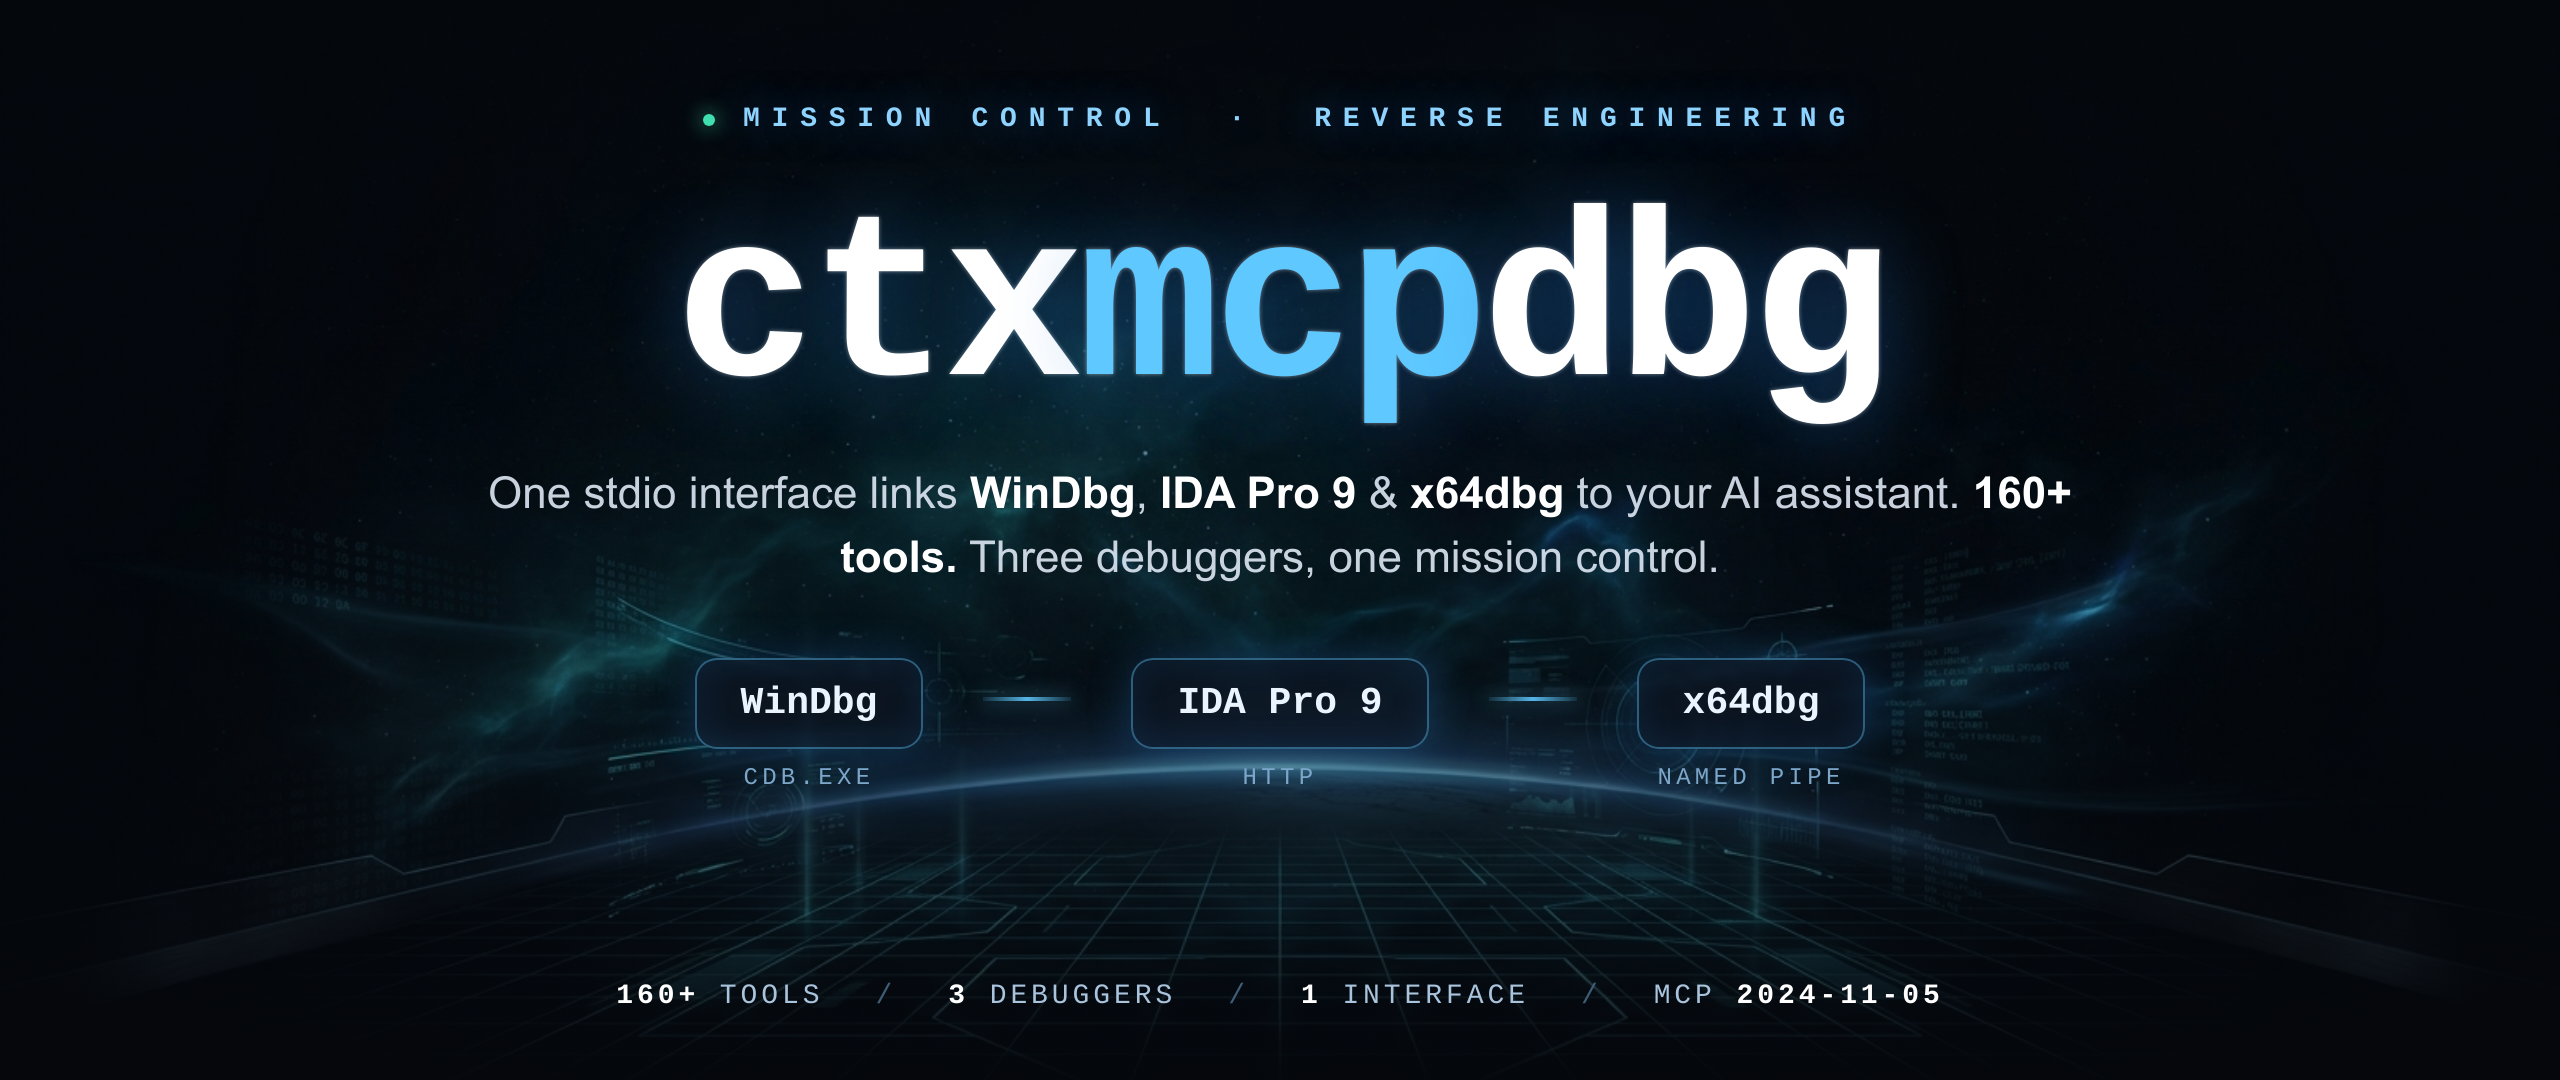
WinDbg, IDA Pro, और x64dbg के लिए MCP सर्वर
एक stdio इंटरफ़ेस · 160+ टूल्स · तीन डीबगर, एक क्लाइंट।

त्वरित शुरुआत · आर्किटेक्चर · सर्वर · वर्कफ़्लो · समस्या रिपोर्ट करें
वेबसाइट · ctxdebug.xyz · संपर्क · [email protected] · स्थिति · सार्वजनिक अल्फा
उन सिस्टम्स पर अधिकृत रिवर्स इंजीनियरिंग, क्रैश विश्लेषण और सुरक्षा अनुसंधान के लिए जिनके आप स्वामी हैं या जिनका विश्लेषण करने की अनुमति आपके पास है।
ctxdebug एक MCP (Model Context Protocol) प्लेटफ़ॉर्म है जो WinDbg, IDA Pro 9.x, और x64dbg को AI कोडिंग सहायकों से जोड़ता है। इसका उपयोग क्रैश डंप विश्लेषण, IDA में स्टैटिक समीक्षा, और x64dbg में लाइव डीबगिंग के लिए करें — बिना विंडो के बीच आउटपुट कॉपी किए।
एक stdio इंटरफ़ेस। 160+ टूल्स। तीन डीबगर, एक क्लाइंट।
यह कैसे काम करता है। प्रत्येक डीबगर को एक MCP टूल सर्वर के रूप में उजागर किया गया है। आप Claude, Kiro, या किसी भी MCP-संगत क्लाइंट से बात करते हैं; क्लाइंट डीबगर्स को कॉल करता है। कोई कॉपी-पेस्ट नहीं, टूल्स के बीच कोई मैन्युअल सहसंबंध नहीं।
उदाहरण। आप पूछते हैं: "इस क्रैश डंप का विश्लेषण करें और मूल कारण खोजें।" ctxdebug WinDbg में डंप खोलता है,
!analyze -vचलाता है, फॉल्टिंग एड्रेस लेता है, IDA Pro में फ़ंक्शन को डीकंपाइल करता है, और स्यूडोकोड तथा कॉलर चेन के साथ एक संयुक्त रिपोर्ट लौटाता है।
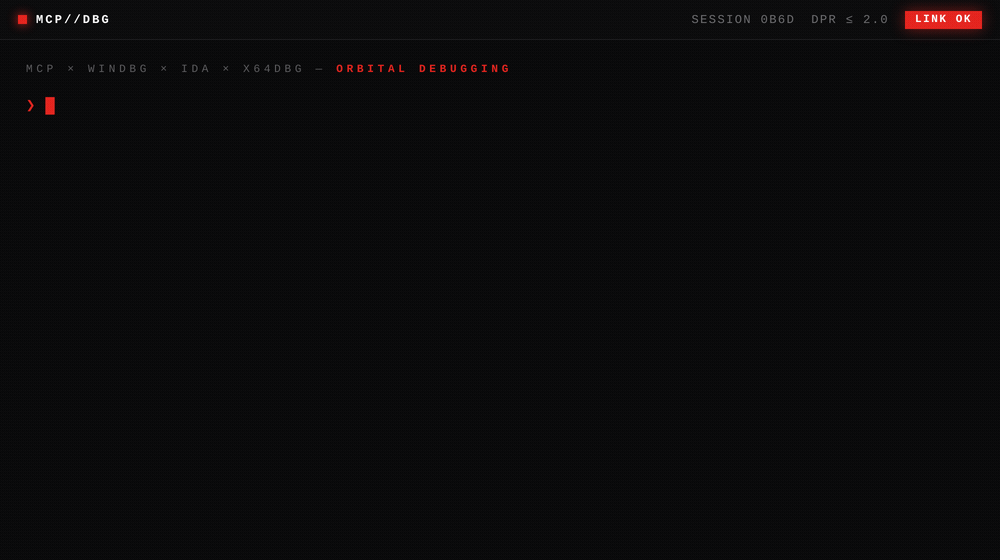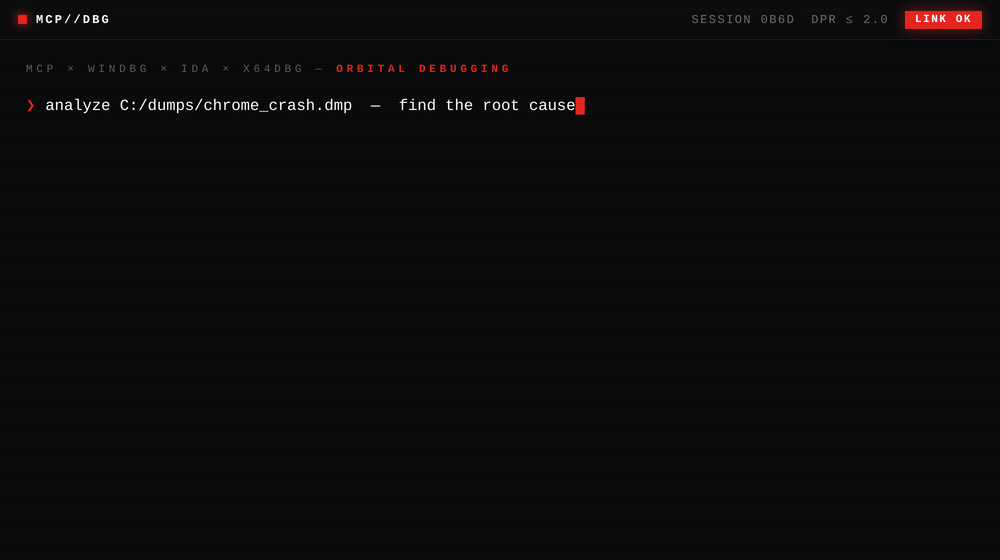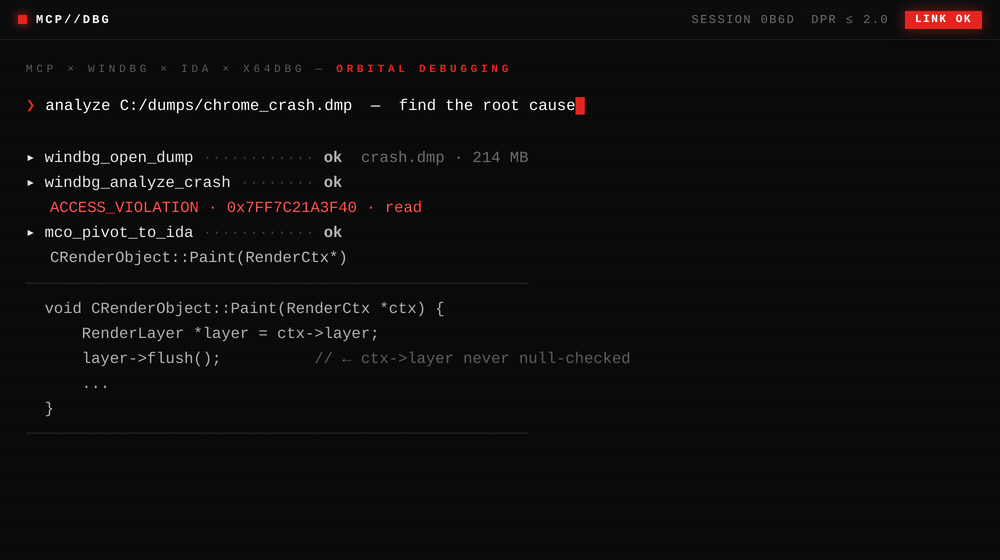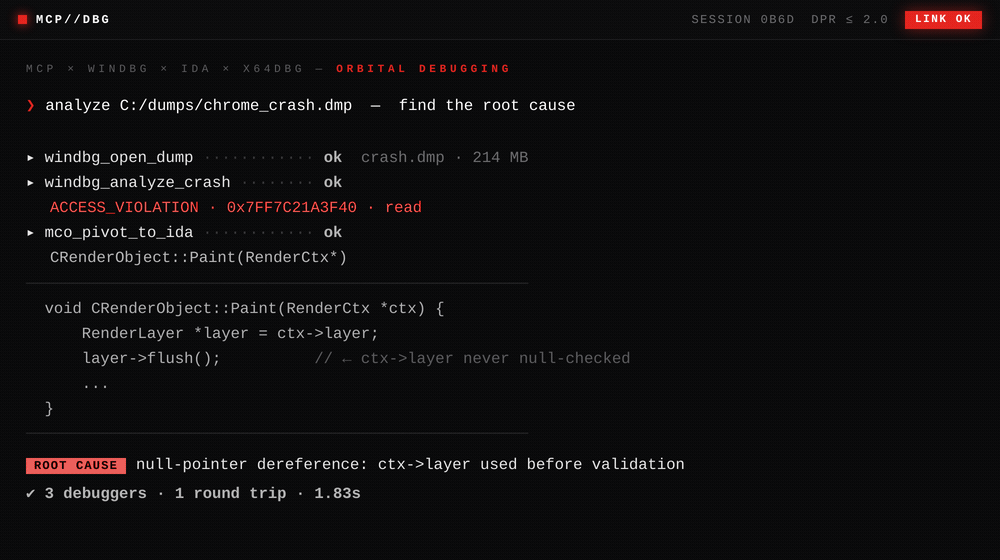
एक प्रॉम्प्ट → WinDbg डंप खोलता है, क्रैश का विश्लेषण करता है, IDA फॉल्टिंग फ़ंक्शन को डीकंपाइल करता है — ~1.8s में संयुक्त रिपोर्ट।
git clone https://github.com/DdUdle/ctxdebug.git
cd ctxdebug
pip install -e .
व्यक्तिगत सर्वर:
claude mcp add windbg       -- python windbg_mcp.py
claude mcp add ida          -- python ida_mcp.py
claude mcp add x64dbg       -- python -m agent --mcp
claude mcp add mco          -- python mco_orchestrator.py
claude mcp add mco-sessions -- python mco_sessions.py
या एकीकृत गेटवे का उपयोग करें — एक सर्वर, हर टूल:
claude mcp add mco-gateway -- python mco_gateway.py
पूर्ण JSON कॉन्फ़िगरेशन के लिए जिसमें environment variables शामिल हैं, mcp_config_example.json देखें।
एक बार सर्वर पंजीकृत हो जाने के बाद, अपने AI क्लाइंट से पूछें:
Open C:\dumps\crash.dmp, run a full crash analysis,
and decompile the function at the fault address.
The orchestrator windbg_open_dump → windbg_analyze_crash → mco_pivot_to_ida को श्रृंखलाबद्ध करता है और कॉलर श्रृंखला के साथ स्यूडोकोड लौटाता है।
| क्षमता | यह क्या करता है |
|---|---|
| लाइव डीबगर नियंत्रण | x64dbg के माध्यम से किसी प्रक्रिया को चलाएँ, रोकें, स्टेप करें और निरीक्षण करें। एक बार में एक पते के बजाय API समूहों (memory, network, crypto) पर ब्रेकपॉइंट सेट करें। |
| क्रॉस-डीबगर पिवट | WinDbg क्रैश डंप से एक पता लें और एक ही टूल कॉल में डीकंपाइलेशन, कॉलर्स और कैलीज़ के लिए इसे IDA Pro में खोलें। |
| लक्ष्य-संचालित विश्लेषण | x64dbg सर्वर में एक वैकल्पिक ReAct एजेंट (agent_analyze) शामिल है जो टूल कॉल्स को श्रृंखलाबद्ध करके बहु-चरणीय लक्ष्यों की योजना बनाता है — उदाहरण के लिए अनपैकिंग लूप ढूँढना या एंटी-एनालिसिस जाँचों की सूची बनाना। Claude, Groq, स्थानीय Ollama, या केवल ह्यूरिस्टिक्स के साथ काम करता है। |
| स्थायी नोट्स | एजेंट पैकर सिग्नेचर, एंटी-एनालिसिस पैटर्न और पिछले सत्रों के नोट्स संग्रहीत करता है, और नए लक्ष्यों पर उन्हें याद कर सकता है। |
| सत्र रिकॉर्डिंग | टूल कॉल्स को पूर्ण-पाठ खोज (FTS5) के साथ SQLite में लॉग किया जा सकता है। टाइमलाइन रीप्ले करें, दो सत्रों की तुलना करें, या Markdown रिपोर्ट निर्यात करें। |
| एंटी-एनालिसिस सर्वेक्षण | एक स्थिर स्कैन (IDA इम्पोर्ट्स/पैटर्न) और एक गतिशील स्कैन (x64dbg PEB/RDTSC) को एक रिपोर्ट में जोड़ता है। उन नमूनों के लिए वैकल्पिक लैब पैच (PEB फ़्लैग, निर्देश संपादन) जिनका विश्लेषण करने के लिए आप अधिकृत हैं। |
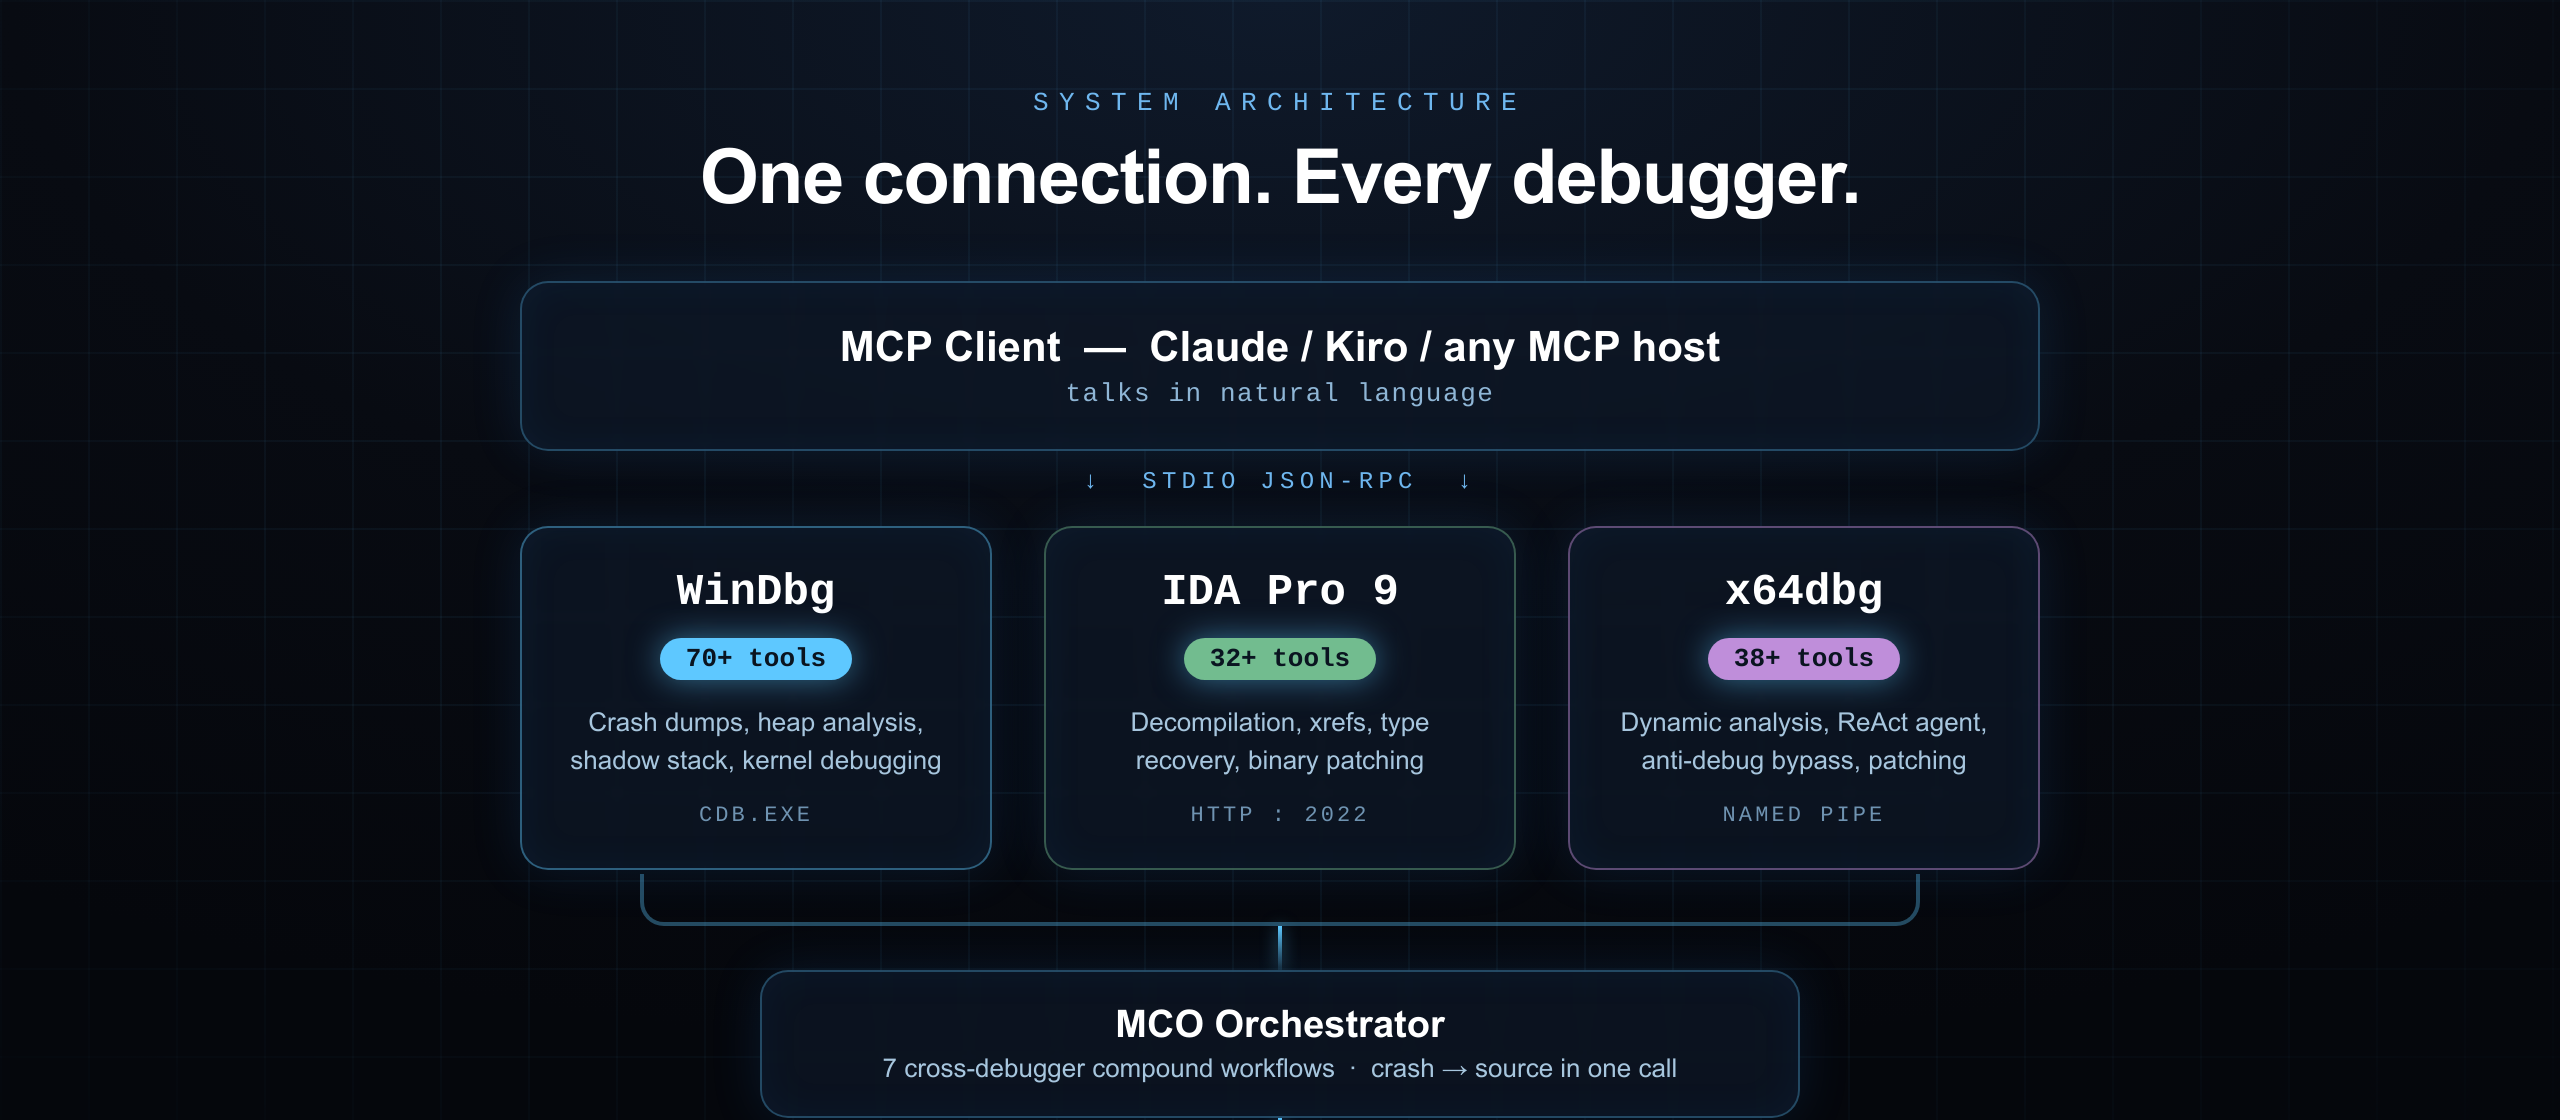
2024-11-05)localhost:2022 पर HTTP REST, 6 उम्मीदवारों से एंडपॉइंट का स्वतः-पता लगाता हैX64A मैजिक + uint32 लंबाई + 8-बाइट पैडिंग + JSON)| सर्वर | फ़ाइल | यह क्या करता है | टूल्स |
|---|---|---|---|
windbg | windbg_mcp.py | क्रैश डंप, हीप विश्लेषण, शैडो स्टैक, कर्नेल डीबगिंग | 70+ |
ida | ida_mcp.py | डीकंपाइलेशन, xrefs, टाइप रिकवरी, बाइनरी पैचिंग | 32+ |
x64dbg | agent/ | गतिशील विश्लेषण, ReAct एजेंट, मेमोरी निरीक्षण और पैचिंग | 38+ |
mco | mco_orchestrator.py | क्रॉस-डीबगर कंपाउंड वर्कफ़्लो | 7 |
mco-sessions | mco_sessions.py | सत्र रिकॉर्डिंग, FTS खोज, Markdown निर्यात | 13 |
mco-gateway | mco_gateway.py | एकीकृत प्रॉक्सी — सभी सर्वर एक कनेक्शन के माध्यम से | सभी |
Windows SDK से cdb.exe की आवश्यकता है। डिफ़ॉल्ट पथ:
C:\Program Files (x86)\Windows Kits\10\Debuggers\x64\cdb.exe
यदि आपका पथ भिन्न है तो WINDBG_MCP_CDB सेट करें। पहले से लॉन्च करने की आवश्यकता नहीं — टूल मांग पर डंप खोलते हैं या अटैच करते हैं।
बाइनरी लोड करके IDA Pro 9.x खोलें।
Python कंसोल में, चलाएँ:
exec(open(r'path\to\ctxdebug\ida_server_plugin.py').read())
HTTP सर्वर पोर्ट 2022 पर शुरू होता है।
C++ प्लगइन बनाएँ:
cd agent\plugins
build_plugin.bat
mco_agent.dp64 को x64dbg की plugin directory में कॉपी करें।
x64dbg को पुनः आरंभ करें — plugin named pipe \\.\pipe\x64dbg_ai_agent को उजागर करता है।
Crash dump → source (एक कमांड)
mco_crash_to_source(dump_path="C:\\dumps\\crash.dmp")
