
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis — रिवर्स इंजीनियरिंग विश्लेषण ड्रॉपर GCleaner का, एक मैलवेयर जो लचीले C2 इंफ्रास्ट्रक्चर, कर्नेल ड्राइवर लोडिंग, PowerShell/Conhost निष्पादन, और .rdata पेलोड निष्कर्षण का उपयोग करता है। इसमें 30+ C2 डोमेन, NtLoadDriver, और पूर्ण API सूची शामिल है। | Kitploit
उपकरण/GitHubGitHub/kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
विशेषाधिकार वृद्धिमेमोरी फोरेंसिकस्थायित्व तंत्ररिवर्स इंजीनियरिंगडेटा निष्कासनमालवेयर विश्लेषणकमांड एंड कंट्रोलबाइनरी विश्लेषणखतरा खुफिया
साझा करें
GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

रिवर्स इंजीनियरिंग विश्लेषण ड्रॉपर GCleaner का, एक मैलवेयर जो लचीले C2 इंफ्रास्ट्रक्चर, कर्नेल ड्राइवर लोडिंग, PowerShell/Conhost निष्पादन, और .rdata पेलोड निष्कर्षण का उपयोग करता है। इसमें 30+ C2 डोमेन, NtLoadDriver, और पूर्ण API सूची शामिल है।

रिपॉजिटरी देखें
6763 महीने पहलेअभी तक समीक्षित नहीं

1. C2 इंफ्रास्ट्रक्चर – लचीले और रिडंडेंट सर्वर

Process Hacker मेमोरी विश्लेषण से Dropper GCleaner द्वारा C2 संचार के लिए उपयोग किए जाने वाले डोमेन की एक व्यापक सूची सामने आती है। ये डोमेन विभिन्न प्लेटफार्मों (Scaleway, Render, Replit, आदि) पर होस्ट किए जाते हैं, जो एक मजबूत और रिडंडेंट इंफ्रास्ट्रक्चर का संकेत देते हैं।

मुख्य अवलोकन:

  • होस्टिंग प्रदाता: Scaleway (scw.cloud), Render (onrender.com), Replit (repl.co), और अन्य।
  • डोमेन: readthedocs.io, rhcloud.com, app.render.com, id.repl.co, resindevice.io, आदि।
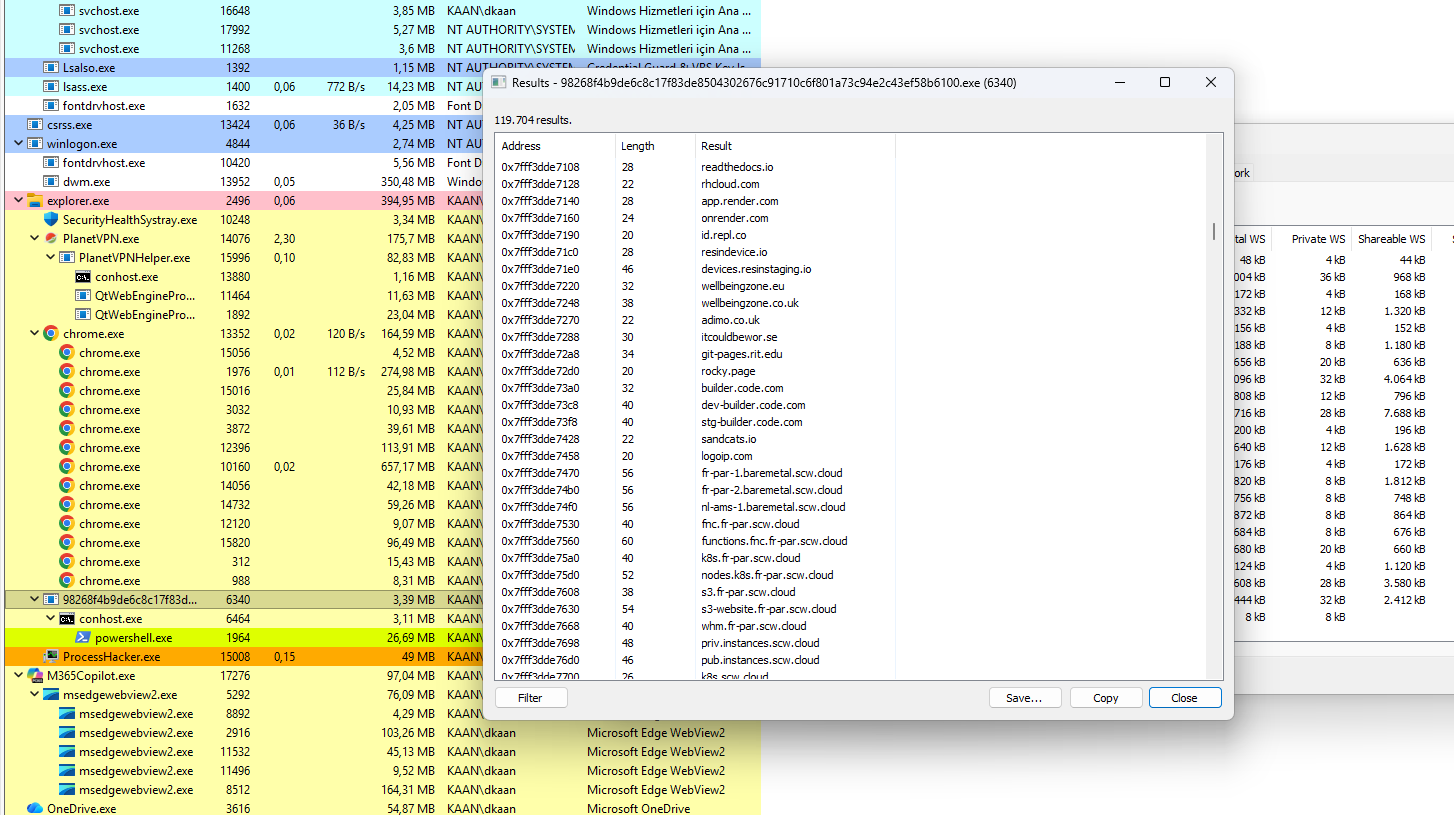
  • उद्देश्य: संभवतः पेलोड डिलीवरी, डेटा एक्सफिलट्रेशन, या कमांड निष्पादन के लिए उपयोग किया जाता है।

यह क्यों महत्वपूर्ण है:

  • लचीलापन: कई डोमेन यह सुनिश्चित करते हैं कि कुछ ब्लॉक होने पर भी मैलवेयर कार्यशील बना रहे।
  • पता लगने से बचाव: वैध होस्टिंग प्रदाताओं का उपयोग पहचान से बचने में मदद करता है।
  • रिडंडेंसी: बैकअप डोमेन निरंतर C2 संचार सुनिश्चित करते हैं।

दृश्य संदर्भ:

GCleaner Dropper C2 Domains Process Hacker दृश्य जिसमें Dropper GCleaner द्वारा उपयोग किए जाने वाले C2 डोमेन की व्यापक सूची दिखाई गई है।

2. PowerShell और Conhost प्रक्रिया स्ट्रिंग्स

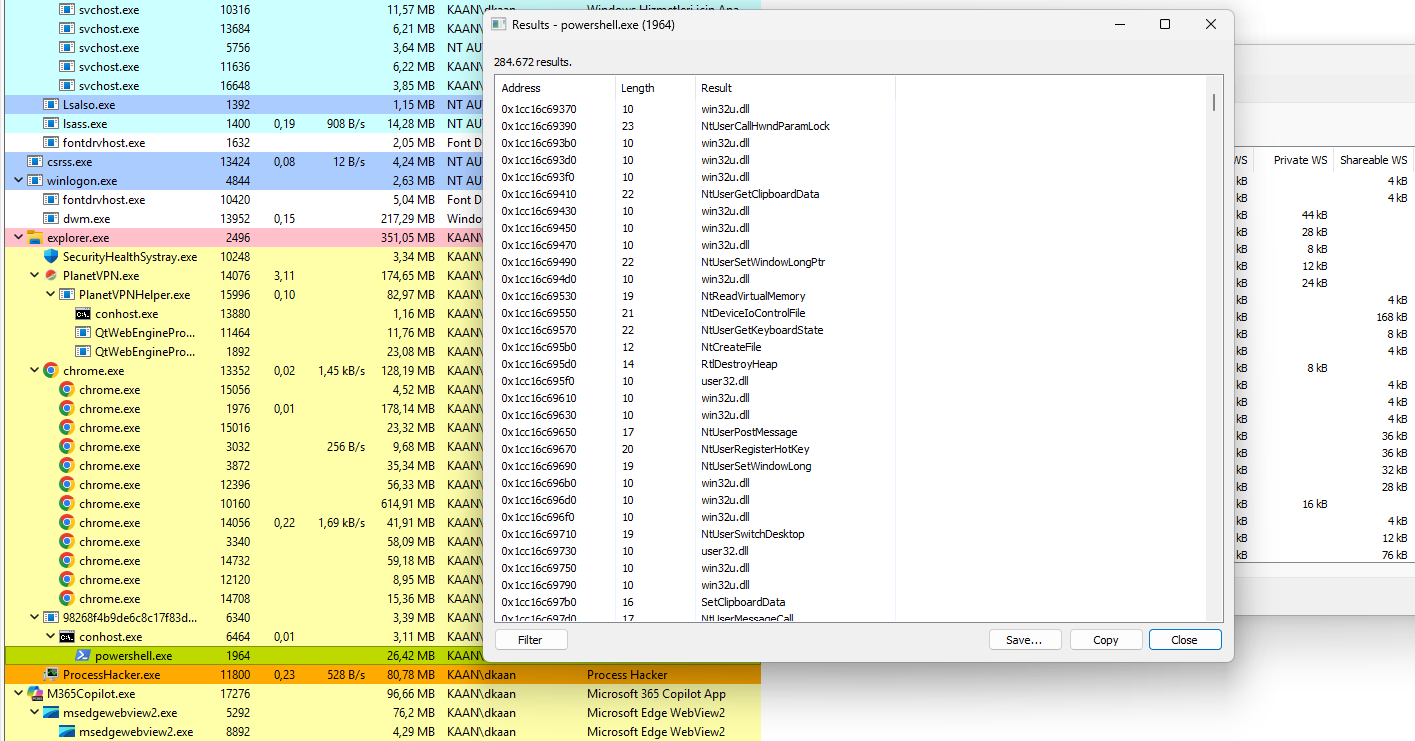
PowerShell प्रक्रिया के Process Hacker मेमोरी विश्लेषण से पता चलता है कि Dropper GCleaner निष्पादन के लिए conhost.exe और powershell.exe का उपयोग करता है। स्ट्रिंग्स क्लिपबोर्ड हेरफेर और विंडो प्रबंधन के लिए उपयोग किए जाने वाले महत्वपूर्ण Windows API कॉल्स दिखाती हैं।

देखे गए मुख्य फ़ंक्शन:

  • NtUserGetClipboardData – क्लिपबोर्ड से डेटा पढ़ता है।
  • SetClipboardData – क्लिपबोर्ड पर डेटा लिखता है।
  • NtUserRegisterHotKey – ग्लोबल हॉटकी पंजीकृत करता है।
  • NtUserSwitchDesktop – डेस्कटॉप स्विच करता है (संभावित पता लगने से बचाव)।
  • NtUserSetWindowLongPtr – विंडो गुणों को संशोधित करता है।
  • NtReadVirtualMemory – अन्य प्रक्रियाओं से मेमोरी पढ़ता है।
  • NtCreateFile – फ़ाइलें बनाता या खोलता है।

यह क्यों महत्वपूर्ण है:

  • क्लिपबोर्ड चोरी: मैलवेयर कॉपी किए गए टेक्स्ट (पासवर्ड, क्रिप्टो पते) चुरा सकता है।
  • पता लगने से बचाव: NtUserSwitchDesktop का उपयोग दुर्भावनापूर्ण विंडो को छिपाने के लिए किया जा सकता है।
  • स्थायित्व: हॉटकी का उपयोग दुर्भावनापूर्ण क्रियाओं को ट्रिगर करने के लिए किया जा सकता है।

दृश्य संदर्भ:

GCleaner Dropper PowerShell Strings Process Hacker दृश्य जिसमें PowerShell प्रक्रिया स्ट्रिंग्स NtUserGetClipboardData, SetClipboardData और अन्य APIs के साथ दिखाई गई हैं।

3. कर्नेल ड्राइवर और प्रिविलेज एस्केलेशन

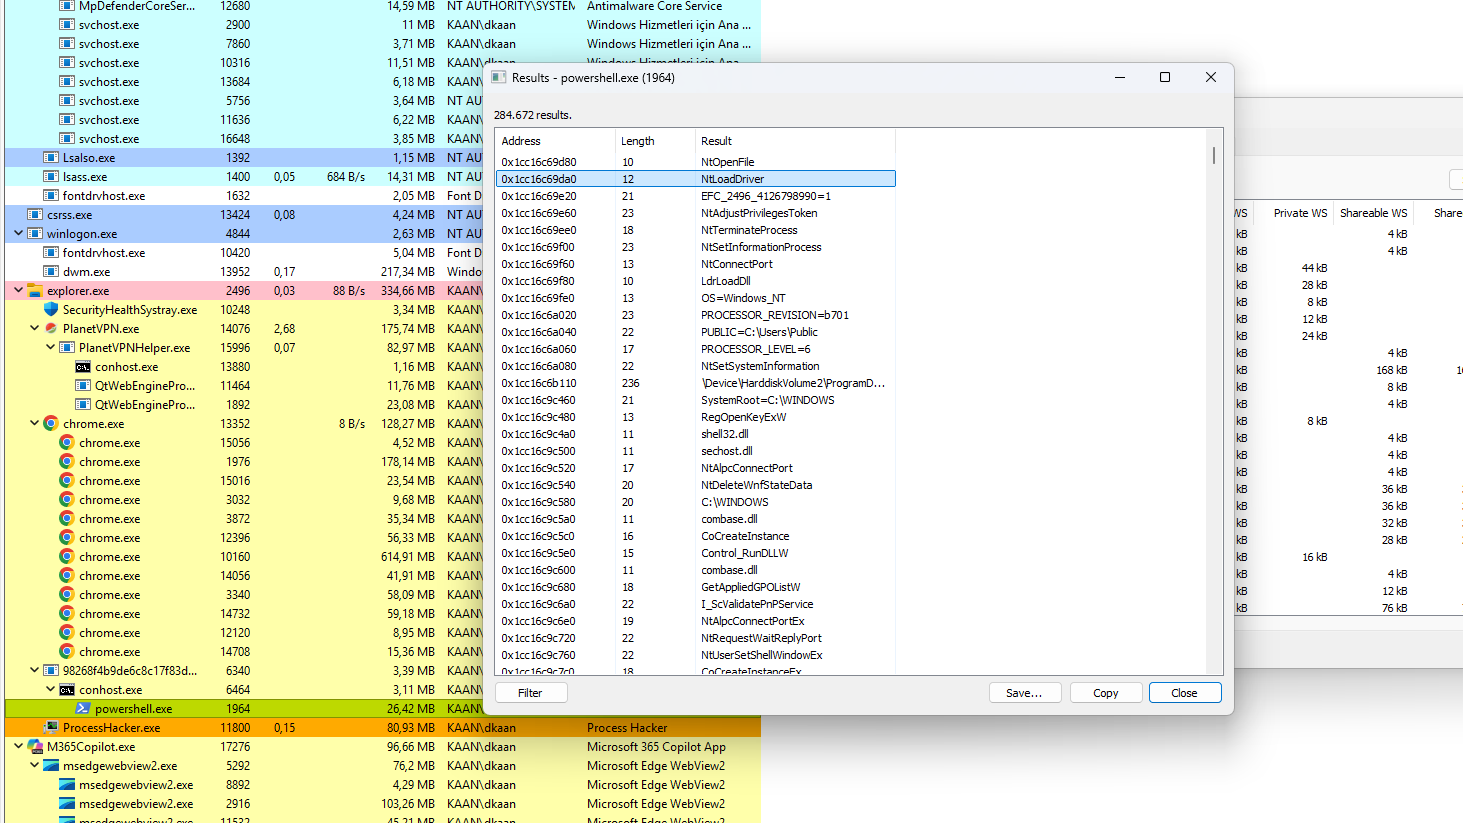
PowerShell प्रक्रिया स्ट्रिंग्स के आगे के विश्लेषण से पता चलता है कि Dropper GCleaner में उन्नत सिस्टम-स्तरीय क्षमताएं हैं, जिनमें कर्नेल ड्राइवर लोडिंग और प्रिविलेज एस्केलेशन शामिल हैं।

देखे गए मुख्य फ़ंक्शन:

  • NtLoadDriver – कर्नेल ड्राइवर लोड करता है।
  • NtAdjustPrivilegesToken – एस्केलेशन के लिए टोकन विशेषाधिकारों को समायोजित करता है।
  • NtSetSystemInformation – सिस्टम जानकारी संशोधित करता है (संभावित पता लगने से बचाव)।
  • NtTerminateProcess – प्रक्रियाओं को समाप्त करता है (जैसे, सुरक्षा उपकरण)।
  • CoCreateInstance – सिस्टम इंटरैक्शन के लिए COM ऑब्जेक्ट बनाता है।
  • RegOpenKeyExW – स्थायित्व के लिए रजिस्ट्री कुंजियाँ खोलता है।

यह क्यों महत्वपूर्ण है:

  • कर्नेल एक्सेस: NtLoadDriver मैलवेयर को ड्राइवर लोड करने की अनुमति देता है, जिससे उसे गहरा सिस्टम एक्सेस मिलता है।
  • प्रिविलेज एस्केलेशन: NtAdjustPrivilegesToken मैलवेयर को उच्च विशेषाधिकार प्राप्त करने में सक्षम बनाता है।
  • पता लगने से बचाव: NtSetSystemInformation का उपयोग सुरक्षा उपकरणों से छिपने के लिए किया जा सकता है।
दृश्य संदर्भ:

GCleaner Dropper Kernel & Privilege Strings Process Hacker दृश्य जिसमें PowerShell स्ट्रिंग्स NtLoadDriver, NtAdjustPrivilegesToken और NtSetSystemInformation के साथ दिखाई गई हैं।

4. कर्नेल और सिस्टम नियंत्रण – Conhost स्ट्रिंग्स

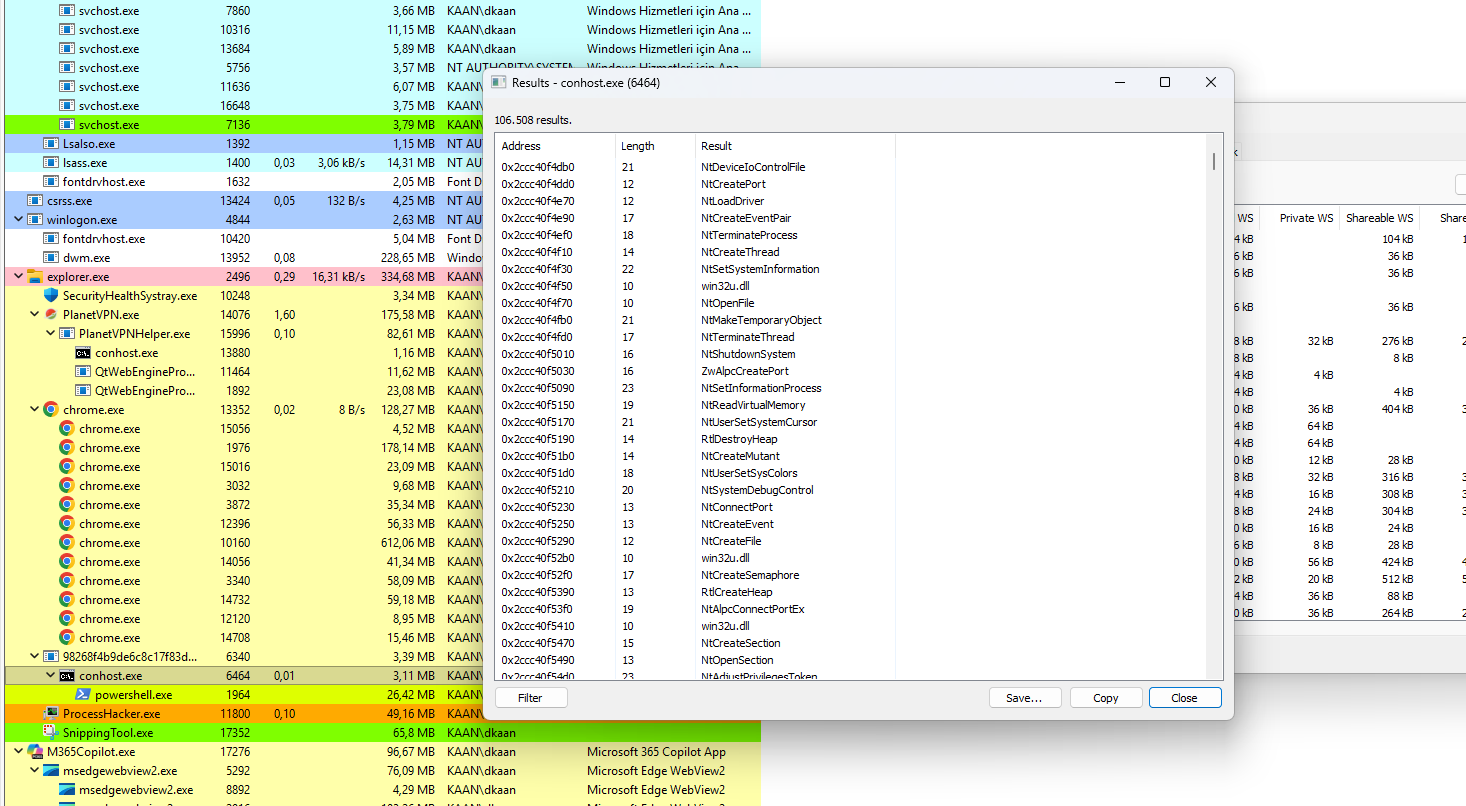
conhost प्रक्रिया स्ट्रिंग्स के विश्लेषण से पता चलता है कि Dropper GCleaner में कर्नेल-स्तरीय उन्नत क्षमताएं हैं, जिनमें ड्राइवर लोडिंग, सिस्टम शटडाउन और डीबग नियंत्रण शामिल हैं।

देखे गए मुख्य फ़ंक्शन:

  • NtLoadDriver – कर्नेल ड्राइवर लोड करता है।
  • NtShutdownSystem – सिस्टम को बंद या रिबूट करता है।
  • NtSystemDebugControl – सिस्टम डीबग ऑपरेशन करता है।
  • NtCreateThread – अन्य प्रक्रियाओं में थ्रेड बनाता है।
  • NtTerminateProcess – प्रक्रियाओं को समाप्त करता है (जैसे, सुरक्षा उपकरण)।
  • NtSetSystemInformation – सिस्टम जानकारी संशोधित करता है।
  • NtCreateSection – मेमोरी सेक्शन बनाता है (कोड इंजेक्शन के लिए)।

यह क्यों महत्वपूर्ण है:

  • सिस्टम नियंत्रण: NtShutdownSystem मैलवेयर को सिस्टम को बाधित करने की अनुमति देता है।
  • कर्नेल एक्सेस: NtLoadDriver और NtSystemDebugControl गहरा सिस्टम एक्सेस देते हैं।
  • इंजेक्शन: NtCreateSection और NtCreateThread कोड इंजेक्शन के लिए उपयोग किए जाते हैं।
दृश्य संदर्भ:

GCleaner Dropper Conhost Kernel Strings Process Hacker दृश्य जिसमें conhost स्ट्रिंग्स NtLoadDriver, NtShutdownSystem और NtSystemDebugControl के साथ दिखाई गई हैं।

5. .rdata पेलोड – पूर्ण API सूची

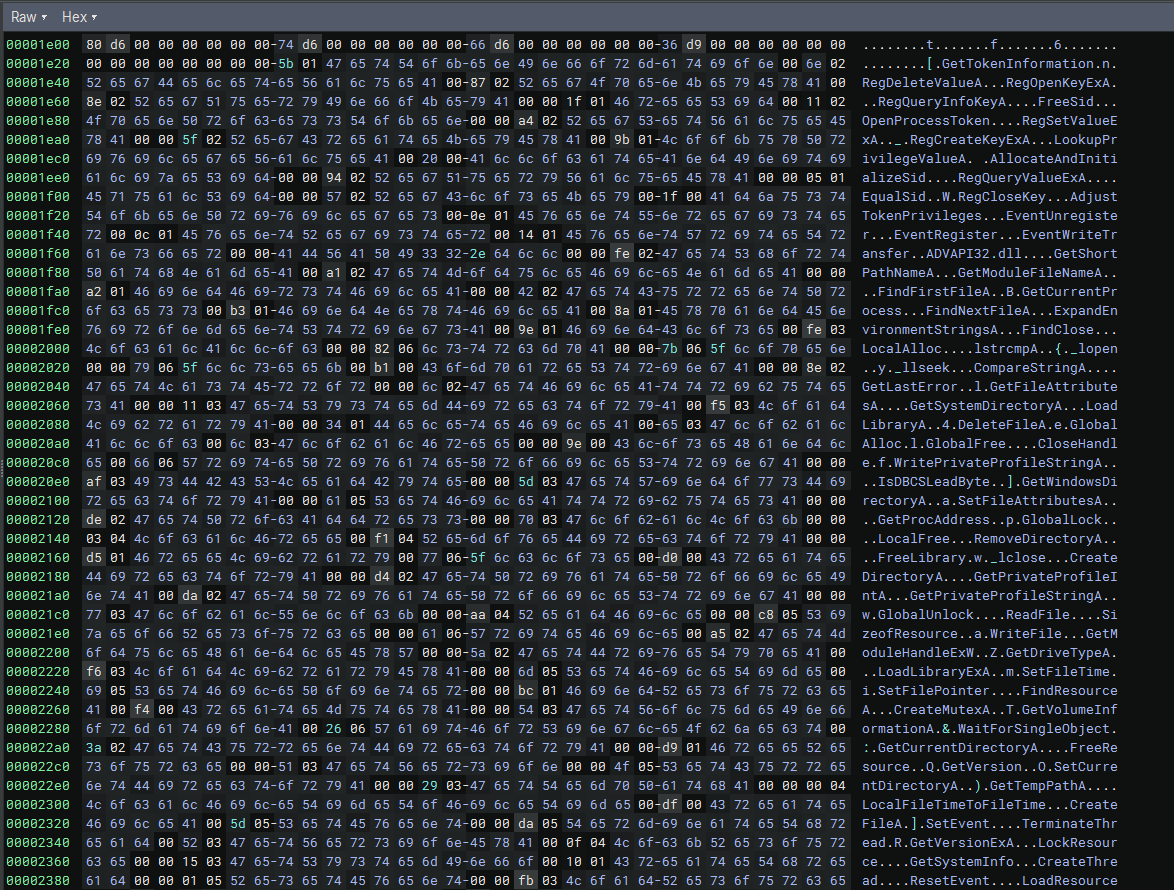
.rdata सेक्शन के Binary Ninja विश्लेषण से Dropper GCleaner का संपूर्ण पेलोड सामने आता है। API सूची एक पूर्ण-विशेषताओं वाले सूचना-चोर और सिस्टम मैनिपुलेटर के रूप में इसकी क्षमताओं की पुष्टि करती है।

मुख्य API श्रेणियाँ:

  • टोकन और विशेषाधिकार प्रबंधन: GetTokenInformation, AdjustTokenPrivileges, OpenProcessToken
  • रजिस्ट्री संचालन: RegOpenKeyExA, RegSetValueExA, RegDeleteValueA, RegCreateKeyExA
  • फ़ाइल और निर्देशिका संचालन: CreateFileA, DeleteFileA, FindFirstFileA, SetFileAttributesA
  • प्रक्रिया और थ्रेड प्रबंधन: CreateThread, TerminateThread, GetCurrentProcess
  • मेमोरी और संसाधन प्रबंधन: GlobalAlloc, LocalAlloc, LoadLibraryA, FreeLibrary
  • इवेंट और सिंक्रोनाइज़ेशन: CreateEvent, SetEvent, WaitForSingleObject
यह क्यों महत्वपूर्ण है:

  • डेटा चोरी: API टोकन, रजिस्ट्री और फ़ाइल संचालन को कवर करते हैं।
  • स्थायित्व: रजिस्ट्री और फ़ाइल संचालन मैलवेयर को नियंत्रण बनाए रखने की अनुमति देते हैं।
  • पता लगने से बचाव: टोकन हेरफेर और विशेषाधिकार वृद्धि पहचान से बचने में मदद करते हैं।

दृश्य संदर्भ:

GCleaner Dropper .rdata Payload Binary Ninja दृश्य जिसमें .rdata सेक्शन से Windows API की पूरी सूची दिखाई गई है।

निष्कर्ष

इस विश्लेषण में **Dropper GCleaner ** का पता चला, जो एक परिष्कृत मैलवेयर है, जो एक लचीले C2 इंफ्रास्ट्रक्चर, कर्नेल ड्राइवर लोडिंग, PowerShell/Conhost निष्पादन, और एक समृद्ध .rdata पेलोड को जोड़ता है।

मुख्य निष्कर्ष:

  • C2 इंफ्रास्ट्रक्चर: लचीले संचार के लिए 30+ डोमेन (readthedocs.io, scw.cloud, onrender.com, आदि)।
  • कर्नेल ड्राइवर: गहरे सिस्टम एक्सेस के लिए NtLoadDriver।
  • PowerShell/Conhost: स्टील्थ के लिए powershell.exe और conhost.exe दोनों के माध्यम से निष्पादित होता है।
  • .rdata पेलोड: .rdata सेक्शन से निकाली गई पूर्ण API सूची (टोकन हेरफेर, रजिस्ट्री ऑप्स, फ़ाइल प्रबंधन)।
  • उन्नत पता लगने से बचाव: NtAdjustPrivilegesToken, NtSetSystemInformation और NtSystemDebugControl का उपयोग करता है।

पहचान संबंधी अनुशंसाएँ:

  • पहचाने गए C2 डोमेन को ब्लॉक करें (पूरी सूची विश्लेषण में देखें)।
  • NtLoadDriver और NtAdjustPrivilegesToken कॉल्स की निगरानी करें।
  • संदिग्ध कमांड लाइनों के साथ PowerShell और Conhost प्रक्रियाओं का पता लगाएं।
  • बड़ी API सूचियों के लिए .rdata सेक्शन की निगरानी करें।

सैंपल डाउनलोड

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







