
 virtualsamuraii/flyphish
फ्लाई पर फ़िशिंग इंफ्रास्ट्रक्चर तैनात करें।

Flyphish एक Ansible playbook है जो साइबर सुरक्षा सलाहकारों को सुरक्षा आकलन के लिए क्लाउड में एक फ़िशिंग सर्वर तैनात करने की अनुमति देता है।
यह playbook क्लाउड में एक वर्चुअल मशीन पर Gophish, Postfix और OpenDKIM को इंस्टॉल और कॉन्फ़िगर करता है। इसके अतिरिक्त, OPSEC उद्देश्यों के लिए, यह playbook Gophish और Postfix सर्वर कॉन्फ़िगरेशन से डिफ़ॉल्ट IOC (SMTP हेडर) हटा देता है।
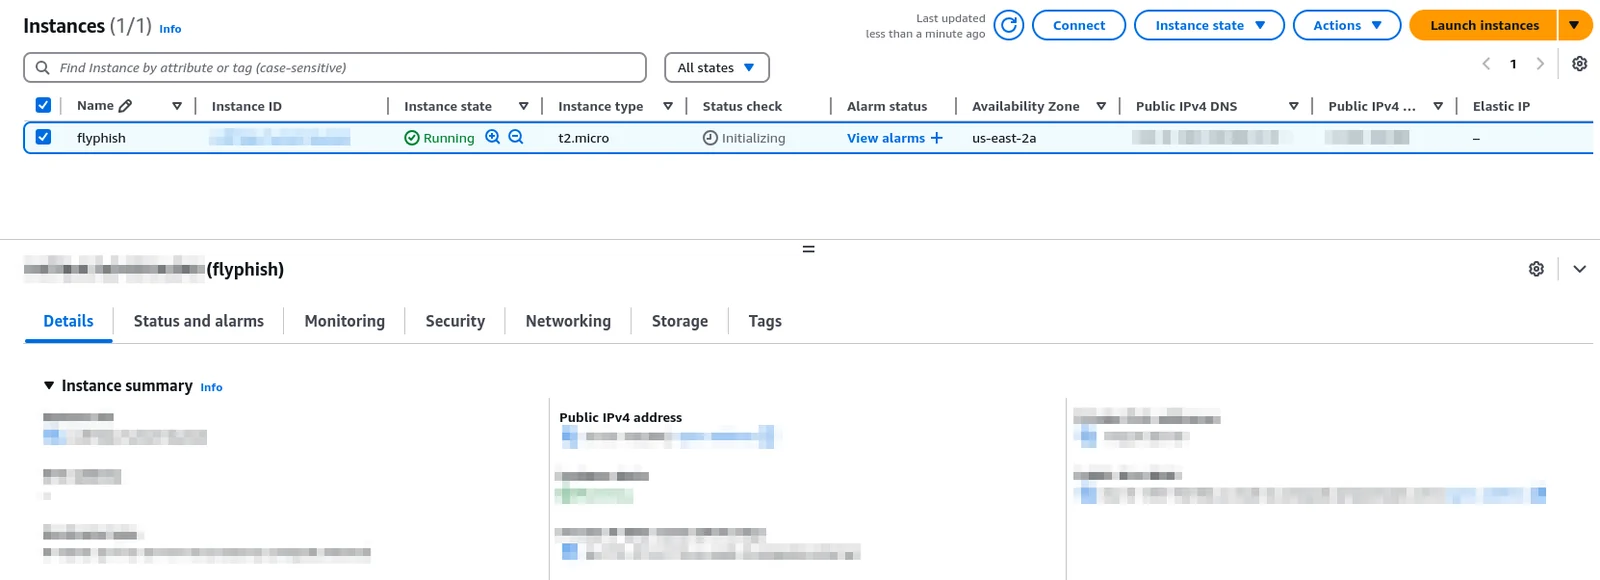
सुनिश्चित करें कि आपके पास एक डोमेन नाम है और उसके DNS रिकॉर्ड तदनुसार सेट करें (A, MX और SPF रिकॉर्ड आपके क्लाउड इंस्टेंस के सार्वजनिक IP पते की ओर इंगित होने चाहिए)।
अपनी स्वयं की मशीन पर Ansible इंस्टॉल करें :
sudo apt install ansible
git clone --recursively https://github.com/VirtualSamuraii/flyphish.git
अपने क्लाउड इंस्टेंस का सार्वजनिक IP पता hosts फ़ाइल में डालें।
अपना "phishing domain" और "sender domain" group_vars/all.yml फ़ाइल में डालें।
"phishing_domain" वेरिएबल वह डोमेन है जो आपकी फ़िशिंग वेबसाइट से जुड़ा है और "sender_domain" वेरिएबल आपका ईमेल प्रेषक डोमेन है। लाभ यह है कि आप इन डोमेन को स्वतंत्र रूप से चुन सकते हैं: प्रेषण पता और देखा गया URL आवश्यक रूप से एक ही डोमेन के नहीं होते। उनका मान बिल्कुल समान भी हो सकता है, जैसा कि आपके डिफ़ॉल्ट कॉन्फ़िगरेशन में है।
आप तैयार हैं !
ansible-playbook -i hosts playbook.yml
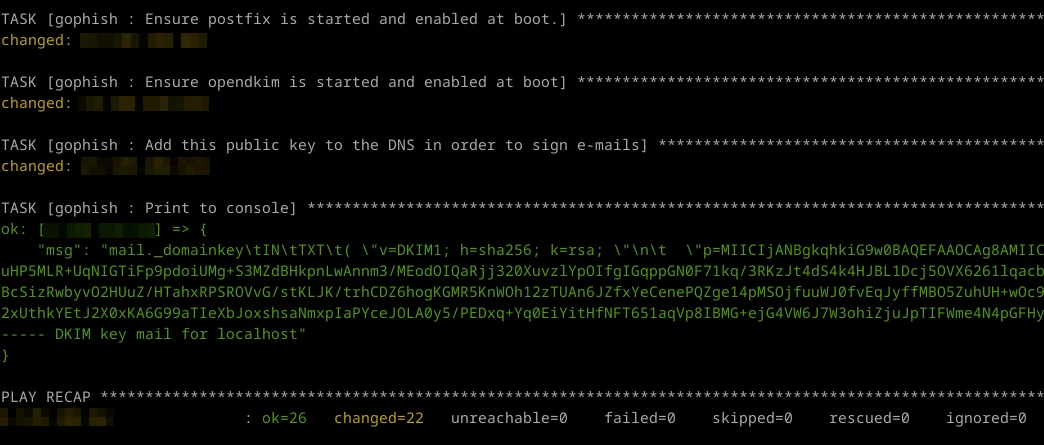
बाकी सब आप पर निर्भर है।
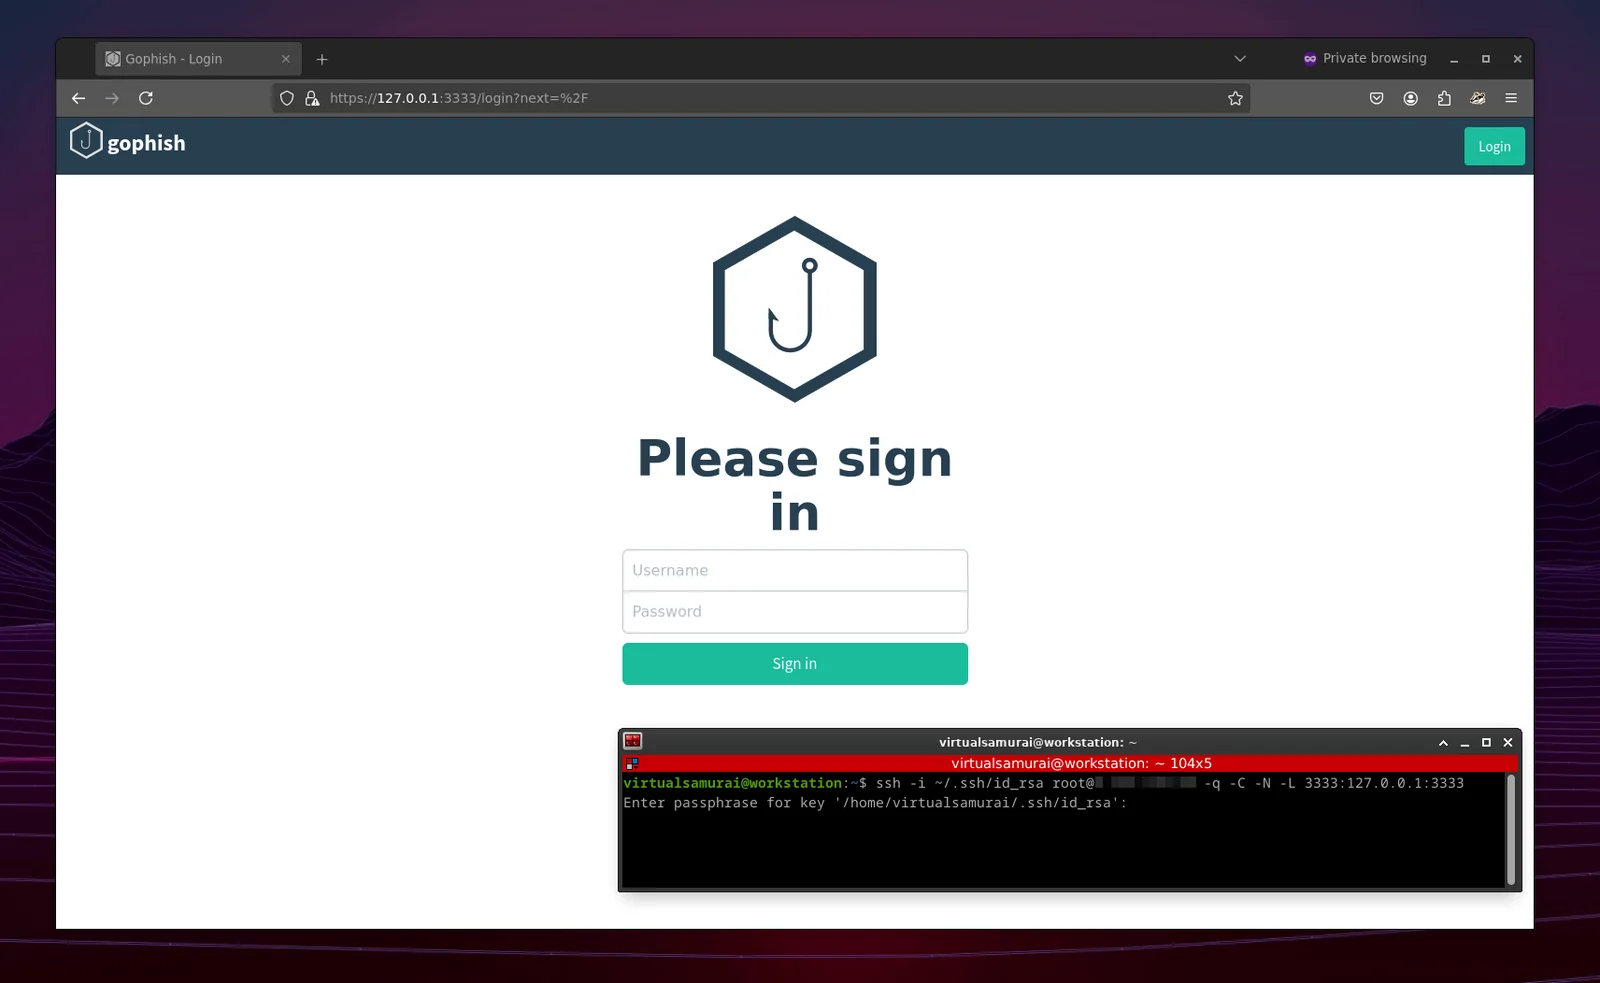
अब से, आप SSH का उपयोग करके अपने क्लाउड इंस्टेंस में लॉग इन कर सकते हैं, अपना Gophish सर्वर शुरू कर सकते हैं और इसे अपने Postfix SMTP सर्वर से हस्ताक्षरित ईमेल भेजने के लिए कॉन्फ़िगर कर सकते हैं।
ssh -i ~/.ssh/id_rsa youruser@yourcloudinstance -q -C -N -L 3333:127.0.0.1:3333
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
