

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
पेलोड डेवलपमेंट — उपकरण — पृष्ठ 2 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
967 परिणाम
NativePe preview

NativePe

GitHubhabanada/nativepe

Object Pascal (Delphi) लाइब्रेरी Windows PE फ़ाइलों को पार्स करने, मैप करने, लोड करने और डंप करने के लिए, रीलोकेशन, इम्पोर्ट, TLS, और रिमोट प्रोसेस…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
18
17 दिन पहले
injection-2 preview

injection-2

GitHubgmh5225/injection-2

Windows प्रक्रिया इंजेक्शन तकनीकों का क्यूरेटेड संग्रह, जिसमें Conhost, PROPagate, KernelCallbackTable, KnownDlls poisoning और अन्य कोड-इंजेक्शन…

defensive-toolsexploitationpost-exploitation+4
73 साल पहले
Xenon preview

Xenon

GitHubmythicagents/xenon

विंडोज़ के लिए C में लिखा गया एक Mythic एजेंट
defensive-toolspenetration-testing-frameworksprivilege-escalation+9
1881 महीना पहले
httpx preview

httpx

GitHubmythicc2profiles/httpx

कॉन्फ़िगर करने योग्य, समुदाय-संचालित, HTTP C2 प्रोफ़ाइल

defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
322 महीने पहले
Deserializer preview

Deserializer

GitHubjoshuaprovoste/deserializer

एजेंटिक LLM-संचालित रिलेशनशिप मैपिंग के साथ AST-आधारित स्टैटिक कोड एनालाइज़र, जो AI, LLM, रोबोटिक्स, डेटा साइंस, मशीन लर्निंग और डीप लर्निंग (लेकिन…

static-analysisvulnerability-scannersstatic-code-analysis+6
218 दिन पहले
notRDP preview

notRDP

GitHubdagowda/notrdp

Havoc C2 प्लगइन जो एक छिपा हुआ Windows डेस्कटॉप बनाता है, उसे ब्राउज़र व्यूअर पर स्ट्रीम करता है, और गुप्त रिमोट नियंत्रण के लिए माउस/कीबोर्ड इनपुट…

persistence-mechanismsimpersonation-toolsdata-exfiltration+6
25219 दिन पहले
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

एक फाइललेस रिवर्स शेल और C2 फ्रेमवर्क जो AV बचाव के लिए डायरेक्ट सिसकॉल, प्रॉक्सी टनलिंग, और ChaCha20 एन्क्रिप्शन का उपयोग करता है।

encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
75 महीने पहले
Koi preview

Koi

GitHubb3rt1ng/koi

Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…

payload-generationpersistence-mechanismsids-ips-evasion+9
395 दिन पहले
IAT-Hook preview

IAT-Hook

GitHubgmh5225/iat-hook

C++ DLL जो PE हेडर को पार्स करके और आयातित फ़ंक्शन पतों को लक्ष्य प्रक्रिया के भीतर एक कस्टम हुक पर पुनर्निर्देशित करके Import Address Table हुकिंग…

persistence-mechanismscode-analysisreverse-engineering+4
4 साल पहले
LazyOwn preview

LazyOwn

GitHubgrisuno/lazyown

Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…

penetration-testing-frameworksvulnerability-scannersexploit-frameworks+8
2957 दिन पहले
Harald preview

Harald

GitHubgmh5225/harald

एज्नोस्टिक ऑन-द-फ्लाई प्रोटोकॉल निर्माण के लिए इन-मेमोरी न्यूनतम CPU

exploitationids-ips-evasionscripting-automation+6
1 साल पहले
CnaEmulator preview

CnaEmulator

GitHubiterat0r/cnaemulator

Cobalt Strike Aggressor Scripts (.cna) के लिए स्टैंडअलोन एमुलेशन और परीक्षण हार्नेस जो सिंटैक्स को मान्य करता है, Beacon APIs को मॉक करता है, और बिना…

dynamic-analysis-sandboxingexploitationscripting-automation+7
2228 दिन पहले
RC4Decryption preview

RC4Decryption

GitHubweedhashpeddler/rc4decryption

Microsoft-हस्ताक्षरित tlscsp.dll LOLBin का दुरुपयोग करके LsCsp_EncryptHwid के माध्यम से RC4 encrypt/decrypt चलाता है, BYOK tradecraft के लिए मेमोरी…

defensive-toolsencryption-decryption-toolspersistence-mechanisms+6
3826 दिन पहले
ReflectivePluginLoader preview

ReflectivePluginLoader

GitHubracoten/reflectivepluginloader

Windows x64 के लिए रिफ्लेक्टिव PE मैपर और एवेज़न-हार्डन्ड मॉड्यूल स्टॉम्पिंग इंजन

defensive-toolspersistence-mechanismsreverse-engineering+7
82 दिन पहले
SmuggleMyPayload preview

SmuggleMyPayload

GitHubshaheeryasirofficial/smugglemypayload

क्लाइंट-साइड पर JavaScript के माध्यम से फ़ाइलों को एम्बेड और पुनर्निर्मित करने वाले HTML स्मगलिंग पेज जनरेट करता है, जिसमें पेलोड एन्कोडिंग, चंकिंग,…

defensive-toolsphishing-toolspayload-generation+6
525 दिन पहले
EvilVM preview

EvilVM

GitHubjephthai/evilvm

Forth-आधारित कंपाइलर जिसे position-independent x86_64 shellcode के रूप में तैनात किया गया है, जो TCP, HTTP, ICMP, और SMB पर interactive REPL के साथ…

exploit-frameworksreverse-engineeringscripting-automation+7
2094 साल पहले
MSRKit preview

MSRKit

GitHubrurixis/msrkit

एक ROP चेन को WRMSR प्रिमिटिव के साथ जोड़कर कर्नेल फ़ंक्शन्स को कॉल करने और BYOVD (AmdTools64.sys) के माध्यम से अहस्ताक्षरित ड्राइवर्स को मैप करने की…
privilege-escalationexploitationreverse-engineering+5
6627 दिन पहले
OneDrive-UDC2 preview

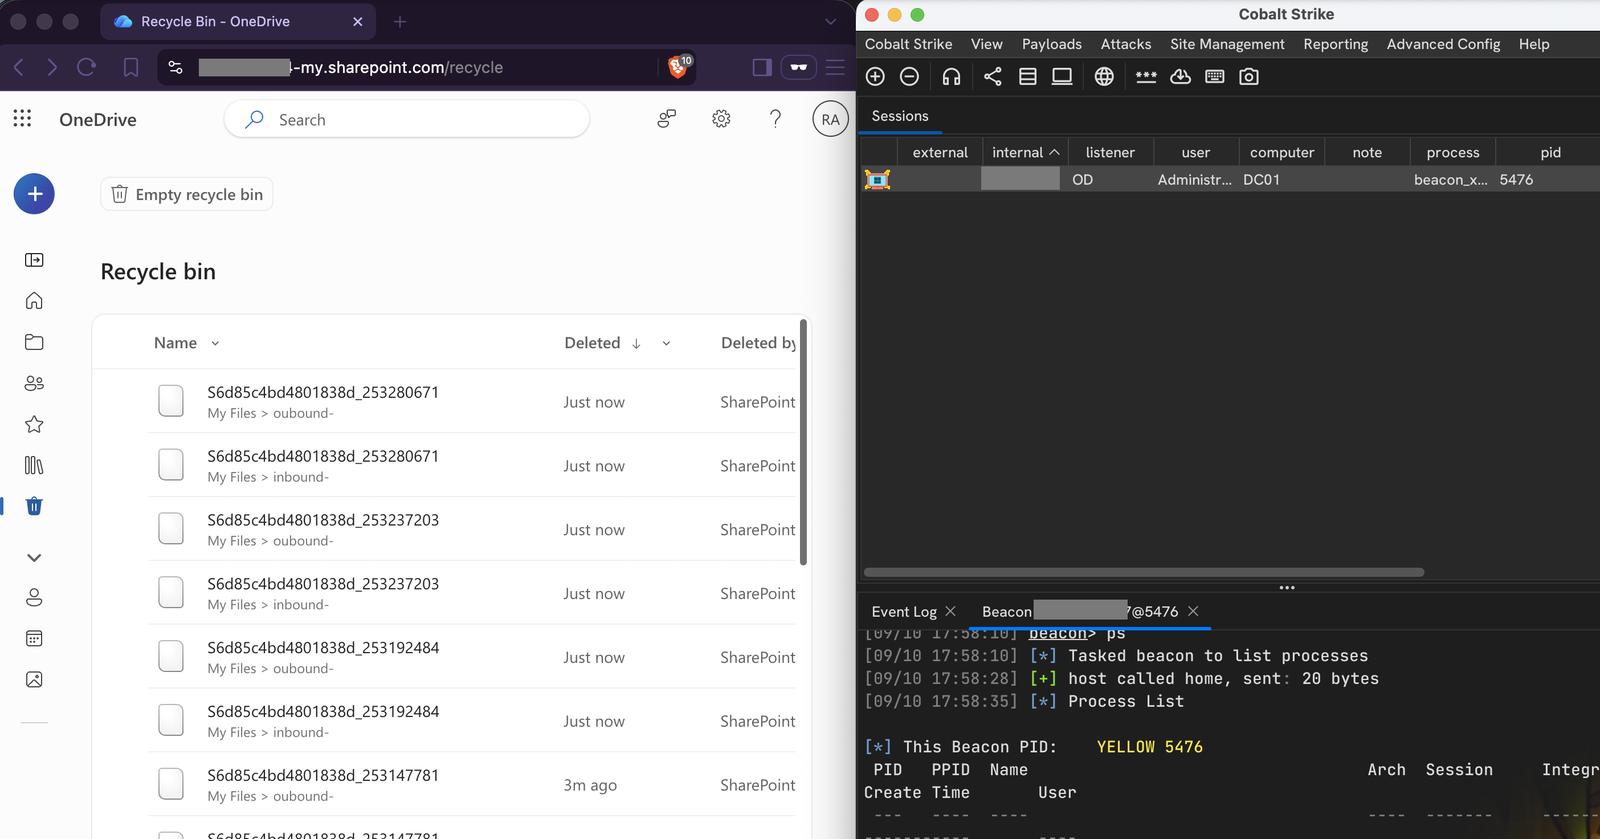
OneDrive-UDC2

GitHubnmht3t/onedrive-udc2

OneDrive को Cobalt Strike के लिए एक गुप्त C2 ट्रांसपोर्ट के रूप में

defensive-toolspenetration-testing-frameworkspost-exploitation+4
7229 दिन पहले
पिछला123…54अगला