

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
133 परिणाम
zeek-quic preview

zeek-quic

GitHubcorelight/zeek-quic

Bro विश्लेषक जो Google के QUIC प्रोटोकॉल का पता लगाता है
packet-sniffing-analysisnetwork-forensicsnetwork-security+2
115 साल पहले
zeek-spicy-ipsec preview

zeek-spicy-ipsec

GitHubcorelight/zeek-spicy-ipsec

Spicy पर आधारित एक Zeek IPSec प्रोटोकॉल विश्लेषक।
packet-sniffing-analysisnetwork-forensicsnetwork-security+1
81 साल पहले
zeek-spicy-ospf preview

zeek-spicy-ospf

GitHubcorelight/zeek-spicy-ospf

Spicy पर आधारित एक Zeek OSPF पैकेट विश्लेषक।

packet-sniffing-analysisnetwork-mappingnetwork-forensics+2
81 साल पहले
zeek-spicy-stun preview

zeek-spicy-stun

GitHubcorelight/zeek-spicy-stun

एक Zeek STUN प्रोटोकॉल विश्लेषक जो Spicy पर आधारित है।

packet-sniffing-analysisnetwork-forensicsforensics+2
51 साल पहले
zeek-spicy-wireguard preview

zeek-spicy-wireguard

GitHubcorelight/zeek-spicy-wireguard

एक Zeek Wireguard प्रोटोकॉल विश्लेषक जो Spicy पर आधारित है।
packet-sniffing-analysisnetwork-forensicsnetwork-security
77 महीने पहले
aiengine preview

aiengine

Bitbucketcamp0/aiengine

AIEngine अगली पीढ़ी का इंटरैक्टिव/प्रोग्रामेबल Python/Ruby/Java/Lua और Go NIDS (नेटवर्क इंट्रूज़न डिटेक्शन सिस्टम) है।
defensive-toolsnetwork-forensicsnetwork-security+5
3 साल पहले
Fourteen_Endpoints preview

Fourteen_Endpoints

GitHubjgoyd/fourteen_endpoints

Apple के Privacy Relay के अंदर शेल कंपनियाँ
osintreconnaissancenetwork-forensics+8
56 महीने पहले
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

GRE, IPIP, 6in4, ESP (ipsec) प्रोटोकॉल में एनकैप्सुलेटेड ट्रैफ़िक को डीकैप्सुलेट करता है, साथ ही IEEE 802.1Q (वर्चुअल LAN) हेडर को भी हटा सकता है।…

packet-sniffing-analysisencryption-decryption-toolsvulnerability-analysis+3
348 साल पहले
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

यह डेवलपमेंट ट्री है। प्रोडक्शन डाउनलोड यहाँ उपलब्ध हैं:

disk-forensicsosintmemory-forensics+9
1.4k9 दिन पहले
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

फोरेंसिक स्कैनर
disk-forensicsmemory-forensicsnetwork-forensics+3
4113 साल पहले
plugxdecoder preview

plugxdecoder

GitHubkcreyts/plugxdecoder

PlugX ट्रैफ़िक और एन्क्रिप्टेड/संपीड़ित आर्टिफैक्ट्स को डीकोड करता है
encryption-decryption-toolsnetwork-forensicsreverse-engineering+3
3813 साल पहले
ramnit_traffic_parser preview

ramnit_traffic_parser

GitHubnao-sec/ramnit_traffic_parser

रैमनिट के ट्रैफ़िक का विश्लेषण

packet-sniffing-analysisnetwork-forensicsforensics+3
48 साल पहले
loki-parse preview

loki-parse

GitHubr3mrum/loki-parse

एक python script जो loki-bot (malware) से संबंधित network traffic का पता लगा सकती है और उसे parse कर सकती है। यह script DFIR analysts और security…
ioc-managementpacket-sniffing-analysisnetwork-forensics+5
139 साल पहले
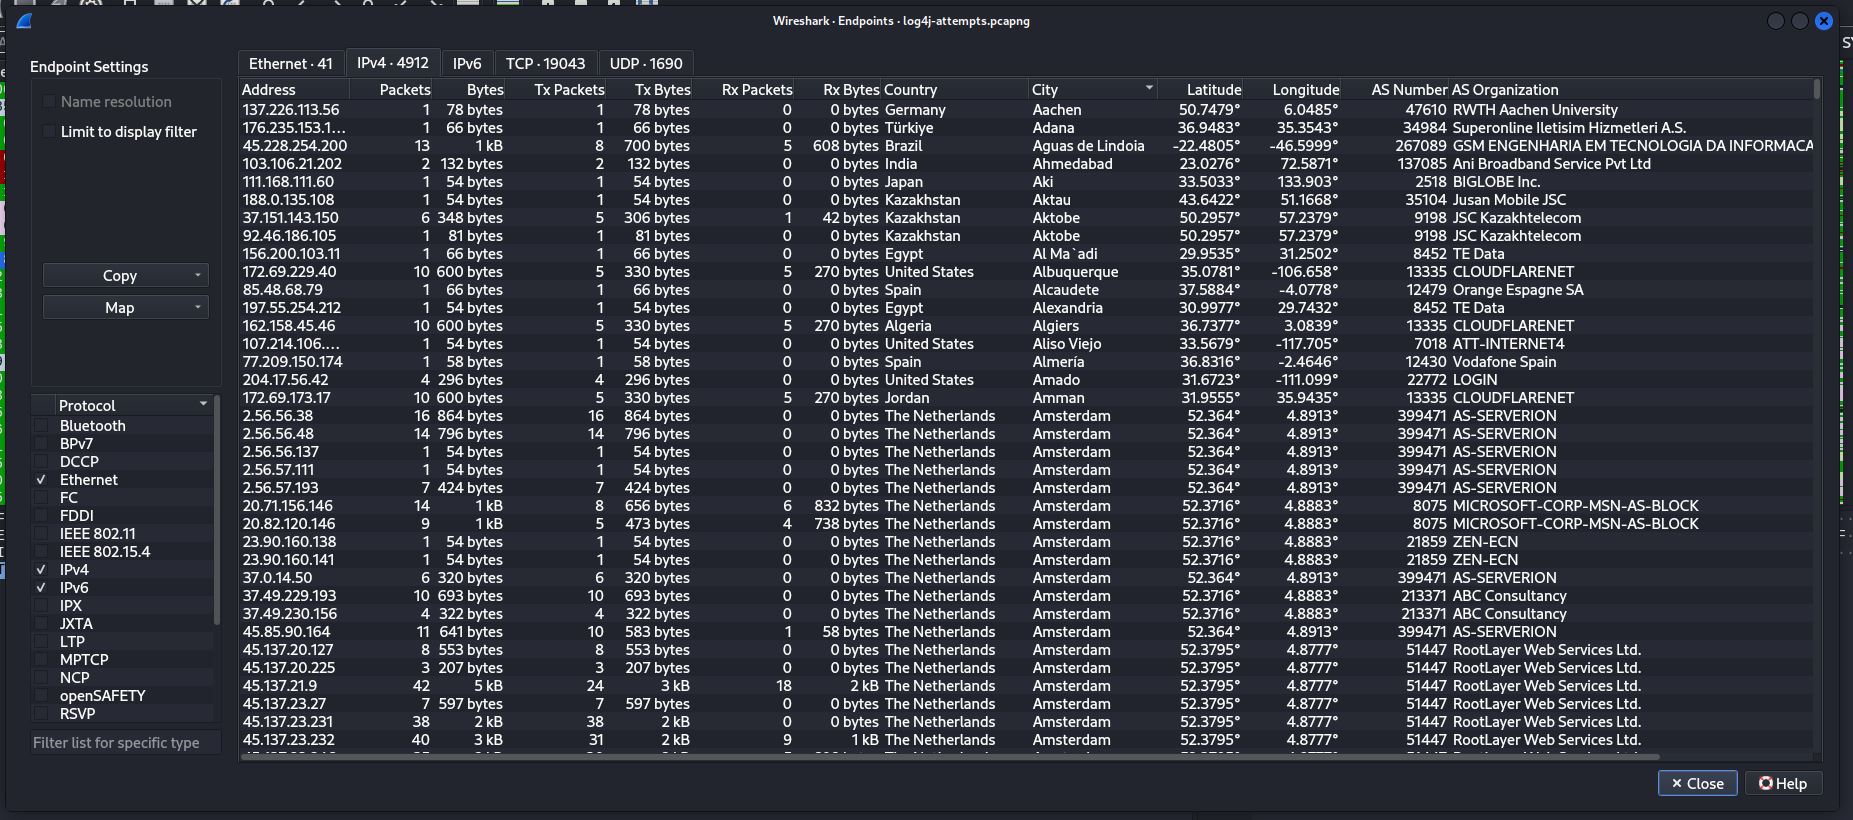
Wireshark preview

Wireshark

GitHubkirkdjohnson/wireshark

malware-traffic-analysis.net से एक पैकेट कैप्चर (.pcapng) फ़ाइल डाउनलोड की जो Log4J भेद्यता (CVE-2021-44228) का उपयोग करके वेबसर्वर के खिलाफ हमले के…

packet-sniffing-analysisvulnerability-analysisexploitation+9
32 साल पहले
linux-root-kit preview

linux-root-kit

GitHubic3-512/linux-root-kit

पायथन डिपेंडेंसी कंफ्यूजन हमले, sudo विशेषाधिकार वृद्धि (CVE-2025-32463), और रूटकिट-आधारित स्थिरता का एंड-टू-एंड सिमुलेशन - पूर्ण मेमोरी और नेटवर्क…
privilege-escalationexploit-frameworksmemory-forensics+8
101 साल पहले
lab_xz_backdoor preview

lab_xz_backdoor

GitHubstevehenderson/lab_xz_backdoor

xz बैकडोर भेद्यता (CVE-2024-3094) पर कुछ प्रयोगशालाएँ
vulnerability-analysisexploitationnetwork-forensics+6
14 महीने पहले
DNS-Poisoning-Triage-Lab preview

DNS-Poisoning-Triage-Lab

GitHubnicholasc03/dns-poisoning-triage-lab

लेगेसी हार्डवेयर में DNS कैश पॉइज़निंग की फोरेंसिक ट्राइएज। इसमें 839-बाइट अनचाहे रिकॉर्ड इंजेक्शन का PCAP विश्लेषण, CVE-2025-40778 मैपिंग, और Arch…

packet-sniffing-analysisvulnerability-analysisnetwork-forensics+6
13 महीने पहले
awesome-dfir-skills preview

awesome-dfir-skills

GitHubtsale/awesome-dfir-skills

InfoSec पेशेवरों के लिए DFIR कौशल और कार्यप्रवाहों का एक संकलित संग्रह।

ioc-managementmemory-forensicsnetwork-forensics+7
3215 महीने पहले
पिछला1234…8अगला
नेटवर्क फोरेंसिक — उपकरण — पृष्ठ 3 | Kitploit