Archived
SilkETW
 mandiant/silketw
ETW के लिए C# रैपर जो थ्रेट हंटिंग, मैलवेयर विश्लेषण और घटना प्रतिक्रिया के लिए कर्नेल और यूज़र-मोड इवेंट डेटा को JSON में सीरियलाइज़ करता है, जिसमें…
defensive-toolsmemory-forensicsforensics+8
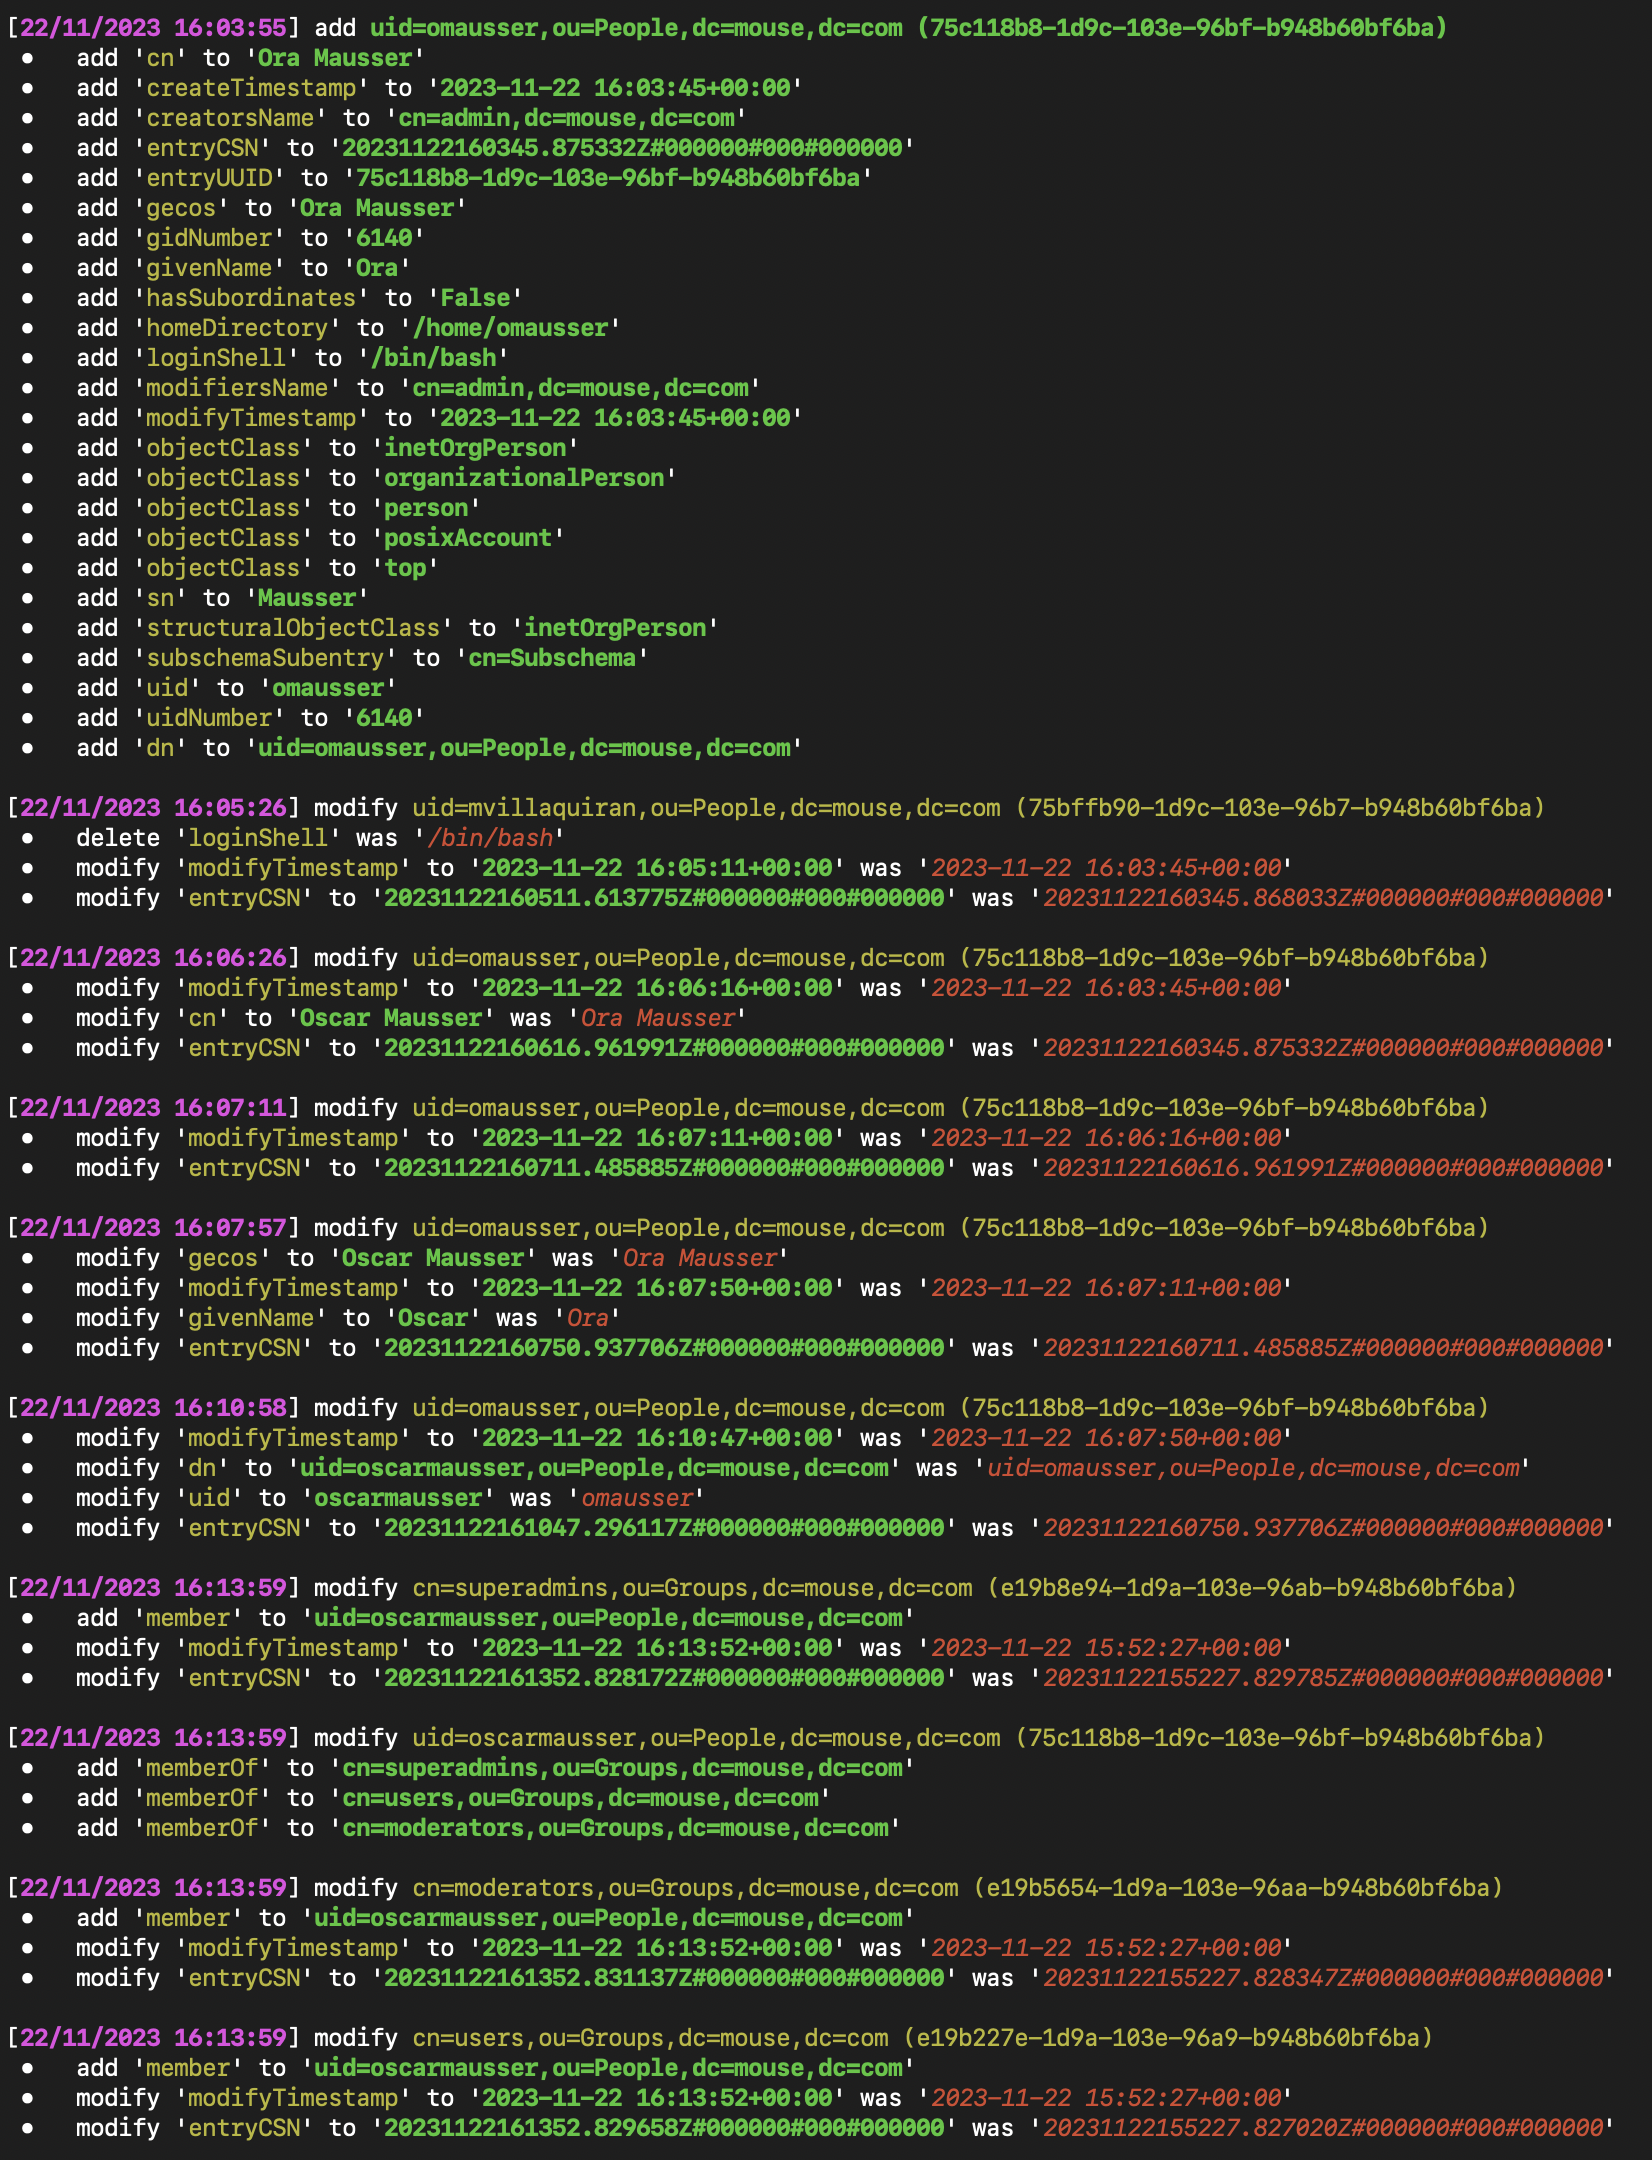 megamansec/ldap-monitoring-watchdog
LDAP Watchdog: एक रीयल-टाइम लिनक्स-संगत LDAP निगरानी उपकरण जो निर्देशिका परिवर्तनों का पता लगाने के लिए है, प्रशासकों और सुरक्षा शोधकर्ताओं के लिए…
 playtikaoss/leaktopus
GitHub और पेस्ट साइटों के लिए स्वचालित गुप्त और लीक डिटेक्शन स्कैनर, जिसमें ह्यूरिस्टिक फ़िल्टरिंग, Shhgit/TruffleHog के माध्यम से IOL संवर्धन, और…
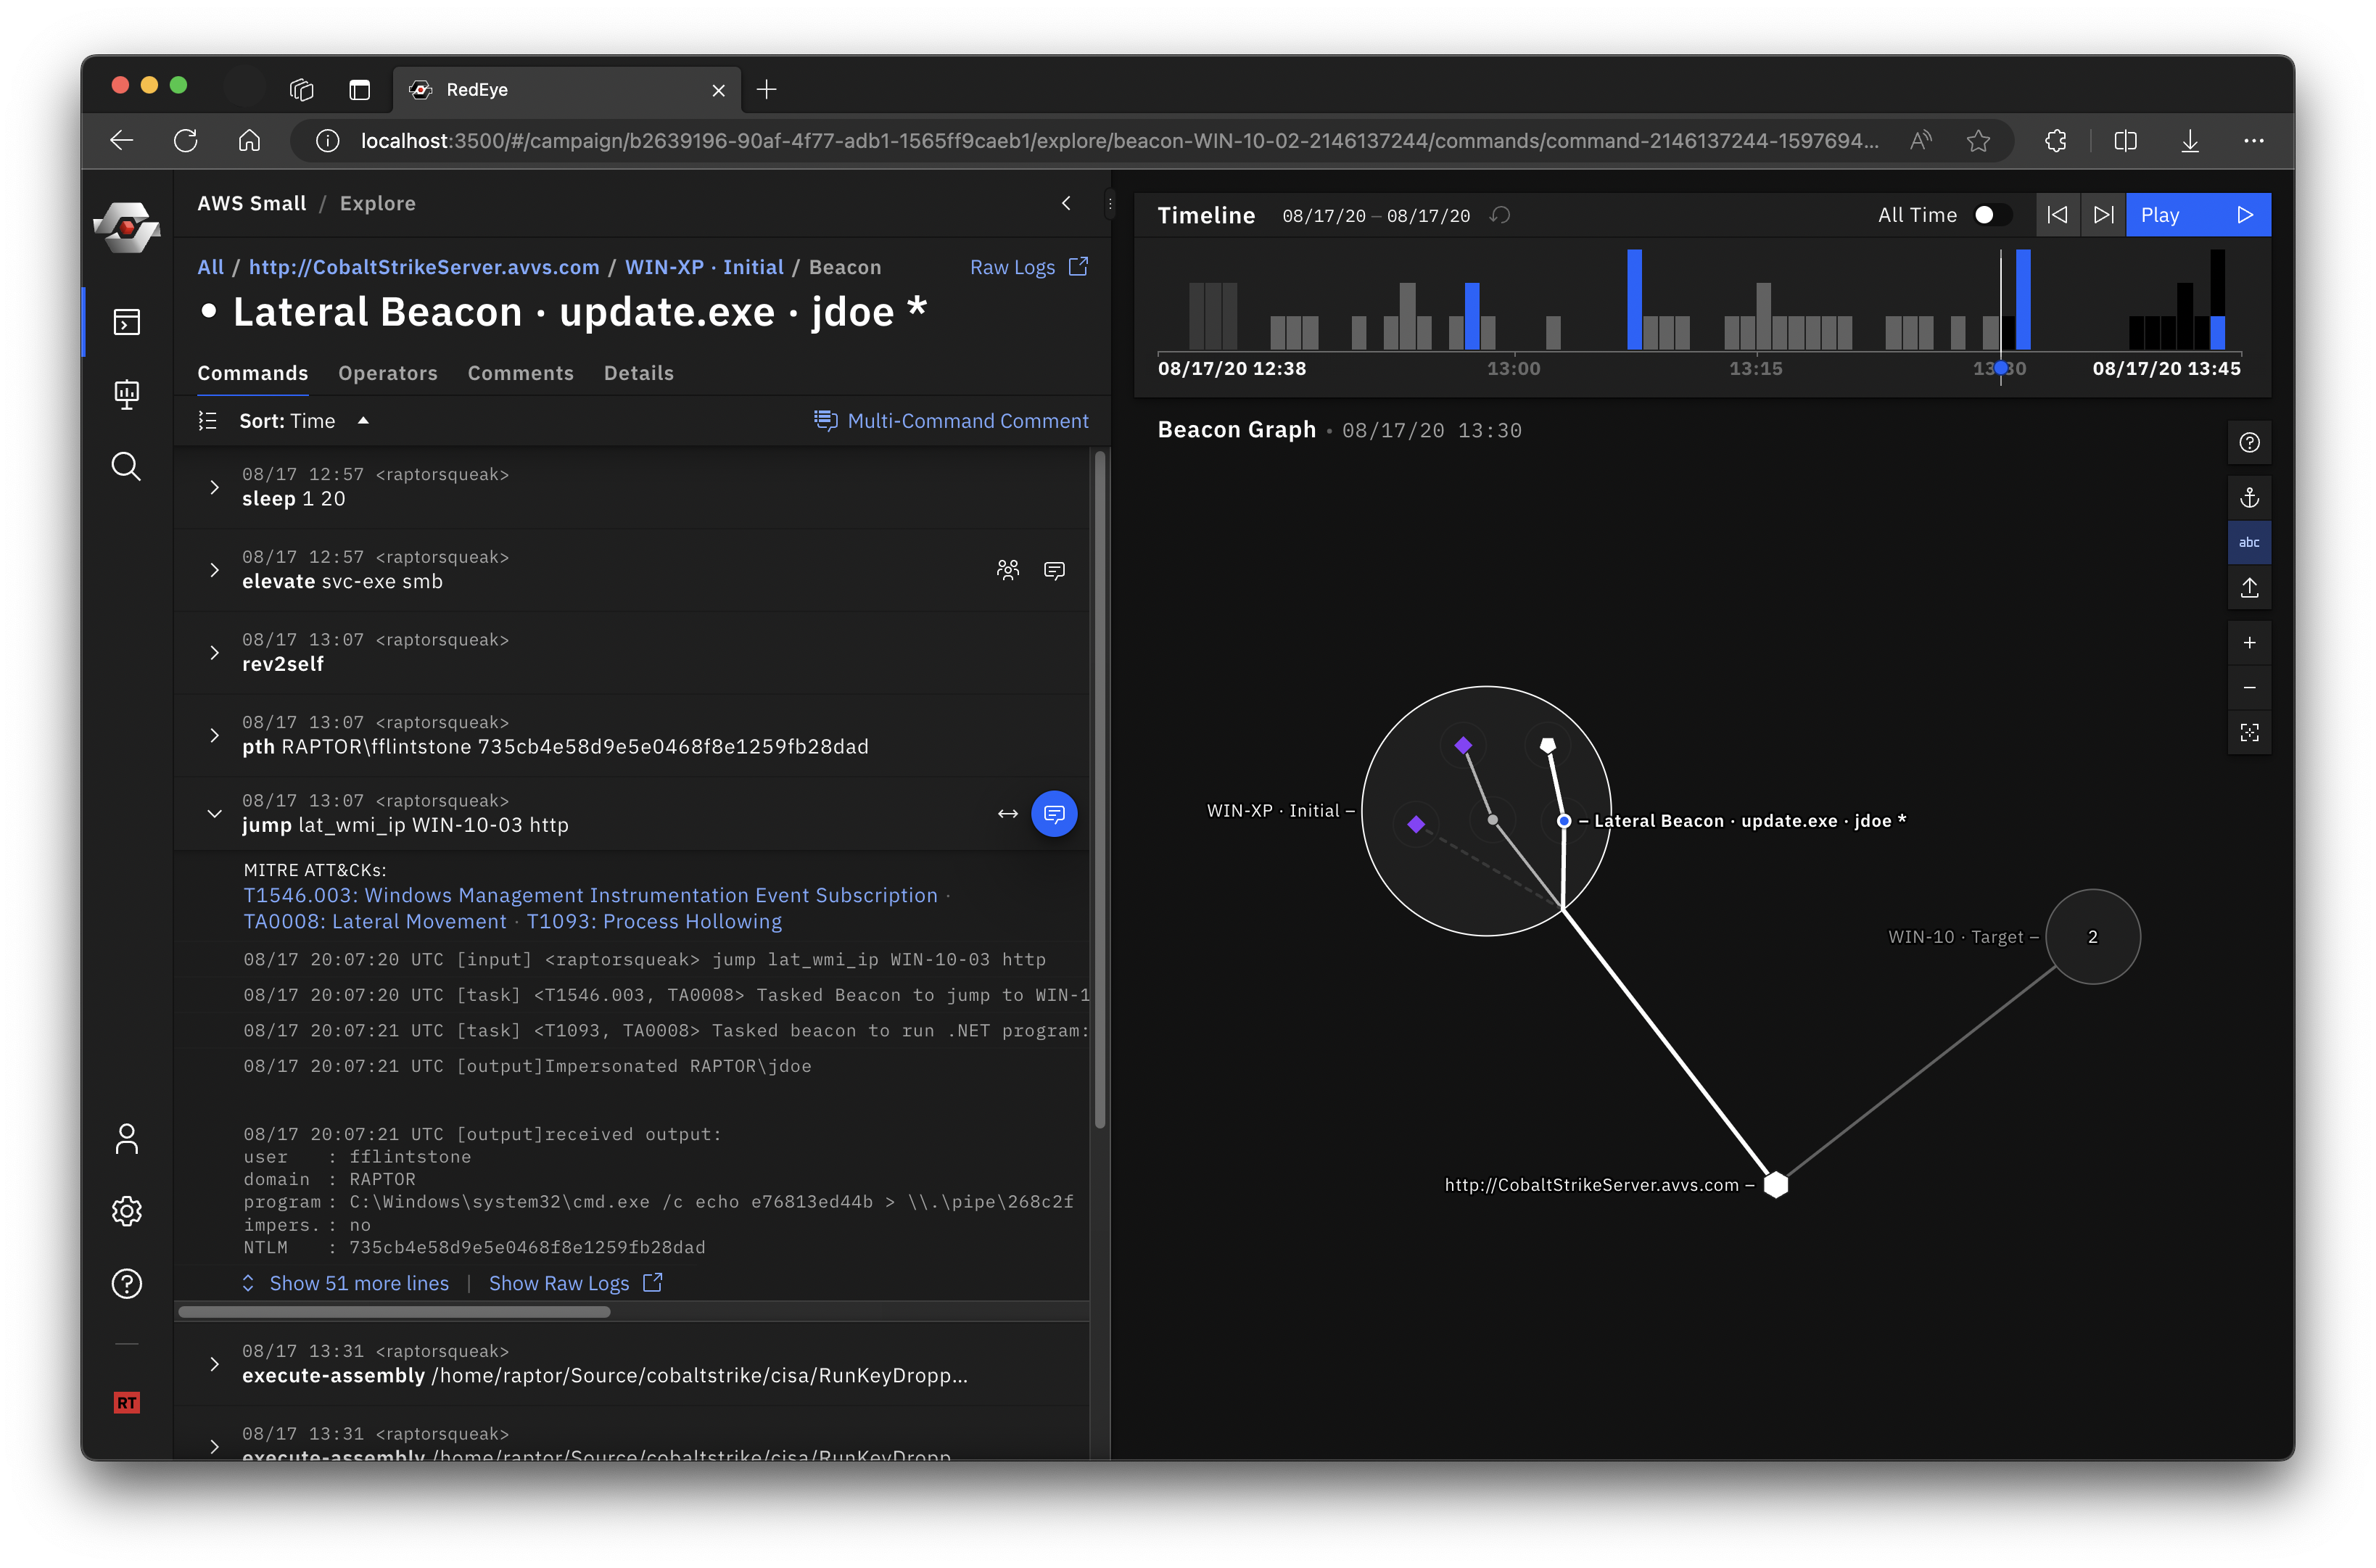 cisagov/redeye
RedEye एक दृश्य विश्लेषणात्मक उपकरण है जो रेड और ब्लू टीम संचालन का समर्थन करता है
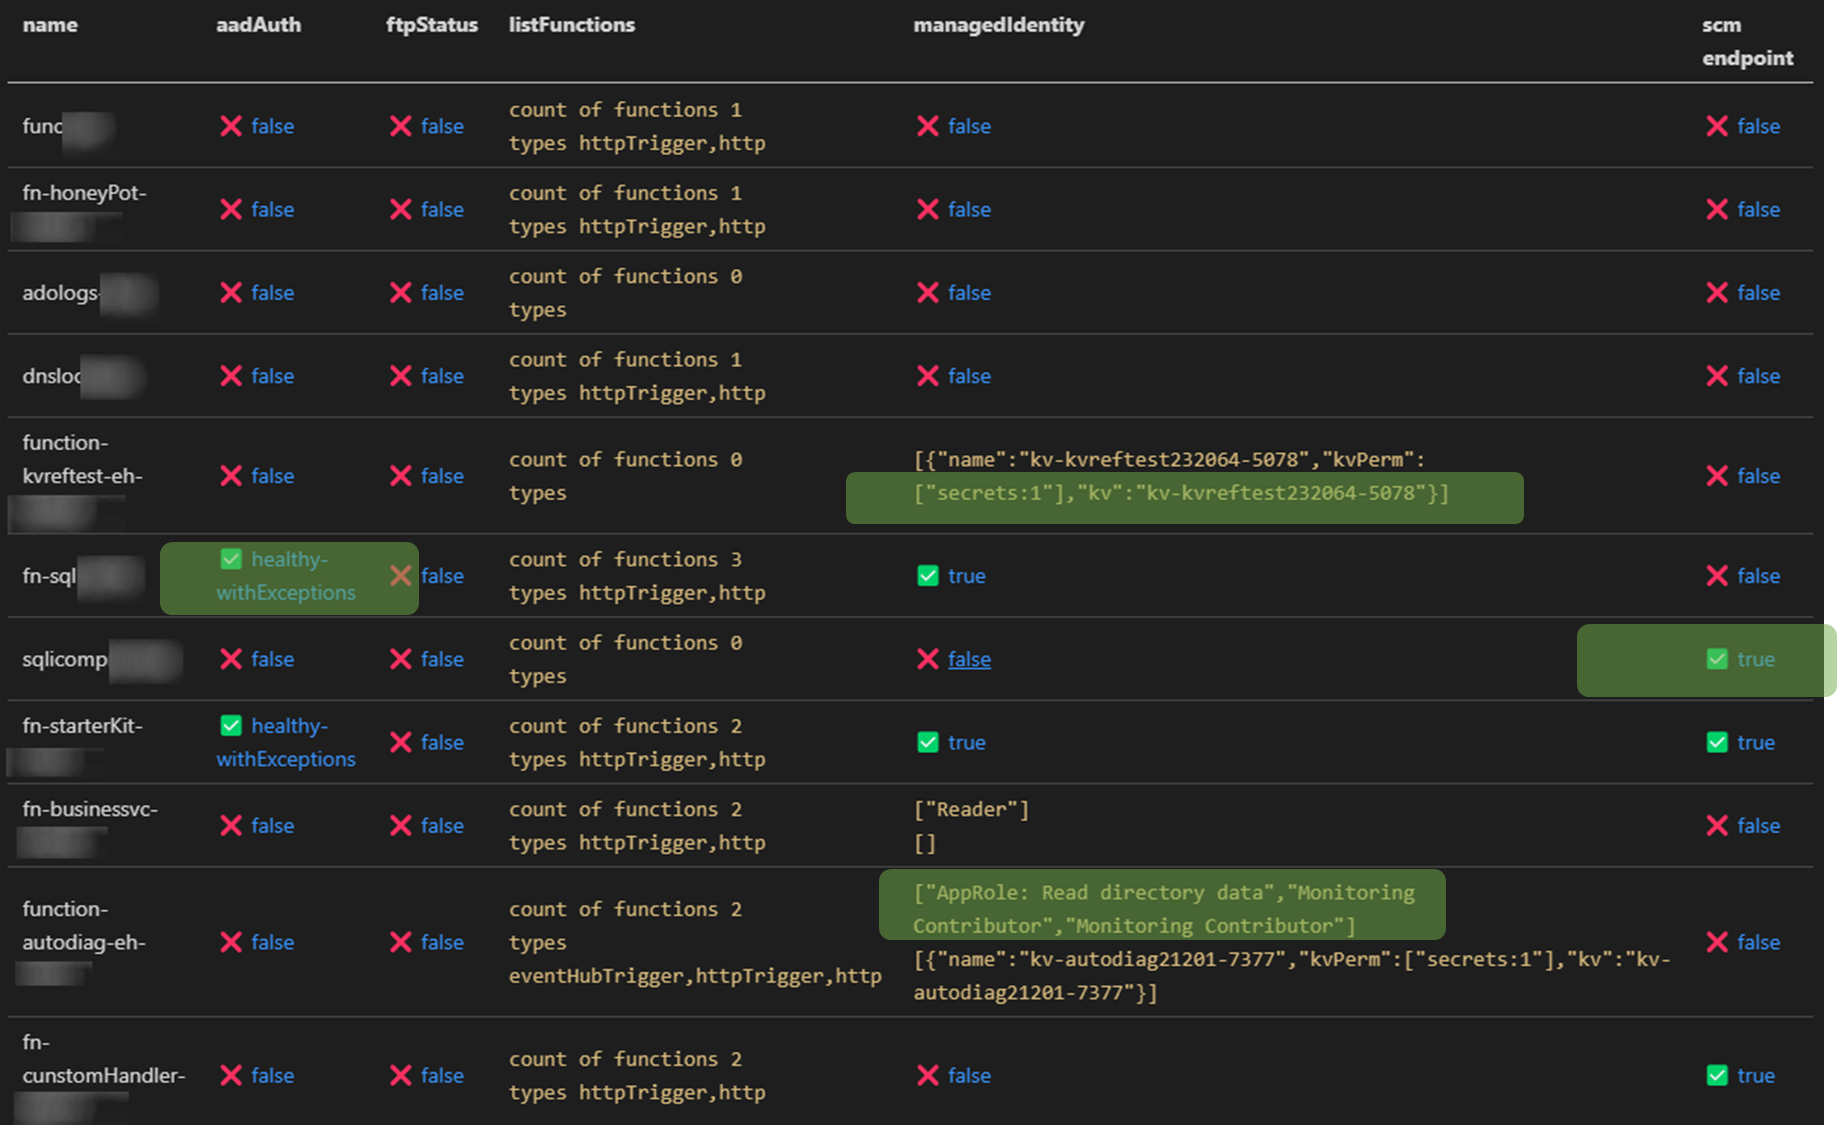 jsa2/east
विस्तारणीय Azure सुरक्षा उपकरण - दस्तावेज़ीकरण
 cado-security/rip_raw
Rip Raw समझौता किए गए Linux सिस्टम की मेमोरी का विश्लेषण करने के लिए एक छोटा उपकरण है।
 mandiant/mandiant-azure-ad-investigator
केवल-पढ़ने के लिए PowerShell मॉड्यूल जो Azure AD में UNC2452 और अन्य खतरा अभिनेता कलाकृतियों का पता लगाने, संघीय डोमेन, सेवा प्रिंसिपल, एप्लिकेशन और…
 k4yt3x/defense-matrix
लिनक्स सर्वर के लिए Express सुरक्षा आवश्यकताओं की तैनाती
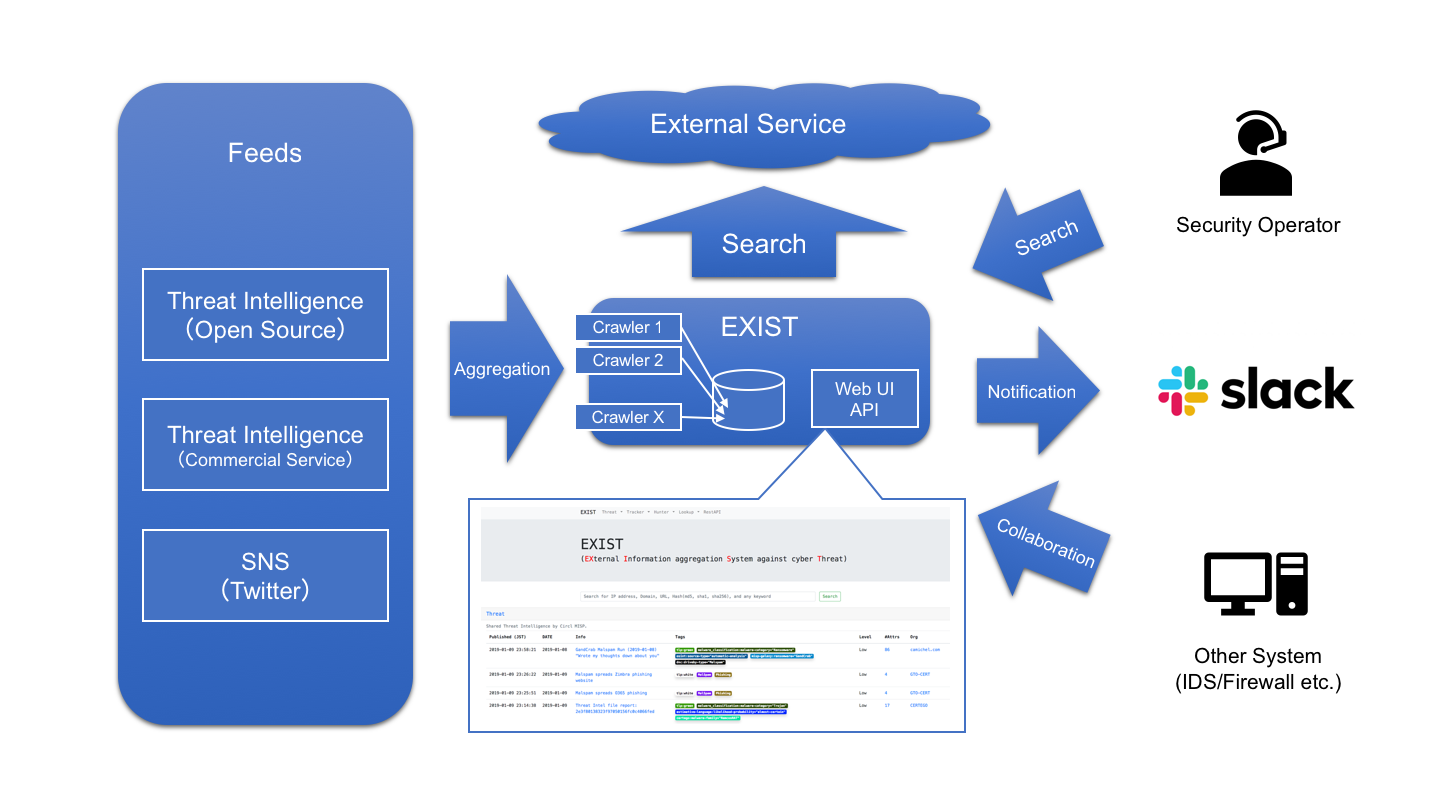 nict-csl/exist
EXIST एक वेब एप्लिकेशन है जो साइबर खतरे की खुफिया जानकारी (cyber threat intelligence) को एकत्र करने और उसका विश्लेषण करने के लिए है।
 snovvcrash/usbrip
GNU/Linux पर USB घटनाओं के इतिहास को ट्रैक करना
 hasecuritysolutions/vulnwhisperer
अपने भेद्यता स्कैन से कार्रवाई योग्य डेटा बनाएं
 mozilla/mig
क्लाउड की गति पर वितरित और वास्तविक समय डिजिटल फोरेंसिक्स
 mozilla/mozdef
DEPRECATED - MozDef: मोज़िला एंटरप्राइज़ डिफेंस प्लेटफ़ॉर्म
 maliceio/malice
VirusTotal Wanna Be - अब 100% अधिक हिप्स्टर के साथ
 treussart/probemanager
सुरिकाता, ब्रो, ओससेक आदि जैसे इंट्रूज़न डिटेक्शन सिस्टम का केंद्रीकृत प्रबंधन ...
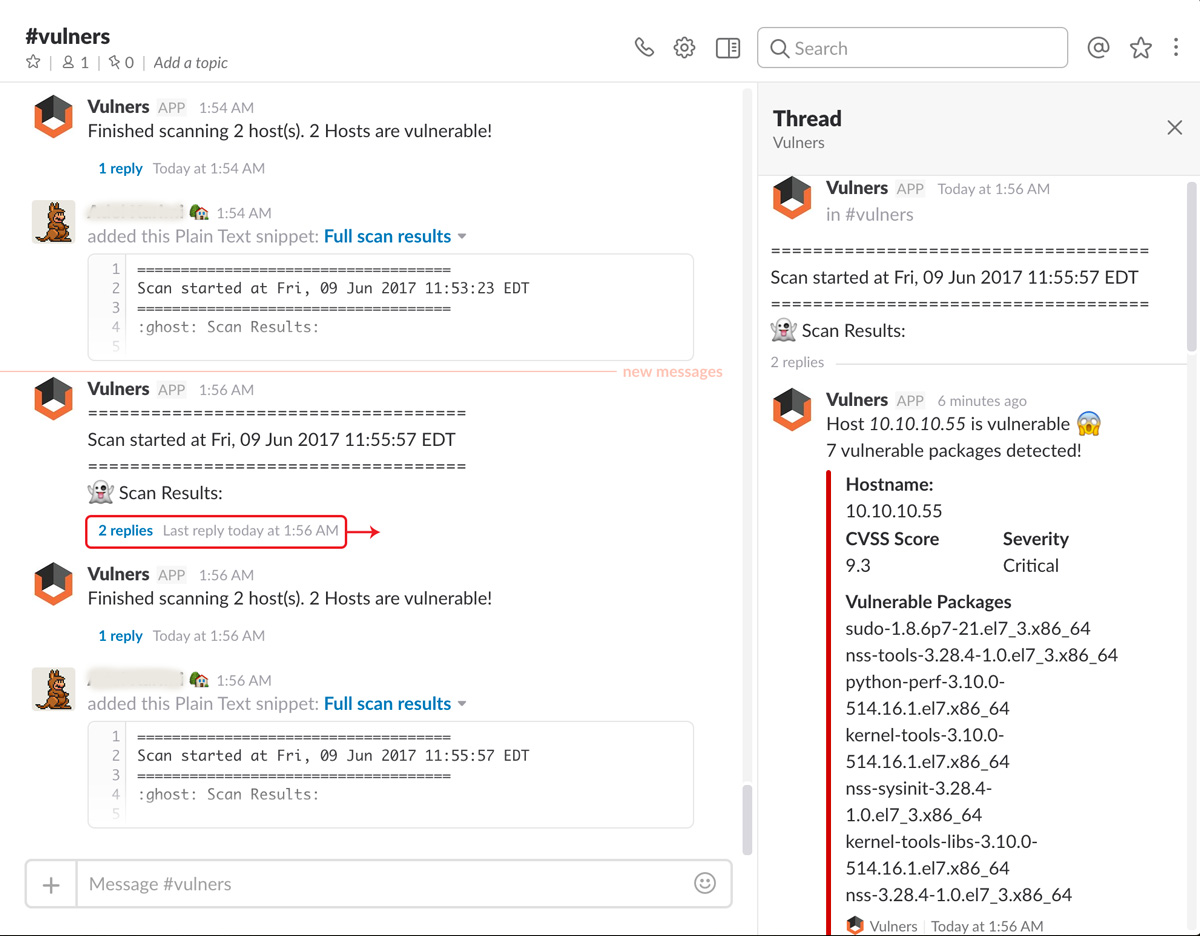 0x4d31/salt-scanner
Salt Open और Vulners ऑडिट API पर आधारित Linux भेद्यता स्कैनर, Slack सूचनाओं और JIRA एकीकरण के साथ
 security-onion-solutions/security-onion
सिक्योरिटी ओनियन 16.04 - खतरे की खोज, एंटरप्राइज़ सुरक्षा निगरानी और लॉग प्रबंधन के लिए लिनक्स डिस्ट्रो