LDAP Watchdog: एक रीयल-टाइम लिनक्स-संगत LDAP निगरानी उपकरण जो निर्देशिका परिवर्तनों का पता लगाने के लिए है, प्रशासकों और सुरक्षा शोधकर्ताओं के लिए जोड़, संशोधन और हटाने में दृश्यता प्रदान करता है।

LDAP Watchdog एक उपकरण है जिसे LDAP निर्देशिका में रिकॉर्ड परिवर्तनों की वास्तविक समय में निगरानी के लिए डिज़ाइन किया गया है।
यह उपयोगकर्ता और समूह प्रविष्टियों में संशोधनों, जोड़ों और हटाने को ट्रैक और विज़ुअलाइज़ करने की एक व्यवस्था प्रदान करता है, जिससे उपयोगकर्ता अपेक्षित परिवर्तनों को वास्तविक परिवर्तनों के साथ सहसंबंधित कर सकते हैं और संभावित सुरक्षा घटनाओं की पहचान कर सकते हैं।
इसे OpenLDAP और Linux को ध्यान में रखते हुए बनाया गया है, और इसके लिए ऐसे सर्वर की आवश्यकता होती है जो प्रत्येक प्रविष्टि को एक entryUUID (RFC 4530) प्रदान करे, इसलिए Active Directory, जो इसके बजाय objectGUID का उपयोग करता है, समर्थित नहीं है।
यह Python में लिखा गया है और इसके लिए ldap3 लाइब्रेरी, तथा Slack सूचनाओं के लिए requests की आवश्यकता होती है।
यह सॉफ़्टवेयर Joshua Rogers द्वारा लिखा गया था।
यदि आप निम्नलिखित में से किसी में रुचि रखते हैं, तो LDAP Watchdog आपके लिए है:
LDAP निर्देशिका में संशोधनों, जोड़ों और हटाने की निगरानी के अलावा, इसे विशिष्ट विशेषताओं को अनदेखा करने के लिए कॉन्फ़िगर किया जा सकता है, या यहां तक कि उनके पुराने/नए मानों के आधार पर सूक्ष्म विशेषताओं को अनदेखा करने के लिए इसे बारीकी से ट्यून किया जा सकता है।
परिवर्तन हमेशा टर्मिनल पर मुद्रित होते हैं, और यदि कोई कॉन्फ़िगर किया गया है तो उन्हें Slack webhook पर भी अग्रेषित किया जाता है। रंगीन आउटपुट को बंद किया जा सकता है।
पहले इसका नाम LDAP-Stalker था (क्योंकि LDAP निर्देशिका के परिवर्तनों की निगरानी करना किसी कंपनी में परिवर्तनों पर नज़र रखने का एक उत्कृष्ट तरीका है: घोषणा से पहले पदोन्नति के बारे में जानें, नए कर्मचारी, छोड़ने वाले, आदि), इस परियोजना के विवरण और इतिहास के बारे में एक ब्लॉग पोस्ट यहाँ पाया जा सकता है।
नोट: नीचे दिए गए उदाहरणों में, मौजूदा प्रविष्टियों पर entryCSN और modifyTimestamp में परिवर्तनों को LDAP_WATCHDOG_IGNORED_ATTRIBUTES=entryCSN,modifyTimestamp सेट करके अनदेखा किया जा सकता है।
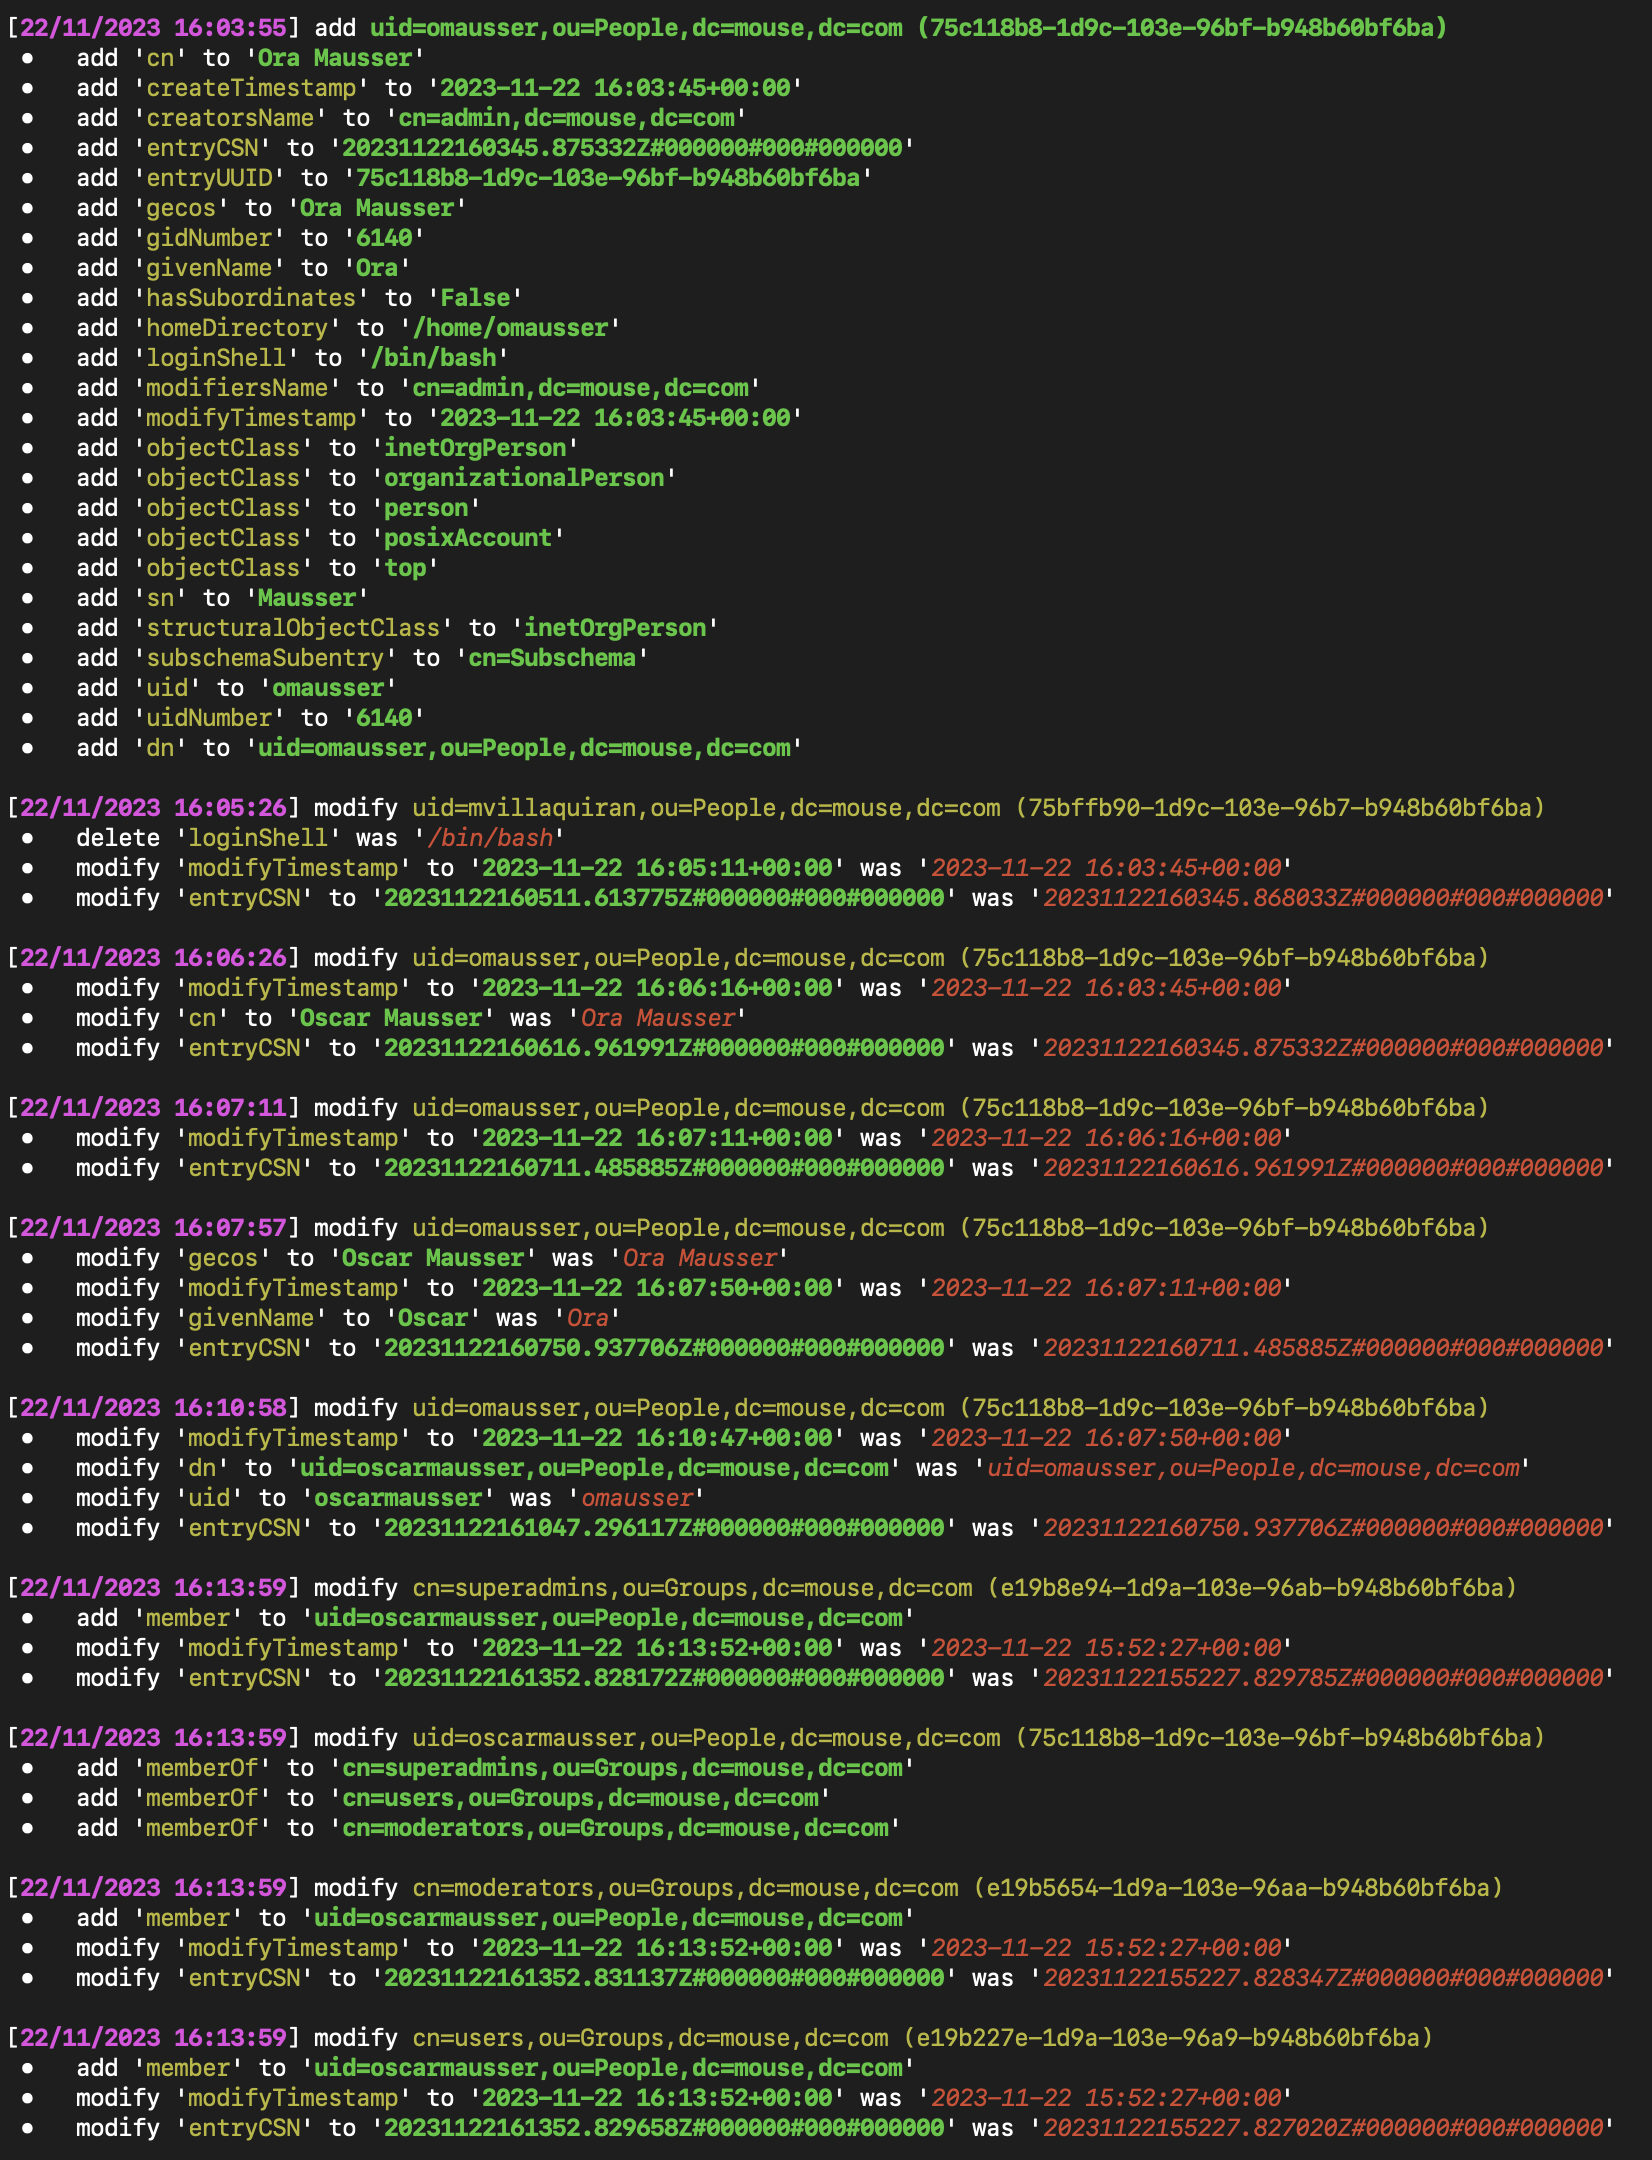
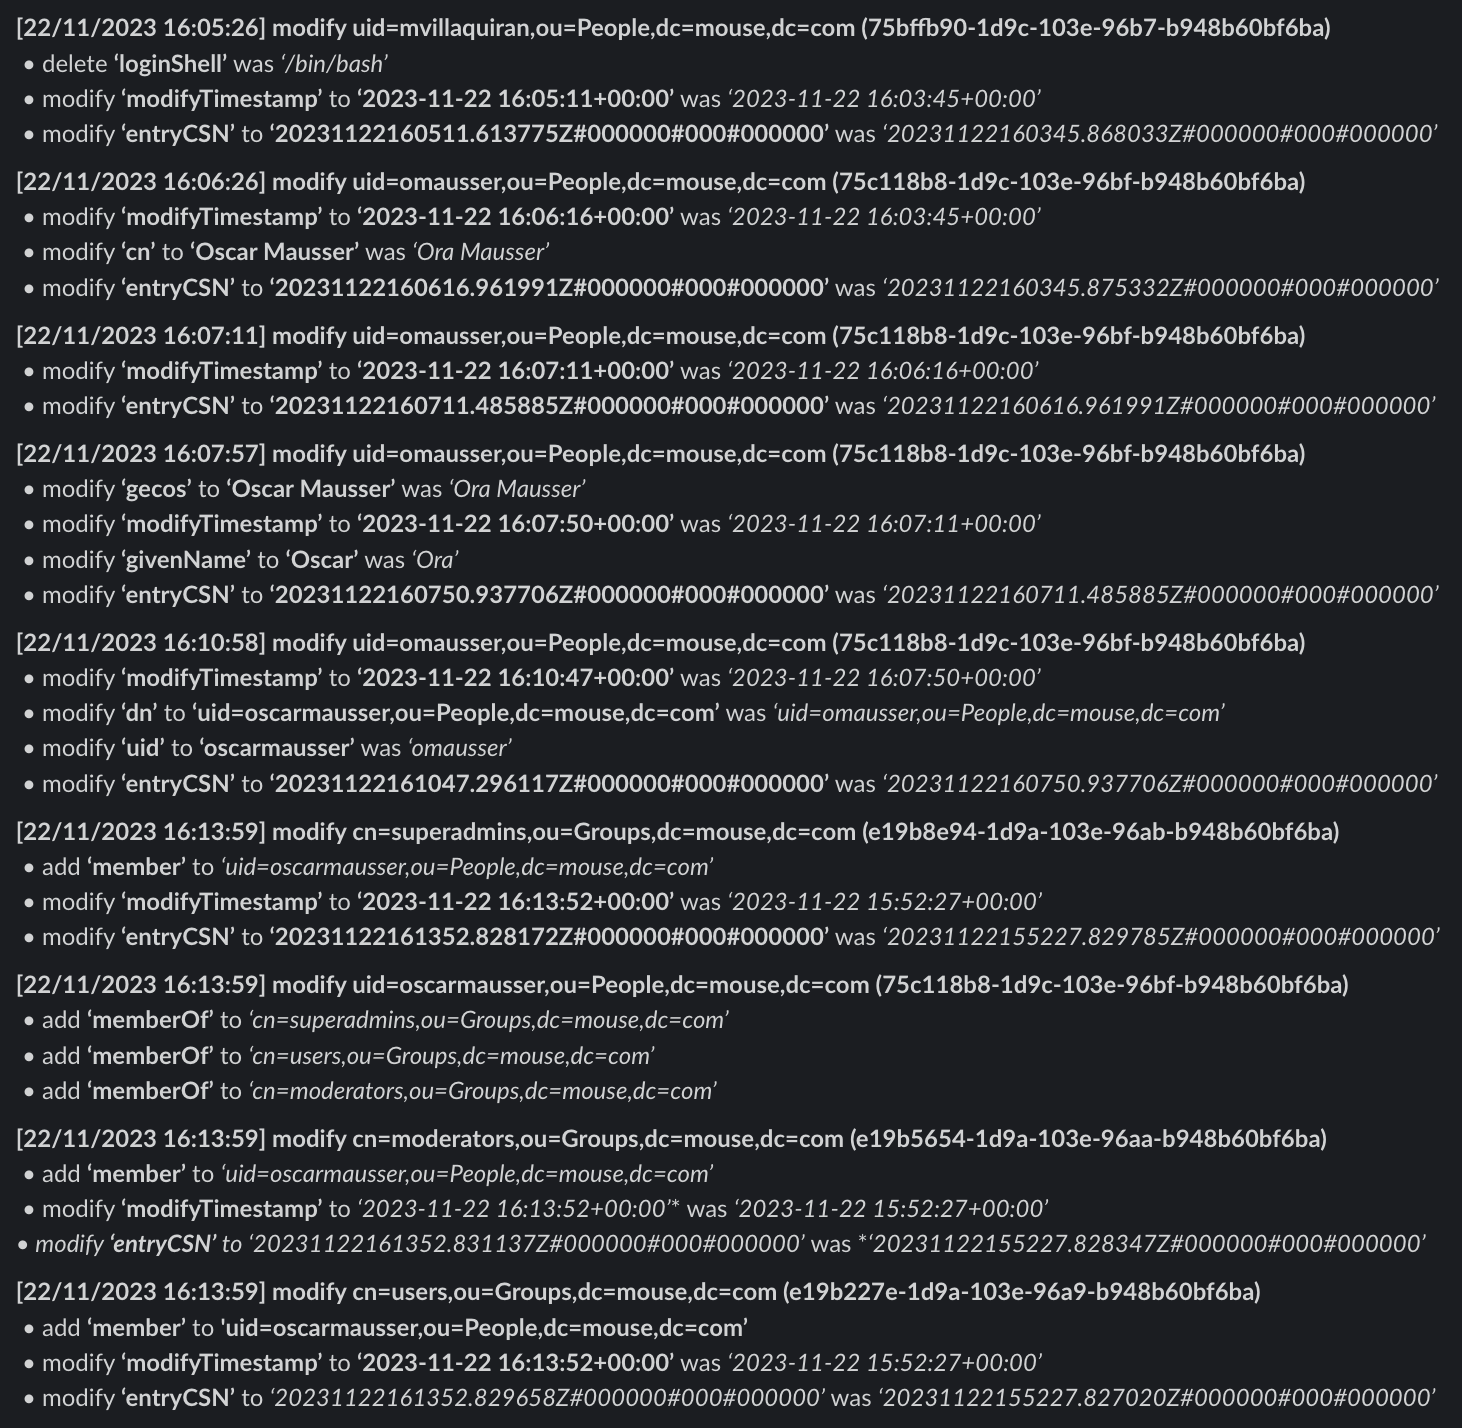
वास्तविक समय निगरानी: LDAP Watchdog उपयोगकर्ता और समूह प्रविष्टियों में परिवर्तनों के लिए एक LDAP निर्देशिका की लगातार निगरानी करता है।
परिवर्तन तुलना: यह उपकरण लगातार LDAP खोजों के बीच परिवर्तनों की तुलना करता है, जोड़ों, संशोधनों और विलोपनों को उजागर करता है।
नियंत्रण उपयोगकर्ता सत्यापन: LDAP Watchdog एक नियंत्रण उपयोगकर्ता व्यवस्था का समर्थन करता है, यदि नियंत्रण उपयोगकर्ता के परिवर्तन नहीं मिलते हैं तो त्रुटि उत्पन्न करता है।
लचीली LDAP फ़िल्टरिंग: उपयोगकर्ता विशिष्ट ऑब्जेक्ट क्लासेस या विशेषताओं पर ध्यान केंद्रित करने के लिए LDAP_WATCHDOG_SEARCH_FILTER पर्यावरण चर का उपयोग करके LDAP फ़िल्टरिंग को अनुकूलित कर सकते हैं।
Slack एकीकरण: जोड़ी गई, संशोधित या हटाई गई LDAP प्रविष्टियों के लिए Slack पर वास्तविक समय की सूचनाएं प्राप्त करें।
अनुकूलन योग्य आउटपुट: कंसोल आउटपुट आसान दृश्यता के लिए जोड़ों, संशोधनों और विलोपनों के स्पष्ट और रंगीन संकेत प्रदान करता है।
अनदेखा की गई प्रविष्टियाँ और विशेषताएँ: उपयोगकर्ता मौजूदा प्रविष्टियों में परिवर्तनों की तुलना करते समय अनदेखा करने के लिए UUIDs और विशेषताओं को निर्दिष्ट कर सकते हैं।
सशर्त अनदेखा की गई विशेषताएँ: उपयोगकर्ता किसी विशेषता में परिवर्तनों को केवल तब अनदेखा कर सकते हैं जब उनमें विशिष्ट मान शामिल हों, जैसे memberOf में एक विशिष्ट समूह।
ldap3 पैकेज। यदि Slack webhook का उपयोग कर रहे हैं, तो requests पैकेज भी आवश्यक है।pip install LDAP-Monitor
Slack webhook समर्थन शामिल करने के लिए:
pip install "LDAP-Monitor[slack]"
docker pull megamansec/ldap-monitor
या GitHub Container Registry से:
docker pull ghcr.io/megamansec/ldap-monitoring-watchdog
git clone https://github.com/MegaManSec/LDAP-Monitoring-Watchdog.git
cd LDAP-Monitoring-Watchdog
pip install ".[slack]"
1.x से: 2.0.0 से, LDAPS कनेक्शन सर्वर प्रमाणपत्र की जाँच करते हैं और यह कि वह LDAP_WATCHDOG_SERVER में दिए गए होस्ट नाम या IP पते से मेल खाता है; 1.0.0 ने किसी की भी जाँच नहीं की थी। अपग्रेड करने से पहले, यदि प्रमाणपत्र स्व-हस्ताक्षरित है या किसी निजी CA से है, तो LDAP_WATCHDOG_CA_CERTS_FILE सेट करें, और यदि यह उस नाम से मेल नहीं खाता है, तो मेल खाने वाला प्रमाणपत्र उपयोग करें या LDAP_WATCHDOG_TLS_VERIFY=false सेट करें (देखें Configuration के अंतर्गत TLS नोट्स)। रिलीज़ नोट्स अन्य परिवर्तनों की सूची देते हैं।
1.x या 2.0.0 से: 2.0.1 से, बूलियन सेटिंग्स केवल Configuration के अंतर्गत सूचीबद्ध मानों को स्वीकार करती हैं। पुराने संस्करण true, 1 या yes के अलावा किसी भी चीज़ को false के रूप में पढ़ते थे। अब एक अपरिचित मान स्टार्टअप पर प्रक्रिया को रोक देता है, एक खाली मान का अर्थ डिफ़ॉल्ट है, और on या उद्धृत "true" का अर्थ true है। उदाहरण के लिए, एक बेयर होस्ट नाम के साथ एक खाली LDAP_WATCHDOG_USE_SSL अब पोर्ट 389 पर सादे LDAP के बजाय पोर्ट 636 पर LDAPS के साथ कनेक्ट होता है।
export LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan'
export LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com'
export LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com'
export LDAP_WATCHDOG_PASSWORD='qwerty123'
ldap-watchdog
या python -m का उपयोग करके:
python -m ldap_watchdog
docker run -d --restart unless-stopped \
  -e LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan' \
  -e LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_PASSWORD='qwerty123' \
  -e SLACK_WEBHOOK_URL='https://hooks.slack.com/services/[...]' \
  -e LDAP_WATCHDOG_IGNORED_ATTRIBUTES='entryCSN,modifyTimestamp,telephoneNumber,roomNumber,gecos' \
  -e LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT='true' \
  megamansec/ldap-monitor
एक Debian-आधारित इंस्टॉलेशन स्क्रिप्ट, install.sh, प्रदान की गई है। इसके लिए Python 3.10 या उससे नया संस्करण और python3-venv पैकेज आवश्यक है। जब इस रिपॉज़िटरी के क्लोन से root के रूप में चलाया जाता है, तो यह स्क्रिप्ट:
/opt/ldap-watchdog में एक Python वर्चुअल एनवायरनमेंट बनाती है (यदि आवश्यक हो)।requirements.txt में पिन किए गए हैं।/etc/ldap-watchdog.env पर एक एनवायरनमेंट फ़ाइल बनाती है, जब तक कि पहले से कोई मौजूद न हो।/etc/systemd/system/ldap-watchdog.service) इंस्टॉल, सक्षम और प्रारंभ करती है जो ldap-watchdog को पृष्ठभूमि में एक अपरिविलेज्ड डायनामिक उपयोगकर्ता के रूप में चलाती है, इसलिए CA बंडल विश्व-पठनीय होना चाहिए।/var/log/ldap-watchdog.log और /var/log/ldap-watchdog-error.log पर कॉन्फ़िगर करती है।/etc/logrotate.d/ldap-watchdog में लॉग रोटेशन सेट करती है।अद्यतन क्लोन से स्क्रिप्ट को दोबारा चलाने पर इंस्टॉलेशन अपग्रेड हो जाता है।
आप वैकल्पिक रूप से install.sh को एक एकल आर्ग्युमेंट पास कर सकते हैं ताकि एनवायरनमेंट फ़ाइल पहली बार बनने पर SLACK_WEBHOOK_URL सेट हो सके:
sudo ./install.sh "https://hooks.slack.com/services/[...]"








