
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
लॉग विश्लेषण — उपकरण — पृष्ठ 32 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
598 परिणाम
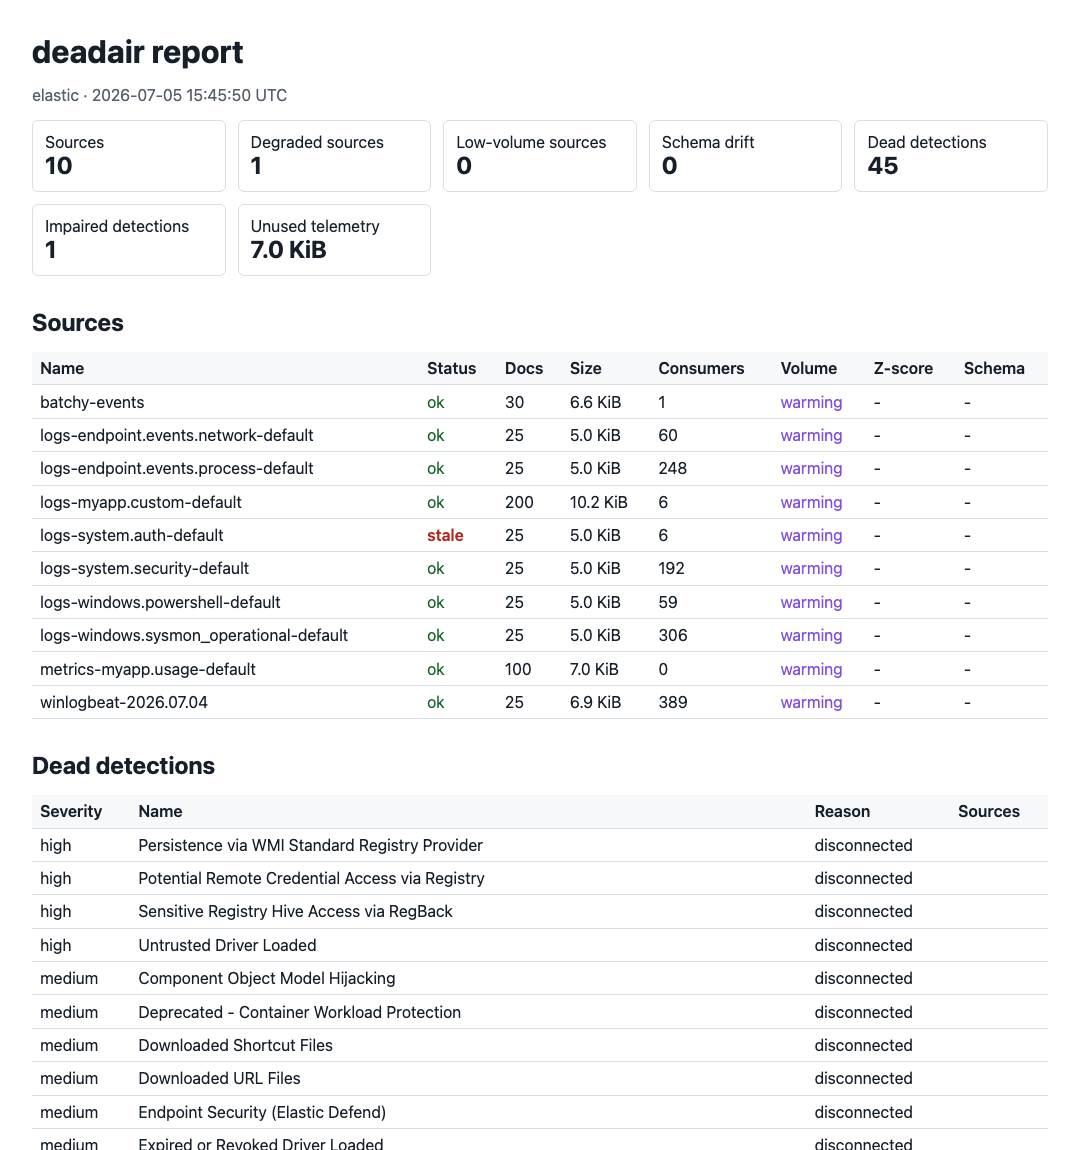
deadair preview

deadair

GitHubbig-comfy/deadair

आपके SIEM में उन डिटेक्शन नियमों को खोजता है जो अंधे चल रहे हैं।

vulnerability-analysisconfiguration-auditinglog-analysis
61 महीना पहले
tirreno preview

tirreno

GitHubtirrenotechnologies/tirreno

रियल-टाइम घटना ट्रैकिंग, खतरे का पता लगाने और जोखिम स्कोरिंग के लिए ओपन-सोर्स सुरक्षा ढांचा। नियम इंजन और ऑडिट ट्रेल्स के माध्यम से उपयोगकर्ता…

threat-intelligenceincident-responseapi-security+3
1.5k14 दिन पहले
How-To-Secure-A-Linux-Server preview

How-To-Secure-A-Linux-Server

GitHubimthenachoman/how-to-secure-a-linux-server

लिनक्स सर्वर को सुरक्षित करने के लिए चरण-दर-चरण मार्गदर्शिका, जिसमें SSH सुरक्षा, फ़ायरवॉल, घुसपैठ का पता लगाना, ऑडिटिंग, और सिस्टम कॉन्फ़िगरेशन…

vulnerability-scannersconfiguration-auditingnetwork-security+7
30.3k1 महीना पहले
kippo-g0tmi1k preview
Archived

kippo-g0tmi1k

GitHubg0tmi1k/kippo-g0tmi1k

मध्यम-अंतःक्रिया SSH हनीपॉट जो ब्रूट फोर्स हमलों और पूर्ण आक्रमणकारी शेल अंतःक्रियाओं को लॉग करता है, साथ ही फिंगरप्रिंटिंग कम करने के लिए अनुकूलन…

defensive-toolspassword-attacksinformation-gathering+4
1312 साल पहले
dfir-toolkit preview
Archived

dfir-toolkit

GitHubdfir-dd/dfir-toolkit

Windows आर्टिफैक्ट्स की फोरेंसिक जांच के लिए CLI टूल्स
disk-forensicsforensicsdigital-forensics+2
3551 साल पहले
EventLogging preview
Archived

EventLogging

GitHubblackhillsinfosec/eventlogging

Windows Event Forwarding, Sysmon, और Active Directory वातावरण में कस्टम ऑडिट नीतियों को तैनात करने के लिए स्वचालन स्क्रिप्ट्स।
defensive-toolsscripting-automationconfiguration-auditing+3
4911 साल पहले
BearFTP preview
Archived

BearFTP

GitHubkolya5544/bearftp

Linux और Windows दोनों के लिए .NET Core (C#) में लिखा गया Honeypot FTP सर्वर।

defensive-toolsinformation-gatheringnetwork-security+4
143 साल पहले
iOSForensic preview
Archived

iOSForensic

GitHubflo354/iosforensic

iOS फोरेंसिक उपकरण

ios-securityforensicsinformation-gathering+3
6512 साल पहले
c2finder preview
Archived

c2finder

GitHubmellow-hype/c2finder

अपने Bro logs में un-sinkholed C&C IPs की तलाश करें (Bambanek Consulting C&C master list से)
ioc-managementthreat-feeds-aggregatorsnetwork-security+3
56 साल पहले
MIDAS preview
Archived

MIDAS

GitHubetsy/midas

Mac घुसपैठ का पता लगाने वाली विश्लेषण प्रणाली
defensive-toolsforensicsintrusion-detection+2
82611 साल पहले
Log4Shell-Honeypot preview
Archived

Log4Shell-Honeypot

GitHubmichaelsanford/log4shell-honeypot

CVE-2021-44228 के लिए डॉकराइज़्ड हनीपॉट।

container-securityvulnerability-analysisthreat-intelligence+2
41 साल पहले
ioc-scanner-CVE-2019-19781 preview
Archived

ioc-scanner-CVE-2019-19781

GitHubmandiant/ioc-scanner-cve-2019-19781

CVE-2019-19781 के लिए समझौता सूचक स्कैनर
ioc-managementvulnerability-analysisforensics+4
946 साल पहले
check-your-pulse preview
Archived

check-your-pulse

GitHubcisagov/check-your-pulse

यह उपयोगिता यह निर्धारित करने में मदद कर सकती है कि CVE-2019-11510 के लिए Pulse Secure VPN Appliance की लॉग फ़ाइलों में समझौता संकेतक (IOCs) मौजूद…
ioc-managementvulnerability-scannersvulnerability-analysis+3
286 साल पहले
dns-honeypot preview
Archived

dns-honeypot

GitHubtg12/dns-honeypot

DNS-हनीपॉट

osintinformation-gatheringnetwork-security+4
995 महीने पहले
SECMON preview
Archived

SECMON

GitHubalb-uss/secmon

SECMON एक वेब-आधारित उपकरण है जो वेब इंटरफ़ेस के साथ इन्फोसेक निगरानी और भेद्यता प्रबंधन के स्वचालन के लिए है।

vulnerability-scannersvulnerability-analysisexploitation+4
2684 साल पहले
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audix एक PowerShell टूल है जो सुरक्षा निगरानी के लिए Windows Event Audit Policies को त्वरित रूप से कॉन्फ़िगर करता है।

defensive-toolsconfiguration-auditingforensics+4
1181 साल पहले
grapl preview
Archived

grapl

GitHubgrapl-security/grapl

डिटेक्शन और रिस्पॉन्स के लिए ग्राफ प्लेटफॉर्म

reconnaissancethreat-feeds-aggregatorsforensics+8
6993 साल पहले
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

ETW के लिए C# रैपर जो थ्रेट हंटिंग, मैलवेयर विश्लेषण और घटना प्रतिक्रिया के लिए कर्नेल और यूज़र-मोड इवेंट डेटा को JSON में सीरियलाइज़ करता है, जिसमें…

defensive-toolsmemory-forensicsforensics+8
8523 साल पहले
पिछला1…31323334अगला

