

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
tirreno — रियल-टाइम घटना ट्रैकिंग, खतरे का पता लगाने और जोखिम स्कोरिंग के लिए ओपन-सोर्स सुरक्षा ढांचा। नियम इंजन और ऑडिट ट्रेल्स के माध्यम से उपयोगकर्ता व्यवहार की निगरानी करता है, धोखाधड़ी, बॉट हमलों और खाता अधिग्रहण का पता लगाता है। | Kitploit
उपकरण/GitHubGitHub/tirrenotechnologies/tirreno
खतरा खुफियाघटना प्रतिक्रियाAPI सुरक्षाएंटी-बॉटविसंगति का पता लगानालॉग विश्लेषण
GitHubtirrenotechnologies/tirreno

tirreno

रियल-टाइम घटना ट्रैकिंग, खतरे का पता लगाने और जोखिम स्कोरिंग के लिए ओपन-सोर्स सुरक्षा ढांचा। नियम इंजन और ऑडिट ट्रेल्स के माध्यम से उपयोगकर्ता व्यवहार की निगरानी करता है, धोखाधड़ी, बॉट हमलों और खाता अधिग्रहण का पता लगाता है।

साझा करें
रिपॉजिटरी देखेंवेबसाइट
1.5k1776825 दिन पहलेKitploit द्वारा समीक्षित

tirreno

Codacy Badge Docker Pulls

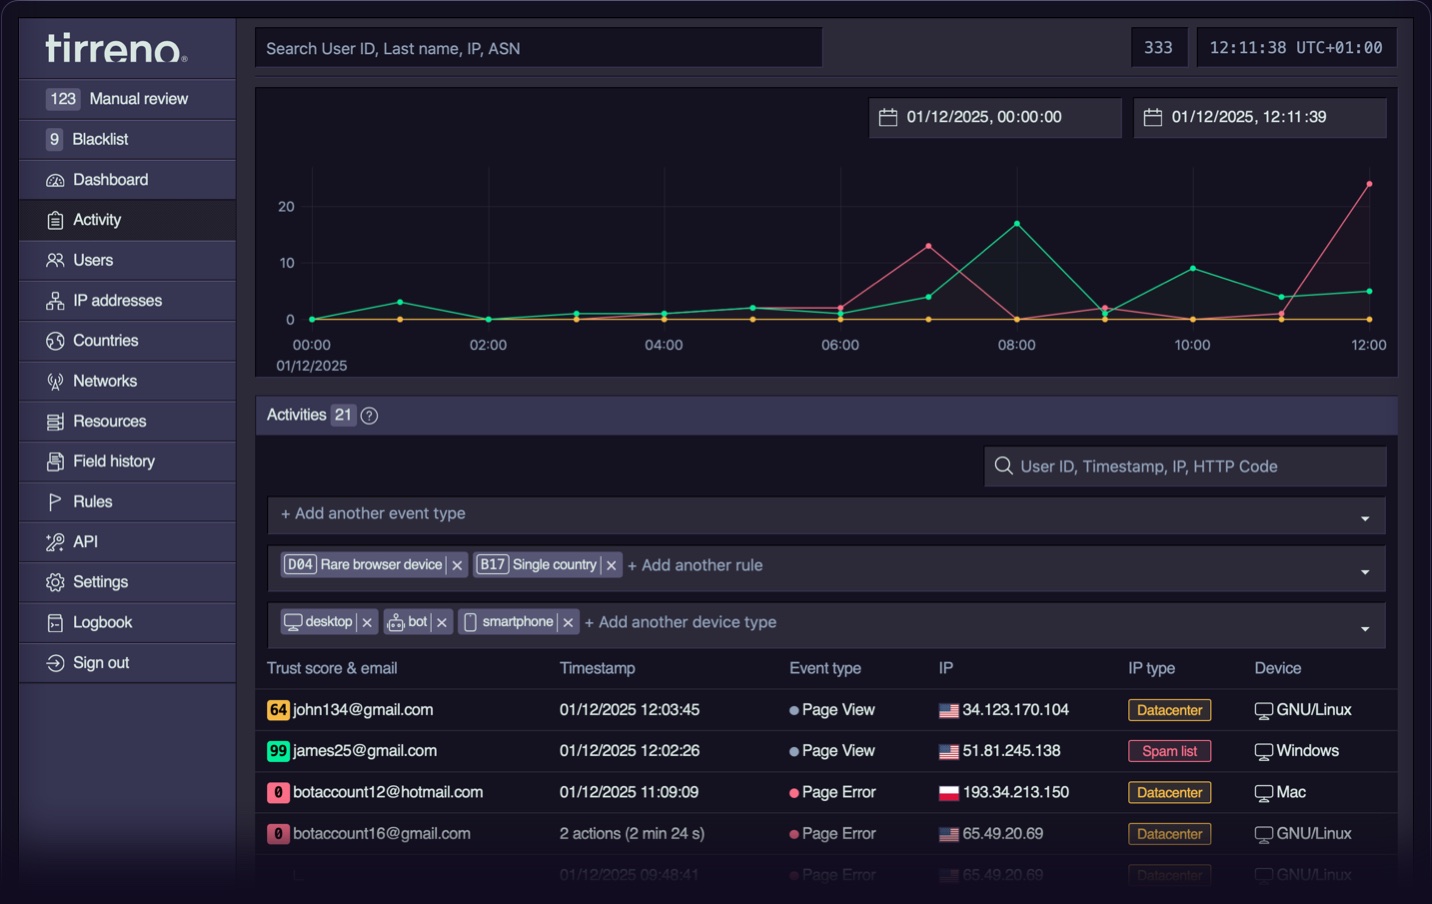
tirreno स्क्रीनशॉट

tirreno एक सुरक्षा फ्रेमवर्क है।

tirreno [tir.ˈrɛ.no] आपके उत्पाद को खतरों और दुरुपयोग से समझने, निगरानी करने और सुरक्षित रखने में मदद करता है। जहाँ क्लासिक साइबर सुरक्षा बुनियादी ढाँचे और नेटवर्क परिधि पर केंद्रित है, वहीं अधिकांश उल्लंघन समझौता किए गए खातों और एप्लिकेशन लॉजिक के दुरुपयोग के माध्यम से होते हैं जो फ़ायरवॉल, SIEM, WAF और अन्य सुरक्षा उपायों को बायपास कर देते हैं। tirreno खतरों का पता वहीं लगाता है जहाँ वे वास्तव में होते हैं: आपके उत्पाद के भीतर।

tirreno एक हस्तलिखित, कम-निर्भरता वाला, "लो-टेक" PHP/PostgreSQL एप्लिकेशन है। पाँच मिनट की सीधी-सादी स्थापना के बाद, आप API कॉल के माध्यम से इवेंट्स इनजेस्ट कर सकते हैं और तुरंत एक डैशबोर्ड तक पहुँच सकते हैं।

मुख्य घटक

  • SDK और API SDK के साथ tirreno को किसी भी उत्पाद में एकीकृत करें। कुछ पंक्तियों के कोड में पूर्ण संदर्भ के साथ इवेंट्स भेजें।
  • अंतर्निहित डैशबोर्ड एक ही इंटरफ़ेस से अपने उत्पाद की सुरक्षा और जोखिम इवेंट्स की निगरानी करें और उन्हें समझें।
  • एकल उपयोगकर्ता दृश्य किसी विशिष्ट एंटिटी के लिए व्यवहार पैटर्न, जोखिम स्कोर और गतिविधि टाइमलाइन का विश्लेषण करें।
  • नियम इंजन प्रीसेट नियमों के साथ स्वचालित रूप से जोखिम स्कोर की गणना करें या अपने उत्पाद के लिए अनुकूलित अपने स्वयं के नियम बनाएँ।
  • समीक्षा कतार जोखिम भरे इवेंट्स वाली एंटिटीज़ को स्वचालित रूप से निलंबित करें या थ्रेशोल्ड सेटिंग्स के माध्यम से उन्हें मैन्युअल समीक्षा के लिए फ़्लैग करें।
  • फ़ील्ड ऑडिट ट्रेल महत्वपूर्ण फ़ील्ड्स में किए गए परिवर्तनों को ट्रैक करें, जिसमें क्या बदला और कब बदला यह भी शामिल है, ताकि ऑडिट और अनुपालन को सुव्यवस्थित किया जा सके।

किसके लिए बनाया गया

  • सेल्फ-होस्टेड, आंतरिक और लेगेसी ऐप्स: ऑडिट ट्रेल्स के माध्यम से अपनी सुरक्षा बढ़ाने, उपयोगकर्ता खातों को टेकओवर से बचाने, साइबर खतरों का पता लगाने और आंतरिक खतरों की निगरानी के लिए सुरक्षा परत एम्बेड करें।
  • मिशन-क्रिटिकल एप्लिकेशन: संवेदनशील एप्लिकेशन सुरक्षा, एयर-गैप्ड डिप्लॉयमेंट में भी।
  • औद्योगिक नियंत्रण प्रणालियाँ (ICS) और कमांड एंड कंट्रोल (C2): ऑपरेशनल टेक्नोलॉजी, कमांड सिस्टम और महत्वपूर्ण अवसंरचना प्लेटफ़ॉर्म को अनधिकृत पहुँच और दुर्भावनापूर्ण कमांड से सुरक्षित रखें।
  • SaaS: क्रॉस-टेनेंट डेटा लीकेज, विशेषाधिकार वृद्धि, डेटा एक्सफ़िल्ट्रेशन और बिज़नेस लॉजिक दुरुपयोग को रोकें।
  • गैर-मानव पहचान (NHIs): सेवा खातों, API कुंजियों, बॉट व्यवहार की निगरानी करें, और समझौता किए गए मशीन पहचानों का पता लगाएँ।
  • API-फ़र्स्ट एप्लिकेशन: दुरुपयोग, रेट लिमिटिंग बायपास, स्क्रैपिंग और अनधिकृत पहुँच से सुरक्षा।

लाइव डेमो

play.tirreno.com पर लाइव डेमो देखें (admin/tirreno)।

आवश्यकताएँ

  • PHP: संस्करण 8.0 से 8.3
  • PostgreSQL: संस्करण 12 या उससे अधिक
  • PHP एक्सटेंशन: PDO_PGSQL, cURL
  • HTTP वेब सर्वर: Apache जिसमें mod_rewrite और mod_headers सक्षम हों
  • ऑपरेटिंग सिस्टम: Unix-जैसा सिस्टम अनुशंसित है
  • न्यूनतम हार्डवेयर आवश्यकताएँ:
    • PostgreSQL: 512 MB RAM (4 GB अनुशंसित)
    • एप्लिकेशन: 128 MB RAM (1 GB अनुशंसित)
    • स्टोरेज: प्रति 1 मिलियन इवेंट्स लगभग 3 GB PostgreSQL स्टोरेज

Docker-आधारित स्थापना

tirreno को Docker कंटेनर के भीतर चलाने के लिए आप नीचे दिए गए कमांड का उपयोग कर सकते हैं:

curl -sL tirreno.com/t.yml | docker compose -f - up -d

Quickstart के चरण 4 के साथ जारी रखें।

Quickstart install

  1. tirreno का नवीनतम संस्करण (ZIP फ़ाइल) डाउनलोड करें।
  2. tirreno-master.zip फ़ाइल को उस स्थान पर निकालें जहाँ आप इसे अपने वेब सर्वर पर इंस्टॉल करना चाहते हैं।
  3. इंस्टॉलेशन प्रक्रिया शुरू करने के लिए ब्राउज़र में http://localhost:8585/install/index.php पर जाएँ।
  4. सफल इंस्टॉलेशन के बाद, install/ निर्देशिका और उसकी सामग्री को हटा दें।
  5. व्यवस्थापक खाता बनाने के लिए ब्राउज़र में http://localhost:8585/signup/ पर जाएँ।
  6. cron job सेटअप के लिए, crontab -e कमांड के साथ या /var/spool/cron/your-web-server फ़ाइल को संपादित करके निम्नलिखित शेड्यूल (हर 10 मिनट) अभिव्यक्ति डालें:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron

Composer और Packagist के माध्यम से (वैकल्पिक)

tirreno Packagist पर प्रकाशित है और इसे Composer के साथ इंस्टॉल किया जा सकता है:

composer create-project tirreno/tirreno

या इसे किसी मौजूदा प्रोजेक्ट में शामिल किया जा सकता है:

composer require tirreno/tirreno

SDKs

  • PHP
  • Python
  • NodeJS
  • WordPress

API संदर्भ

tirreno('…') tirreno का अंतर्निहित API है। यह आपके अपने कोड को वही बिल्डिंग ब्लॉक्स देता है जो कंसोल उपयोग करता है: वर्तमान अनुरोध और पृष्ठ, अंतर्ग्रहित डेटा, नियम इंजन, tirreno('queries') बिल्डर, लॉगिंग, और उपयोगिताएँ। इसका उपयोग tirreno को अनुकूलित करने के लिए करें। नीचे दिए गए उदाहरण इस API से बनाए गए कस्टम सेक्शन दिखाते हैं।

LLM बॉट्स

  • llm-bots.example.php
  • llm-bots.example.html

जोखिम वाले उपयोगकर्ता

  • risk-users.example.php
  • risk-users.example.html

दस्तावेज़ीकरण

tirreno का उपयोग कैसे करें, इसके विवरण के लिए उपयोगकर्ता गाइड देखें, अपने एकीकरण को अनुकूलित करने के लिए डेवलपर्स दस्तावेज़ीकरण देखें, और इंस्टॉलेशन, रखरखाव और अपडेट के लिए एडमिन दस्तावेज़ीकरण देखें।

परिचय

tirreno इन-एप्लिकेशन सुरक्षा के लिए एक मुफ़्त, ओपन-सोर्स फ्रेमवर्क है।

हम वास्तविक लोगों की चुनौतियों का समाधान ascétique कोड और खुली तकनीकों के प्रति प्रेम के माध्यम से करते हैं। tirreno VC-प्रेरित नहीं है। हमारी प्रेरणा संगठित साइबर अपराधियों द्वारा उत्पन्न दैनिक खतरों से आती है, जो हमें आधुनिक संगठनों में सुरक्षा के स्थान की पुनर्कल्पना करने के लिए प्रेरित करती है।

नाम tirreno क्यों?

टायरहेनियन लोग 800 ईसा पूर्व तक टस्कनी और पूर्वी स्विट्ज़रलैंड में रहते रहे होंगे। "टायरहेनियन" शब्द अधिक सामान्य रूप से एट्रस्कैन्स से जुड़ा हो गया, और उन्हीं से टायरहेनियन सागर का नाम निकला है, जो आज भी प्रयोग में है।

ऐतिहासिक स्रोतों के अनुसार, टायरहेनियन लोग पहले ऐसे लोग थे जिन्होंने आने वाले खतरों के संकेत देने के लिए तुरही का उपयोग किया, जिसे बाद में ग्रीक और रोमन सैन्य बलों ने अपनाया।

लोगो पर काम करते समय, हमने अपना स्वयं का ऐतिहासिक अध्ययन किया और 'tirreno' के उल्लेखों को 15वीं सदी के वल्गेट (लैटिन बाइबल) के मुद्रित संस्करण तक पीछे खोजा। मूल के प्रति सच्चे रहने के लिए हमने इसे लोअरकेस में रखा — शाब्दिक रूप से, किताब के अनुसार। tirreno वर्डमार्क क्षितिज रेखा के पीछे खड़ा है, जो खतरे के परिदृश्य के अंतहीन विकासवादी चक्र और उससे ऊपर उठने की हमारी प्रतिबद्धता का रूपक है।

लिंक

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





