
ClientInspectorV2
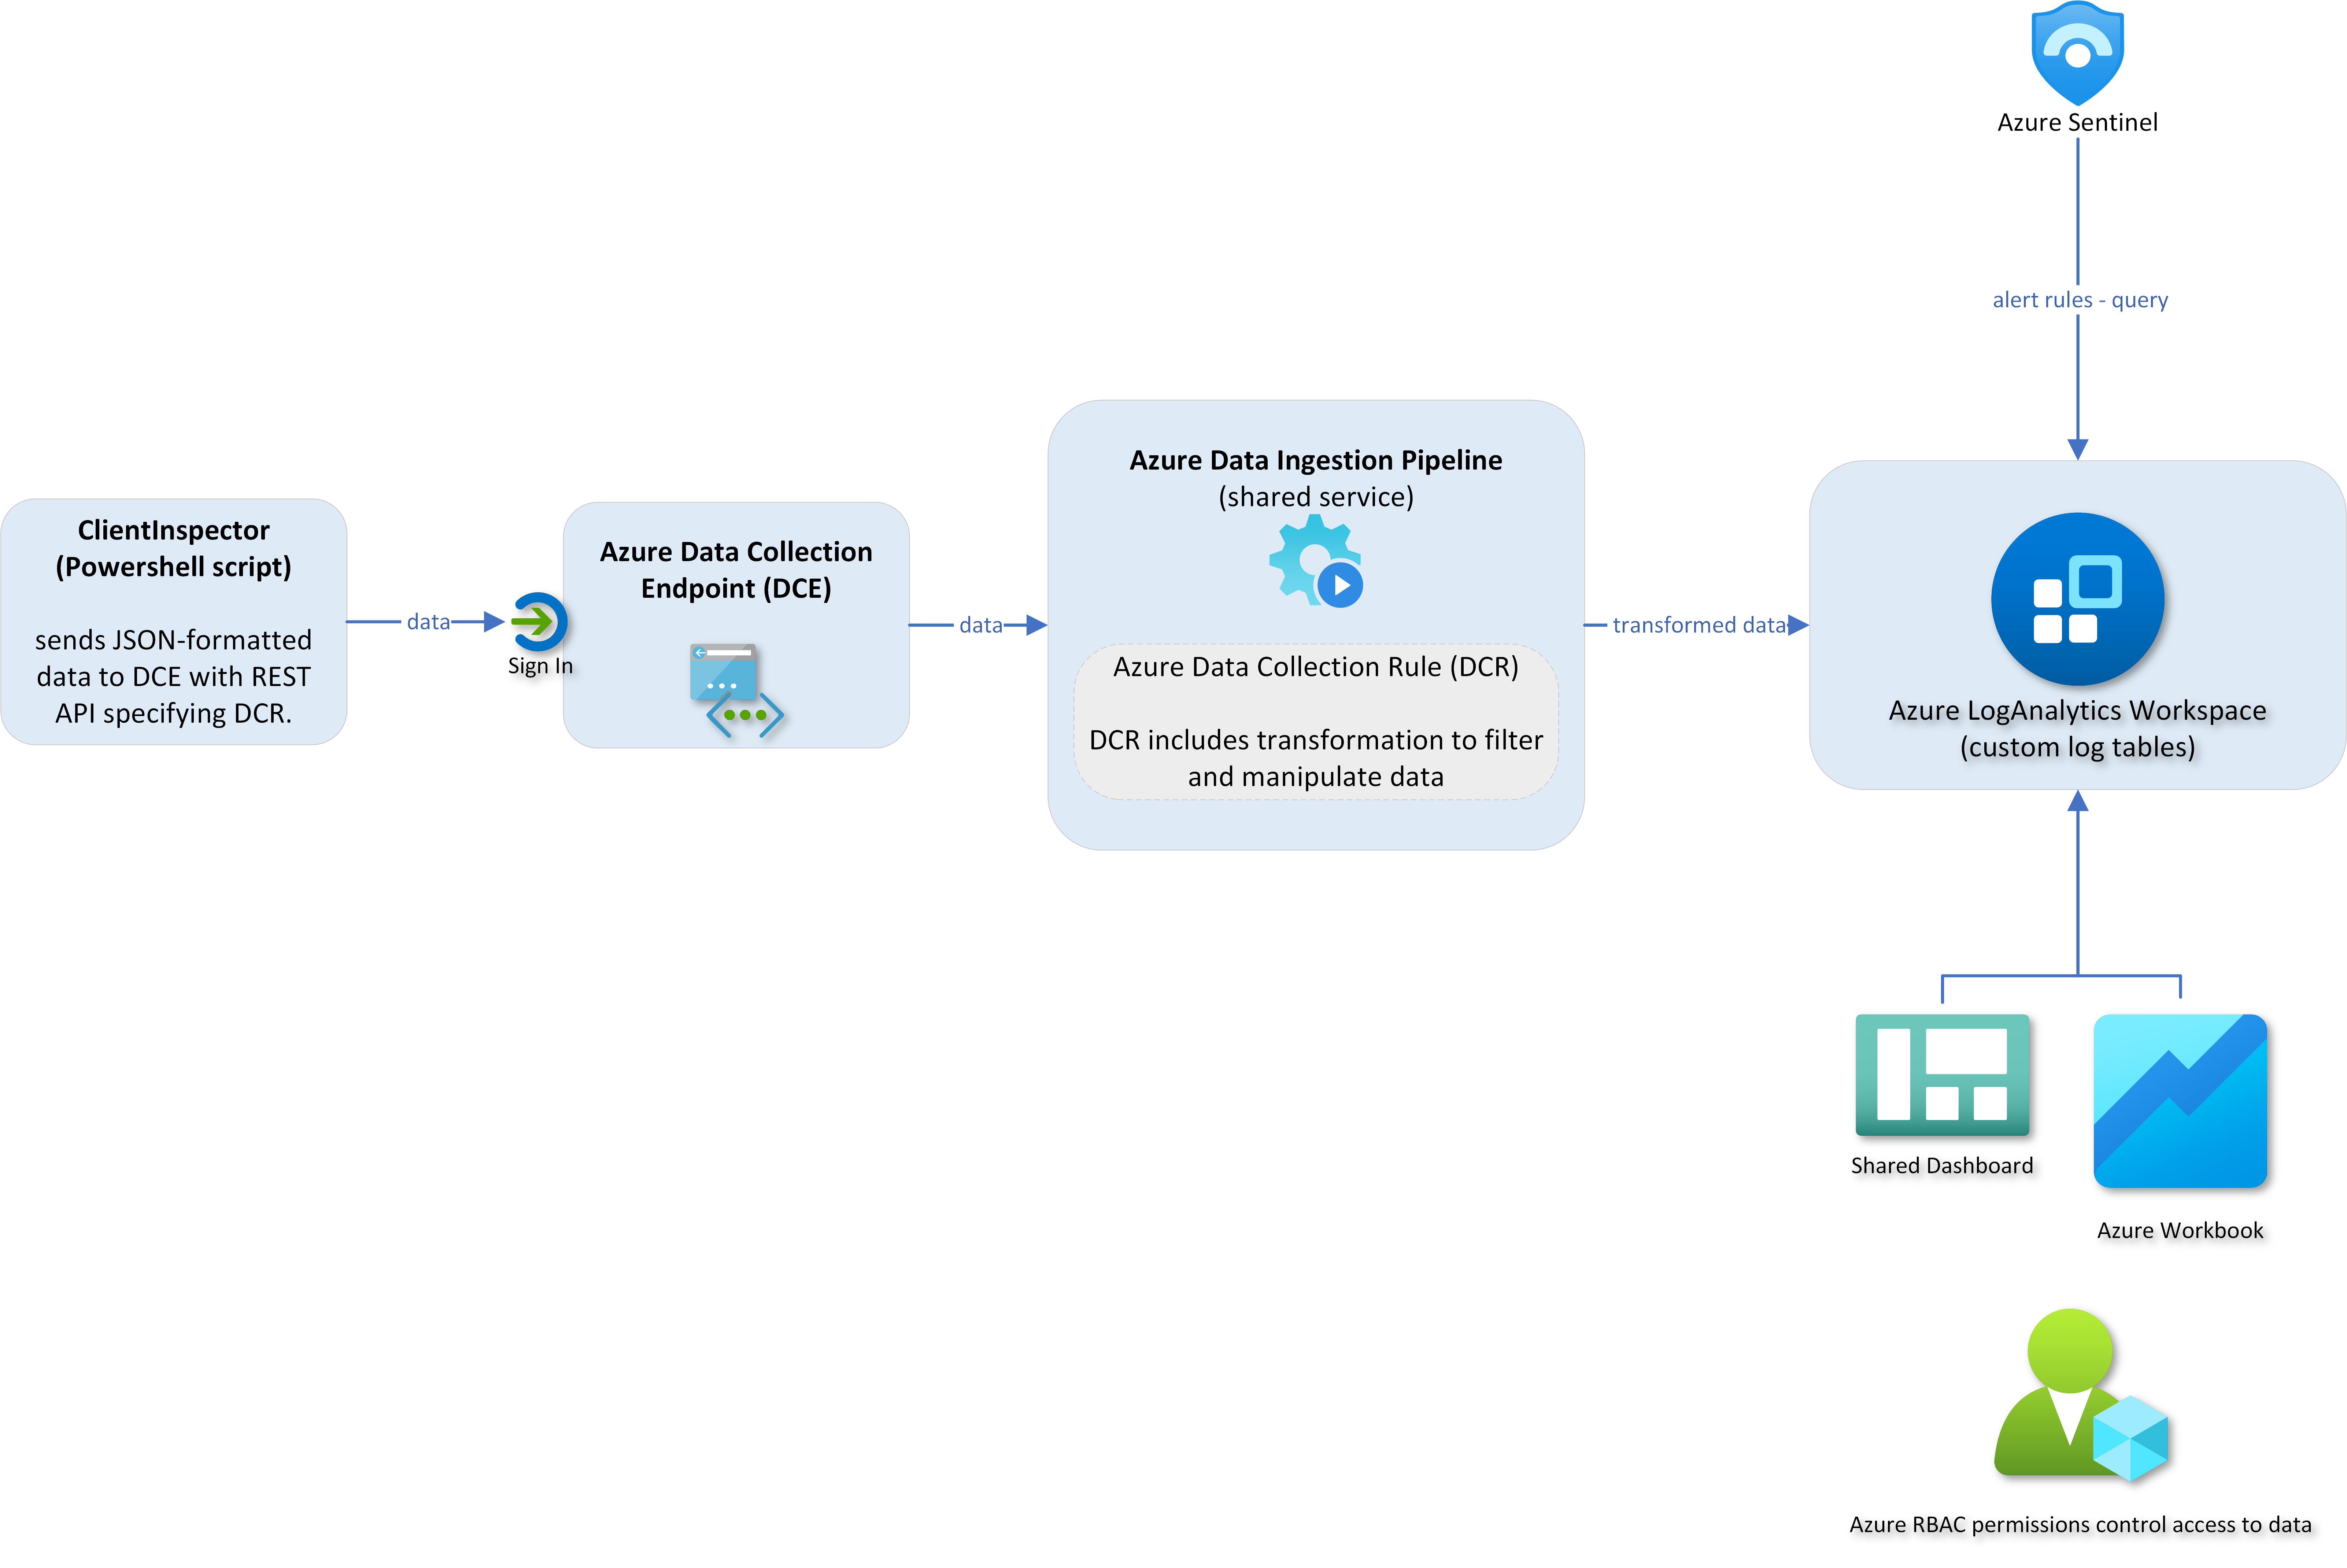
Azure-आधारित क्लाइंट इन्वेंट्री और ड्रिफ्ट डिटेक्शन टूल जो विंडोज कॉन्फ़िगरेशन डेटा (एंटीवायरस, पैचिंग, बिटलॉकर) को LogAnalytics में एकत्र करता है,…

Azure-आधारित क्लाइंट इन्वेंट्री और ड्रिफ्ट डिटेक्शन टूल जो विंडोज कॉन्फ़िगरेशन डेटा (एंटीवायरस, पैचिंग, बिटलॉकर) को LogAnalytics में एकत्र करता है,…

Sysmon घटना सिमुलेशन उपयोगिता जिसका उपयोग हमलों का अनुकरण करने के लिए किया जा सकता है ताकि ब्लू टीमों द्वारा EDR का पता लगाने और सहसंबंध नियमों के…

एक सॉफ्टवेयर ऐज़ अ सर्विस (SaaS) लॉग संग्रह फ्रेमवर्क।

माइक्रोसॉफ्ट खतरा खुफिया सुरक्षा उपकरण

Incident Response दस्तावेज़ीकरण को आसान बनाया गया। Incident Responders द्वारा Incident Responders के लिए विकसित।

यह उपकरण लॉग डेटा को पार्स करता है और विसंगति पहचान के लिए विश्लेषण पाइपलाइनों को परिभाषित करने की अनुमति देता है। इसे सीमित संसाधनों और न्यूनतम संभव…

विंडोज इवेंट लॉग सेटिंग्स का सर्वोत्तम-अभ्यास दिशानिर्देशों और Sigma-rule पता लगाने की क्षमता के विरुद्ध ऑडिट करता है, DFIR तत्परता के लिए स्वचालित…

Azure में Terraform और Ansible का उपयोग करके बनाया गया ब्लू टीम डिटेक्शन लैब।

A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs

कलाकृतियों का संग्रह उपकरण *nix प्रणालियों के लिए

यह परियोजना एक SIEM है जिसमें SIRP और Threat Intel शामिल हैं, सभी एक में।


मल्टी-थ्रेडेड विंडोज इवेंट लॉग फॉरेंसिक्स टाइमलाइन जनरेटर और खतरे की खोज का उपकरण जो पूर्ण सिग्मा नियम समर्थन के साथ आता है, Elastic Stack,…

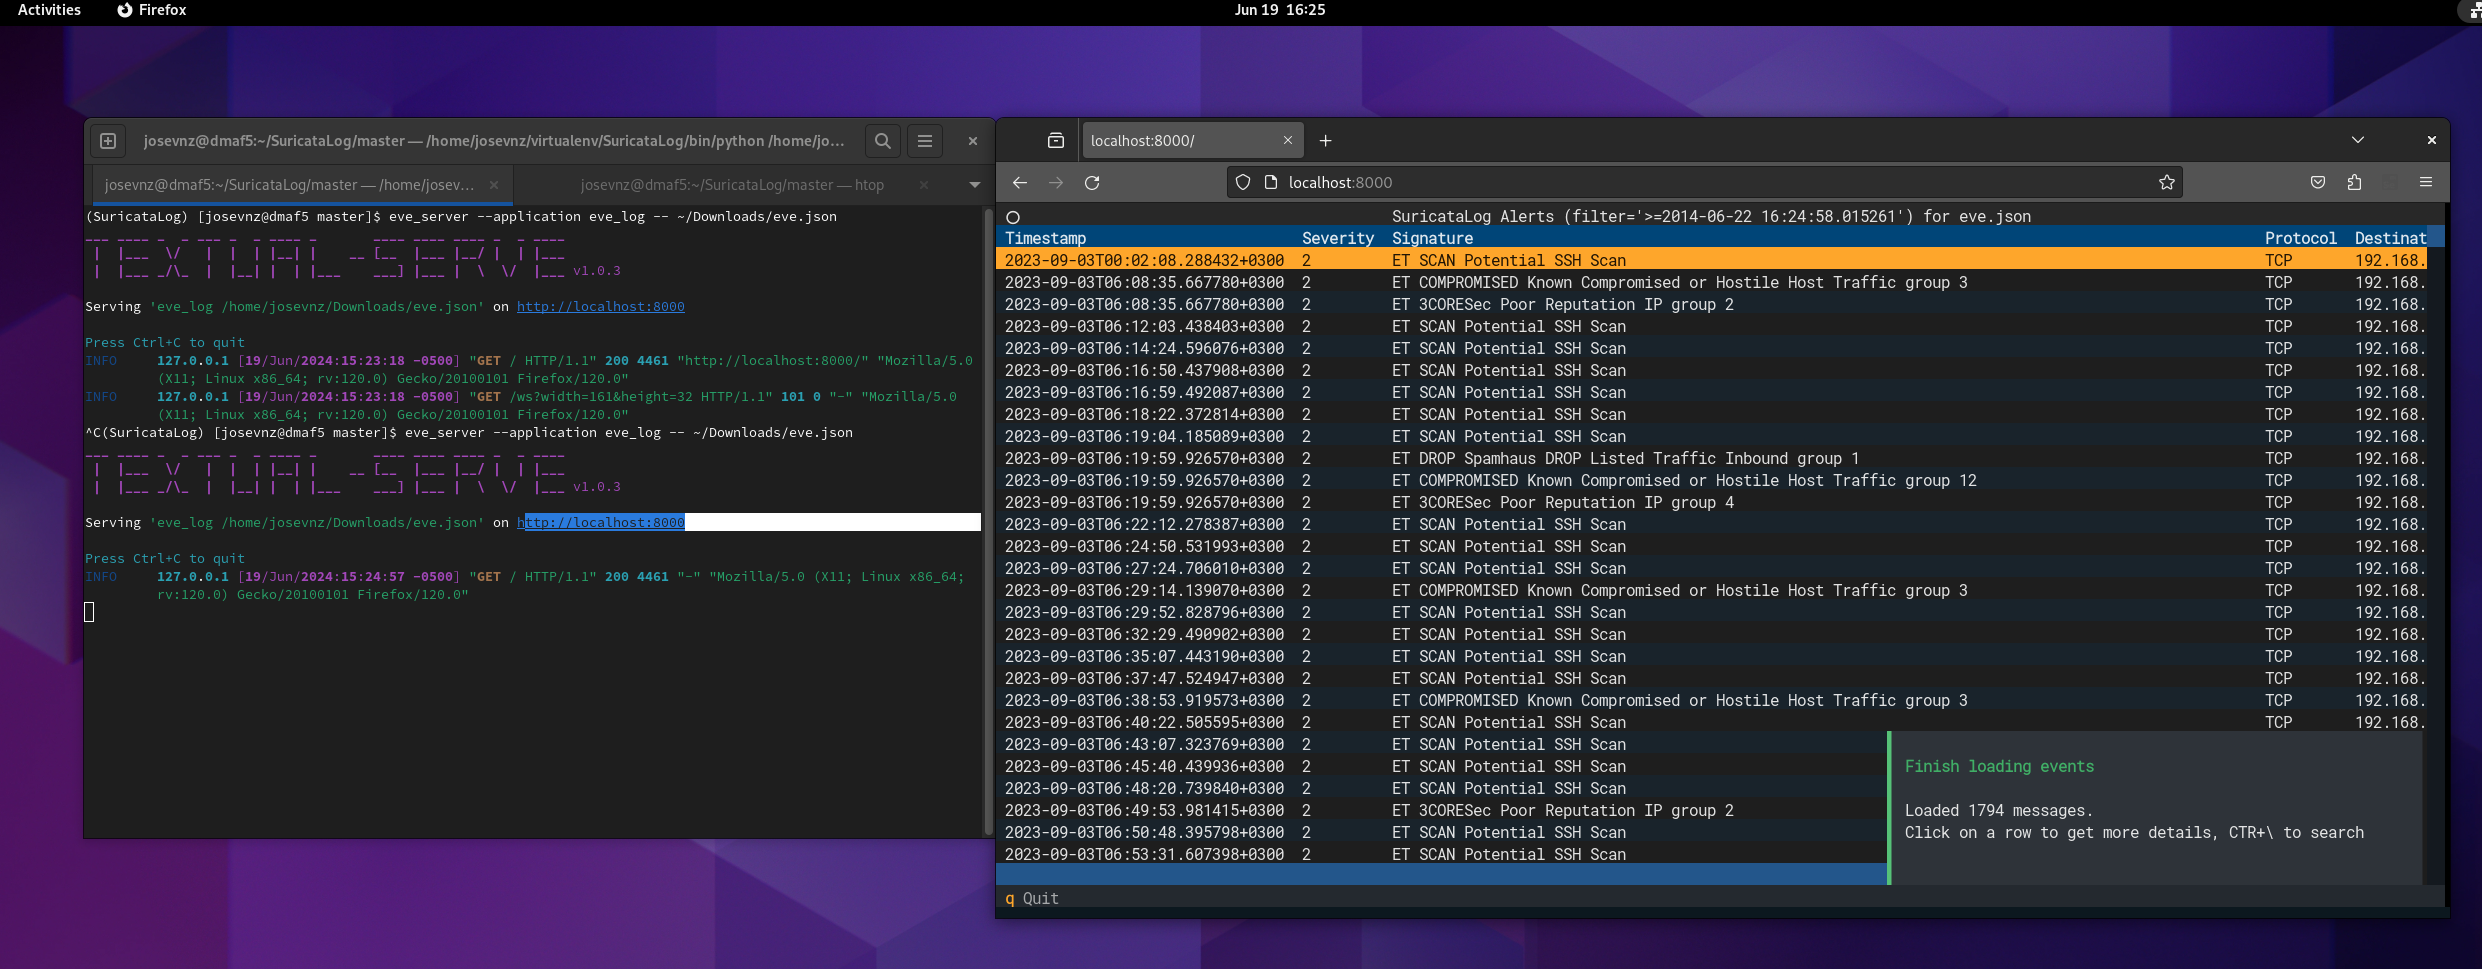
पार्स करें, फ़िल्टर करें, और Suricata eve.json लॉग को CLI उपकरणों के साथ विज़ुअलाइज़ करें, अलर्ट, फ़्लो, DNS और पेलोड के लिए। इसमें Suricata सीखने और…

वेब-आधारित नेटवर्क निगरानी प्रणाली जो वास्तविक समय बैंडविड्थ ट्रैकिंग, सर्वर प्रदर्शन मेट्रिक्स और सक्रिय नेटवर्क प्रबंधन के लिए अनुकूलन योग्य अलर्ट…

DetectionLabELK, Splunk के बजाय ELK स्टैक के साथ DetectionLab का एक फोर्क है।

डेटाबेस संचालित DNS सर्वर वेब UI के साथ

Office 365 और Azure लॉग संग्रह के लिए PowerShell मॉड्यूल