
 knudsenmorten/clientinspectorv2
Azure-आधारित क्लाइंट इन्वेंट्री और ड्रिफ्ट डिटेक्शन टूल जो विंडोज कॉन्फ़िगरेशन डेटा (एंटीवायरस, पैचिंग, बिटलॉकर) को LogAnalytics में एकत्र करता है, KQL-संचालित डैशबोर्ड और Sentinel अलर्टिंग के लिए।

क्या आप नियंत्रण में हैं? - या आपकी कुछ मुख्य बुनियादी ढांचा प्रक्रियाएँ जैसे पैचिंग, एंटीवायरस, बिटलॉकर सक्षमीकरण बहाव कर रही हैं? या क्या आप उन्नत इन्वेंट्री करना चाहेंगे, जहाँ आप Lenovo या Dell वारंटी के विरुद्ध अपनी वारंटी स्थिति देख सकते हैं, तो पढ़ते रहें।
क्लाइंट इंस्पेक्टर देखें, जो आपको अपने संपूर्ण क्लाइंट वातावरण में उत्कृष्ट अंतर्दृष्टि प्राप्त करने में मदद कर सकता है।
क्लाइंट इंस्पेक्टर समुदाय के लिए मुफ़्त है - इसे एक शानदार प्रदर्शन के रूप में बनाया गया है कि आप Azure Log Ingestion Pipeline, Azure Data Collection Rules, Azure LogAnalytics का उपयोग करके अपने क्लाइंट्स से डेटा वापस कैसे ला सकते हैं; उन्हें Azure Monitor & Azure Dashboards के साथ देख सकते हैं - और Microsoft Sentinel का उपयोग करके "ड्रिफ्ट-अलर्ट" प्राप्त कर सकते हैं।
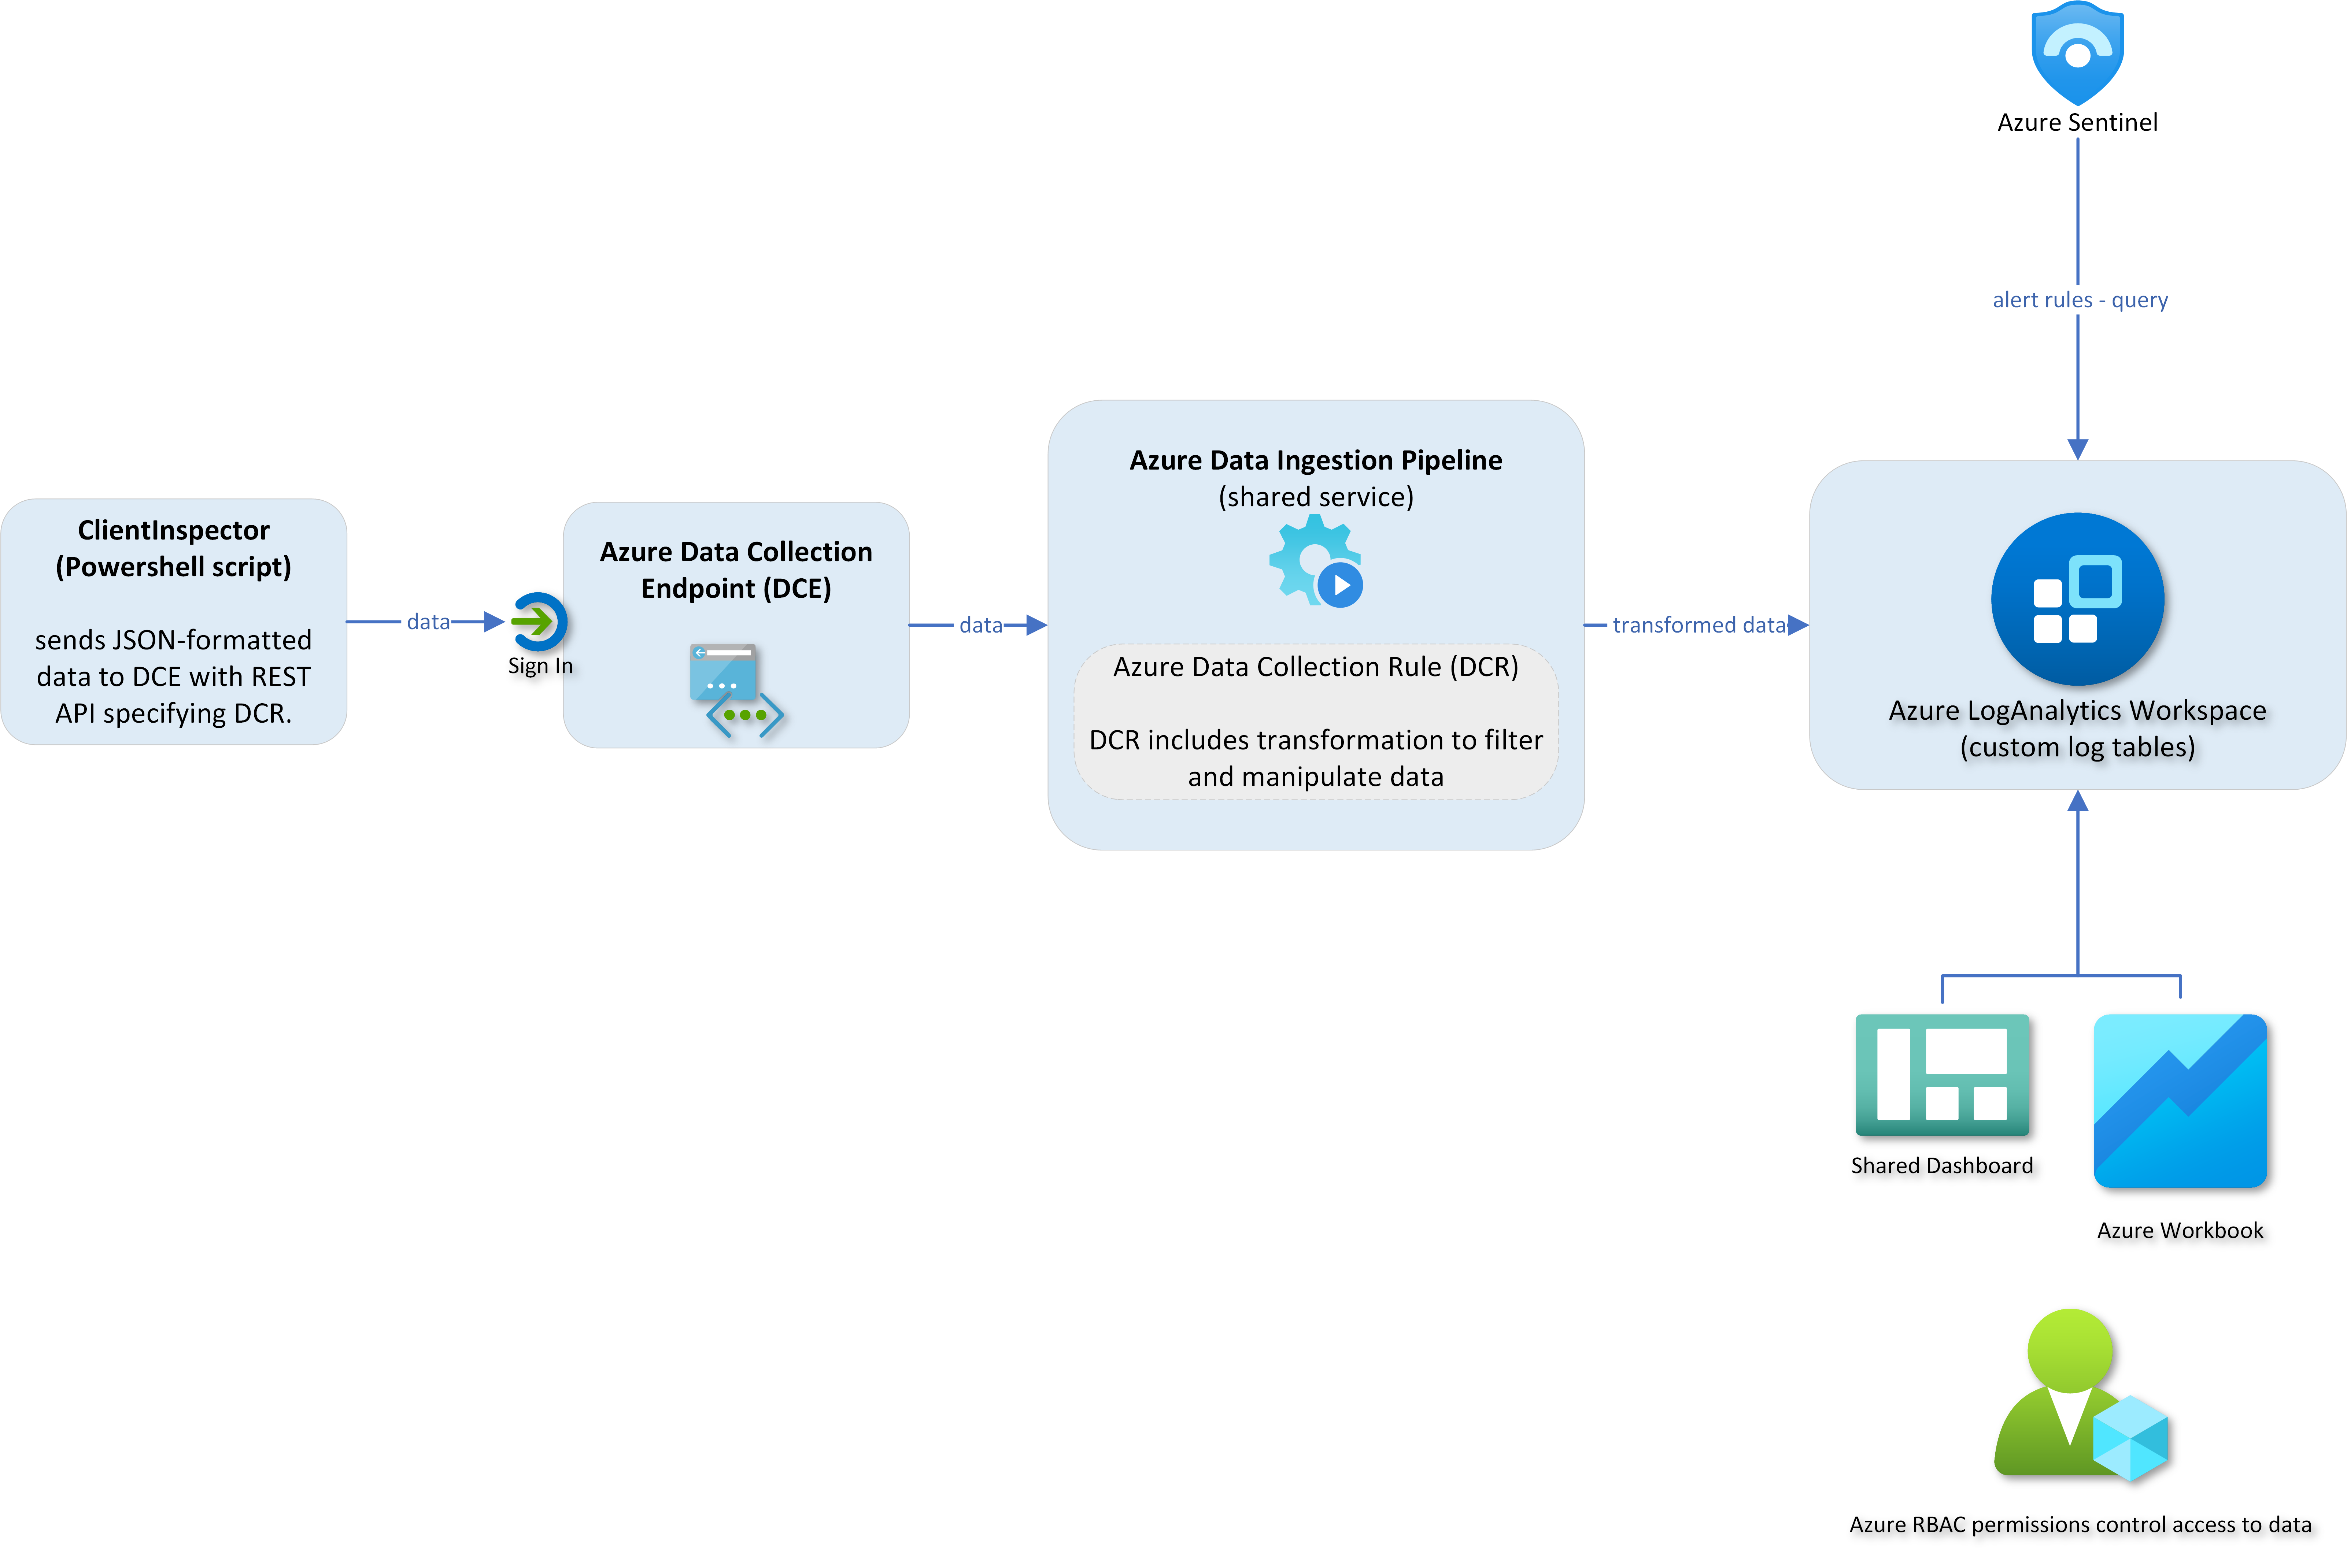
क्लाइंट इंस्पेक्टर (v2) एकत्रित डेटा को Azure LogAnalytics कार्यक्षेत्र में कस्टम लॉग्स में अपलोड कर रहा है - Log ingestion API, Azure Data Collection Rules (DCR) और Azure Data Collection Endpoints (DCE) का उपयोग करके।
मेरे लिए यह कहना महत्वपूर्ण है कि मैं एक अलग प्रबंधन उपकरण बनाने की कोशिश नहीं कर रहा हूँ, जो Microsoft सुरक्षा और प्रबंधन स्टैक के साथ प्रतिस्पर्धा करेगा।
Microsoft Azure/M365 प्रबंधन और सुरक्षा स्टैक को कोई नहीं हरा सकता। वे रॉक स्टार समाधान हैं।
लेकिन मैं वास्तव में लॉगिंग क्षमताओं और क्लाइंट्स, सर्वर, क्लाउड और तीसरे पक्ष के सिस्टम से डेटा वापस लाने की शक्ति के बारे में भावुक हूँ - और डेटा से शानदार मूल्यवान जानकारी प्राप्त करने के बारे में।
मेरे पास सर्वर के लिए एक समान समाधान है - सर्वर इंस्पेक्टर। दुर्भाग्य से, यह सार्वजनिक नहीं है।
माइक्रोसॉफ्ट उत्पाद टीमों के महान लोगों को बहुत-बहुत धन्यवाद - आप रॉक स्टार हैं 😄
शुभ शिकार 😄
क्या डेटा एकत्र किया जा रहा है?
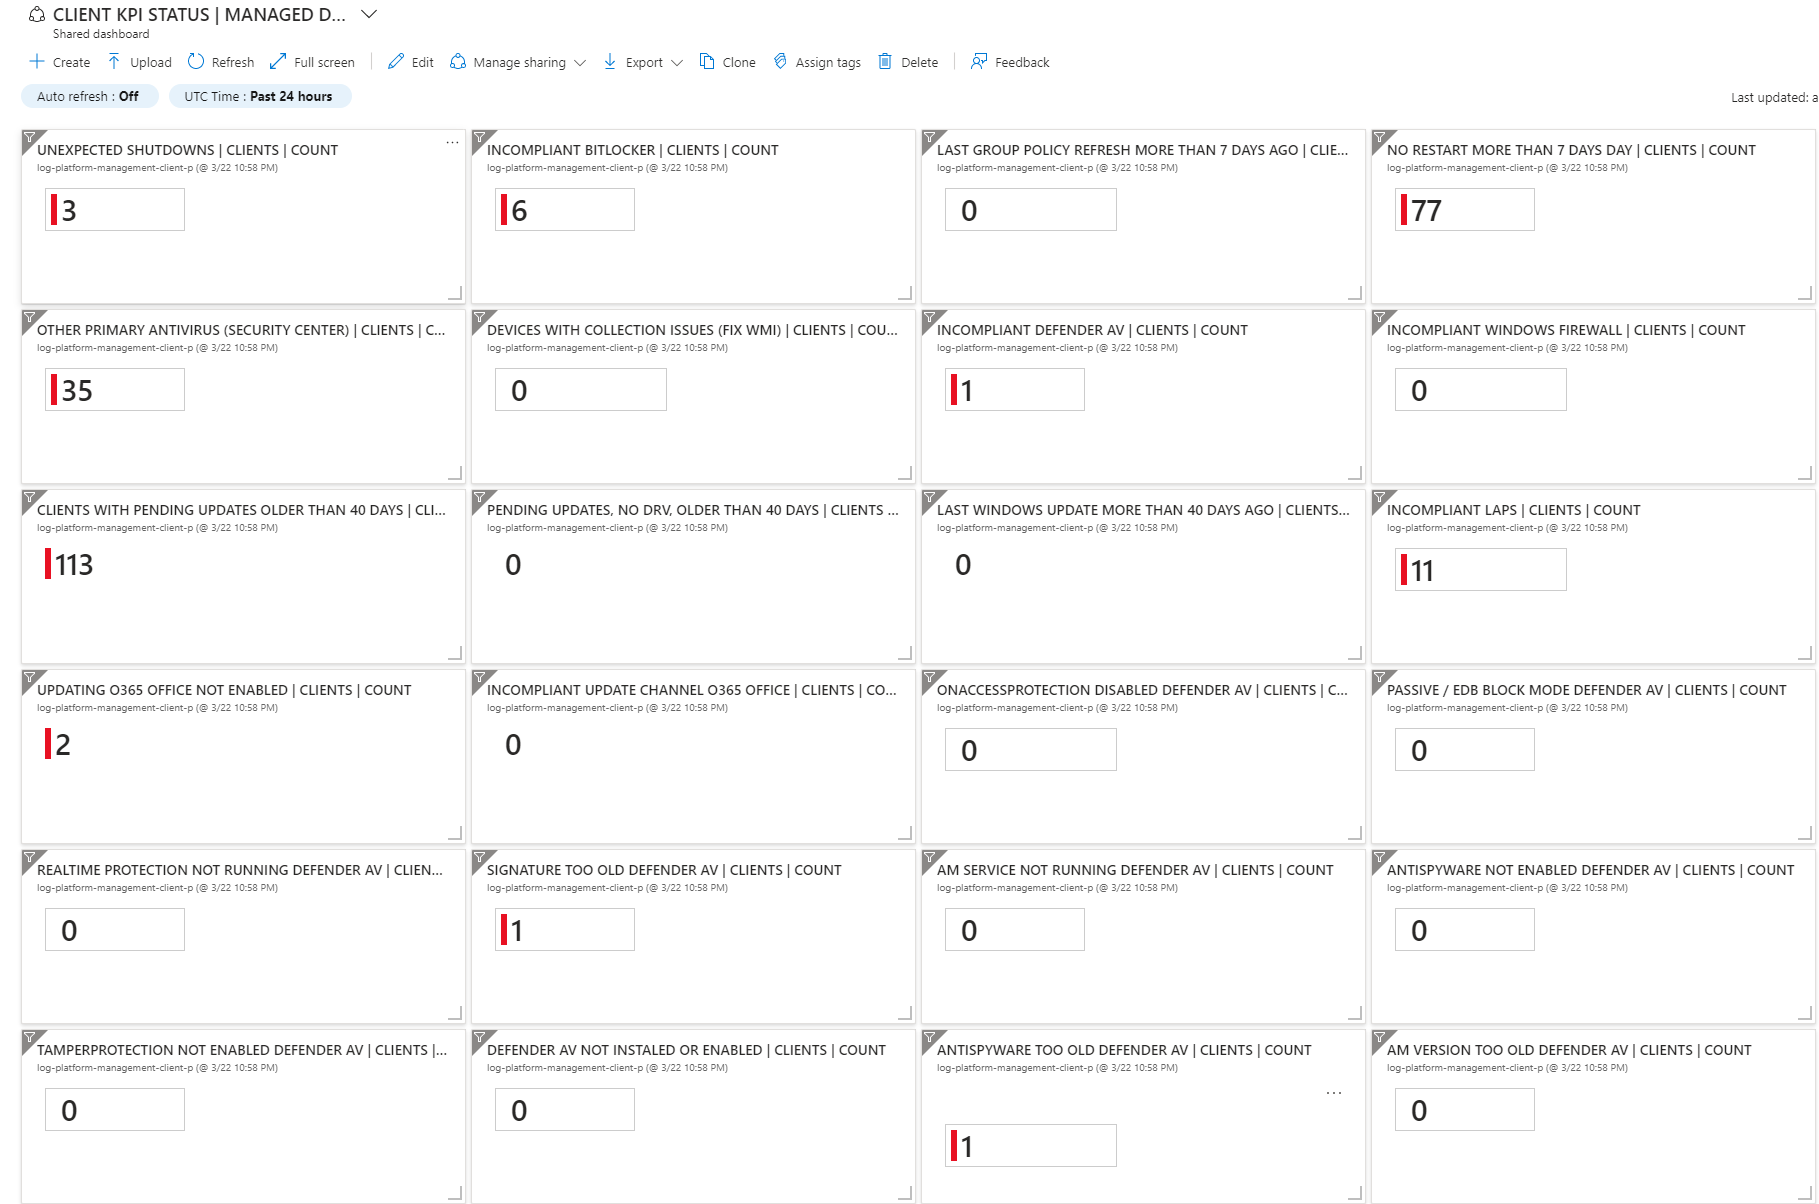
वांछित स्थिति डैशबोर्ड - डेटा से अपने वातावरण की अंतर्दृष्टि कैसे प्राप्त करें?
मैं डेटा कैसे क्वेरी करूं? - Kusto (KQL) उत्तर है
आर्किटेक्चर, स्कीमा और नेटवर्किंग
कार्यान्वयन
निर्भरताएँ
ClientInspector.ps1 चलाना - 3 मोड
ClientInspector का नमूना आउटपुट
सुरक्षा
ClientInspector डेटा-सेट का लेआउट
वर्बोज़-मोड और अधिक सहायता
लागत - इन डेटा को संग्रहीत करने में कितना खर्च आता है?
बग मिले, कृपया मुझे सूचित करें
संपर्क
वीडियो 3मी 19से - ClientInspector को कमांडलाइन का उपयोग करके चलाना (सामान्य मोड)
वीडियो 1मी 40से - 2 तालिकाओं और DCRs का स्वचालित निर्माण (वर्बोज़ मोड)
वीडियो 1मी 37से - 2 तालिकाओं और DCRs का स्वचालित निर्माण (सामान्य मोड)
वीडियो 1मी 34से - DCR और तालिका की स्कीमा देखें)
वीडियो 2मी 19से - डेटा हेरफेर
वीडियो 1मी 58से - डेटा के विरुद्ध Kusto क्वेरी
वीडियो 3मी 01से - डैशबोर्ड
वीडियो 0मी 48से - डेटा का नमूना उपयोग - Lenovo वारंटी db के विरुद्ध लुकअप
वीडियो 7मी 25से - ClientInspector DeploymentKit के माध्यम से तैनाती
ClientInspector का उपयोग आपके Windows क्लाइंट्स से बहुत सारी शानदार जानकारी एकत्र करने के लिए किया जा सकता है - और डेटा को Azure LogAnalytics कस्टम तालिकाओं में भेज सकते हैं।
स्क्रिप्ट निम्नलिखित जानकारी (सेटिंग्स, सूचना, कॉन्फ़िगरेशन, स्थिति) एकत्र करती है:
अपनी आवश्यकताओं के अनुरूप और अच्छे डेटा-संग्रह जोड़ने के लिए स्वतंत्र महसूस करें। यदि आप समुदाय में भाग लेना चाहते हैं, तो कृपया मुझे अपने संग्रह के साथ एक ईमेल भेजें, यदि आपको लगता है कि वे पूरे समुदाय के लाभ के हो सकते हैं।
आप किसी भी स्रोत डेटा का उपयोग कर सकते हैं जिसे Powershell में प्राप्त किया जा सकता है (wmi, cim, बाहरी डेटा, rest api, xml-format, json-format, csv-format, आदि)
यह समझना बहुत महत्वपूर्ण है कि डेटा को भेजने से पहले आमतौर पर हेरफेर करने की आवश्यकता होती है - यह सुनिश्चित करने के लिए कि वे मान्य हैं और कोई अप्रासंगिक डेटा हटा दिया गया है।
ClientInspector, Powershell मॉड्यूल AzLogDcIngestPS के भीतर सभी 24 फ़ंक्शनों का उपयोग करता है, ताकि स्रोत डेटा हेरफेर को संभाल सके, डेटा में "शोर" को हटा सके, तालिकाओं/DCR में निषिद्ध कॉलम का नाम बदल सके - और पारदर्शिता के लिए आवश्यकताओं का समर्थन कर सके, जैसे UserLoggedOn, CollectionTime, Computer जैसी अतिरिक्त अंतर्दृष्टि के साथ:
Write-Output "" Write-Output "Collecting Bios information ... Please Wait !"
$DataVariable = Get-CimInstance -ClassName Win32_BIOS
#-------------------------------------------------------------------------------------------
#-------------------------------------------------------------------------------------------
$DataVariable = Convert-CimArrayToObjectFixStructure -data $DataVariable -Verbose:$Verbose






