

IPBan
 digitalruby/ipban
एक स्वचालित आईपी प्रतिबंध सेवा जो इवेंट लॉग और फ़ाइलों से असफल लॉगिन प्रयासों का पता लगाती है, फ़ायरवॉल एकीकरण के माध्यम से विंडोज और लिनक्स पर…
defensive-toolsnetwork-securityintrusion-detection+1
2.2k
digitalruby/ipbanएक स्वचालित आईपी प्रतिबंध सेवा जो इवेंट लॉग और फ़ाइलों से असफल लॉगिन प्रयासों का पता लगाती है, फ़ायरवॉल एकीकरण के माध्यम से विंडोज और लिनक्स पर…
 ab2pentest/macosthreattrack
macOS सिस्टम पर दुर्भावनापूर्ण गतिविधि का सक्रिय पता लगाने के लिए उपयोग किया जाने वाला बैश टूल।
 sap8899/reportly
AzureAD/EntraID उपयोगकर्ता गतिविधि रिपोर्टर ब्लू टीमों के लिए। एक संदिग्ध उपयोगकर्ता और समय सीमा इनपुट करें और उपयोगकर्ता जानकारी, कार्रवाइयों और…
 otrf/ossem
सामुदायिक-संचालित परियोजना जो विंडोज, लिनक्स और क्लाउड प्लेटफार्मों पर सुरक्षा घटना लॉग्स का दस्तावेज़ीकरण, मानकीकरण और मॉडलिंग करती है, ताकि…
 withsecurelabs/linuxcatscale
स्वचालित रिपोर्टिंग स्क्रिप्ट के साथ घटना प्रतिक्रिया संग्रह और प्रसंस्करण स्क्रिप्ट
 password123456/ssl-certificate-expiry-date-checker
SSL/TLS प्रमाणपत्रों को समाप्ति तिथियों, जारीकर्ता विवरण और OCSP स्थिति के लिए स्कैन करता है। वेबहुक, टेलीग्राम या स्लैक के माध्यम से सूचनाएं भेजता…
 fenkohq/dnsmonster
निष्क्रिय DNS कैप्चर और निगरानी टूलकिट
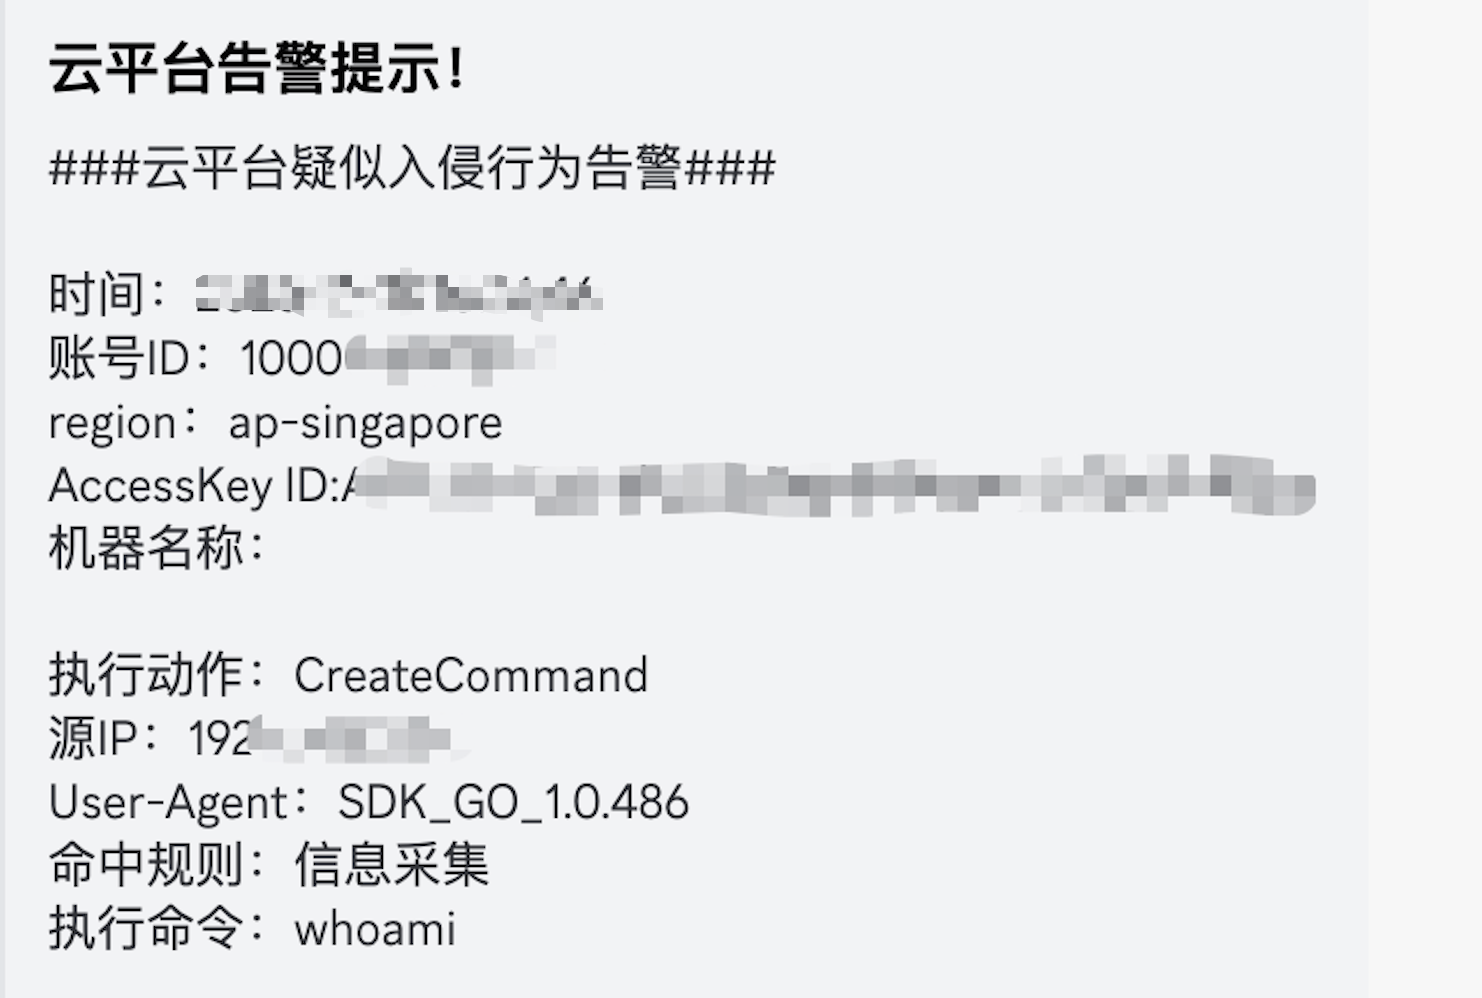 al0ne/cloud-audit
एक स्वचालित क्लाउड सुरक्षा ऑडिटिंग उपकरण जो Tencent Cloud और AWS के लिए विसंगति पहचान, ब्लैकलिस्ट नियमों और बेसलाइन विश्लेषण का उपयोग करके क्लाउड…
 invictus-ir/microsoft-extractor-suite
माइक्रोसॉफ्ट 365 और एज़्योर से डेटा अधिग्रहण के लिए एक PowerShell मॉड्यूल, जो घटना प्रतिक्रिया और साइबर सुरक्षा उद्देश्यों के लिए है।
 emrekybs/nginxhunter
Nginx एक्सेस लॉग का विश्लेषण करके SQL इंजेक्शन, स्कैनर टूल्स, वेबशेल्स और शोषण प्रयासों का पता लगाता है, जिससे सिस्टम प्रशासकों को सर्वर सुरक्षा को…
 permiso-io-tools/cloudgrappler
AWS, Azure और GCP पर ज्ञात खतरे वाले अभिकर्ताओं के लिए उच्च-विश्वसनीयता वाले क्लाउड डिटेक्शन को CloudTrail लॉग और कस्टम थ्रेट इंटेलिजेंस नियमों का…
 kunai-project/kunai
eBPF-आधारित लिनक्स सुरक्षा मॉनिटर और खतरा शिकारी जो घटना प्रतिक्रिया और फोरेंसिक विश्लेषण के लिए कालानुक्रमिक रूप से क्रमबद्ध, कंटेनर-जागरूक घटनाएं…
 invictus-ir/alfa
Google Workspace ऑडिट लॉग के लिए स्वचालित फोरेंसिक विश्लेषण उपकरण। सभी लॉग प्रकार प्राप्त करता है, घटनाओं को MITRE ATT&CK क्लाउड फ्रेमवर्क से मैप…
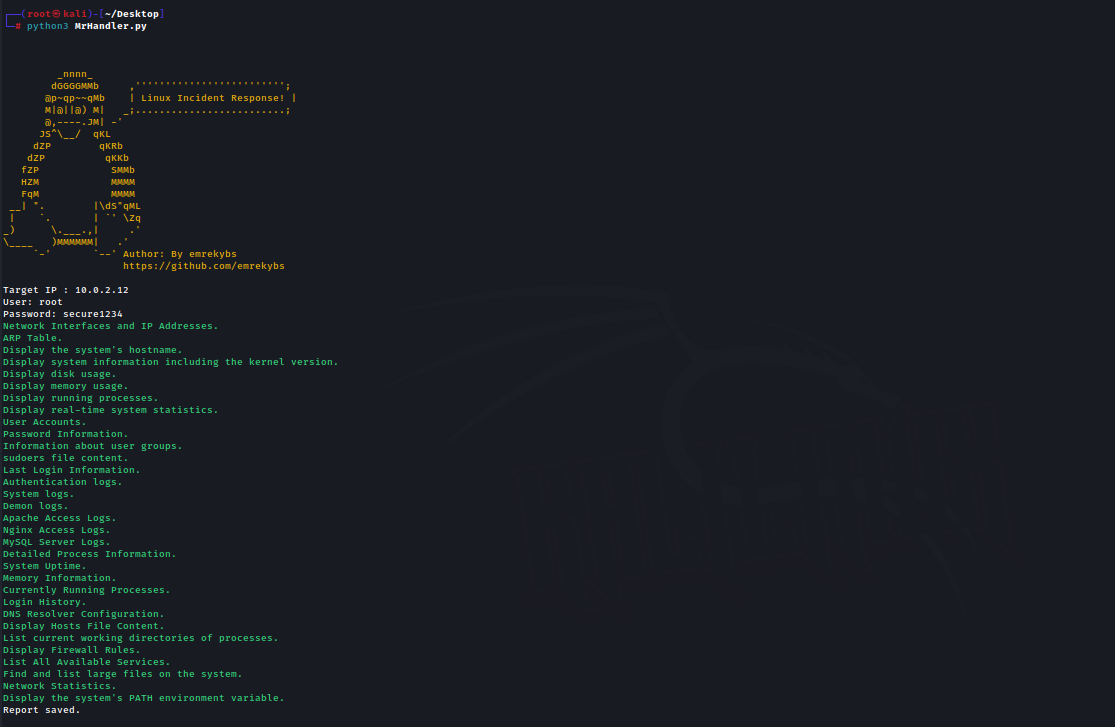 emrekybs/mrhandler
SSH-आधारित लिनक्स घटना प्रतिक्रिया उपकरण जो नेटवर्क कॉन्फ़िगरेशन, लॉग, उपयोगकर्ता खाते और प्रक्रियाओं को एकत्र करने के लिए नैदानिक कमांड चलाता है,…
 tenzir/tenzir
सुरक्षा टेलीमेट्री डेटा को बड़े पैमाने पर इकट्ठा करें, पार्स करें, सामान्यीकृत करें, एकत्र करें, संग्रहीत करें, क्वेरी करें और रूट करें,…
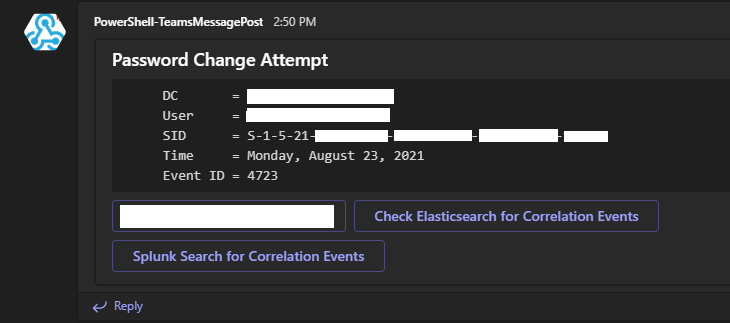 osbornepro/btps-secpack
PowerShell-आधारित सुरक्षा टूलकिट जो छोटे से मध्यम उद्यमों के लिए है, जो स्वचालित अलर्ट, Active Directory हार्डनिंग, Windows Event Forwarding, Sysmon…
 letsdefend/awesome-soc-analyst
SOC विश्लेषक और SOC विश्लेषक उम्मीदवारों के लिए उपयोगी संसाधन।
 sh1n0g1/z9
इवेंट लॉग्स से PowerShell-आधारित मैलवेयर आर्टिफैक्ट्स का पता लगाता है और दुर्भावनापूर्ण गतिविधि की पहचान करने के लिए PowerShell स्क्रिप्ट्स पर…