
 osbornepro/btps-secpack
PowerShell-आधारित सुरक्षा टूलकिट जो छोटे से मध्यम उद्यमों के लिए है, जो स्वचालित अलर्ट, Active Directory हार्डनिंग, Windows Event Forwarding, Sysmon एकीकरण, और घटना प्रतिक्रिया स्क्रिप्ट प्रदान करता है ताकि दृश्यता और सुरक्षा को बढ़ाया जा सके।


यदि आप ईमेल का उपयोग करने के बजाय Microsoft Teams का उपयोग करना चाहते हैं, तो आपको इस रिपॉजिटरी की microsoft-teams शाखा को लोड करना होगा, जिसमें Teams अलर्ट संशोधन हैं। इसे इंस्टॉल स्क्रिप्ट में एक कॉन्फ़िगरेशन विकल्प के रूप में लागू करने में मुझे थोड़ा समय लगेगा। अलर्ट पोस्ट के लिए Microsoft Teams का उपयोग करने से इस रिपॉजिटरी में कुछ ईमेल सूचनाओं की आवश्यकता समाप्त नहीं होती है। कुछ कार्यों के लिए ईमेल का अभी भी उपयोग किया जाएगा। ये Teams पोस्ट तब पूरी की जा सकती हैं जब आप पहले एक वेबहुक बनाते हैं। तथाकथित वेबहुक Microsoft Teams चैनल को अलर्ट या अन्य सूचनाएँ भेजने की संभावना प्रदान करते हैं। मैं व्यक्तिगत रूप से अभी भी इस संदेश का उपयोग करने के बाद ईमेल पसंद करता हूँ क्योंकि मेरी राय में उन्हें छाँटना आसान है।
आप निम्नलिखित चरणों का उपयोग करके एक वेबहुक बना सकते हैं (यदि आप एक व्यवस्थापक हैं)
अब आप ऊपर दिए गए URL का उपयोग मेरे द्वारा प्रदान की गई B.T.P.S Security Package स्क्रिप्ट में कर सकते हैं। आप नीचे दिए गए कमांड को निष्पादित करके स्क्रिप्ट में मान को शीघ्रता से अपडेट कर सकते हैं
$WebHook = Read-Host -Prompt "Paster your Webhook URL here: "
$SIEM = Read-Host -Prompt "If you have a SIEM in your environment enter the link here: "
$BTPSHome = Read-Host -Prompt "Where did you save the BTPS Security Pacakge git repo? EXAMPLE: C:\Users\Administrator\Downloads\BTPS-SecPack-microsoft-teams"
$Files = (Get-ChildItem -Path $BTPSHome -Include "AttemptedPasswordChange.ps1","AttemptedPasswordReset.ps1","Failed.Username.and.Password.ps1","User.Account.Created.ps1 ","User.Account.Locked.ps1","User.Account.Unlocked.ps1","DNSZoneTransferAlert.ps1","NewComputerAlert.ps1","Query-InsecureLDAPBinds.ps1","UnusualUserSignInAlert.ps1","Watch-PortScan.ps1 " -Recurse -ErrorAction SilentlyContinue -Force).FullName
ForEach ($File in $Files) {

    ((Get-Content -Path $File -Raw) -Replace "WEBHOOK_URL_REPLACE","$WebHook") | Set-Content -Path $File -Force
    ((Get-Content -Path $File -Raw) -Replace "SIEM TOOL LINK","$SIEM") | Set-Content -Path $File -Force

}  # End ForEach
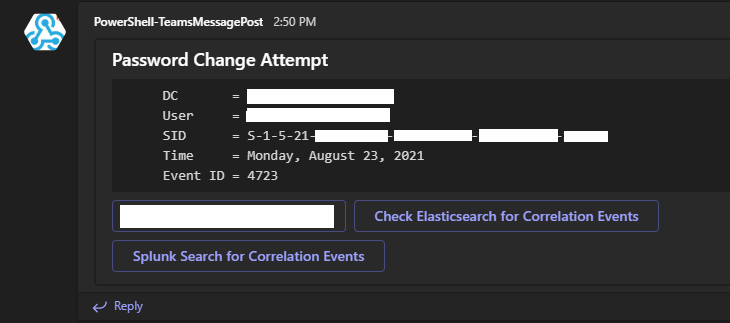
Microsoft Teams में आपका अलर्ट कुछ इस तरह दिखेगा
यदि आप इस परियोजना की सामग्री में योगदान देना चाहते हैं, तो कृपया अपने विचारों और विचारों के साथ [email protected] पर मुझसे संपर्क करने में संकोच न करें। इस पर अधिक सामान्य जानकारी के लिए कृपया CONTRIBUTING दस्तावेज़ देखें।
यदि आप इस परियोजना को दान देना चाहते हैं ताकि मैं दस्तावेज़ीकरण के लिए एक अच्छी दिखने वाली साइट बनाए रख सकूं, तो आपके दान कृतज्ञतापूर्वक स्वीकार किए जाएंगे।


ईथरम भेजें : 0xBeDbCfA5366fF1187957BB3ed8811c51B4dBe4D4
इस रिपो में PowerShell टूल का एक संग्रह है जिसका उपयोग Microsoft की सिफारिशों के आधार पर वातावरण की सुरक्षा और रक्षा के लिए किया जा सकता है।
यह रिपो यह भी मानता है कि आपने अपने वातावरण में लॉगिंग के लिए Windows Event Logging Cheat Sheet का संदर्भ लिया है। अनुशंसित लॉगिंग कॉन्फ़िगर की गई है यह सुनिश्चित करने के लिए LOG-MD या CIS-CAT का उपयोग करें।
मैंने इन सुरक्षाओं में से अधिकतम को स्वचालित रूप से सेट करने के लिए एक प्रारंभिक इंस्टॉल स्क्रिप्ट लिखी है। इनमें से अधिकांश स्क्रिप्ट ईमेल अलर्ट हैं। Installer.ps1 चलाते समय आपसे पूछा जाएगा कि आप अपने SMTP सर्वर से कैसे प्रमाणित करना चाहते हैं। यह क्रेडेंशियल फ़ाइल के उपयोग या IP पता प्रमाणीकरण के माध्यम से किया जा सकता है। इस स्क्रिप्ट को एक डोमेन कंट्रोलर पर चलाया जाना चाहिए क्योंकि यह वह जगह है जहाँ कई अलर्ट स्थित हैं। मैं आपके वातावरण में HTTPS पर WinRM का उपयोग करने का सुझाव दूंगा। मेरे पास इस परियोजना की साइट यहाँ पर HTTPS पर WinRM के लिए एक वीडियो और सेटअप निर्देश हैं। यह स्क्रिप्ट आपको बताएगी कि क्या आपके वातावरण में LDAP over SSL का उपयोग किया जा रहा है। यदि आप अपने वातावरण में LDAP over SSL कॉन्फ़िगर करना चाहते हैं, जिसकी मैं अत्यधिक अनुशंसा करता हूँ, तो मैंने इस पर एक वीडियो बनाया है कि इसे सुरक्षित रूप से कैसे किया जाए यहाँ। Installer.ps1 स्क्रिप्ट आपको इस पैकेज के प्रत्येक अनुभाग को सेट करने में मदद करेगी, स्क्रिप्ट में रुकावटों के साथ जो आपके द्वारा एक कार्य पूरा करने की प्रतीक्षा करती हैं यदि आवश्यक हो। ऐसी एक प्रतीक्षा उदाहरण के लिए आपके द्वारा पुश किए जाने वाले समूह नीति को सेट करने के लिए है। चलाए जाने के बाद नीचे दी गई अधिकांश सुरक्षाएँ आपके वातावरण पर लागू हो जाएंगी। "Unusual Sign In Alert" के लिए आपको UserComputerList.csv फ़ाइल को संशोधित करना होगा ताकि इसमें यह जानकारी हो कि आपके वातावरण में किन उपकरणों में किन उपयोगकर्ताओं के साइन इन करने की उम्मीद है।






