

ltm
 agent-hellboy/ltm
ltm Linux के लिए एक मशीन-इतिहास डिबगर है। यह eBPF के माध्यम से प्रक्रिया, फ़ाइल, नेटवर्क, मेमोरी और ब्लॉक-I/O मेटाडेटा रिकॉर्ड करता है, फिर आपको…
disk-forensicsosintdynamic-analysis-sandboxing+7
23
agent-hellboy/ltmltm Linux के लिए एक मशीन-इतिहास डिबगर है। यह eBPF के माध्यम से प्रक्रिया, फ़ाइल, नेटवर्क, मेमोरी और ब्लॉक-I/O मेटाडेटा रिकॉर्ड करता है, फिर आपको…
 mitre/brawl-public-game-001
एक BRAWL स्वचालित प्रतिद्वंद्वी अनुकरण अभ्यास से डेटा
 randomuserid/adama
थ्रेट हंटिंग और सुरक्षा एनालिटिक्स के लिए खोज
 cyberark/skywrapper
SkyWrapper AWS में अस्थायी टोकन के संदिग्ध निर्माण रूपों और उपयोगों का पता लगाने में मदद करता है
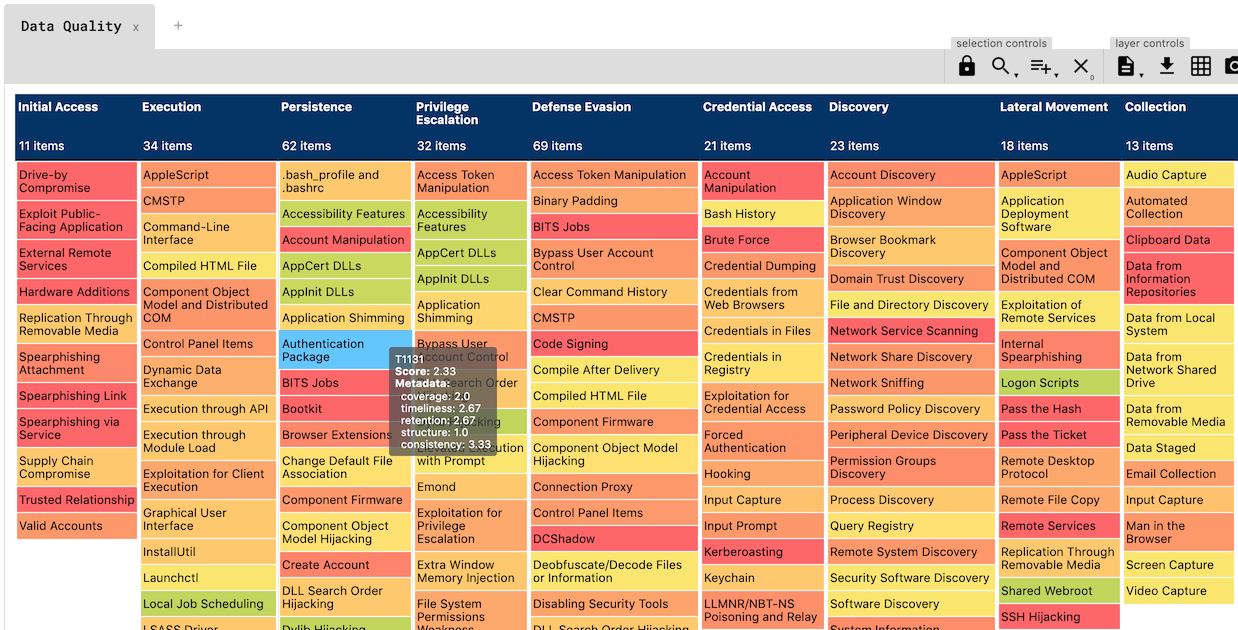 hxnoyd/ossem-power-up
डेटा गुणवत्ता का आकलन करने के लिए एक उपकरण, शानदार OSSEM के शीर्ष पर निर्मित।
 pavel-odintsov/fastnetmon
sFlow/Netflow/IPFIX/SPAN समर्थन के साथ अत्यंत तेज़ DDoS सेंसर
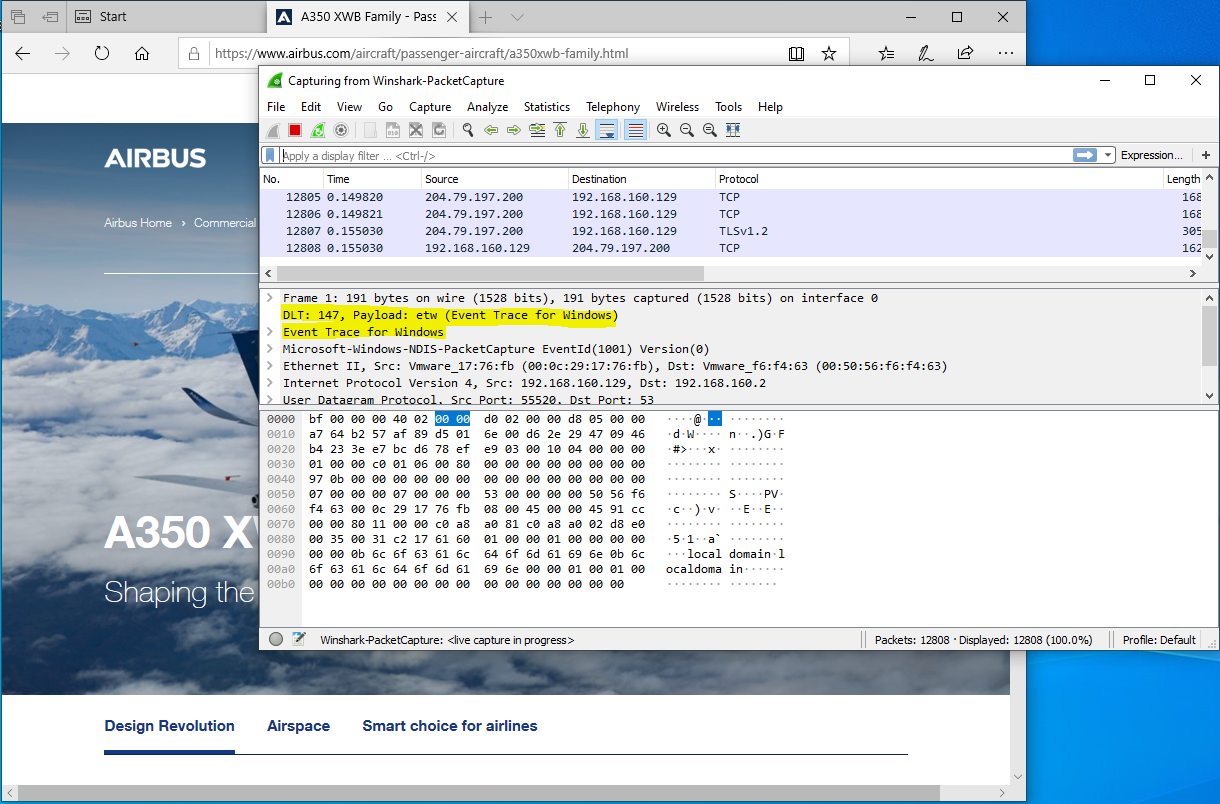 airbus-cert/winshark
ETW को इंस्ट्रूमेंट करने के लिए एक Wireshark प्लगइन
 chrisandoryan/nethive-project
पुनर्गठित और सहयोगी SIEM और CVSS बुनियादी ढांचा। ब्लैकहैट एशिया आर्सेनल 2020 में प्रस्तुत किया गया।
 sans-blue-team/deepbluecli
PowerShell-आधारित थ्रेट हंटिंग टूल जो विंडोज इवेंट लॉग्स का विश्लेषण करता है ताकि दुर्भावनापूर्ण गतिविधि का पता लगाया जा सके, जिसमें क्रेडेंशियल…
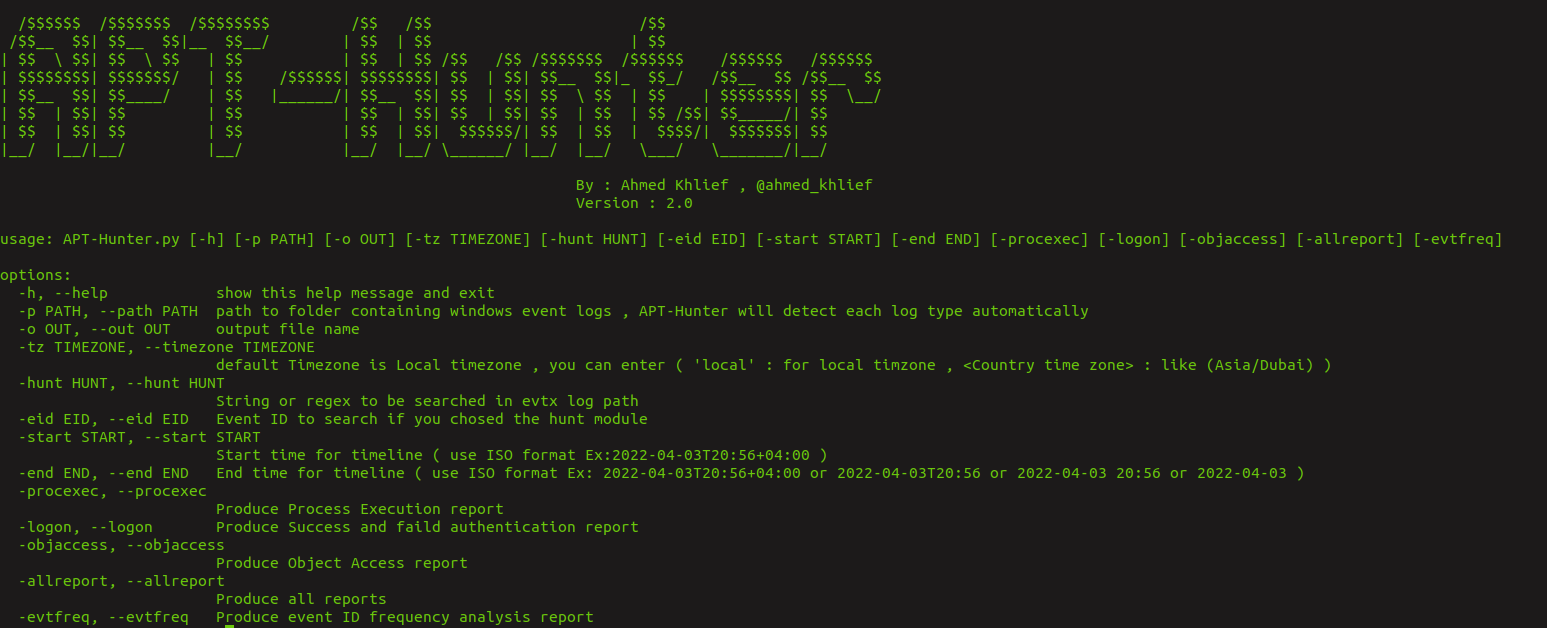 ahmedkhlief/apt-hunter
APT-Hunter विंडोज इवेंट लॉग के लिए एक थ्रेट हंटिंग टूल है जो पर्पल टीम माइंडसेट द्वारा बनाया गया है ताकि विंडोज इवेंट लॉग के समुद्र में छिपे एपीटी…
 sigmahq/sigma
मुख्य Sigma Rule Repository
 jangeisbauer/gundog
gundog - माइक्रोसॉफ्ट डिफेंडर में निर्देशित खोज
 telekom-security/tpotce
🍯 T-Pot - सभी एक में मल्टी हनीपॉट प्लेटफॉर्म 🐝
 cred-club/artif
IP प्रतिष्ठा और ऐतिहासिक डेटा के आधार पर खतरों और दुर्भावनापूर्ण वेब ट्रैफिक की पहचान करने के लिए एक उन्नत रीयल-टाइम खतरा खुफिया ढांचा।
 swimlane/soc-faker
SOC और सुरक्षा स्वचालन के लिए नकली डेटा उत्पन्न करने में उपयोग के लिए एक पायथन पैकेज।

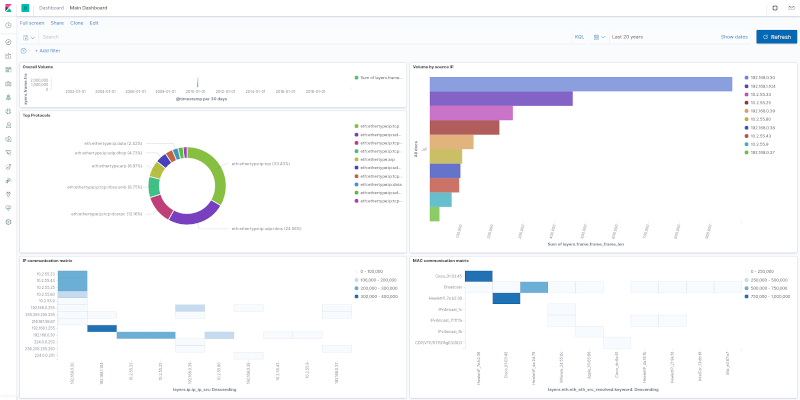 h21lab/tsharkvm
tshark + ELK एनालिटिक्स वर्चुअल मशीन
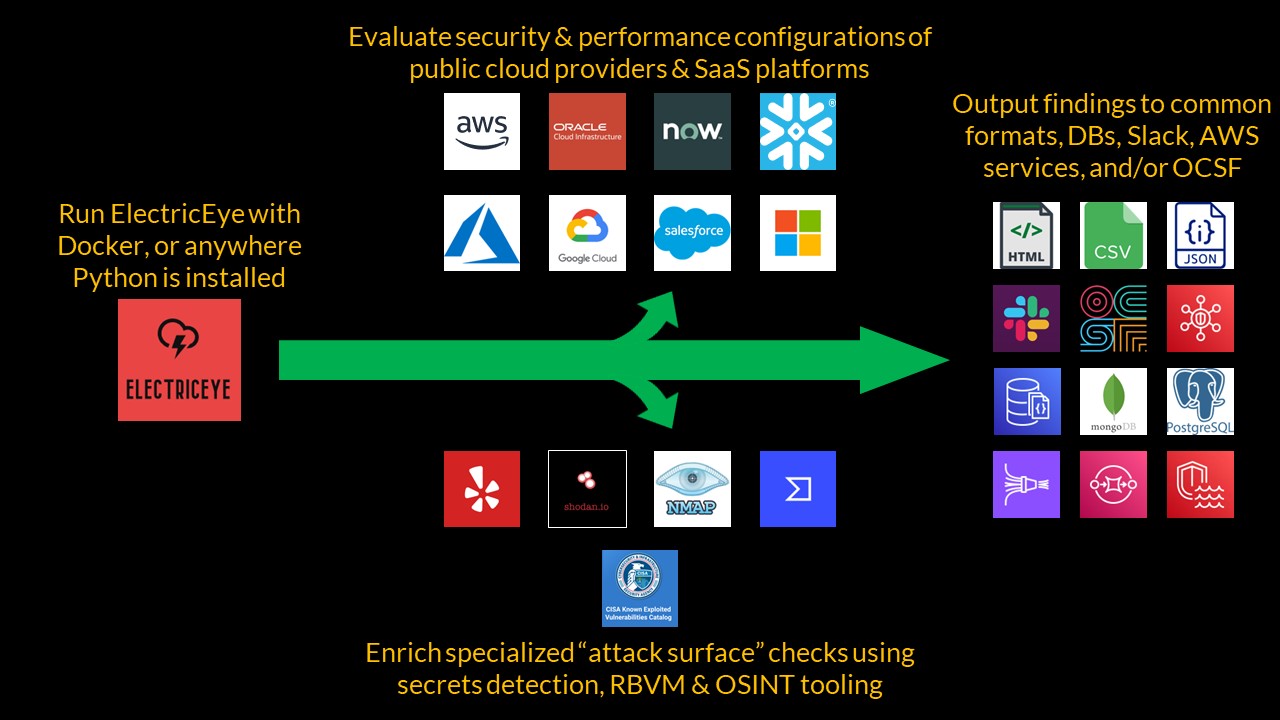 jonrau1/electriceye
ElectricEye एक मल्टी-क्लाउड, मल्टी-सास Python CLI उपकरण है जो एसेट मैनेजमेंट, सुरक्षा आसन प्रबंधन और हमले की सतह की निगरानी के लिए है, जो सैकड़ों…