

ElectricEye एक मल्टी-क्लाउड, मल्टी-सास Python CLI उपकरण है जो एसेट मैनेजमेंट, सुरक्षा आसन प्रबंधन और हमले की सतह की निगरानी के लिए है, जो सैकड़ों सेवाओं और मूल्यांकनों का समर्थन करता है ताकि आपके CSP और SaaS वातावरण को मजबूत किया जा सके, जिसमें 20 से अधिक उद्योग, नियामक और सर्वोत्तम अभ्यास नियंत्रण ढाँचों के साथ मैप किए गए नियंत्रण शामिल हैं।

ElectricEye एक मल्टी-क्लाउड, मल्टी-SaaS Python CLI टूल है जो एसेट मैनेजमेंट, सुरक्षा मुद्रा प्रबंधन (Security Posture Management) और अटैक सरफेस मॉनिटरिंग (Attack Surface Monitoring) के लिए है, जो 100 से अधिक सेवाओं और मूल्यांकनों का समर्थन करता है ताकि आपके CSP और SaaS वातावरण को मजबूत किया जा सके, जिसमें नियंत्रणों को 20 से अधिक उद्योग, नियामक और सर्वोत्तम अभ्यास नियंत्रण ढाँचों (frameworks) में मैप किया गया है।


यहाँ ऊपर अंतरिक्ष में
मैं तुम्हें नीचे देख रहा हूँ
मेरे लेज़र ट्रेस करते हैं
वह सब जो तुम करते हो
जुडास प्रीस्ट, 1982
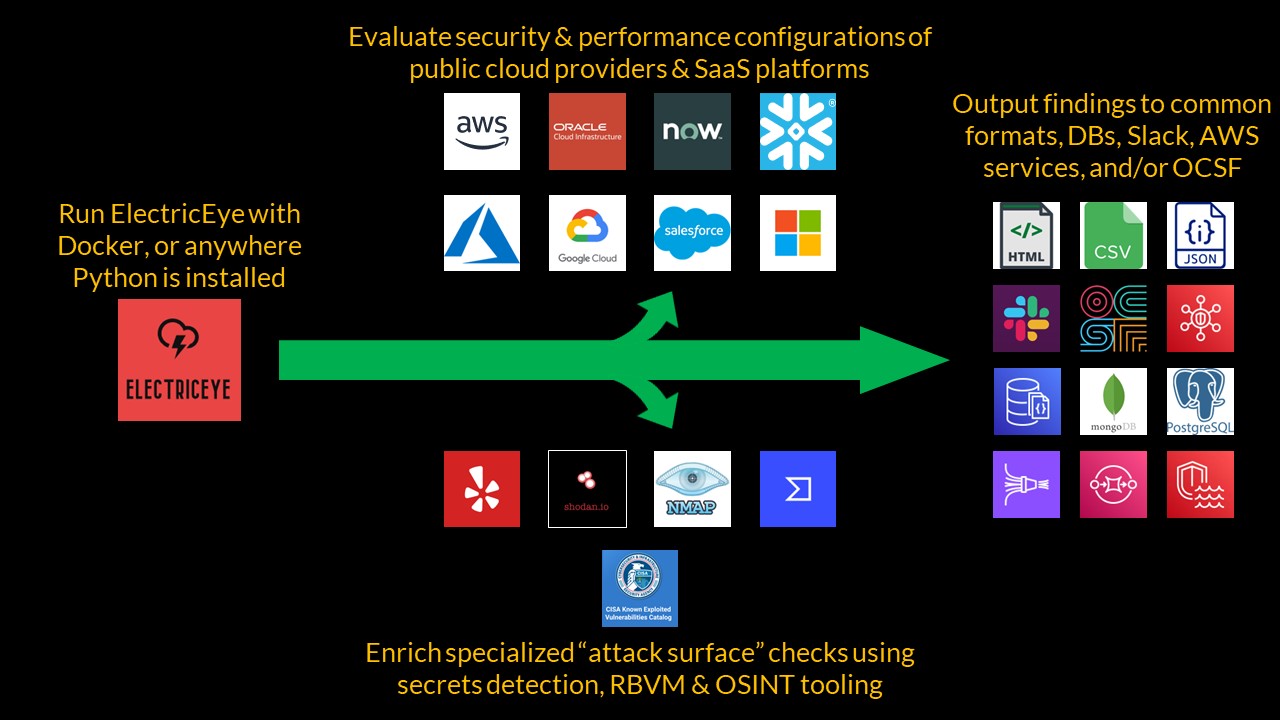
ElectricEye एक Python CLI टूल है जो क्रॉस-अकाउंट, क्रॉस-रीजन, मल्टी-क्लाउड और SaaS एसेट मैनेजमेंट, सुरक्षा मुद्रा प्रबंधन, और अटैक सरफेस मॉनिटरिंग क्षमताएँ प्रदान करता है AWS, सभी पार्टीशन समर्थित!, GCP, Oracle Cloud Infrastructure (OCI), ServiceNow, Microsoft 365 Enterprise (M365), Salesforce (SFDC), और Azure पर।
ElectricEye 1000 से अधिक जाँचें प्रदान करता है जो सुरक्षा, लचीलापन, प्रदर्शन और वित्तीय सर्वोत्तम प्रथाओं के विरुद्ध 100 से अधिक CSP और SaaS सेवाओं में फैली हुई हैं, जिसमें वे सेवाएँ शामिल हैं जो CSP/SaaS-देशी एसेट प्रबंधन उपकरणों/दृश्यों या मुख्यधारा के CSPM और CNAPP उपकरणों द्वारा समर्थित नहीं हैं।
प्रत्येक जाँच को 20 से अधिक नियंत्रण ढाँचों में मैप किया गया है जो सामान्य सर्वोत्तम प्रथाओं, नियामक, उद्योग-विशिष्ट और कानूनी ढाँचों जैसे NIST CSF, AICPA TSCs (SOC 2 के लिए), HIPAA सुरक्षा नियम, NIST 800-171 Rev. 2, CMMC V2.0, यूरोपीय सेंट्रल बैंक का CROE अनुभाग 2, PCI-DSS V4.0, CIS फाउंडेशन बेंचमार्क, और अधिक को कवर करता है!
बहुआयामी अटैक सरफेस मॉनिटरिंग VirusTotal, Nmap, Shodan.io, Detect-Secrets, और CISA की KEV जैसे उपकरणों का उपयोग करती है ताकि इंटरनेट पर अनुक्रमित संपत्तियों का पता लगाया जा सके, खुली सेवाएँ खोजी जा सकें, शोषण योग्य कमज़ोरियाँ और आर्टिफैक्ट रिपॉजिटरी में दुर्भावनापूर्ण पैकेज ढूँढे जा सकें।
आउटपुट AWS Security Hub, Open Cyber Security Framework (OCSF) V1.1.0 JSON में, AWS DocumentDB, JSON, CSV, HTML रिपोर्ट, MongoDB, Amazon SQS, PostgreSQL, Slack (Slack App Bots के माध्यम से), और FireMon Cloud Defense में होते हैं।
ElectricEye की मुख्य अवधारणा ऑडिटर (Auditor) है, जो Python स्क्रिप्ट के सेट होते हैं जो प्रति सेवा जाँच (Checks) चलाते हैं, जो किसी विशिष्ट SaaS विक्रेता या पब्लिक क्लाउड सेवा प्रदाता के लिए समर्पित होता है जिसे आकलन लक्ष्य (Assessment Target) कहा जाता है। आप संपूर्ण आकलन लक्ष्य, एक विशिष्ट ऑडिटर, या ऑडिटर के अंतर्गत एक विशिष्ट जाँच चला सकते हैं। ElectricEye द्वारा मूल्यांकन पूरा करने के बाद, यह एक दर्जन से अधिक प्रकार के आउटपुट का समर्थन करता है, जो HTML कार्यकारी रिपोर्ट से लेकर AWS DocumentDB क्लस्टर तक हो सकते हैं—आप अपनी आवश्यकता के अनुसार एकाधिक आउटपुट चला सकते हैं।
ElectricEye अन्य उपकरणों का भी उपयोग करता है जैसे Shodan.io, Yelp का detect-secrets, VirusTotal, संयुक्त राज्य साइबर और बुनियादी ढाँचा सुरक्षा एजेंसी (CISA) का ज्ञात शोषित कमज़ोरियाँ (KEV) कैटलॉग, और NMAP अपनी जाँचों को पूरा करने और उनके निष्कर्षों को समृद्ध करने के लिए।
पहले, इस रिपॉजिटरी को क्लोन करें और pip3 का उपयोग करके आवश्यकताओं को स्थापित करें: pip3 install -r requirements.txt।
यदि आप अपने स्थानीय AWS खाते के अलावा किसी अन्य चीज़ का मूल्यांकन कर रहे हैं, तो ElectricEye/eeauditor/external_providers.toml में स्थित TOML कॉन्फ़िगरेशन को संशोधित करें, या --toml-path के साथ अपने स्वयं के पथ प्रदान करें। TOML फ़ाइल मल्टी-अकाउंट, मल्टी-रीजन, क्रेडेंशियल और आउटपुट विशिष्टताओं को निर्दिष्ट करती है।
अंत में, विभिन्न जाँचों, ऑडिटरों, आकलन लक्ष्यों और आउटपुटों के बारे में जानने के लिए कंट्रोलर चलाएँ।``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]







