
SweetSecurity
 travisfsmith/sweetsecurity
नेटवर्क सुरक्षा निगरानी रास्पबेरी पाई प्रकार के उपकरणों पर
defensive-toolsnetwork-securityintrusion-detection+1
795
travisfsmith/sweetsecurityनेटवर्क सुरक्षा निगरानी रास्पबेरी पाई प्रकार के उपकरणों पर
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 mrash/psad
psad: iptables के साथ घुसपैठ का पता लगाना और लॉग विश्लेषण
 jipegit/osxauditor
OS X Auditor एक मुफ्त Mac OS X कंप्यूटर फोरेंसिक उपकरण है।
 j-0-t/staekka
Stækka Metasploit - Metasploit का विस्तार
 osquery/osquery
SQL संचालित ऑपरेटिंग सिस्टम इंस्ट्रुमेंटेशन, मॉनिटरिंग और एनालिटिक्स।
 cyberark/ketshash
एक छोटा सा उपकरण जो इवेंट व्यूअर लॉग के आधार पर संदिग्ध विशेषाधिकार प्राप्त NTLM कनेक्शनों, विशेष रूप से Pass-The-Hash हमले का पता लगाने के लिए है।
 usarmyresearchlab/dshell
Dshell एक नेटवर्क फोरेंसिक विश्लेषण फ्रेमवर्क है।
 jepaynemsft/weffles
तेज़, मुफ़्त और प्रभावी Threat Hunting/Incident Response Console बनाएं, जिसमें Windows Event Forwarding और PowerBI का उपयोग हो।
 ossec/ossec-hids
OSSEC एक ओपन-सोर्स होस्ट-आधारित घुसपैठ पहचान प्रणाली है जो लॉग विश्लेषण, फ़ाइल अखंडता जाँच, नीति निगरानी, रूटकिट पहचान, रीयल-टाइम अलर्टिंग और सक्रिय…
 aker-gateway/aker
SSH बास्टियन/जम्प होस्ट/जम्पसर्वर
 jpcertcc/logontracer
Windows ईवेंट लॉग को विज़ुअलाइज़ और विश्लेषण करके दुर्भावनापूर्ण Windows लॉगऑन की जांच करें
 arkime/arkime
Arkime एक ओपन सोर्स, बड़े पैमाने पर, पूर्ण पैकेट कैप्चरिंग, इंडेक्सिंग और डेटाबेस सिस्टम है।
 owasp/securetea-project
OWASP SecureTea परियोजना विभिन्न उपकरणों (व्यक्तिगत कंप्यूटर / सर्वर / IoT उपकरण) के लिए एक-स्टॉप सुरक्षा समाधान प्रदान करती है।
 ntop/ntopng
वेब-आधारित ट्रैफ़िक और साइबर सुरक्षा नेटवर्क ट्रैफ़िक निगरानी
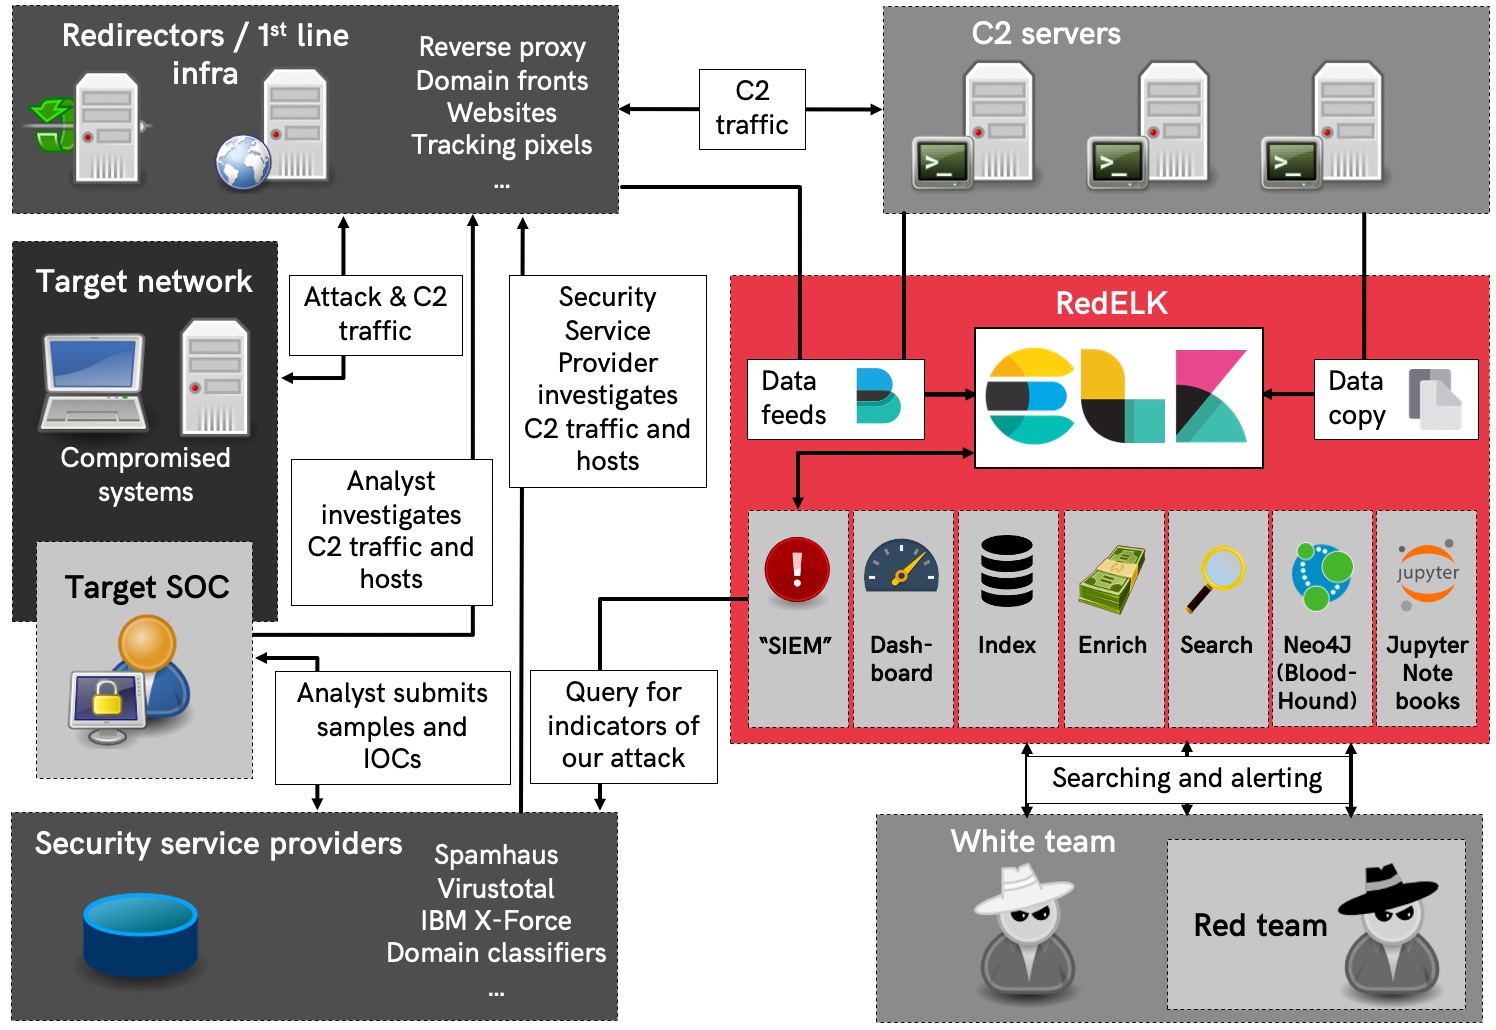 outflanknl/redelk
Red Team's SIEM - Red Teams के लिए उपकरण जो Blue Team की गतिविधियों पर नज़र रखने और अलर्ट करने के साथ-साथ दीर्घकालिक संचालन में बेहतर उपयोगिता प्रदान…
 yampelo/beagle
Beagle एक घटना प्रतिक्रिया और डिजिटल फोरेंसिक उपकरण है जो सुरक्षा लॉग और डेटा को ग्राफ़ में बदलता है।
 ostesayed/oste-web-log-analyzer
OSTE WLA Python Web Log Analyzer के साथ वेब सर्वर लॉग के विश्लेषण की प्रक्रिया को स्वचालित करता है।