

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
RedELK — Red Team's SIEM - Red Teams के लिए उपकरण जो Blue Team की गतिविधियों पर नज़र रखने और अलर्ट करने के साथ-साथ दीर्घकालिक संचालन में बेहतर उपयोगिता प्रदान करता है। | Kitploit
उपकरण/GitHubGitHub/outflanknl/redelk
रक्षात्मक उपकरणटोहीजानकारी एकत्र करनाखतरा खुफियारेड टीमिंगघटना प्रतिक्रियालॉग विश्लेषण
GitHuboutflanknl/redelk

RedELK

Red Team's SIEM - Red Teams के लिए उपकरण जो Blue Team की गतिविधियों पर नज़र रखने और अलर्ट करने के साथ-साथ दीर्घकालिक संचालन में बेहतर उपयोगिता प्रदान करता है।

रिपॉजिटरी देखें
2.7k3944215 दिन पहलेKitploit द्वारा समीक्षित
साझा करें

Build docker base image (dev) Build docker elasticsearch image (dev) Build docker jupyter image (dev) Build docker kibana image (dev) Build docker logstash image (dev)

RedELK

रेड टीम का SIEM - एक उपकरण जो रेड टीमों के लिए ब्लू टीम की गतिविधियों पर नज़र रखने और अलर्ट करने के साथ-साथ लंबी अवधि के ऑपरेशनों में बेहतर उपयोगिता प्रदान करता है।

  1. बेहतर उपयोगिता और अवलोकन रेड टीम ऑपरेटरों के लिए एक केंद्रीय स्थान बनाकर जहाँ कई टीमसर्वरों से सभी प्रासंगिक ऑपरेशनल लॉग एकत्र और समृद्ध किए जाते हैं। यह ऑपरेशन के भीतर ऐतिहासिक खोज के साथ-साथ ऑपरेशन का केवल-पढ़ने का दृश्य देने (जैसे व्हाइट टीम के लिए) के लिए बहुत अच्छा है। विशेष रूप से बहु-परिदृश्य, बहु-टीमसर्वर, बहु-सदस्य और बहु-महीने के ऑपरेशनों के लिए उपयोगी। साथ ही, सभी स्क्रीनशॉट, IOCs, कीस्ट्रोक आउटपुट आदि देखने के लिए सुपर आसान तरीके। \o/
  2. ब्लू टीम को पहचानें एक केंद्रीय स्थान बनाकर जहाँ रिडायरेक्टर से सभी ट्रैफ़िक लॉग एकत्र और समृद्ध किए जाते हैं। विशिष्ट प्रश्नों का उपयोग करके अब यह पता लगाना संभव है कि ब्लू टीम आपके बुनियादी ढाँचे की जाँच कर रही है।

पृष्ठभूमि जानकारी

उपयोग के बारे में जानकारी के लिए विकी देखें या नीचे सूचीबद्ध ब्लॉग पोस्ट या प्रस्तुतियाँ देखें:

  • ब्लॉग भाग 1: हमें RedELK की आवश्यकता क्यों है
  • ब्लॉग भाग 2: आपको चालू और चलाने के लिए
  • ब्लॉग भाग 3: ऑपरेशनल ओवरसाइट प्राप्त करना
  • SANS Hackfest 2020: अपनी रेड टीम को RedELK के साथ सुपरचार्ज करें वीडियो और स्लाइड्स
  • Hack in Paris 2019: वॉचमैन को कौन देखता है वीडियो और स्लाइड्स
  • x33fcon 2019: ब्लू टीम OPSEC विफलताओं को पकड़ना वीडियो और स्लाइड्स
  • BruCon 2018: रेड टीम ऑप्स में ब्लू टीम तकनीकों का उपयोग वीडियो और स्लाइड्स

स्थापना

मैन्युअल स्थापना मैनुअल के लिए विकी देखें। दूसरों द्वारा बनाए गए Ansible प्लेबुक भी उपलब्ध हैं:

  • RedELK सर्वर प्लेबुक - RedELK के डेवलपर्स में से एक द्वारा अनुरक्षित
  • RedELK क्लाइंट प्लेबुक - RedELK के डेवलपर्स में से एक द्वारा अनुरक्षित
  • ansible-redelk - curi0usJack/TrustedSec द्वारा अनुरक्षित

संकल्पनात्मक अवलोकन

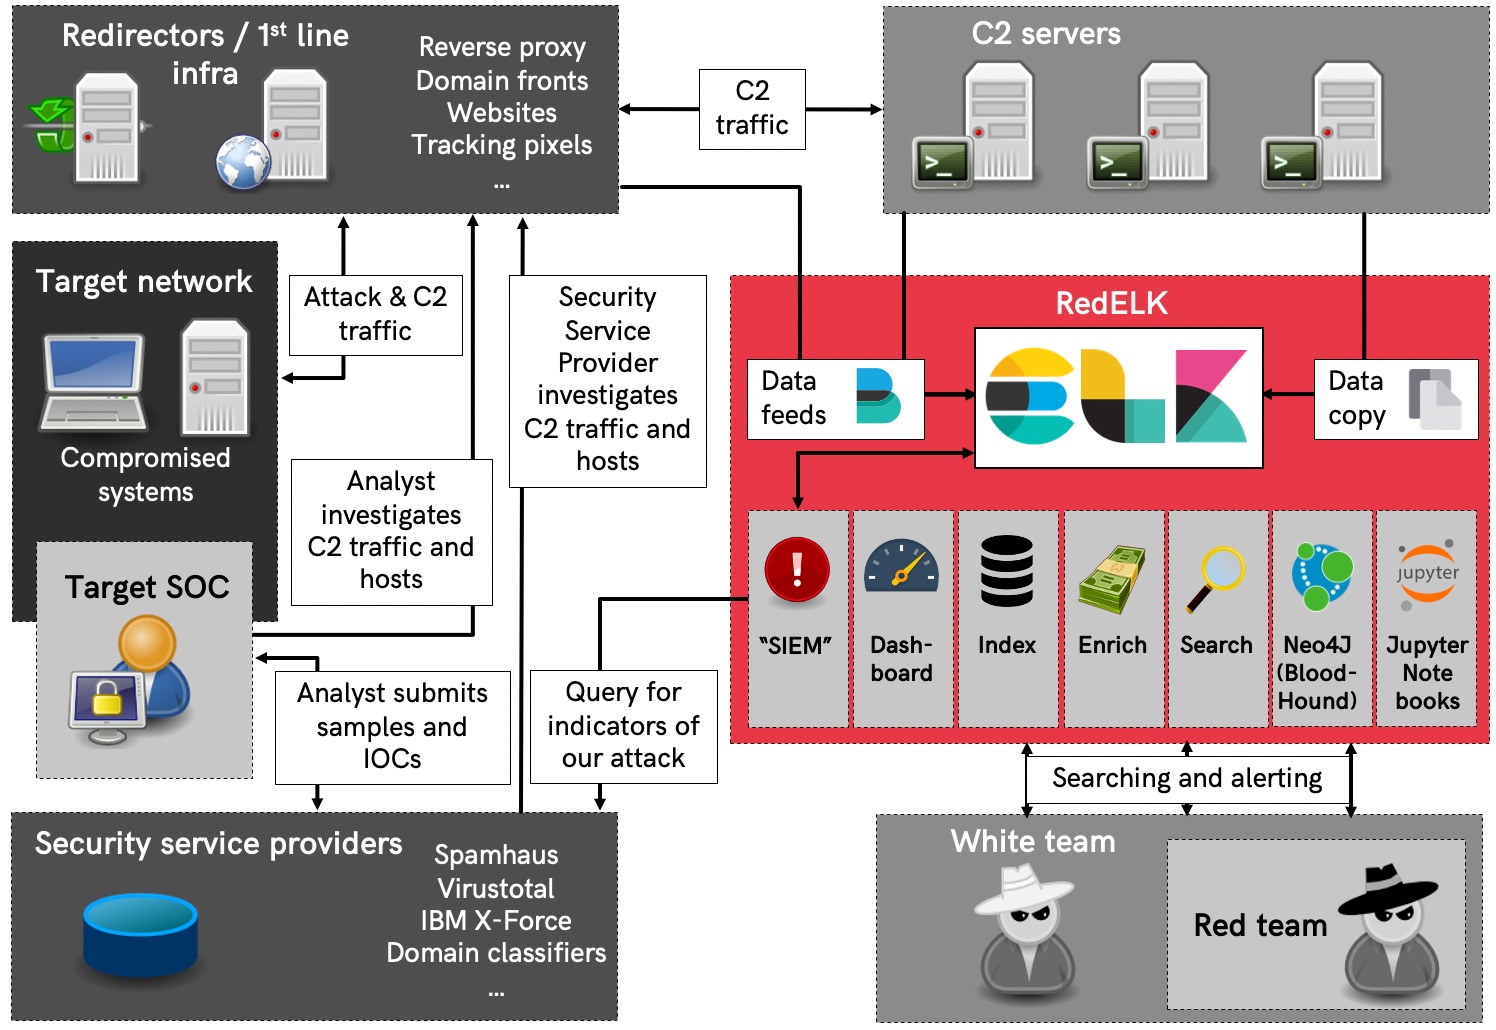
यहाँ RedELK कैसे काम करता है इसका एक संकल्पनात्मक अवलोकन है।
लेखक और योगदान

यह प्रोजेक्ट निम्नलिखित द्वारा विकसित और अनुरक्षित किया गया है:

  • Marc Smeets (@MarcOverIP पर Github और Twitter)
  • Mark Bergman (@xychix पर Github और Twitter)
  • Lorenzo Bernardi (@fastlorenzo पर Github और Twitter)
  • Geert Smelt (@Anthirian पर GitHub, @sme.lt पर BlueSky और @gasmelt पर Mastodon)

हम योगदान का स्वागत करते हैं! योगदान कोड के साथ-साथ उन विचारों के रूप में भी हो सकते हैं जो आपके पास आगे के विकास, अलार्म, उपयोगिता में सुधार आदि के लिए हो सकते हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    310
  • 5

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    301

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




