Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
grapefruit — iOS और Android के लिए ओपन-सोर्स मोबाइल सुरक्षा परीक्षण सुइट। पहले Passionfruit | Kitploit
उपकरण/GitHubGitHub/chichou/grapefruit
एंड्रॉइड सुरक्षाआईओएस सुरक्षागतिशील कोड विश्लेषण (DAST)मोबाइल ऐप पेंटेस्टिंगरिवर्स इंजीनियरिंगपेनिट्रेशन टेस्टिंगमोबाइल सुरक्षाबाइनरी विश्लेषणआईओएस सुरक्षा में शीर्ष #11
1.4k11913420घं 38मि पहलेKitploit द्वारा समीक्षित
साझा करें
GitHub
chichou/grapefruit

grapefruit

iOS और Android के लिए ओपन-सोर्स मोबाइल सुरक्षा परीक्षण सुइट। पहले Passionfruit
रिपॉजिटरी देखेंवेबसाइट

logo

Grapefruit: ओपन-सोर्स मोबाइल सुरक्षा परीक्षण सूट

John Discord npm version Commits contributors License

Frida द्वारा संचालित रनटाइम मोबाइल एप्लिकेशन इंस्ट्रुमेंटेशन टूलकिट। वेब-आधारित इंटरफ़ेस के माध्यम से मोबाइल ऐप्स का निरीक्षण, हुक और संशोधन करें।

अब यह iOS और Android दोनों का समर्थन करता है!

त्वरित शुरुआत

आपके डिवाइस पर Frida सर्वर चलना आवश्यक है। पहले आधिकारिक सेटअप गाइड(Android) का पालन करें।

npm (अनुशंसित, Node.js 22.18+ आवश्यक)

npm install -g igf
igf

या बिना इंस्टॉल किए चलाएँ (Node.js 22.18+ आवश्यक है)

npx igf

macOS, Linux और Windows के लिए प्रीबिल्ट बाइनरीज़ GitHub Releases पर उपलब्ध हैं। सोर्स डेवलपमेंट और प्रीबिल्ट एक्ज़ीक्यूटेबल्स दोनों Node.js का उपयोग करते हैं; npm वर्कफ़्लो के लिए development guide देखें।

उपयोग

igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message

पर्यावरण चर

चरविवरणडिफ़ॉल्ट
HOSTसर्वर बाइंड पता127.0.0.1
PORTसर्वर पोर्ट31337
FRIDA_VERSIONFrida प्रमुख संस्करण (16 या 17)17
FRIDA_TIMEOUTFrida संचालन टाइमआउट (ms)1000
PROJECT_DIRडेटा/कैश/लॉग के लिए प्रोजेक्ट निर्देशिकाcwd में .igf

जब दोनों सेट हों तो कमांड-लाइन फ़्लैग पर्यावरण चर पर प्राथमिकता लेते हैं।
विशेषताएँ

  • रनटाइम मेथड हुकिंग - संरचित लॉगिंग के साथ नेटिव और मैनेज्ड फ़ंक्शन को इंटरसेप्ट करें
  • क्रिप्टोग्राफ़िक API इंटरसेप्शन - डेटा कैप्चर के साथ एन्क्रिप्शन/डिक्रिप्शन संचालन की निगरानी करें
  • फ़ाइलसिस्टम ब्राउज़र - हेक्स/टेक्स्ट पूर्वावलोकन के साथ फ़ाइलों को नेविगेट, अपलोड, डाउनलोड और निरीक्षण करें
  • SQLite डेटाबेस निरीक्षण - तालिकाओं को ब्राउज़ करें, क्वेरी चलाएँ और परिणाम देखें
  • Syslog स्ट्रीमिंग - रीयल-टाइम सिस्टम और एजेंट लॉग निगरानी
  • प्रोसेस क्रैश रिपोर्टिंग - रजिस्टर डंप और बैकट्रेस के साथ अपवाद हैंडलर
  • Flutter समर्थन - प्लेटफ़ॉर्म मेथड चैनलों की निगरानी करें और Dart AOT स्नैपशॉट, फ़ंक्शन, क्लास, स्ट्रिंग, संदर्भ और पुनर्प्राप्त घटकों का अन्वेषण करें
  • React Native समर्थन - ब्रिज इंस्पेक्टर और JavaScript इंजेक्शन REPL
  • मेमोरी स्कैनर - प्रोसेस मेमोरी खोजें और निरीक्षण करें
  • प्राइवेसी मॉनिटर - संवेदनशील API एक्सेस (कैमरा, माइक्रोफ़ोन, स्थान, सेंसर, आदि) को ट्रैक करें
  • थ्रेड इंस्पेक्टर - प्रोसेस थ्रेड देखें और प्रबंधित करें
  • मॉड्यूल/सिंबल ब्राउज़र - लोड किए गए मॉड्यूल और निर्यात किए गए सिंबल का निरीक्षण करें
  • विश्लेषण और डीकंपाइलेशन - DEX, Flutter AOT, Hermes बाइटकोड और नेटिव कोड। हुक स्क्रिप्ट जनरेशन के लिए AI सहायता उपलब्ध है

iOS

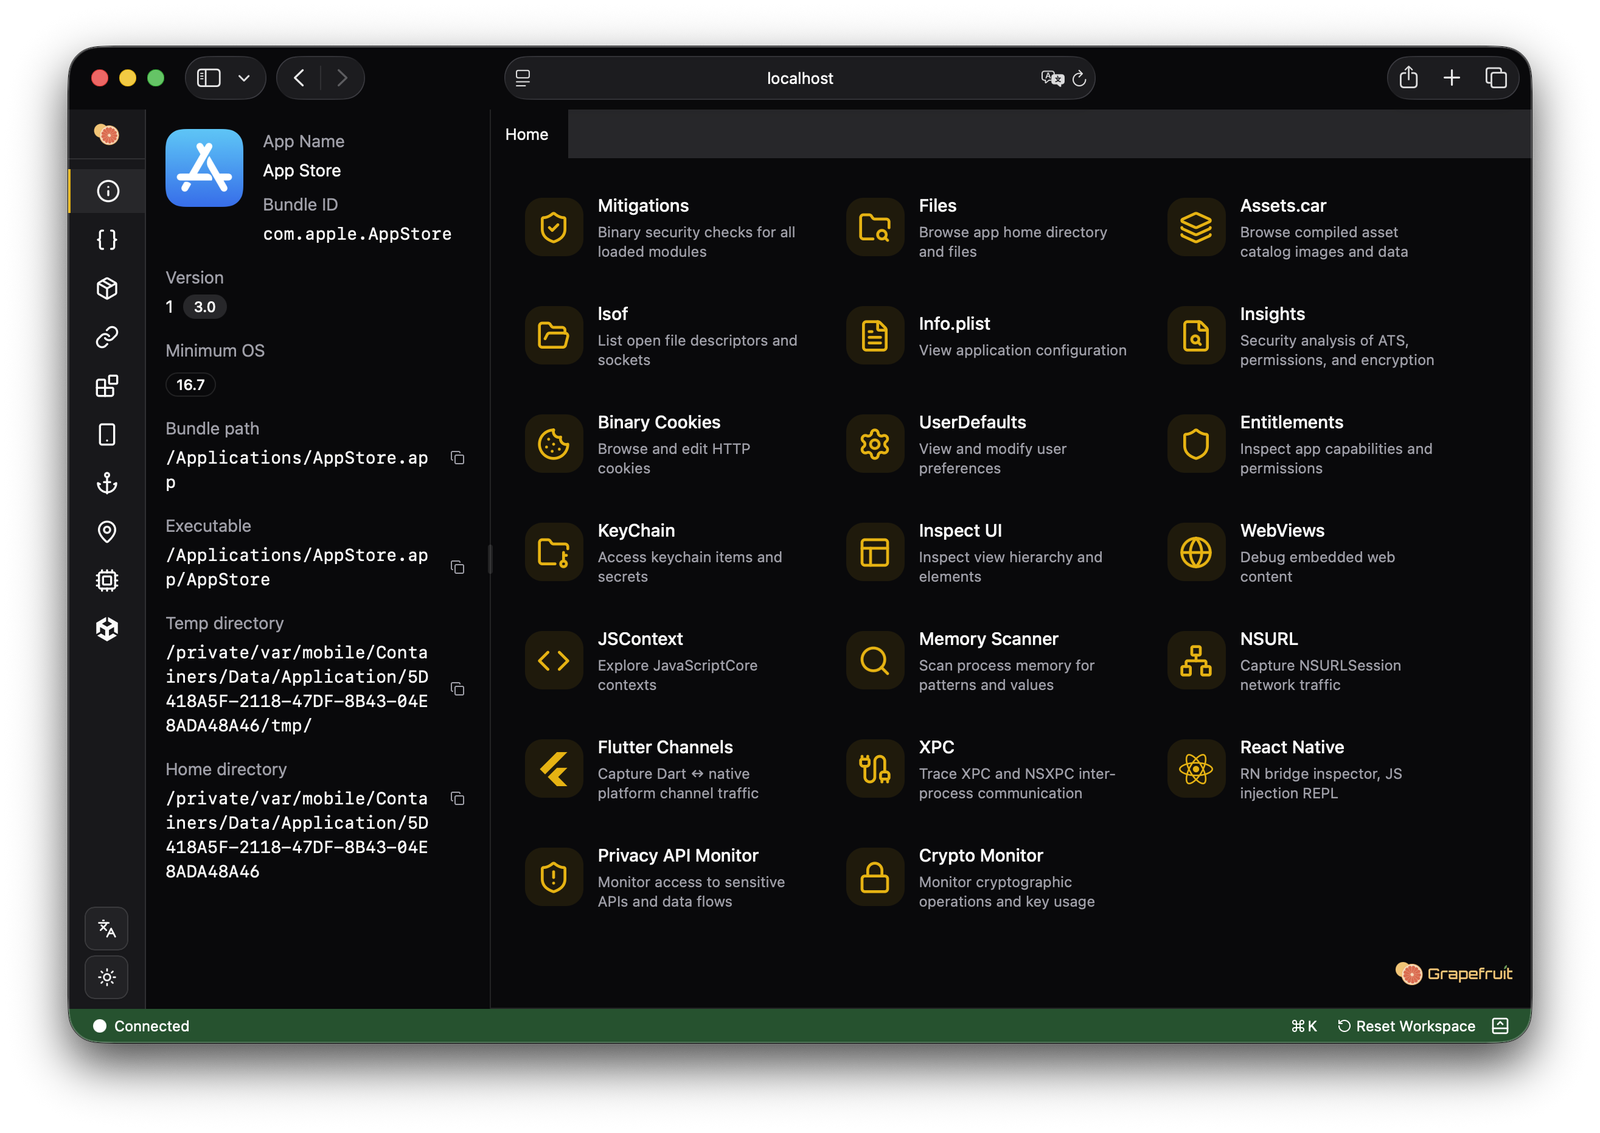
iOS स्क्रीनशॉट
  • Keychain एक्सेस और संशोधन
  • NSURL सत्र ट्रैफ़िक कैप्चर (HTTP/HTTPS/WebSocket)
  • JavaScript निष्पादन के साथ WebView और JSContext निरीक्षण
  • UI पदानुक्रम डंप और तत्व हाइलाइटिंग
  • Info.plist, entitlements और बाइनरी कुकी व्यूअर
  • बायोमेट्रिक (Touch ID / Face ID) बायपास
  • UserDefaults ब्राउज़र
  • पेस्टबोर्ड और फ़ाइल संचालन निगरानी
  • जियोलोकेशन स्पूफ़िंग
  • डिवाइस ID स्पूफ़िंग
  • Objective-C क्लास और मेथड निरीक्षण
  • खुली फ़ाइल हैंडल और नेटवर्क कनेक्शन (lsof)
  • सुरक्षा विश्लेषण (PIE, ARC, स्टैक कैनरी, एन्क्रिप्शन)
  • एसेट कैटलॉग व्यूअर (Assets.car)
  • XPC/NSXPC संदेश निरीक्षण

Android

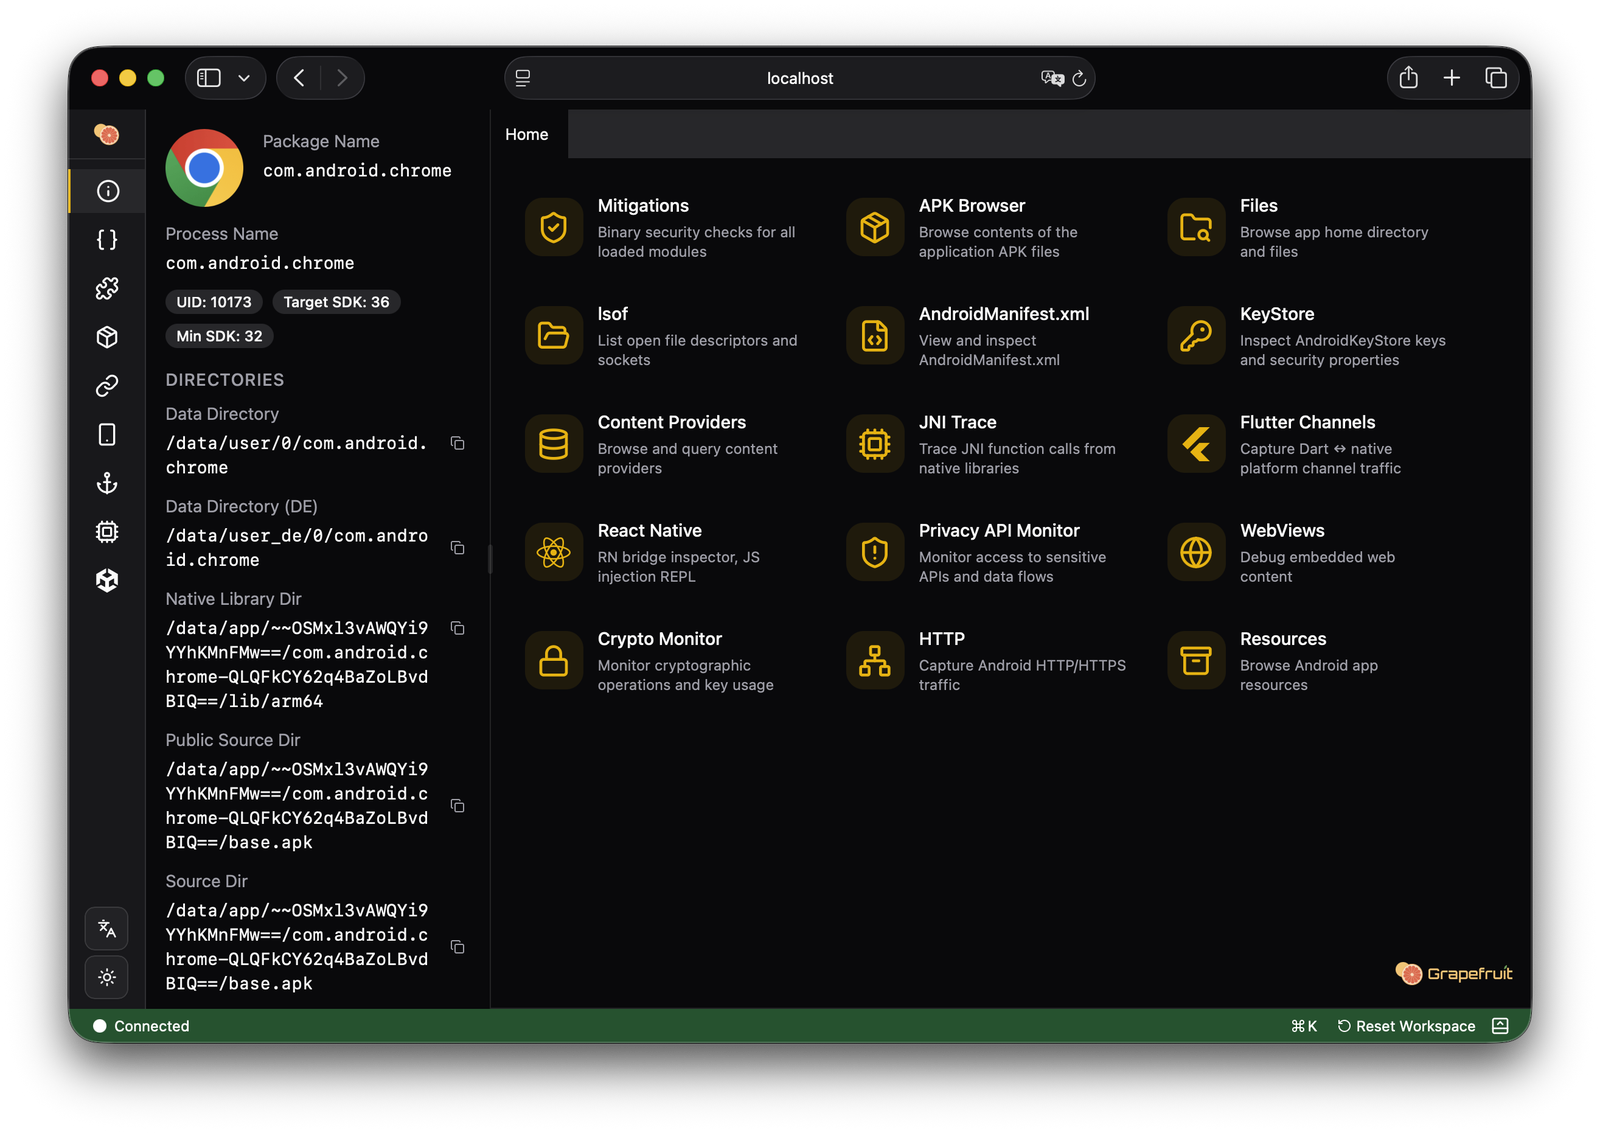
Android स्क्रीनशॉट
  • AndroidManifest.xml डिकोडर और घटक ब्राउज़र (activities, services, receivers, providers)
  • कुंजी विशेषताओं के साथ Android Keystore निरीक्षण
  • Content provider क्वेरी, इन्सर्ट, अपडेट और डिलीट
  • आर्ग्युमेंट, रिटर्न मान और बैकट्रेस के साथ JNI कॉल ट्रेसिंग
  • Java क्लास निरीक्षण (मेथड, फ़ील्ड, इंटरफ़ेस)
  • Intent निर्माण और लॉन्चिंग
  • खुली फ़ाइल हैंडल और नेटवर्क कनेक्शन (lsof)
  • HTTP ट्रैफ़िक कैप्चर (OkHttp, Volley, URLConnection)
  • संसाधन ब्राउज़र
  • क्लिपबोर्ड और SharedPreferences निगरानी
  • ब्रॉडकास्ट रिसीवर निगरानी

दस्तावेज़ीकरण

  • CLI और Daemon
  • विकास
  • आर्किटेक्चर
  • RPC
  • आभार

दायरा और गैर-लक्ष्य

इस प्रोजेक्ट में एंटी-टैम्परिंग सुरक्षाओं के लिए अंतर्निहित बायपास शामिल नहीं हैं:

  • Frida डिटेक्शन बायपास
  • SSL/TLS सर्टिफ़िकेट पिनिंग बायपास
  • Jailbreak या root डिटेक्शन बायपास

तर्क: RASP (Runtime Application Self-Protection) समाधान इंस्ट्रुमेंटेशन फ़्रेमवर्क का पता लगाने के लिए लगातार विकसित होते रहते हैं। प्रभावी बायपास बनाए रखने के लिए नई डिटेक्शन विधियों के साथ तालमेल बनाए रखने हेतु निरंतर प्रयास की आवश्यकता होती है, जिससे महत्वपूर्ण रखरखाव बोझ और संभावित स्थिरता समस्याएँ उत्पन्न होती हैं। ये बायपास अत्यधिक एप्लिकेशन-विशिष्ट भी होते हैं, जिससे सामान्य-उद्देश्यीय समाधान नाज़ुक हो जाते हैं।

कमज़ोर अंतर्निहित बायपास प्रदान करने के बजाय, Grapefruit इंस्ट्रुमेंटेशन और निरीक्षण क्षमताओं पर ध्यान केंद्रित करता है जो समर्पित बायपास टूलिंग के साथ अच्छी तरह से काम करती हैं।

अनुशंसित दृष्टिकोण उन अधिकृत आकलनों के लिए जहाँ RASP बायपास आवश्यक है:

  1. Frida Syscall Tracer — लक्ष्य प्रक्रिया में सिस्टम कॉल्स को ट्रेस करने के लिए frida-strace (Frida 17.8.0+) का उपयोग करें। यह डिटेक्शन आर्टिफैक्ट्स की पहचान करने और Grapefruit को अटैच करने से पहले यह निर्धारित करने में मदद करता है कि कौन से पैच आवश्यक हैं:

    frida-strace -U -f com.example.app
    

    विवरण के लिए Frida 17.8.0 रिलीज़ नोट्स देखें।

  2. मल्टी-सेशन आर्किटेक्चर — Frida एक ही प्रोसेस से जुड़े कई सेशन का समर्थन करता है। पहले अपनी RASP बायपास स्क्रिप्ट्स के साथ एक अलग सेशन स्पॉन करें, फिर Grapefruit लॉन्च करें। जब Grapefruit पता लगाता है कि लक्ष्य ऐप पहले से चल रहा है, तो वह उसे दोबारा स्पॉन करने के बजाय मौजूदा प्रोसेस से अटैच हो जाता है, जिससे पहले से लागू किए गए किसी भी बायपास को संरक्षित रखा जाता है।

सुरक्षा

Grapefruit डिफ़ॉल्ट रूप से 127.0.0.1 से बाइंड होता है और इसमें कोई अंतर्निहित प्रमाणीकरण नहीं है। वेब UI और API किसी भी स्थानीय प्रोसेस के लिए सुलभ हैं। हालाँकि क्रॉस-ओरिजिन अनुरोध डिफ़ॉल्ट रूप से ब्लॉक किए जाते हैं (कोई CORS हेडर नहीं, Socket.IO क्रॉस-ओरिजिन कनेक्शन अस्वीकार करता है), केवल यह साझा या रिमोट वातावरण के लिए पर्याप्त नहीं है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

अभी तक कोई लोकप्रियता डेटा नहीं है।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →