
GTK4 और CLI सेलुलर सुरक्षा टूलकिट जिसमें 2G GSM, 3G UMTS, 4G LTE और 5G NR एयर इंटरफ़ेस, कोर नेटवर्क, SIM पहचान, RF ट्रैकिंग और हमला विश्लेषण के लिए 57 मॉड्यूल हैं।
Linux के लिए एक GTK4 सेलुलर सुरक्षा टूलकिट, जिसके पीछे एक पूर्ण CLI है। शेल मॉड्यूल जो 2G/GSM, 3G/UMTS, 4G/LTE और 5G/NR को कवर करते हैं, साथ ही कैप्चर पर निष्क्रिय विश्लेषण और प्रति-पीढ़ी CVE किट।
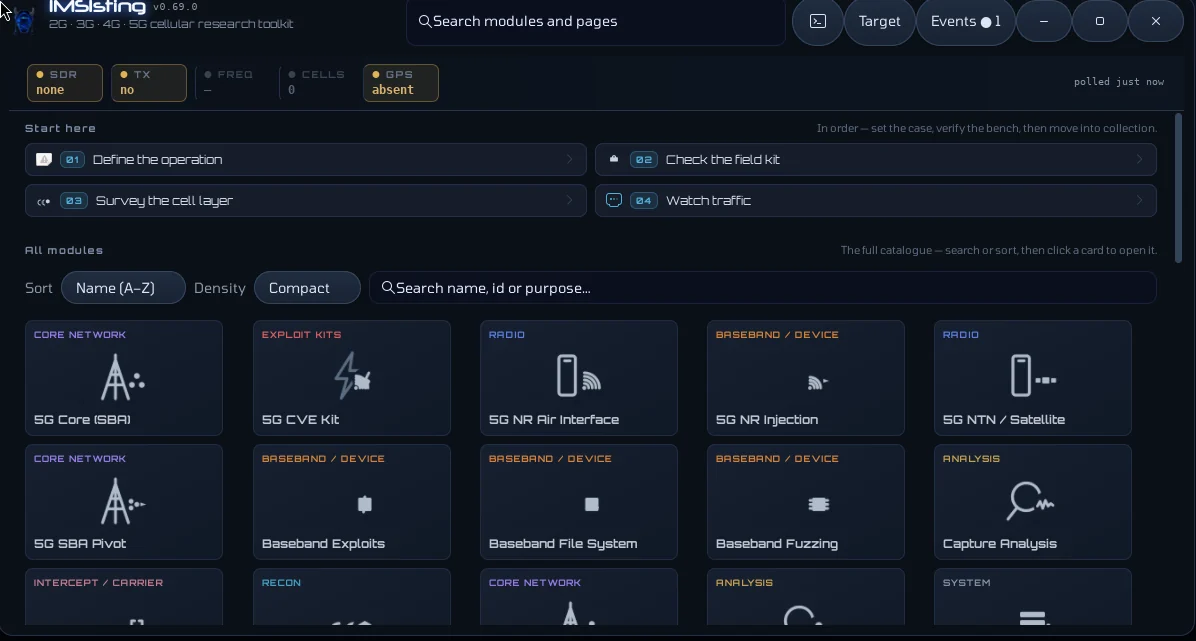
प्रत्येक मॉड्यूल एक स्वतंत्र स्क्रिप्ट है। GUI उनके ऊपर एक दृश्य है, कोई कंटेनर नहीं — इंटरफ़ेस के पीछे कुछ भी बंद नहीं है।
प्रारंभिक विकास, और इसके बारे में ईमानदार। इस ट्री में किसी भी मॉड्यूल को वास्तविक रेडियो के विरुद्ध नहीं चलाया गया है। जिस मशीन पर इसे बनाया गया था उस पर कोई SDR नहीं है, इसलिए हर ओवर-द-एयर पथ लिखा और समीक्षित किया गया है लेकिन परीक्षण नहीं किया गया। वास्तव में क्या काम करता है अनुभाग ठीक-ठीक बताता है कि कौन सा क्या है, और बग फ़ाइल करने से पहले इसे पढ़ना उचित है।
सेलुलर टूलिंग परत और पीढ़ी के आधार पर विभाजित है। gr-gsm 2G है। srsRAN 4G/5G है। Osmocom नीचे का स्टैक है। Wireshark उसका विश्लेषण करता है जो आपने कैप्चर किया, लेकिन उसे कैप्चर नहीं करेगा, और उनमें से कोई भी एक साझा लक्ष्य दृश्य साझा नहीं करता।
यह ट्री जानबूझकर व्यापक है: एक डेस्क, एक लॉन्चर, एक जगह जहाँ सेल सर्वे, NAS डिकोड, Diameter संदेश और सिफर ऑडिट सभी एक ही TSV में आते हैं।
यह जो दूसरी चीज़ अलग तरीके से करता है: अधिकांश टूल आपको बताते हैं कि उन्होंने काम किया। यह टूल इसलिए बनाया गया है कि जब उन्होंने काम नहीं किया तो आपको बताए। प्रत्येक मॉड्यूल में एक --selftest है, हार्डवेयर-गेटेड मॉड्यूल खाली परिणाम लौटाने के बजाय उस रेडियो का नाम बताते हैं जो उनके पास नहीं है, और जो मॉड्यूल अपना काम नहीं कर सकता वह सफलता की रिपोर्ट करने के बजाय गैर-शून्य के साथ बाहर निकलता है।
किसी भी मॉड्यूल में कोई अनुमोदन गेट नहीं है। कोई भी चीज़ इसलिए मना नहीं करती क्योंकि पहले कोई फ़्लैग या पर्यावरण चर सेट नहीं किया गया था। सेवानिवृत्त --i-have-a-lab-and-authorisation, --ack-isolated-lab, LTE_ARMED, NR_ARMED, MAP_ARMED, FEMT_S1_ARMED, SBA_ARMED, BEXP_TX_ARMED, NRJ_TX_ARMED और JAMD_LAB_AUTHORISED स्वीकार किए जाते हैं और अनदेखा किए जाते हैं, ताकि पुरानी कमांड लाइनें काम करती रहें। bash modules/00_deps.sh --preflight एक पृष्ठ में बॉक्स की स्थिति प्रिंट करता है।
GUI बनाएँ:
cd native
meson setup builddir
meson compile -C builddir
फिर, प्रोजेक्ट रूट से:
sudo ./imsisting.sh          # CLI menu
./imsisting.sh --list        # module list
./imsisting.sh --index       # the module index as TSV
./imsisting.sh --gui         # launch the GUI
./imsisting.sh --tui         # launch the TUI (modules listed by their menu keys)
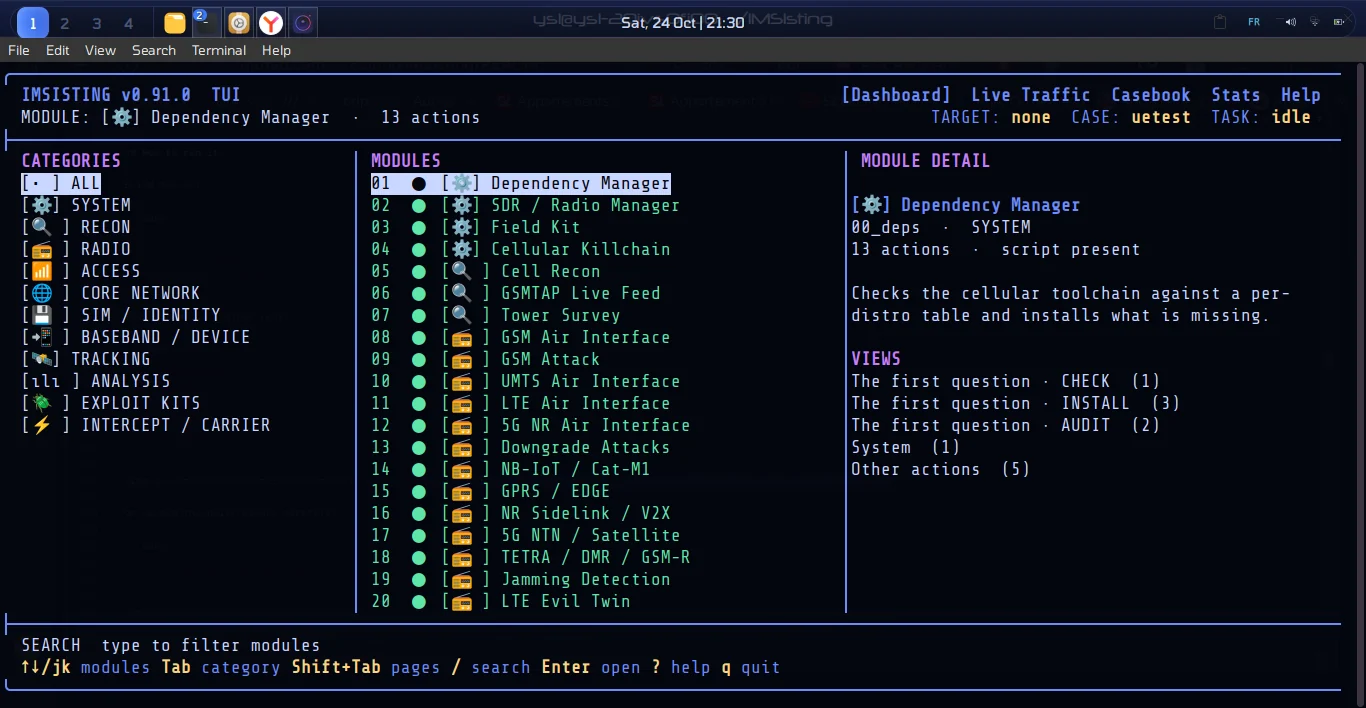
या निर्मित बाइनरी को सीधे लॉन्च करें:
./native/builddir/imsisting-gui
शॉर्टकट। रिपॉज़िटरी में bin/ रैपर शामिल हैं ताकि आप पूरे पाथ के बिना imsisting, imsisting-gui, imsisting-tui टाइप कर सकें। उन्हें अपने PATH में जोड़ें:
export PATH="$PWD/bin:$PATH"   # add to ~/.bashrc or ~/.profile
imsisting --list                # works from any directory
imsisting-gui                   # launch the GUI
imsisting-tui                   # launch the TUI
GUI प्रत्येक क्रिया के लिए pkexec के माध्यम से आपका पासवर्ड मांगता है, स्टार्टअप पर एक बार नहीं।
आवश्यक: GTK4 (4.14+), meson, ninja, एक C कंपाइलर, python3।
# Debian / Ubuntu
sudo apt install build-essential meson ninja-build libgtk-4-dev \
                 python3 python3-numpy python3-scipy

# Arch
sudo pacman -S base-devel meson ninja gtk4 python python-numpy python-scipy
वैकल्पिक लेकिन विशिष्ट मॉड्यूल द्वारा उपयोग किया जाता है: gnuradio + gr-gsm, srsRAN,
Open5GS/free5GC, tshark, pcsc-tools, gpsd, python3-cryptography।
00_deps बताता है कि क्या मौजूद है और क्या अनुपस्थित है, और एक स्थापित टूल तथा
वास्तव में पूर्ण स्टैक के बीच अंतर करता है।
एक डिकोड आपको एक पहचान देता है; संदर्भ तालिकाएँ आपको एक स्वामी देती हैं। वे सार्वजनिक हैं लेकिन शिप नहीं की जातीं, क्योंकि उनमें सैकड़ों हज़ार पंक्तियाँ हैं और वे पुरानी हो जाती हैं — प्रति चेकआउट एक बार फेचर चलाएँ:
tools/fetch-reference-data.sh            # ~2 500 PLMNs, ~6 300 ISPCs, ~67 000 PENs
tools/fetch-reference-data.sh --check    # what is present, without downloading
लुकअप तीन अवस्थाओं में अंतर करते हैं और टूलकिट उन्हें कभी नहीं मिलाता: ok (ऑपरेटर), absent (रजिस्टर पढ़ा गया और उसमें ऐसी कोई पंक्ति नहीं है — यही निष्कर्ष है), और silent (तालिका इस मशीन पर नहीं है — उत्तर अनवलोकित है, नकारात्मक नहीं)। 02_cell_recon --status-tsv रजिस्टर को plmn_register के अंतर्गत रिपोर्ट करता है; 26_ss7_map --ispc प्रत्येक लुकअप पर owner_state प्रिंट करता है।
data/opops/ निजी आधा है: ग्लोबल-टाइटल प्रीफ़िक्स, सेल आइडेंटिटी ब्लॉक, कोर एड्रेस रेंज और SMSC आइडेंटिटी के लिए ऑपरेटर-प्रदत्त तालिकाएँ। ट्री लोडर और स्कीमा भेजता है, कभी सामग्री नहीं, और अनुपस्थित फ़ाइल को खाली उत्तर के बजाय silent के रूप में रिपोर्ट करता है।
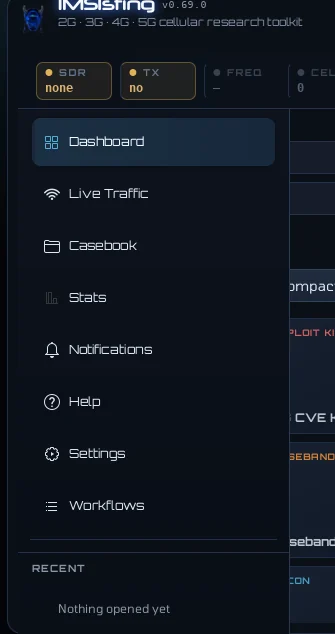
GUI एक Dashboard पर खुलता है — प्रत्येक मॉड्यूल एक कार्ड के रूप में, श्रेणी के अनुसार समूहीकृत। किसी कार्ड पर क्लिक करें और मॉड्यूल अपने स्वयं के टैब के रूप में खुलता है। छह टैब स्थायी हैं:
| टैब | यह क्या है |
|---|---|
| Dashboard | प्रत्येक मॉड्यूल एक कार्ड के रूप में, श्रेणी के अनुसार समूहीकृत। मुख्य मेनू। |
| Live Traffic | एक लाइव GSMTAP दृश्य (नीचे)। इसे खोलते ही सुनना शुरू कर देता है। |
| Casebook | केस, चयनित सेल, साक्ष्य/कैप्चर, टाइमलाइन, IDS अलर्ट, निष्क्रिय सेंसर नोड्स और HTML/JSON/TSV रिपोर्ट। Evidence पृष्ठ प्रति-मॉड्यूल लूट ब्राउज़र और पूर्वावलोकन बनाए रखता है। |
| Map | टूलकिट द्वारा पता लगाई गई हर चीज़ के लिए एक स्थायी मानचित्र: सेल, TA रिंग, भू-स्थानित फ़्रेम और loot/map/layers/*.tsv से क्षेत्र, एक बंडल किए गए Natural Earth बेसमैप पर खींचे गए। पैन करें, ज़ूम करें, और परतें टॉगल करें। |
| Fleet | रिमोट नोड्स और प्रत्येक ने क्या मापा: क्लास, ट्रांसपोर्ट, भूमिका, क्षमताएँ, अंतिम बार देखा गया और उसका इवेंट स्ट्रीम कितना पीछे है। किसी नोड का सर्वेक्षण करें, स्ट्रीम विंडो एकत्र करें, उसे केस में कॉपी करें, या वहाँ चलाने के लिए कोई मॉड्यूल भेजें। |
| Stats | मॉड्यूल और संग्रह गणनाएँ, एक स्वास्थ्य पंक्ति, और टूलकिट कहाँ सघन है। |
| Notifications | ट्री ने आपको क्या बताने का निर्णय लिया, सबसे पुराना पहले। |
| Help | ट्री कैसे एक साथ जुड़ता है और इसे कैसे चलाएँ। |
| Settings | पर्यावरण तथ्य, साथ ही निर्भरता और SDR प्रोब क्रियाएँ। |
| Workflows | सहेजी गई श्रृंखलाएँ, पैनल से चलाई जाती हैं। |
मॉड्यूल टैब इनके साथ दिखाई देते हैं और बंद किए जा सकते हैं; स्थायी टैब नहीं किए जा सकते।
Settings → Interface → Theme पूरे डेस्क को दो पैलेट के बीच स्विच करता है: Night, वह नीला-काला पैलेट जिसमें ऐप बनाया गया था, और Ember, वही डेस्क एक तापमान आगे — लगभग-काली सतहें गर्म झुकाव के साथ और एक अंगारा एक्सेंट।
जनरेटर बदलने के बाद:
tools/gen-theme.py            # write native/resources/theme-ember.css
tools/check-theme.sh          # packaged? generated? in step with the base sheet?
cd native && ninja -C builddir
tools/check-theme.sh इसलिए मौजूद है क्योंकि जो थीम पैकेज नहीं की गई होती है, वह
चुपचाप विफल हो जाती है: GTK बेस शीट बनाता है और ड्रॉपडाउन अभी भी "Ember" दिखाता है। GUI का
--selftest भी यही बात सुनिश्चित करता है (gui-theme-ember PASS packaged)।








