OWASP-Top-10-Neocloud-and-AI-Data-Center-Security-Risks

OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…

OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…

किसी भी पहचान से Kubernetes क्लस्टर स्कैन करता है, खतरनाक अनुमतियों को चिह्नित करता है, और क्लस्टर समझौता करने के लिए उन्हें बहु-चरणीय एस्केलेशन पथों…

क्रॉस-क्लाउड S3-संगत ऑब्जेक्ट स्टोरेज CLI, जो AWS, Aliyun, Tencent, Huawei और अन्य में बकेट को सूचीबद्ध, निर्यात और डाउनलोड करने के लिए है, साथ ही…

A canvas for red team infrastructure and cyber ranges. Compose a topology, export runnable Terraform and Ansible, and deploy it yourself. Your cloud…

Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…

Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei और Baidu में सार्वजनिक क्लाउड ऑब्जेक्ट-स्टोरेज एंडपॉइंट्स को स्कैन करता है ताकि सूचीबद्ध करने…

एक ओपन सोर्स, क्लाउड-नेटिव सुरक्षा जो बिल्ड से रनटाइम तक हर चीज़ की सुरक्षा करती है

Azure सुरक्षा आकलन के लिए Go टूलकिट: सदस्यताओं और संसाधनों की गणना करता है, गलत कॉन्फ़िगरेशन का ऑडिट करता है, और सार्वजनिक Blob स्टोरेज पर अनाम रूप…

समझौता किए गए Linux बॉक्स पर /proc/self/environ को पार्स और विज़ुअलाइज़ करें — env वेरिएबल्स को टेक स्टैक (AWS, Django, Rails, NodeJS, MySQL, K8s,…

Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…

Python3 में AADInternals की AsOutsider सुविधाओं का पुनर्लेखन

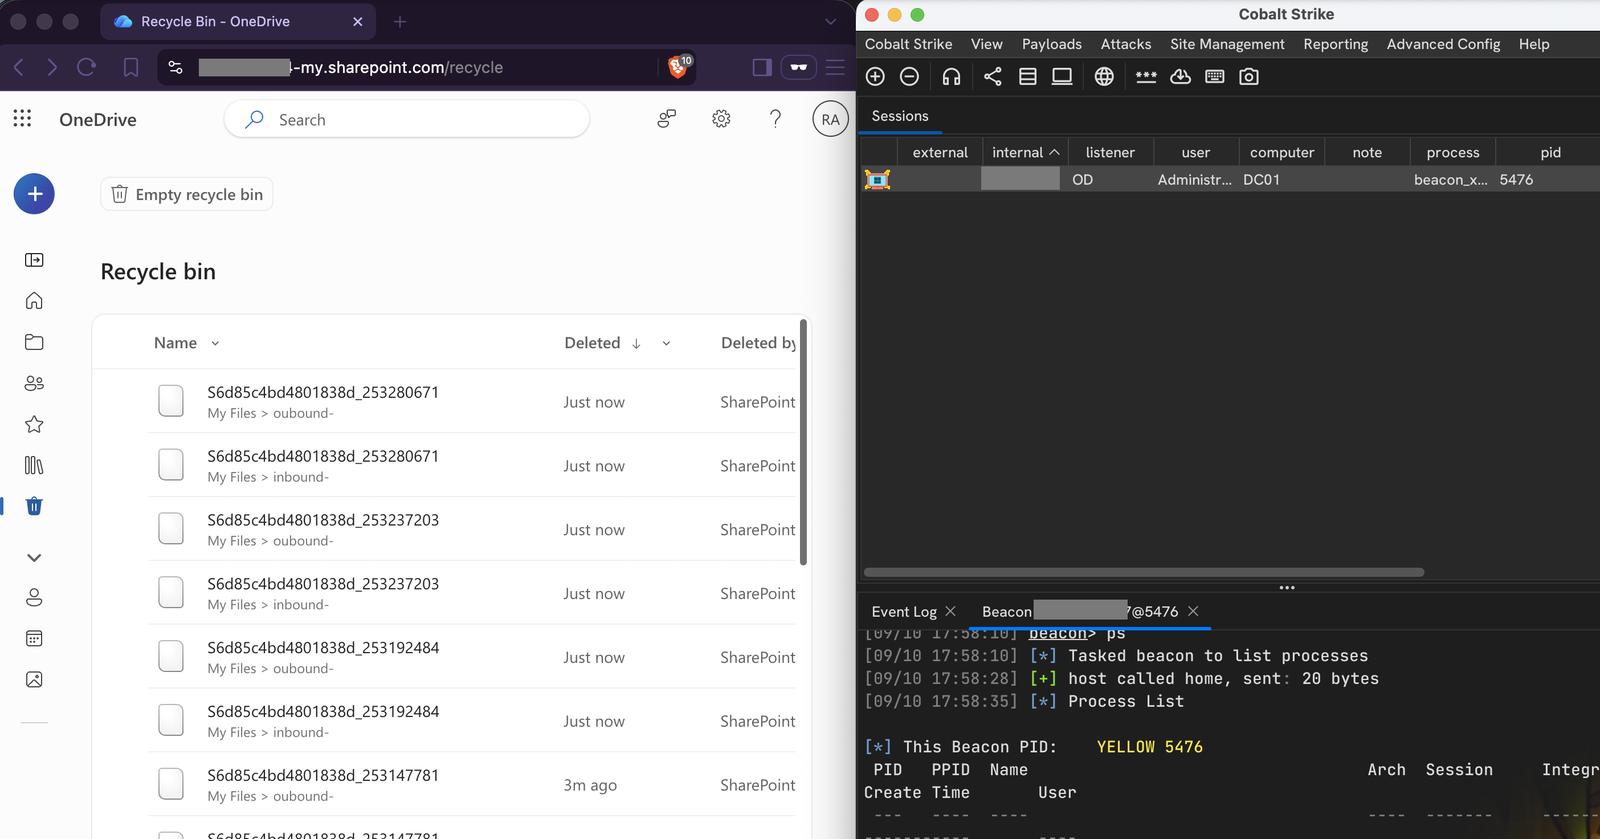
OneDrive को Cobalt Strike के लिए एक गुप्त C2 ट्रांसपोर्ट के रूप में

विक्रेता-तटस्थ NDJSON आक्रमण-ग्राफ़ प्रारूप, जिसमें नोड/एज वर्गीकरण, AWS/GCP/Azure मैपिंग, व्युत्पत्ति नियम, और आक्रामक सुरक्षा टूलिंग के लिए एक…

एक संग्रहकर्ता और व्युत्पत्ति इंजन। यह आपके वातावरण का मानचित्रण करता है, प्रभावी अनुमतियों और विश्वास का मूल्यांकन करता है, और एक पूर्ण आक्रमण…

स्वायत्त AI एजेंट्स के लिए सैंडबॉक्स्ड रनटाइम, जिसमें फाइलसिस्टम, नेटवर्क और प्रोसेस बाधाओं को लागू करने वाली डिक्लेरेटिव YAML नीतियाँ, साथ ही…

eBPF-आधारित Linux एजेंट जो कर्नेल स्पेस में निष्पादन-योग्य-स्तर की एक्सेस नीतियों को लागू करता है, प्रक्रियाओं को सैंडबॉक्स करता है और LSM हुक्स के…

Azure वर्कबुक डैशबोर्ड जो डिटेक्शन प्रदर्शन मेट्रिक्स को विज़ुअलाइज़ और एक्सप्लोर करता है, जिससे सुरक्षा टीमों को अपने डिटेक्शन नियमों को मापने और…

Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…