 devzero-security/redstackpro
कैनवास पर रेड टीम इंफ्रास्ट्रक्चर और Active Directory रेंज बनाएं, फिर उन्हें एक पूर्ण Terraform और Ansible कार्यशील डायरेक्टरी में संकलित करें जिसे आप स्वयं चलाते हैं। प्रोडक्शन-ऑप्स स्तर पर TTPs और टूलिंग को मान्य करें। GCP, AWS, और Azure।



रेड टीम इन्फ्रास्ट्रक्चर और साइबर रेंज के लिए एक विज़ुअल कैनवास। एक टोपोलॉजी बनाएँ, Terraform और Ansible की एक पूर्ण, चलाने योग्य वर्किंग डायरेक्टरी एक्सपोर्ट करें, और इसे अपनी ही मशीन से डिप्लॉय करें। redStackPRO कभी भी आपके क्लाउड क्रेडेंशियल्स नहीं रखता।
redStackPRO, प्रोडक्शन-ऑपरेशन्स स्तर पर TTPs और टूलिंग के लिए एक वैलिडेशन रेंज है, यह कोई ट्रेनिंग या CTF प्रोडक्ट नहीं है।
[!IMPORTANT] redStackPRO प्रीरिलीज़ (बीटा) में है। 1.0 से पहले फ़ीचर्स अभी भी बदल रहे हैं। GCP, AWS, और Azure का एंड-टू-एंड परीक्षण किया गया है; Proxmox और ESXi रोडमैप पर हैं। अपरिष्कृत किनारों की अपेक्षा करें, और यदि आपको स्थिरता चाहिए तो किसी रिलीज़ किए गए वर्ज़न पर पिन करें।
कोई अपरिष्कृत किनारा मिला, या फ़ीडबैक है? Issues पर एक इश्यू खोलें। यदि यह कोई डिप्लॉय था, तो रन द्वारा लिखी गई स्क्रब की गई
logs/deploy-*.logसंलग्न करें (यह वर्ज़न, प्रोवाइडर, और कहाँ रुका, यह रिकॉर्ड करती है, सीक्रेट्स हटाकर) ताकि इसका तेज़ी से विश्लेषण किया जा सके। आपकी रिपोर्ट्स रिलीज़ को आकार देती हैं।
redStackPRO अटैक इन्फ्रास्ट्रक्चर और टारगेट रेंज को एक ही कैनवास पर रखता है। दो
कैनवास मोड हैं Offense (अटैक इन्फ्रास्ट्रक्चर) और Defense (डिफेंसिव AD रेंज); एक्सपोर्ट अपने हैंडऑफ़ का नाम
इससे मेल खाते हुए OFFENSE-BRIEFING.md या DEFENSE-BRIEFING.md रखता है।
स्प्लिट होराइज़न C2, अटैक इन्फ्रास्ट्रक्चर: दो फ्रंट डोर जिनका भाग्य साझा नहीं है, Apache, Sliver को फ्रंट करता है और Nginx, Mythic और Adaptix को फ्रंट करता है, प्रत्येक रीडायरेक्टर अपने स्वयं के पीयर्ड नेटवर्क पर, टीमसर्वर, कलेक्टर, और ऑपरेटर्स एक जंपबॉक्स के पीछे।
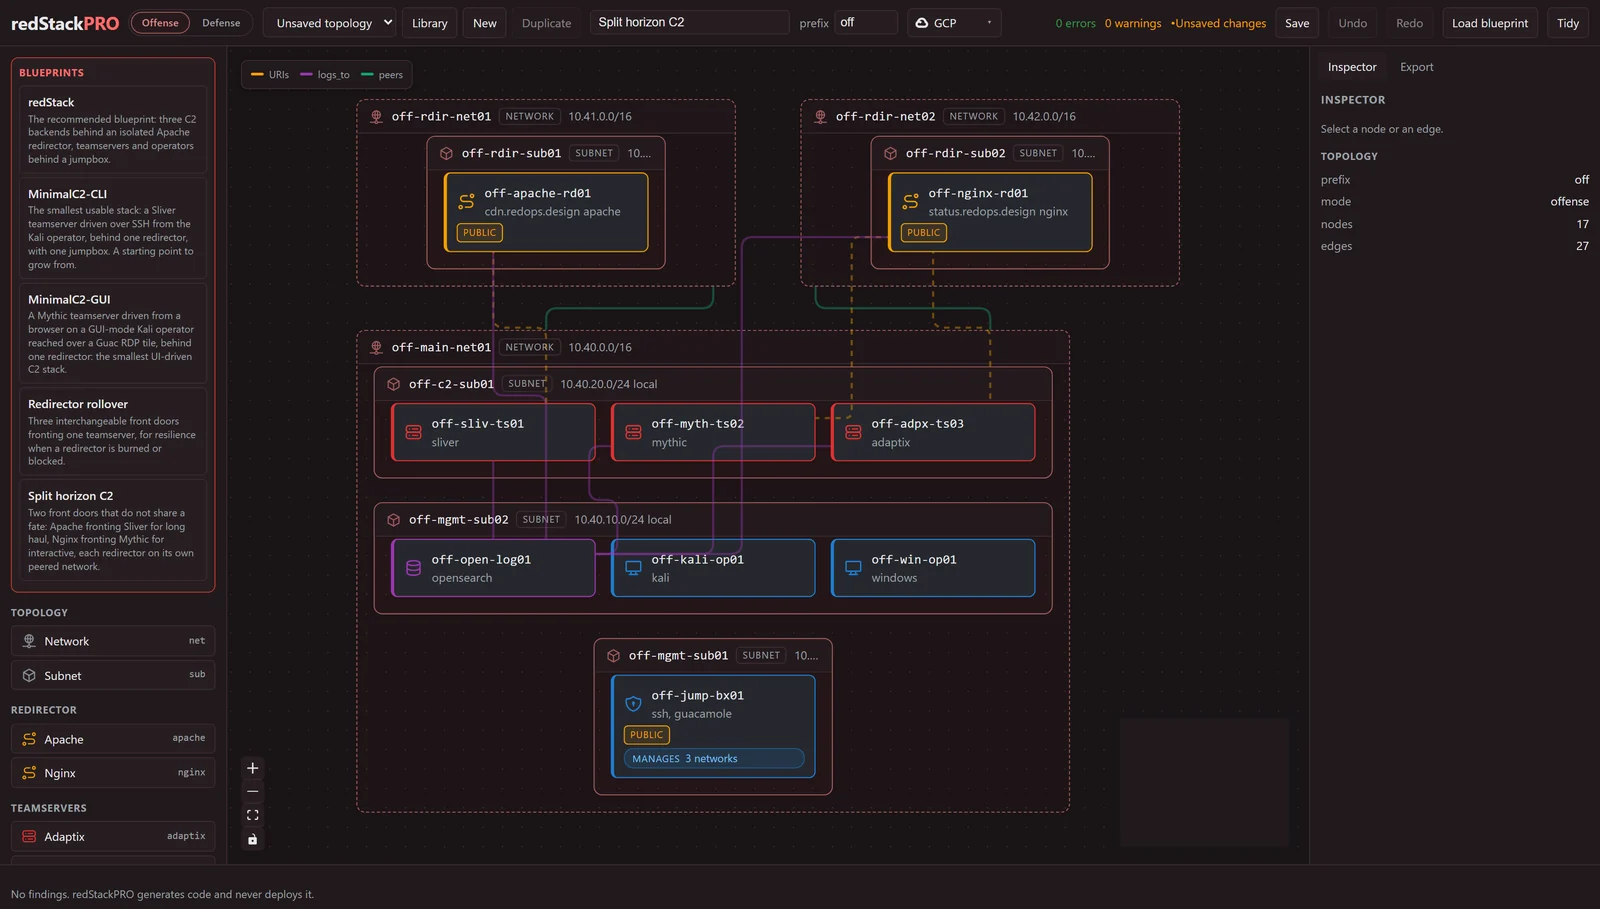
टॉप बार में दो त्रुटियाँ कैनवास के निर्माण के दौरान ही वैलिडेट होने को दर्शाती हैं: रीडायरेक्टर्स के पास अभी तक कोई डोमेन नहीं है, जिसे आप डिप्लॉय करने से पहले अपने नियंत्रण वाले एक डोमेन पर सेट करते हैं। यह यहाँ पकड़ी जाती है, apply के समय नहीं।
कई ऑपरेटर्स, एक स्टैक। एक अटैक-इन्फ्रास्ट्रक्चर जंपबॉक्स operators की एक
सूची (हैंडल और रोल) निर्दिष्ट कर सकता है, और प्रत्येक को साझा लैब पासवर्ड पर एक Guacamole पोर्टल लॉगिन
मिलता है। जंपबॉक्स का access_mode wireguard या
openvpn पर सेट करें (डिफ़ॉल्ट एक सार्वजनिक पोर्टल है) और प्रत्येक ऑपरेटर को एक व्यक्तिगत
VPN क्रेडेंशियल भी मिलता है, जो प्रोविज़निंग के दौरान जंपबॉक्स पर जनरेट होता है: कुंजियाँ कभी भी
एक्सपोर्ट में प्रवेश नहीं करतीं, और प्रत्येक ऑपरेटर का क्लाइंट कॉन्फ़िग, जिसमें उनकी निजी
कुंजी होती है, जंपबॉक्स पर आपके द्वारा लाने और सौंपने की प्रतीक्षा करता है। टोपोलॉजी में नामित
ऑपरेटर्स के पोर्टल लॉगिन एक ही लैब पासवर्ड साझा करते हैं, इसलिए प्रति-ऑपरेटर
आइसोलेशन प्रत्येक ऑपरेटर के अपने VPN क्रेडेंशियल से आता है, पोर्टल लॉगिन से नहीं;
उनके लिए व्यक्तिगत पोर्टल पासवर्ड रोडमैप पर हैं। VPN एक्सेस मोड पर
पोर्टल इंटरनेट के लिए बंद हो जाता है और टनल के पीछे चला जाता है, जबकि SSH खुला रहता है
ताकि एडमिन बॉक्स को डिप्लॉय और प्रबंधित करना जारी रख सके, और
sudo rsp-operator add <handle> (साथ ही remove और list) चल रहे जंपबॉक्स में एक टीममेट जोड़ता है,
उनका VPN क्रेडेंशियल और उनका अपना एक पोर्टल पासवर्ड प्रिंट करता है। देखें
विकी Deploying a Range।
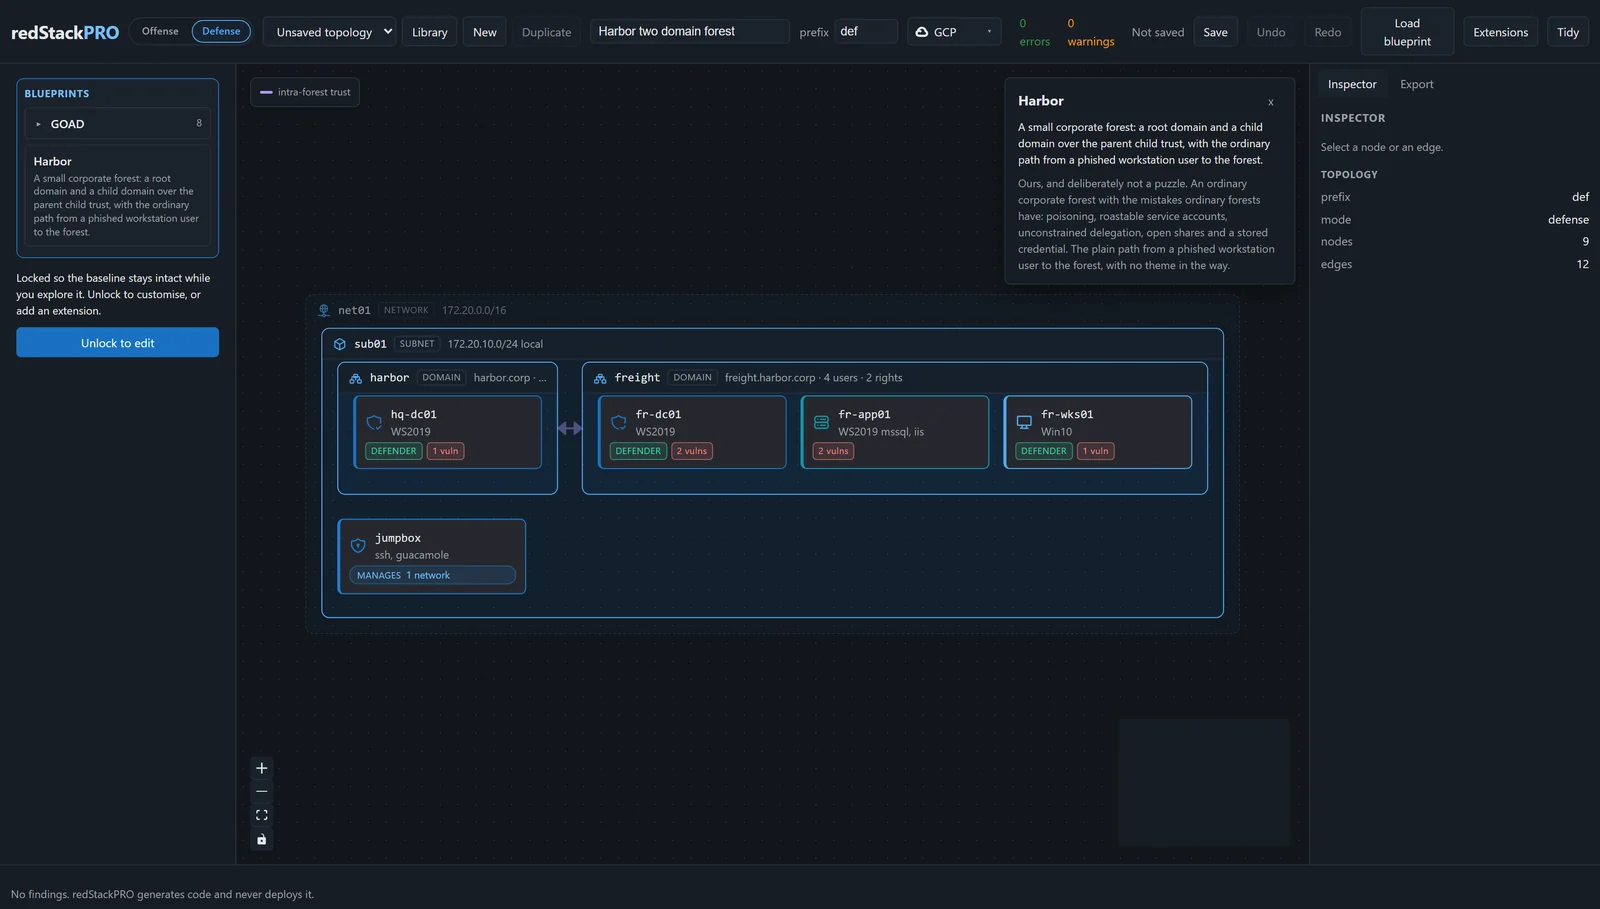
Harbor, एक टारगेट रेंज: एक छोटा कॉर्पोरेट फ़ॉरेस्ट, एक रूट डोमेन और एक चाइल्ड पैरेंट-चाइल्ड ट्रस्ट पर, एक फ़िशिंग का शिकार हुए वर्कस्टेशन से फ़ॉरेस्ट तक के सामान्य पथ के साथ।
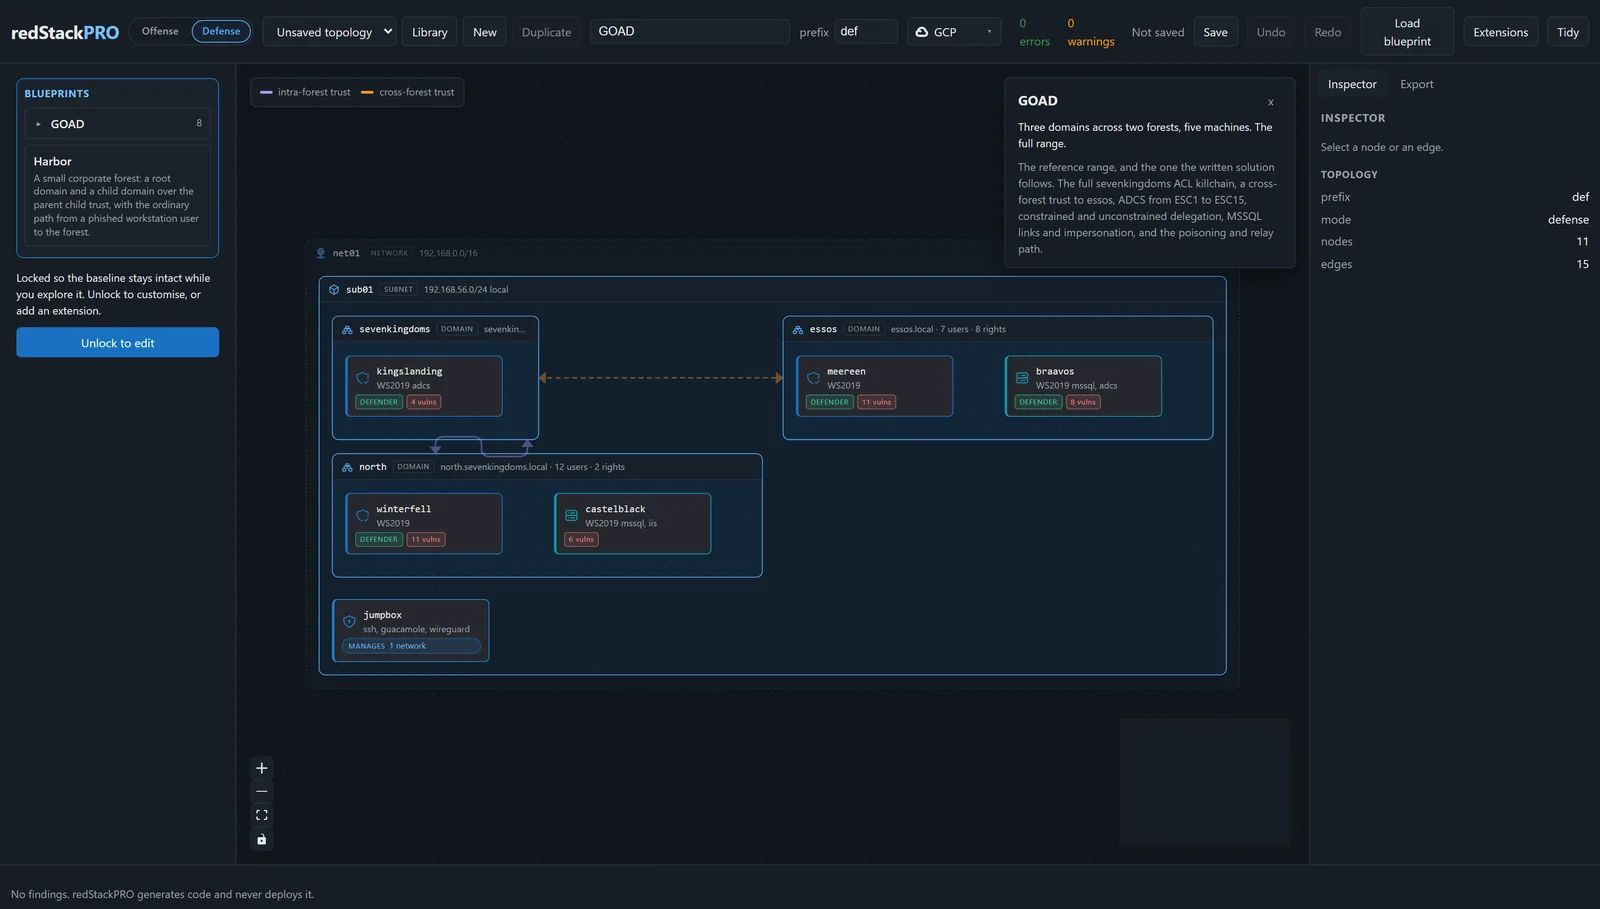
GOAD, पूरा लैब: दो फ़ॉरेस्ट में तीन डोमेन, पाँच मशीनें और उनके ट्रस्ट, वह संदर्भ रेंज जिसका अनुसरण लिखित समाधान करता है।
[!IMPORTANT] एक्सपोर्ट ही सीमा है। कैनवास फ़ाइलें उत्पन्न करता है; आप उन्हें अपने स्वयं के क्रेडेंशियल्स के अंतर्गत चलाते हैं। redStackPRO कभी कुछ डिप्लॉय नहीं करता और कभी आपके क्लाउड क्रेडेंशियल्स या कुंजियाँ नहीं रखता।
[!CAUTION] केवल अधिकृत उपयोग। redStackPRO आक्रामक अवसंरचना और जानबूझकर कमज़ोर रेंज बनाता है। इसका उपयोग केवल उन लैब वातावरणों में करें जिनके आप स्वामी हैं या जिन्हें परीक्षण करने के लिए आपको स्पष्ट रूप से अधिकृत किया गया है, कभी भी उन सिस्टमों के विरुद्ध नहीं जिनके लिए आपके पास लिखित अनुमति नहीं है।
प्री-रिलीज़, 1.0 से पहले और भी बहुत कुछ आने वाला है। पाइपलाइन स्वयं शुरू से अंत तक काम करती है: एक टोपोलॉजी Terraform और Ansible में संकलित होती है, और एक्सपोर्ट डिप्लॉय होता है।
| प्रदाता | स्थिति |
|---|---|
| GCP, AWS | लक्ष्य रेंज और आक्रमण अवसंरचना, दोनों के लिए समर्थित और शुरू से अंत तक परीक्षित। |
| Azure | लक्ष्य रेंज और आक्रमण अवसंरचना, दोनों के लिए समर्थित और शुरू से अंत तक परीक्षित (0.10.0 में नया)। |
| Proxmox, ESXi | रोडमैप पर, अभी तक समर्थित नहीं। |
पूरा कैनवास एक कंटेनर में, API और वेब ऐप एक ही पोर्ट पर:
docker compose up                    # http://127.0.0.1:8000
docker compose up --build            # इसके बजाय इस चेकआउट से इमेज बनाएँ
Compose उस इमेज को चलाता है जिसे वह पिन करता है, ghcr.io/devzero-security/redstackpro:0.10.0,
इसे GHCR से खींचता है और इस चेकआउट से केवल तब बनाता है जब पुल विफल हो जाए।
या compose के बिना प्रकाशित इमेज चलाएँ (:latest और :0.10.0 एक ही
बिल्ड हैं):
docker run -p 8000:8000 -v redstackpro-data:/data \
  ghcr.io/devzero-security/redstackpro:latest
कैनवास कंटेनर के अंदर 8000 पर सुनता है। इसे किसी भिन्न होस्ट
पोर्ट पर परोसने के लिए, मैपिंग के बाएँ आधे हिस्से को बदलें (-p 8787:8000), या compose के लिए
REDSTACKPRO_PORT सेट करें (bash में REDSTACKPRO_PORT=8787 docker compose up,
PowerShell में $env:REDSTACKPRO_PORT=8787; docker compose up)।
Compose में साझा डिप्लॉयमेंट के लिए एक वैकल्पिक Postgres बैकएंड भी शामिल है:
REDSTACKPRO_DATABASE_URL=postgresql+psycopg://redstackpro:redstackpro@db:5432/redstackpro \
  docker compose --profile postgres up
इमेज केवल कंपोज़िशन परत है। इसमें Terraform या Ansible नहीं है और यह कभी आपके क्लाउड क्रेडेंशियल्स नहीं रखती: आप इसके द्वारा उत्पन्न एक्सपोर्ट को अपनी स्वयं की मशीन से चलाते हैं, ठीक वैसे ही जैसे नीचे दिए गए सोर्स से चलाने के प्रवाह में है।
Python 3.11 या नया, और कैनवास के लिए Node 24।







