

EntraTrace
 bert-janp/entratrace
Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…
defensive-toolsidentity-managementinformation-gathering+5
122
bert-janp/entratraceDefensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…
 synacktiv/aadoutsider-py
Python3 में AADInternals की AsOutsider सुविधाओं का पुनर्लेखन
 boydhacks/ntlmscout
अनधिप्रमाणित NTLM एंडपॉइंट टोही उपकरण जो HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP, और RDP में Type-2 चुनौतियों को डिकोड करके AD विवरण और आंतरिक…
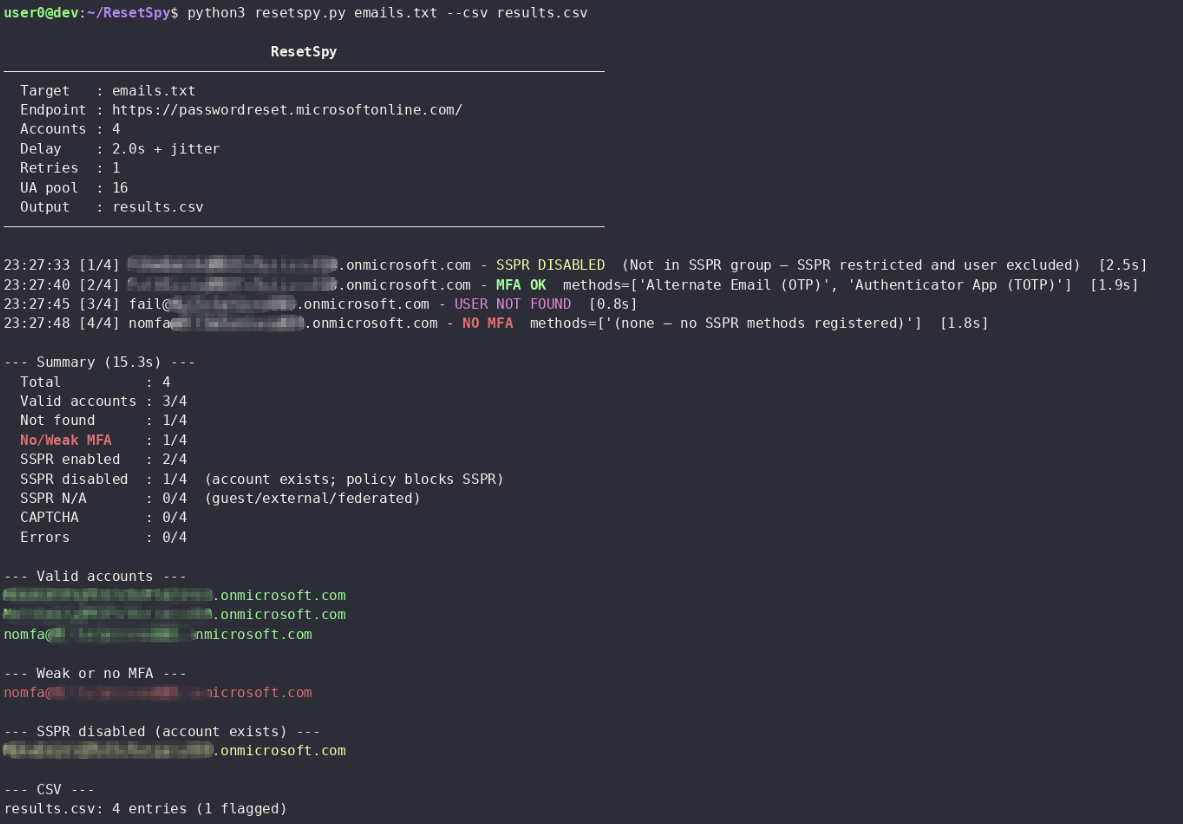 mlcsec/resetspy
Microsoft Self-Service Password Reset (SSPR) पोर्टल के माध्यम से उपयोगकर्ता खातों और पंजीकृत प्रमाणीकरण विधियों की गणना करें
 runzeroinc/sshamble
अनुसंधान उपकरण जो SSH सेवाओं को प्रमाणीकरण बायपास, टाइमिंग लीक, कमजोर कुंजियों और सत्र-पश्चात एक्सपोज़र के लिए स्कैन करता है, JSON आउटपुट और विश्लेषण…
 dirkjanm/askwam
वेब अकाउंट मैनेजर (WAM) से Entra ID टोकन मांगें
 talha1112/fyp
डेस्कटॉप-आधारित भेद्यता मूल्यांकन उपकरण सुरक्षा टीमों के लिए — वेब ऐप्स और नेटवर्क स्कैन करें, CVE का पता लगाएं, एक्सप्लॉइट मैप करें, जोखिम का स्वतः…
 icemoonhsv/tats
Burp, mitmproxy, या Chrome DevTools कैप्चर से OAuth 2.0, OIDC, और Microsoft Entra ID टोकन का विश्लेषण और ट्रैकिंग करें। टोकन जीवनचक्र की कल्पना करें,…
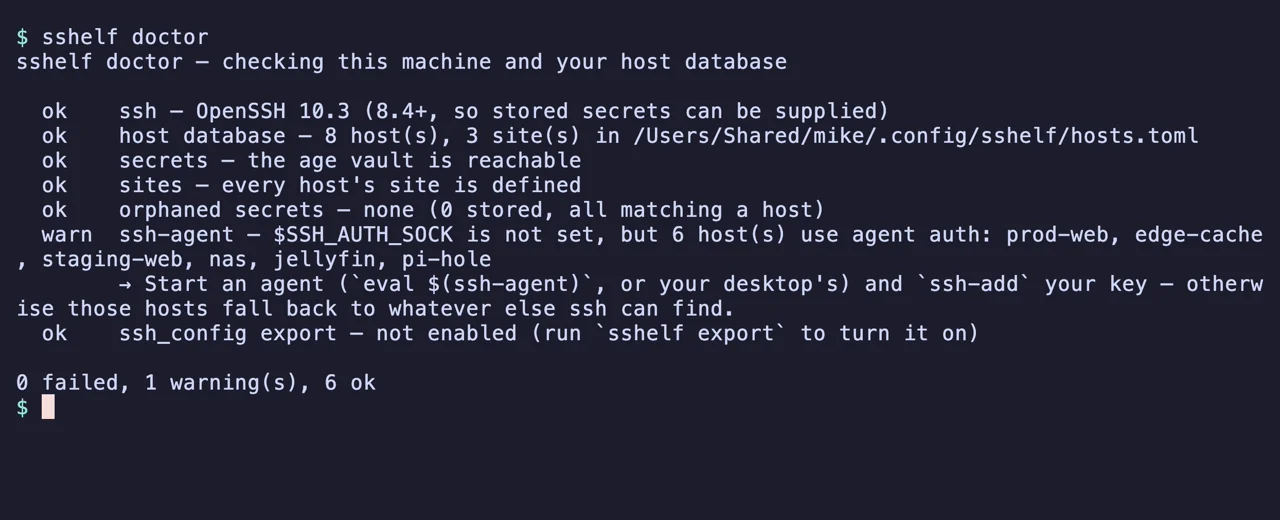 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 dev-sec/chef-os-hardening
यह शेफ कुकबुक कई सुरक्षा-संबंधित कॉन्फ़िगरेशन प्रदान करती है, जो सर्वांगीण आधार सुरक्षा सुनिश्चित करती है।
 dev-sec/puppet-os-hardening
यह पपेट मॉड्यूल कई सुरक्षा-संबंधित कॉन्फ़िगरेशन प्रदान करता है, जो सर्वांगीण बुनियादी सुरक्षा सुनिश्चित करता है।
 gmh5225/csrfbrute
CSRF लॉगिन ब्रूट-फोर्स टूल जो विशेष रूप से रेड टीम अभियानों के लिए डिज़ाइन किया गया है, जिसमें डायनेमिक CSRF टोकन रिफ्रेश, मल्टी-थ्रेडिंग कंकरेंसी और…
 dev-sec/chef-ssh-hardening
यह शेफ कुकबुक सुरक्षित ssh-client और ssh-server कॉन्फ़िगरेशन प्रदान करती है।
 dev-sec/puppet-ssh-hardening
यह पपेट मॉड्यूल सुरक्षित ssh-client और ssh-server कॉन्फ़िगरेशन प्रदान करता है।
 makarov05bm/wsgoat
वह कमजोर एप्लिकेशन जो आपको सिखाएगा कि WebSockets को कैसे हैक किया जाए
 v-jfanca/cve-2026-20833-rc4-kerberos
केर्बेरोस RC4 अप्रचलन: पहचान, सुधार और मार्गदर्शन (CVE-2026-20833)
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) Keycloak OAuth2 प्रमाणीकरण के साथ Strimzi का उपयोग करते हुए - CVE-2025-27817 URL अनुमति-सूची प्रतिबंध को बायपास करता है
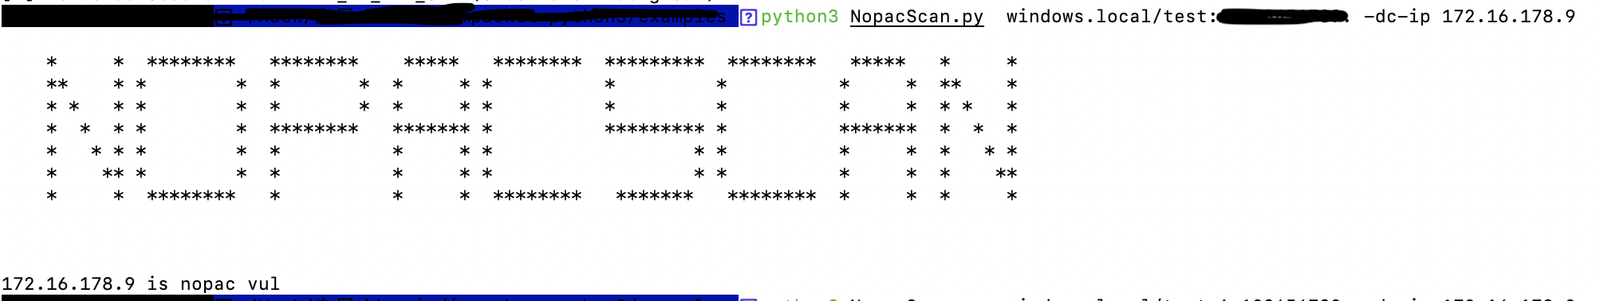 knightswd/nopacscan
सक्रिय निर्देशिका डोमेन नियंत्रकों को CVE-2021-42287 और CVE-2021-42278 के लिए स्कैन करता है, सभी DCs के लिए DNS क्वेरी करके और 0x10 प्रकार के लिए PAC…