
 max-rh/sshelf
अपने SSH होस्ट्स के लिए तेज़ टर्मिनल UI: दो कीस्ट्रोक्स में फ़ज़ी-सर्च और कनेक्ट करें, डुअल-पेन SFTP फ़ाइल ट्रांसफ़र, और बैकग्राउंड पोर्ट फ़ॉरवर्डिंग। यह अपना स्वयं का होस्ट डेटाबेस रखता है और ssh कमांड जनरेट करता है — ~/.ssh/config को कभी संपादित नहीं करता।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
अपने SSH होस्ट्स को फ़ज़ी-सर्च करें और दो कीस्ट्रोक्स में कनेक्ट करें।
sshelf अपनी अलग होस्ट सूची रखता है, आपके लिए ssh कमांड बनाता है, और फिर रास्ते से हट जाता है। यह टर्मिनल को असली OpenSSH को सौंप देता है और कभी ~/.ssh/config को नहीं छूता।



macOS और Linux, x86_64 और arm64। प्रीबिल्ट पैकेजों को किसी Rust टूलचेन की आवश्यकता नहीं होती। रनटाइम पर sshelf को OpenSSH 8.4+ चाहिए, जहाँ से पासवर्ड ऑटो-सप्लाई आता है।
Homebrew (macOS या Linux):
brew install max-rh/tap/sshelf
शेल इंस्टॉलर (प्रीबिल्ट बाइनरी, आपका प्लेटफ़ॉर्म चुनता है):
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu: नवीनतम रिलीज़ से .deb प्राप्त करें, फिर
sudo apt install ./sshelf_*_amd64.deb (या *_arm64.deb) चलाएँ।
Fedora / RHEL / Rocky / openSUSE: नवीनतम रिलीज़ से .rpm (स्टैटिक बिल्ड, किसी भी RPM
डिस्ट्रो पर काम करता है) प्राप्त करें, फिर
sudo dnf install ./sshelf-*.x86_64.rpm (या .aarch64.rpm) चलाएँ।
Gentoo: समुदाय-संचालित ओवरले (अनौपचारिक, @masterwolf-git को धन्यवाद)।
eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf चलाएँ।
Cargo (crates.io से; Rust 1.88+ आवश्यक):
cargo install sshelf।
शेल टैब-पूर्णता हर पैकेज के साथ आती है। इंस्टॉल करने के बाद एक नया शेल खोलें। Linux पर,
सीक्रेट्स एक शुद्ध-Rust Secret Service बैकएंड का उपयोग करते हैं (कोई libdbus/OpenSSL बिल्ड निर्भरता नहीं)।
पूर्ण विवरण और कम्प्लीशन सेटअप: इंस्टॉल गाइड।
मैं कुछ दर्जन मशीनें चलाता हूँ (एक होमलैब, कुछ VPS, बैस्टियन के पीछे कुछ बॉक्स), और
मैं बार-बार ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host याद से टाइप करता रहता था या इसे
पाने के लिए अपने शेल इतिहास में grep करता था। हर SSH मैनेजर जो मैंने आज़माया, वह या तो ~/.ssh/config का मालिक बनना चाहता था या
मुझे एक खाता देकर किसी के सर्वर के माध्यम से मेरे होस्ट सिंक करना चाहता था। मुझे दोनों में से कोई नहीं चाहिए था। मुझे एक
लॉन्चर चाहिए था जो अपनी सूची रखे, कमांड बनाए, और रास्ते से हट जाए। और उन मुट्ठी भर होस्ट के लिए पासवर्ड रखने की जगह
जो कुंजियों का उपयोग नहीं कर सकते, बिना उन्हें कभी किसी फ़ाइल में डाले। तो मैंने इसे बनाया।
फ़िल्टर करने के लिए टाइप करें। Enter कनेक्ट करता है। आपके सबसे अधिक उपयोग किए जाने वाले होस्ट अपने आप
शीर्ष पर आ जाते हैं (frecency: उपयोग गणना, हालिकता से क्षय), और tag:prod / site:homelab सूची को
और संकीर्ण करते हैं। Ctrl-y इसे चलाने के बजाय बनाई गई कमांड को कॉपी करता है। शेल से,
sshelf prod-web नाम से कनेक्ट करता है और sshelf - अंतिम होस्ट से पुनः कनेक्ट करता है, दोनों TUI खोले बिना।
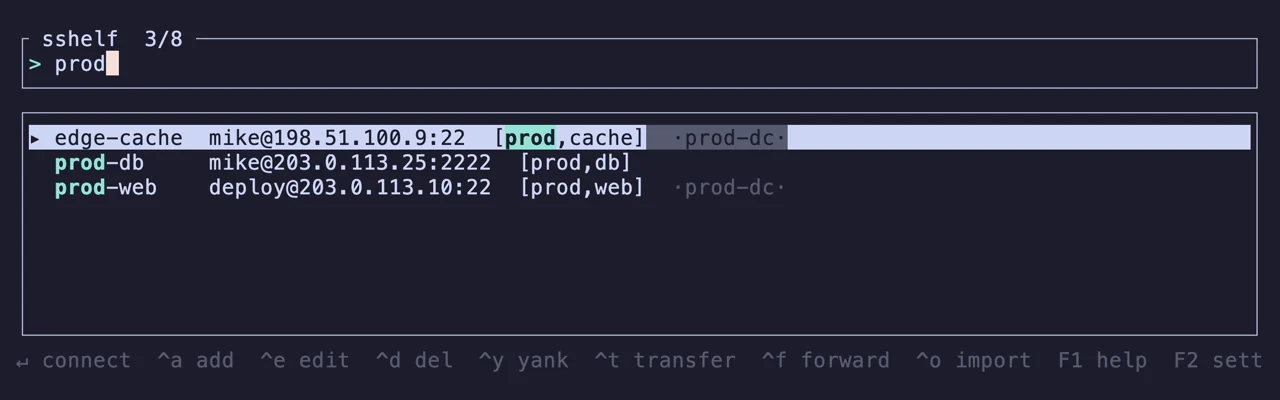
sshelf pick आपके प्रॉम्प्ट के नीचे की पंक्तियों में वही सूची खोलता है, जैसे Ctrl-r करता है, आपके द्वारा चुना गया
नाम प्रिंट करता है, और किसी से कनेक्ट नहीं करता। बाद में आपका प्रॉम्प्ट वहीं रहता है जहाँ आपने छोड़ा था। contrib/ में
zsh और bash प्लगइन इसे Alt-s से बाँधते हैं: खाली पंक्ति पर आपको sshelf web-01
चलाने के लिए तैयार मिलता है, पंक्ति के बीच में आपको आपके कर्सर पर नाम मिलता है, और चिह्नित पंक्तियाँ आपको लूप के लिए हर
नाम देती हैं।
शेल एकीकरण।
जो होस्ट एक ही लॉगिन पासवर्ड साझा करते हैं वे एक संग्रहीत सीक्रेट साझा कर सकते हैं: इसे एक बार नाम दें, उन्हें इसकी ओर इंगित करें,
और इसे बदलना प्रति होस्ट एक के बजाय एक ही लेखन है। Ctrl-s सूची में होस्ट को चिह्नित करता है और
Ctrl-k उन सभी पर पासवर्ड लागू करता है, या उन्हें एक साझा क्रेडेंशियल से बाँधता है। पासवर्ड
अभी भी आपके कीरिंग या वॉल्ट में रहता है, और hosts.toml में केवल नाम होता है।
पासवर्ड, कुंजियाँ और 2FA।
ssh में exec() करता हैsshelf होस्ट रिकॉर्ड से argv बनाता है, अपना स्वयं का UI बंद करता है, और फिर OpenSSH के साथ स्वयं को प्रतिस्थापित करता है।
आपके और सत्र के बीच कोई रैपर नहीं है: एक वास्तविक TTY, आपका ssh, आपके कॉन्फ़िग-मुक्त फ़्लैग। जब सत्र समाप्त होता है तो आप अपने शेल पर वापस आते हैं, किसी मेनू में नहीं। जो
कमांड यह चलाता है वह ठीक वही है जो Ctrl-y आपको दिखाता है।
कमांड कैसे बनाई जाती है।
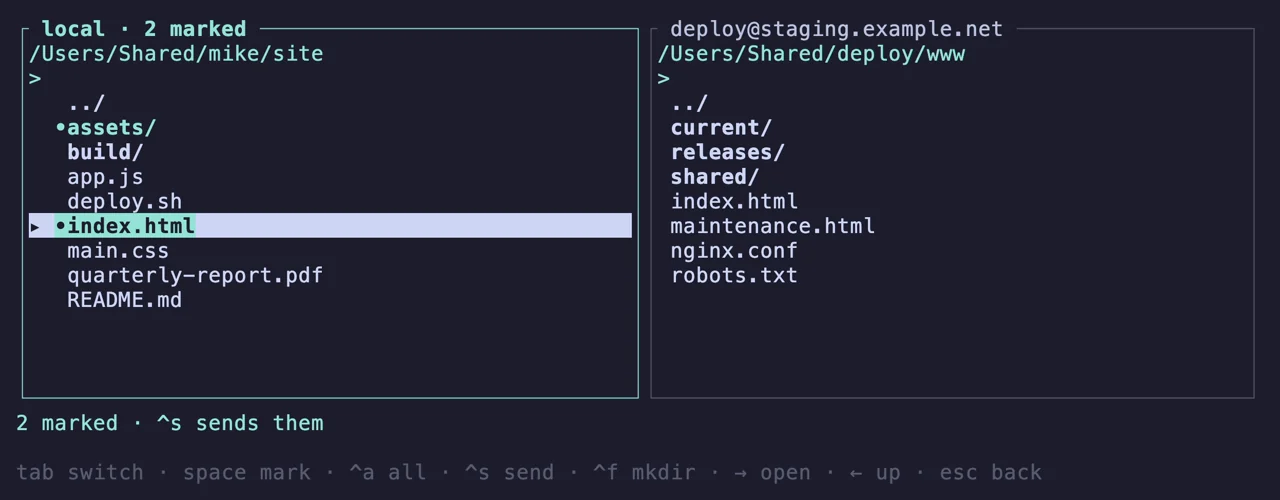
Ctrl-t बाईं ओर आपकी फ़ाइलें और दाईं ओर होस्ट की फ़ाइलें खोलता है, एक ही प्रमाणित
कनेक्शन पर। Space चिह्नित करता है, Ctrl-a वह सब चिह्नित करता है जो फ़िल्टर दिखाता है, Ctrl-s पूरे
सेट को किसी भी दिशा में भेजता है, F7 एक डायरेक्टरी बनाता है। जो नाम गंतव्य में पहले से है उसे छोड़ दिया जाता है,
कभी अधिलेखित नहीं किया जाता।
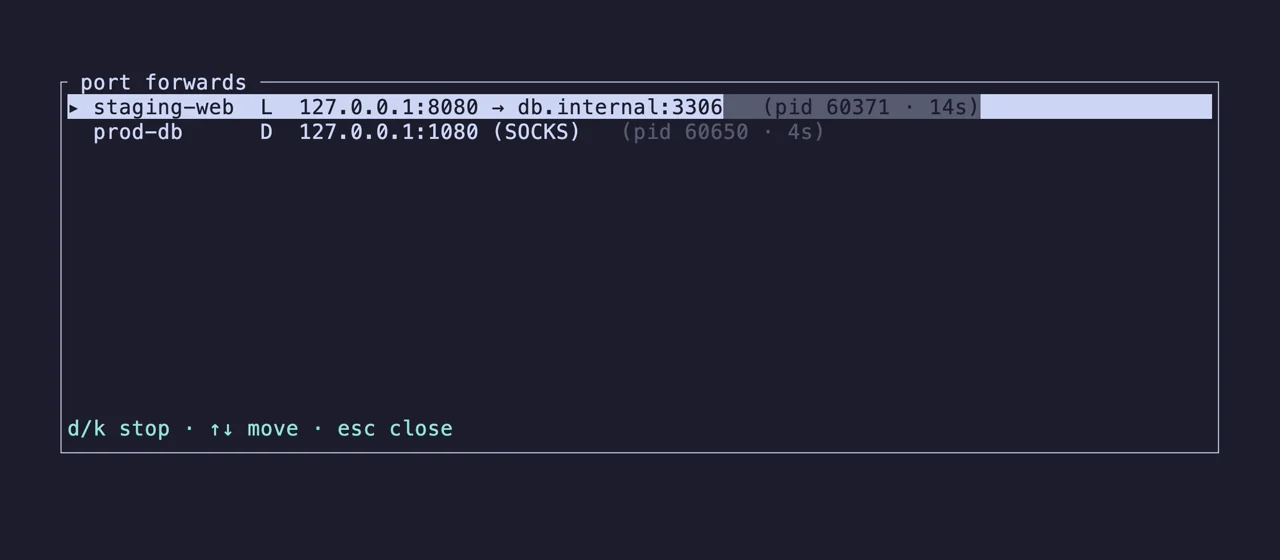
Ctrl-f एक Local, Remote, या SOCKS tunnel खोलता है जो sshelf छोड़ने के बाद भी चलता रहता है,
और टर्मिनल बंद करने के बाद भी। F4 सभी hosts में से हर एक को सूचीबद्ध करता है और आपके द्वारा चुने गए को रोक देता है। इन्हें pid द्वारा ट्रैक किया जाता है और वास्तव में चल रही प्रक्रियाओं के विरुद्ध मिलान किया जाता है, इसलिए मरने के बाद सूची में कुछ नहीं बचता। कोई daemon नहीं, कोई supervisor नहीं।
tmux = "window" या "pane" सेट करें और Enter sshelf को बदलने के बजाय host को एक नई tmux विंडो (host के नाम पर) या एक नए pane में खोलता है। सत्र समाप्त करें और picker अभी भी वहीं बैठा है, अभी भी चल रहा है।
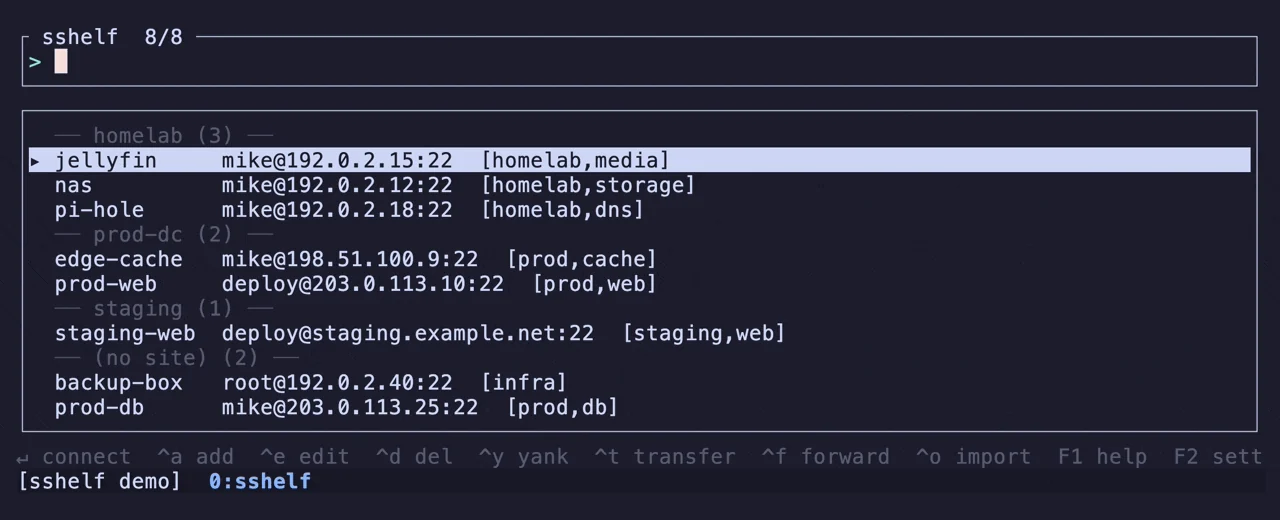
F3 साइटों का प्रबंधन करता है: एक साइट hosts को समूहित करती है और एक साझा bastion, user, port, और key ले जा सकती है जिसे उसके सदस्य कनेक्ट के समय विरासत में लेते हैं, केवल उन फ़ील्ड्स को भरते हुए जिन्हें कोई host अनसेट छोड़ता है। टैग मुक्त-रूप लेबल हैं जिन पर आप फ़िल्टर करते हैं। दोनों सूची में दिखाई देते हैं, और एक विरासत में मिला bastion उस कमांड में दिखाई देता है जो sshelf बनाता है।
