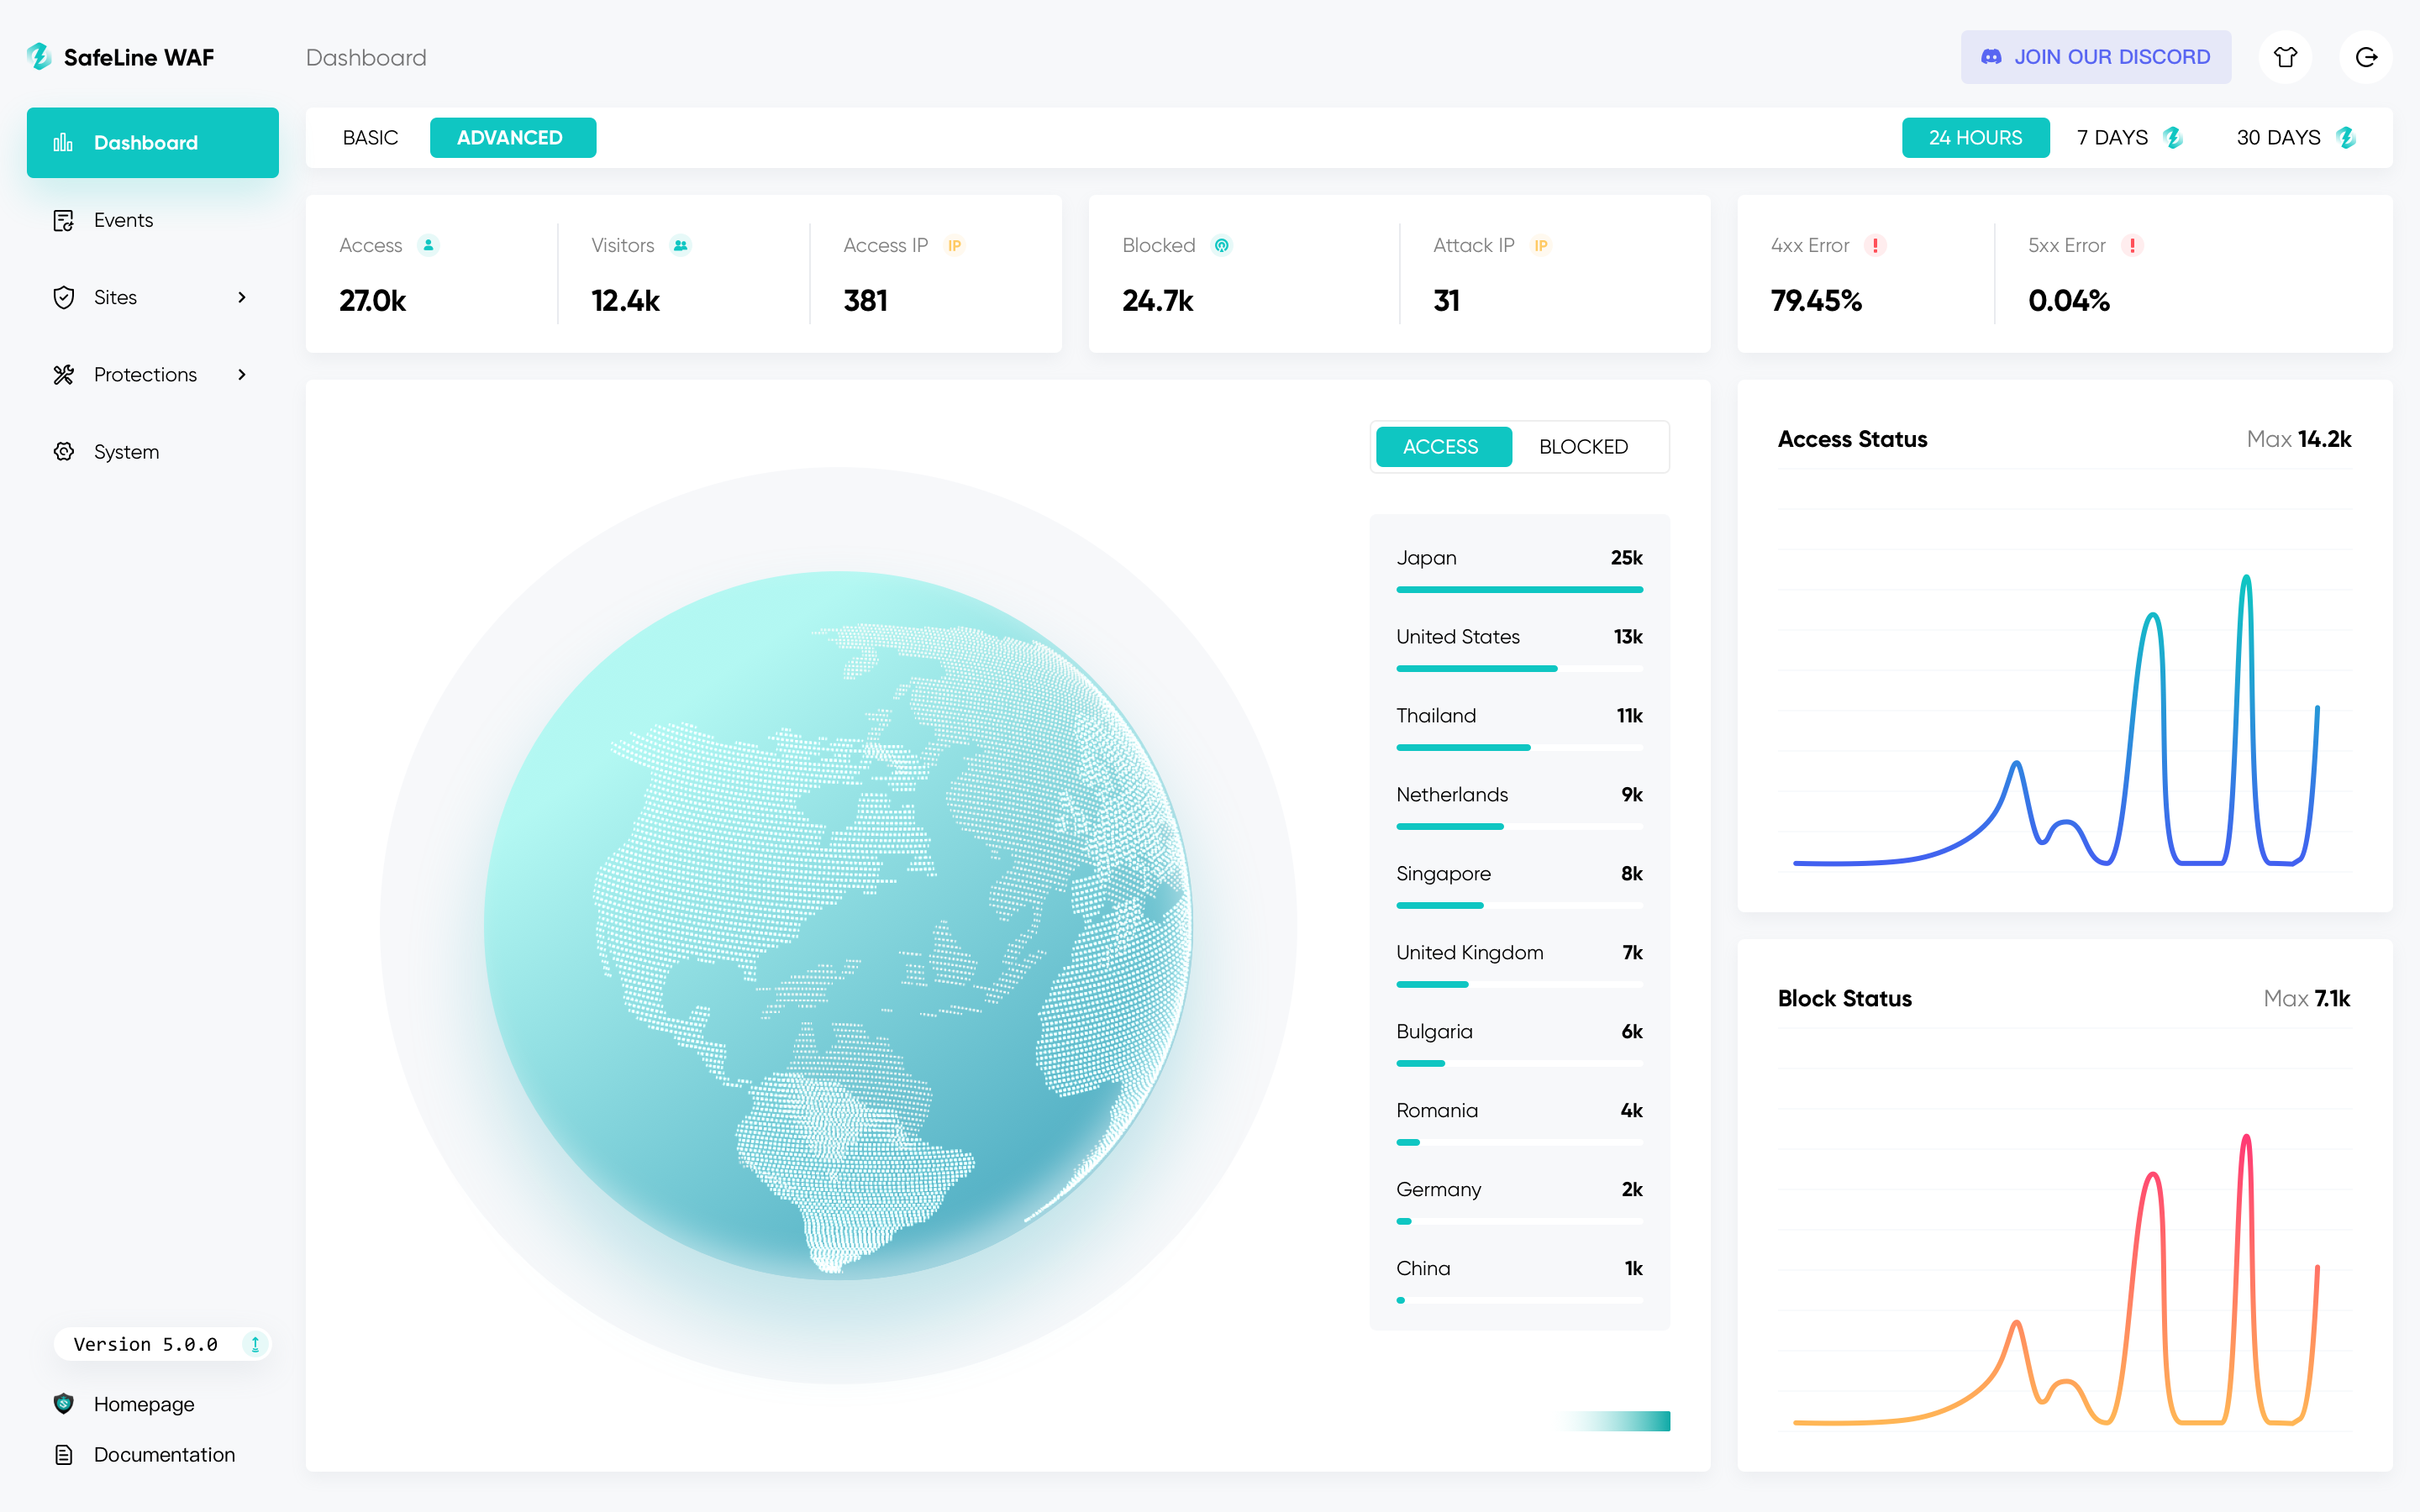
SafeLine
 chaitin/safeline
स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग…
vulnerability-scannersdynamic-code-analysisids-ips-evasion+8
22.3k
chaitin/safelineस्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग…
 maurosoria/dirsearch
वेब पथ स्कैनर
 projectdiscovery/nuclei
Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…
 projectdiscovery/fuzzing-templates
"अज्ञात" सुरक्षा कमजोरियों का पता लगाने के लिए nuclei टेम्पलेट्स की सामुदायिक रूप से चयनित सूची।
 grahamcampbell/laravel-security
वोकू/एंटी-एक्सएसएस के लिए लारवेल का एक रैपर
 rancher/externalip-webhook
CVE-2020-8554: LoadBalancer या ExternalIPs का उपयोग करके मैन-इन-द-मिडल हमला
 kubernetes/ingress-nginx
Kubernetes के लिए Ingress NGINX Controller
 cph/rabl-old
Ruby टेम्पलेटिंग प्रणाली JSON और XML APIs उत्पन्न करने के लिए, CVE-2014-4671 के लिए एक सुधार के साथ। यह partials, inheritance, और custom nodes का…
 ansvar-systems/eu_compliance_mcp
EU-केंद्रित अनुपालन MCP सर्वर
 matrix-org/synapse
Synapse: Python/Twisted में लिखा गया Matrix होमसर्वर।
 alexverboon/psmdatp
Microsoft Defender Advanced Threat Protection के प्रबंधन के लिए PowerShell मॉड्यूल
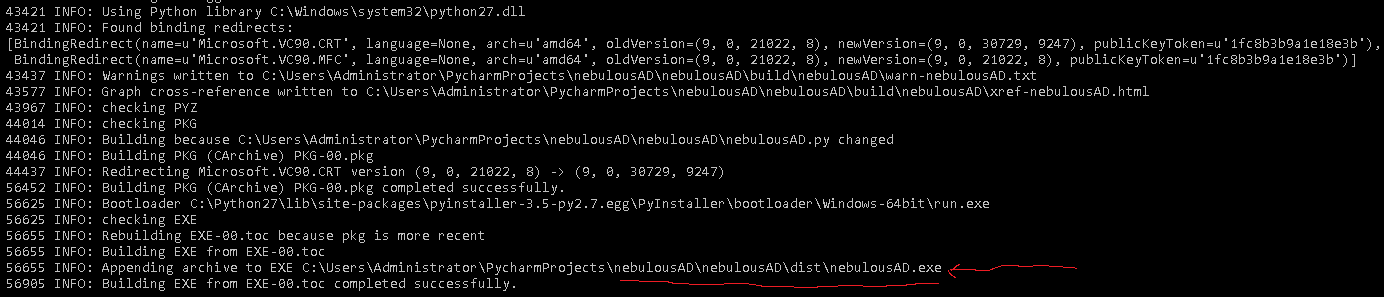 nuid/nebulousad
NebulousAD स्वचालित क्रेडेंशियल ऑडिटिंग टूल।
 quarantyne/quarantyne
आधुनिक वेब फ़ायरवॉल: खाता अधिग्रहण, कमज़ोर पासवर्ड, क्लाउड IP, DoS हमले, डिस्पोज़ेबल ईमेल रोकें
 nbs-system/naxsi
NAXSI एक ओपन-सोर्स, उच्च प्रदर्शन, कम नियम रखरखाव वाला NGINX के लिए WAF है।
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity Core Rule Set (CRS) Project (Official Repository)
 crowdstrike/crowdfms
# क्राउडस्ट्राइक फीड प्रबंधन प्रणाली CrowdFMS एक फ्रेमवर्क है जो प्राइवेट API प्रणाली का लाभ उठाकर VirusTotal से नमूनों के संग्रह और प्रसंस्करण को…