Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
fuzzing-templates — "अज्ञात" सुरक्षा कमजोरियों का पता लगाने के लिए nuclei टेम्पलेट्स की सामुदायिक रूप से चयनित सूची। | Kitploit
उपकरण/GitHubGitHub/projectdiscovery/fuzzing-templates
वेब भेद्यता स्कैनरभेद्यता विश्लेषणवेब सुरक्षाफज़िंगपेनिट्रेशन टेस्टिंगचयनित संसाधनAPI सुरक्षाArchived
GitHub
projectdiscovery/fuzzing-templates

fuzzing-templates

"अज्ञात" सुरक्षा कमजोरियों का पता लगाने के लिए nuclei टेम्पलेट्स की सामुदायिक रूप से चयनित सूची।

रिपॉजिटरी देखें
10721482 साल पहलेKitploit द्वारा समीक्षित
साझा करें

फ़ज़िंग टेम्पलेट्स

समुदाय द्वारा संकलित, nuclei इंजन के लिए फ़ज़िंग टेम्पलेट्स की सूची, जो अज्ञात सुरक्षा कमजोरियों को खोजने हेतु है।

दस्तावेज़ीकरण • योगदान • चर्चा • समुदाय


[!Caution] यह रिपॉजिटरी संग्रहीत कर दी गई है और इसे nuclei-templates प्रोजेक्ट में /dast निर्देशिका के अंतर्गत विलय कर दिया गया है।

फ़ज़िंग टेम्पलेट्स का उपयोग nuclei स्कैनर के साथ किया जाता है, जो वास्तविक स्कैनिंग इंजन को शक्ति प्रदान करता है। इस रिपॉजिटरी में हमारी टीम द्वारा प्रदान किए गए तथा समुदाय द्वारा योगदान किए गए विभिन्न फ़ज़िंग टेम्पलेट्स शामिल हैं।

हम सुरक्षा परीक्षण के कवरेज को बढ़ाने के लिए पुल रिक्वेस्ट या इश्यू के माध्यम से समुदाय के योगदान का स्वागत करते हैं। nuclei-templates प्रोजेक्ट के विपरीत, जो ज्ञात कमजोरियों पर केंद्रित है, फ़ज़िंग टेम्पलेट्स विशेष रूप से अनुप्रयोगों में पहले से अज्ञात कमजोरियों की खोज करने के लिए डिज़ाइन किए गए हैं।
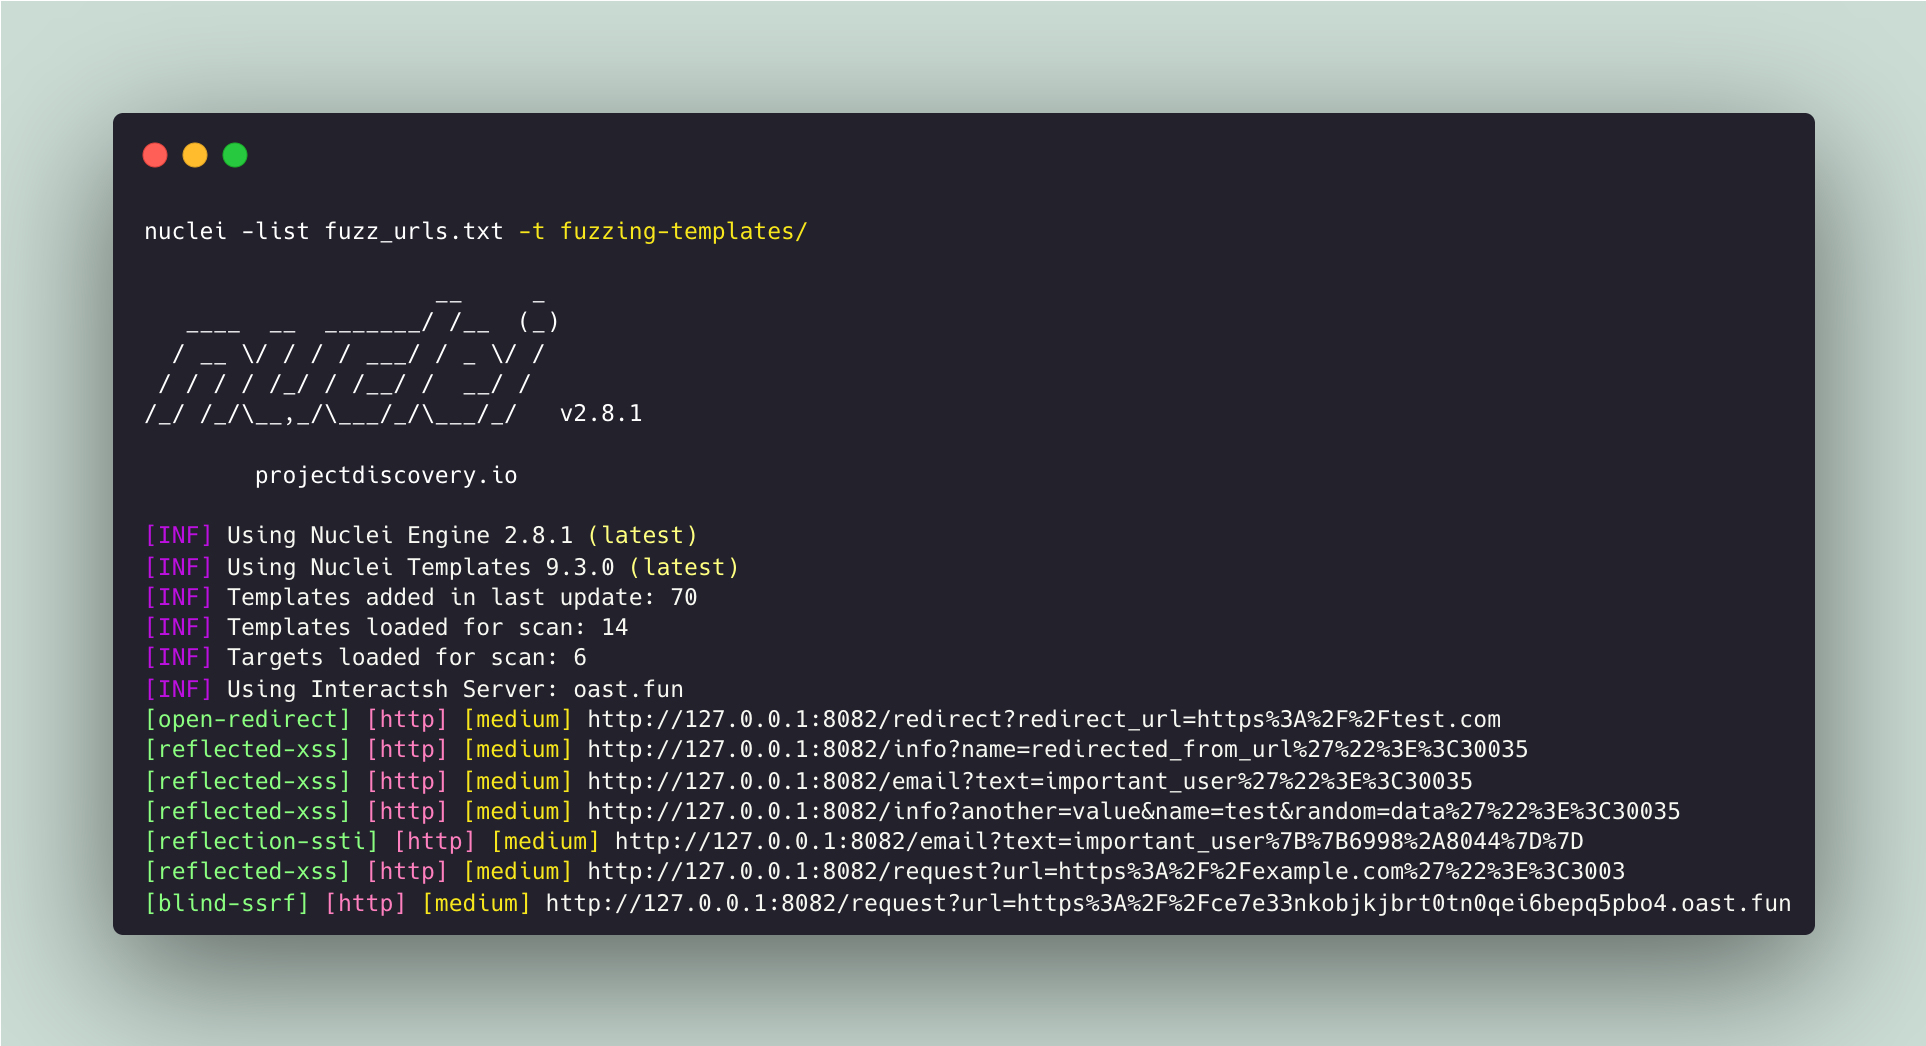
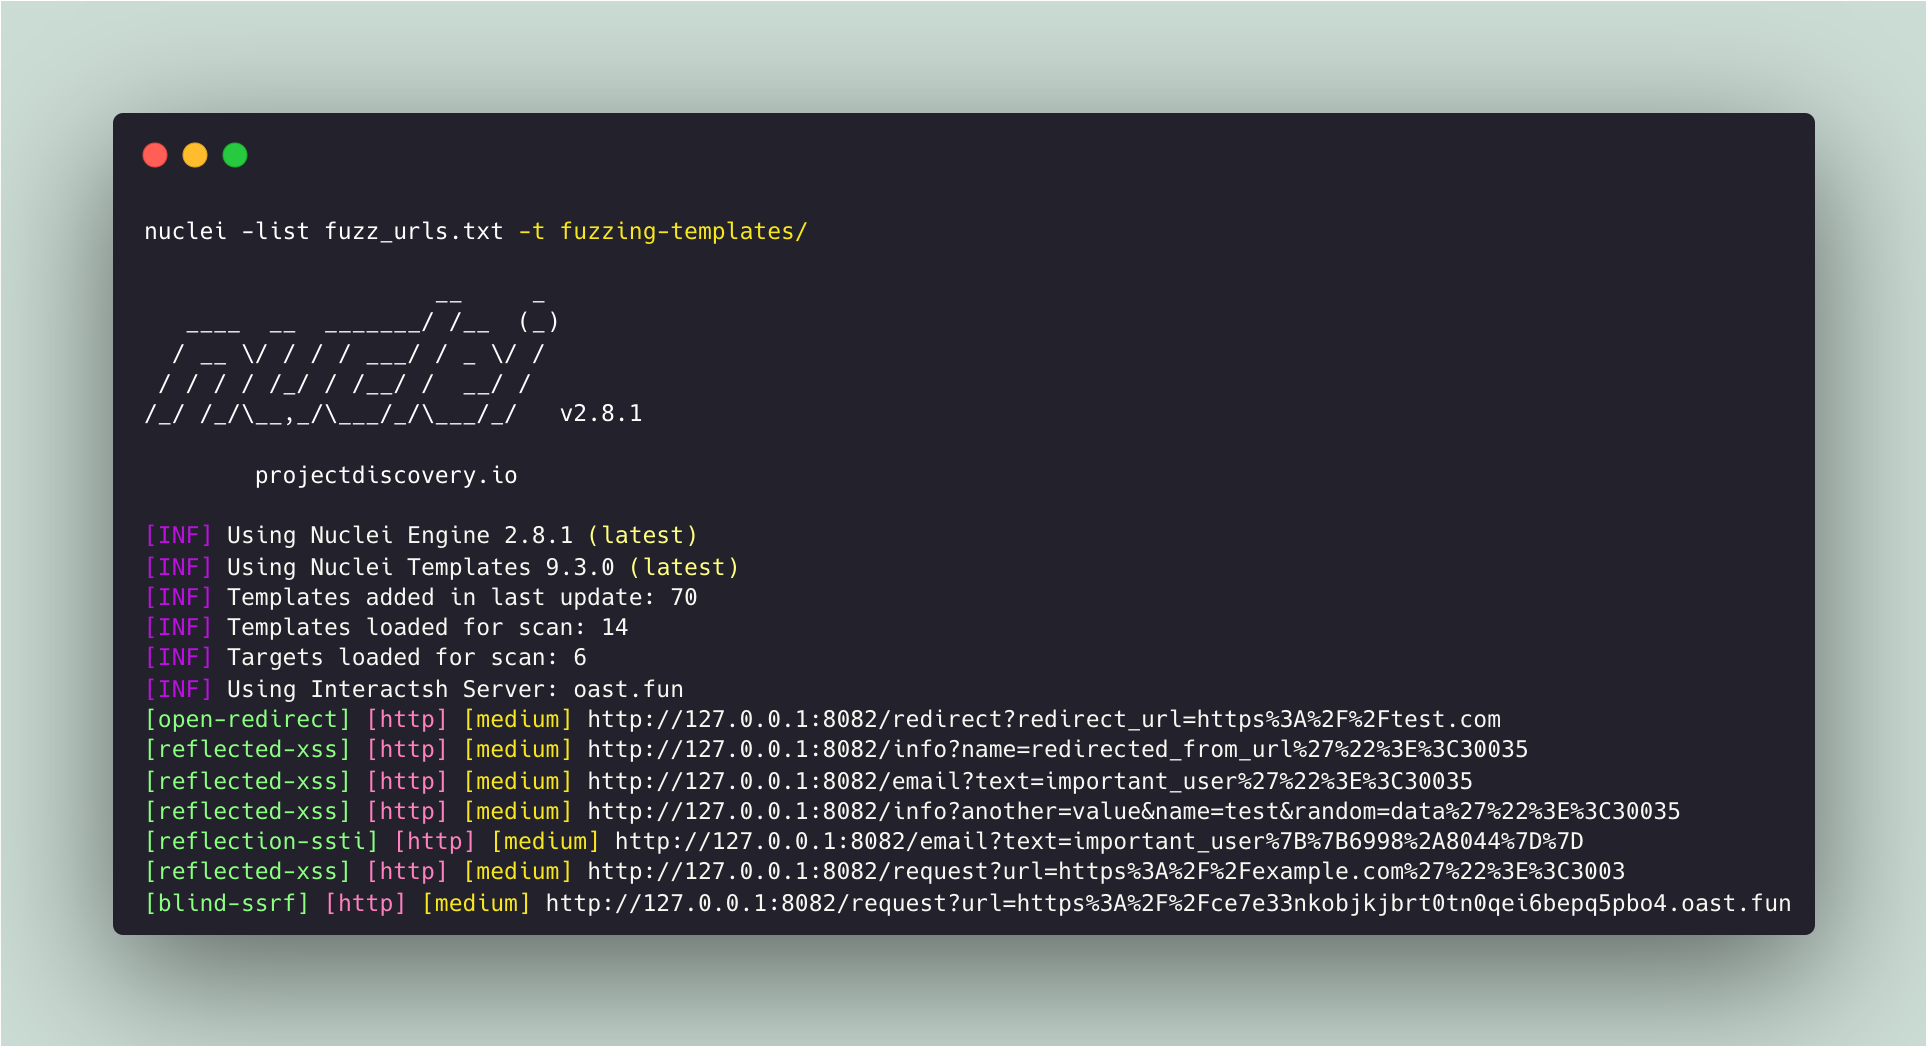
image

📖 दस्तावेज़ीकरण

कृपया अपना स्वयं का फ़ज़िंग टेम्पलेट बनाने के लिए विस्तृत दस्तावेज़ हेतु https://docs.projectdiscovery.io/templates/protocols/http/fuzzing-overview पर जाएं। हमने चीजों को समझने में सहायता के लिए टेम्पलेट्स का एक सेट भी जोड़ा है।

🌪️ फ़ज़िंग टेम्पलेट्स का उपयोग

  1. Nuclei इंस्टॉल करें
go install -v github.com/projectdiscovery/nuclei/v2/cmd/nuclei@latest
  1. फ़ज़िंग टेम्पलेट्स चलाएं

फ़ज़िंग टेम्पलेट्स के लिए इनपुट:

वर्तमान फ़ज़िंग समर्थन क्वेरी पैरामीटर वाले URLs तक सीमित है, इसलिए बिना क्वेरी पैरामीटर वाले किसी भी URL को केवल अनदेखा कर दिया जाएगा।

$ cat fuzz_endpoints.txt

http://127.0.0.1:8082/info?name=test&another=value&random=data
http://127.0.0.1:8082/redirect?redirect_url=/info?name=redirected_from_url
http://127.0.0.1:8082/request?url=https://example.com
http://127.0.0.1:8082/email?text=important_user
http://127.0.0.1:8082/permissions?cmd=whoami
http://127.0.0.1:8082/info?name=redirected_from_url

[!NOTE] आप url फ़ज़िंग टेम्पलेट्स के साथ चलाने के लिए एंडपॉइंट्स की सूची प्राप्त करने हेतु क्वेरी url फ़िल्टर (-f qurl) के साथ katana का उपयोग कर सकते हैं

फ़ज़िंग टेम्पलेट्स चलाना:

nuclei -list fuzz_endpoints.txt -dast

[!NOTE] आप टैग या टेम्पलेट्स द्वारा विशिष्ट dast टेम्पलेट्स को फ़िल्टर / चलाने के लिए मौजूदा nuclei विकल्पों का उपयोग कर सकते हैं

💬 चर्चा

चर्चा करने के लिए प्रश्न / संदेह / विचार हैं? GitHub discussions बोर्ड पर चर्चा शुरू करने के लिए स्वतंत्र महसूस करें।

👨‍💻 समुदाय

आपका स्वागत है कि आप सक्रिय Discord समुदाय से जुड़ें, ताकि प्रोजेक्ट मेंटेनर्स के साथ सीधे चर्चा कर सकें और सुरक्षा तथा स्वचालन के बारे में दूसरों के साथ बातें साझा कर सकें। इसके अतिरिक्त, आप Nuclei से जुड़ी सभी बातों पर अपडेट रहने के लिए हमें Twitter पर फॉलो कर सकते हैं।

आपके योगदान और इस समुदाय को जीवंत बनाए रखने के लिए एक बार फिर धन्यवाद। ❤️

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →