Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
13624 resultados
Windows-Privilege-Escalation-Notes preview

Windows-Privilege-Escalation-Notes

GitHubsaisathvik1/windows-privilege-escalation-notes

Mi manual de conceptos de escalada de privilegios en Windows. Echa un vistazo a mi lista de reproducción, enlace:…

privilege-escalationpassword-attacksexploitation+5
59
hace 4 años
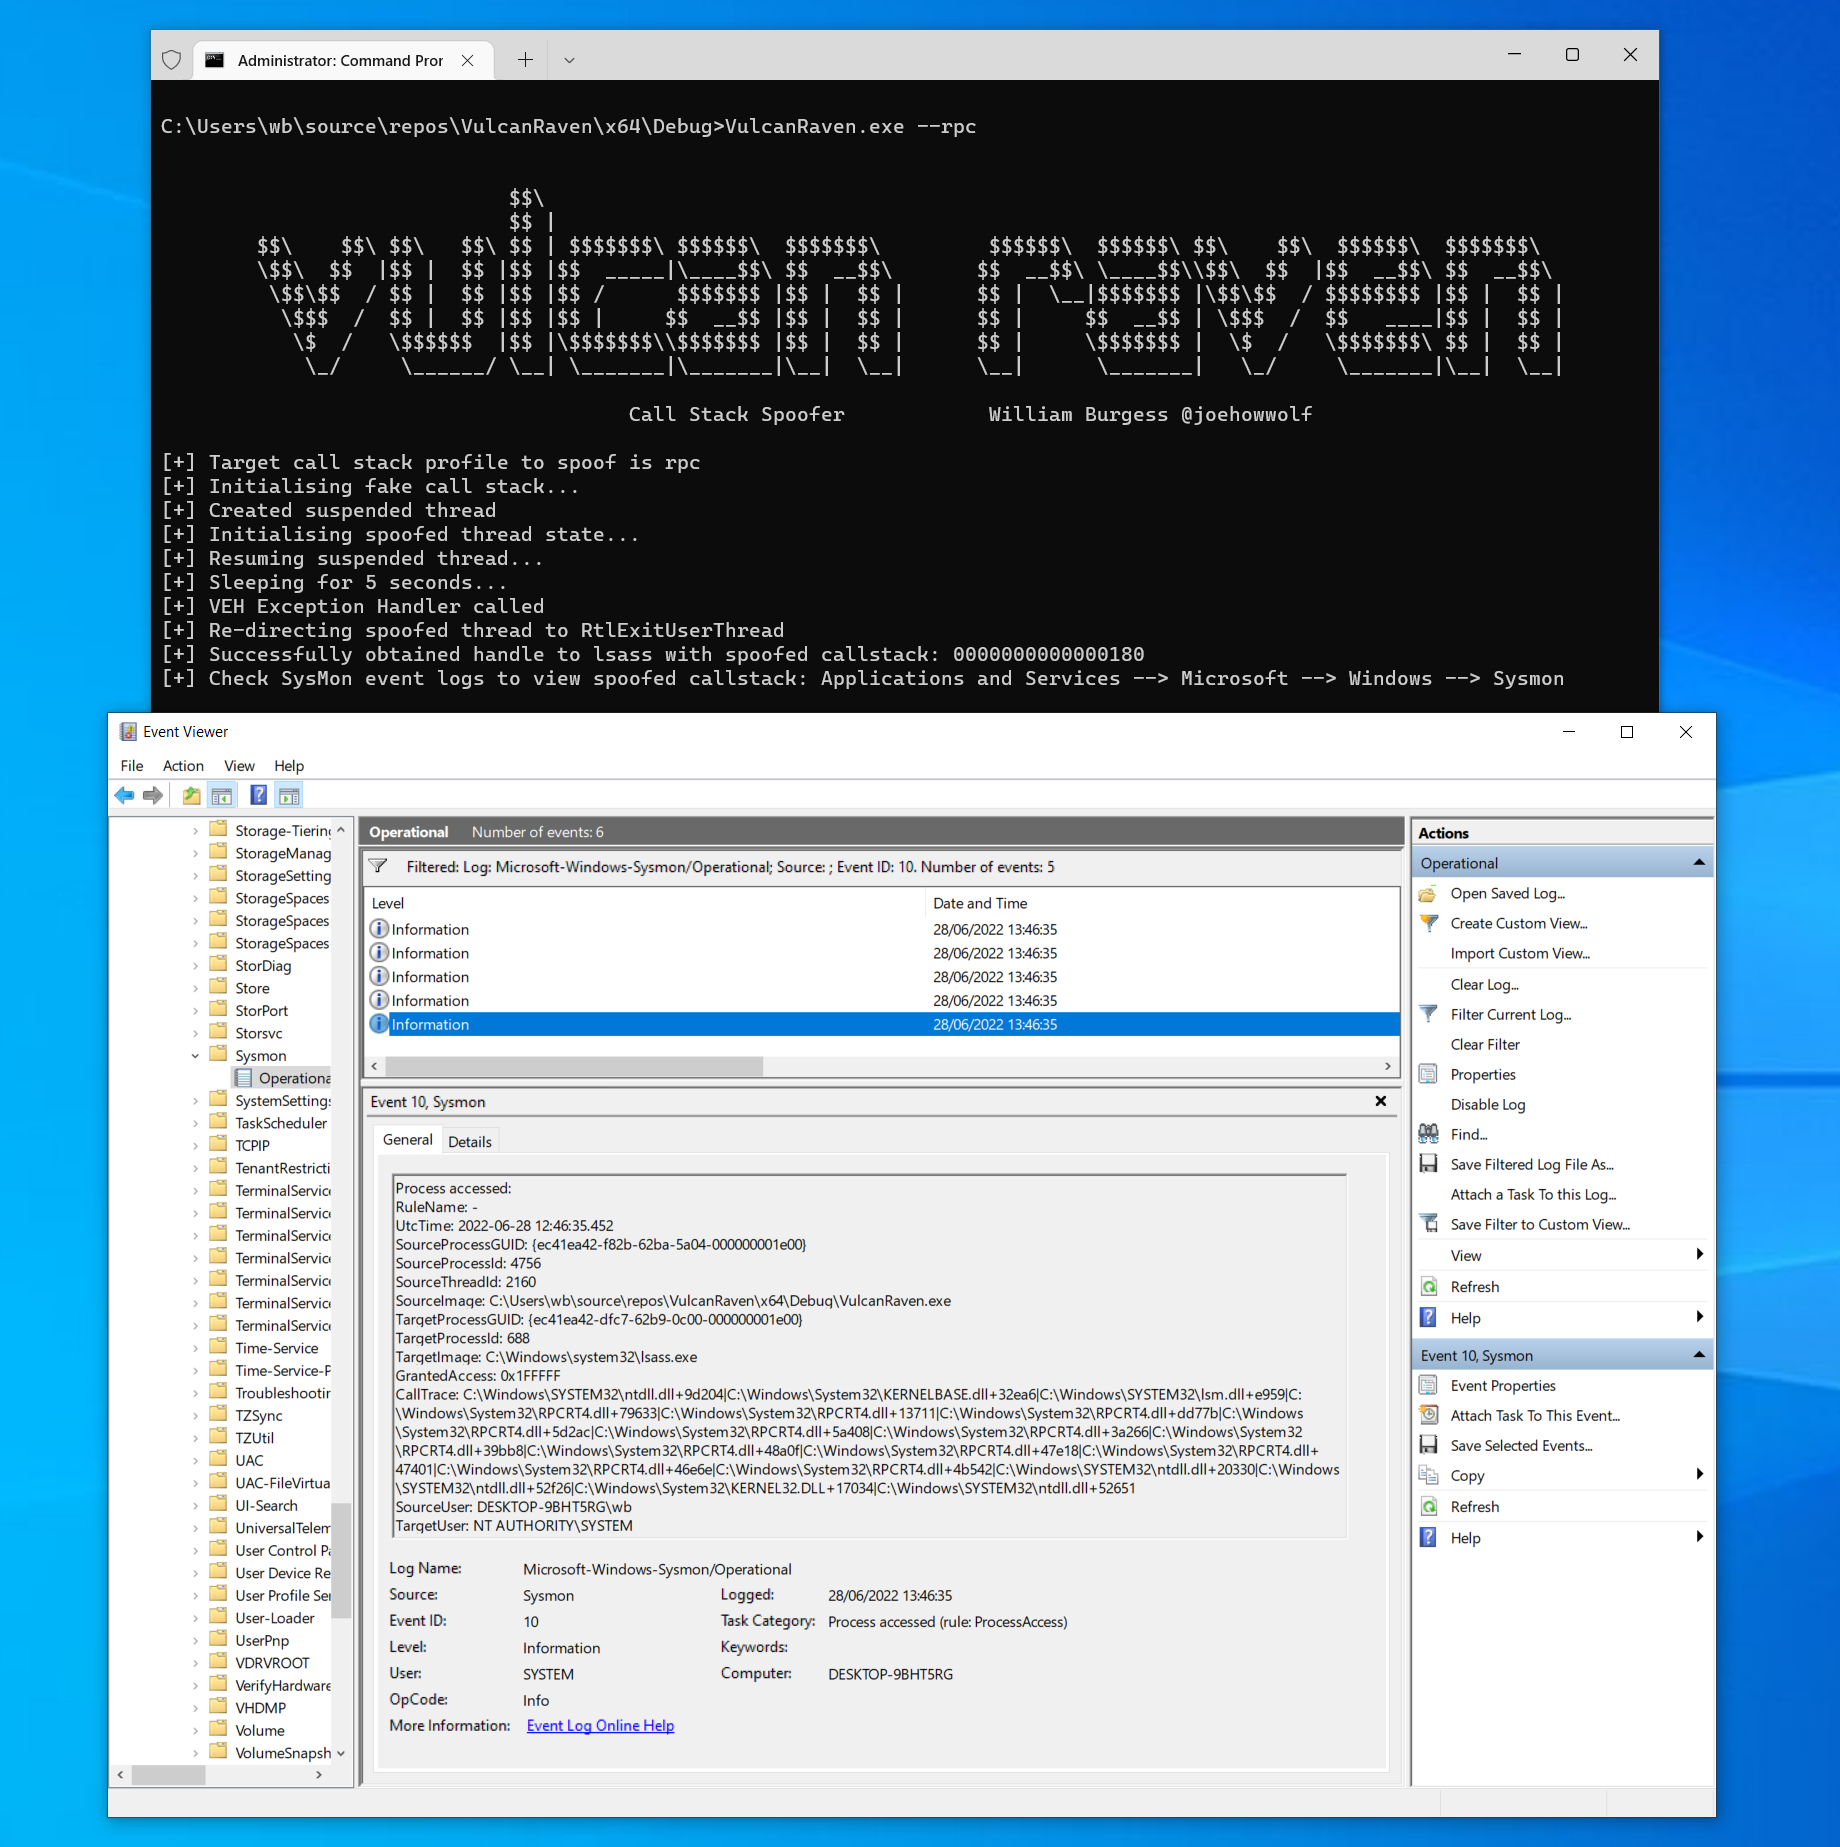
CallStackSpoofer preview

CallStackSpoofer

GitHubwithsecurelabs/callstackspoofer

Una implementación PoC para suplantar pilas de llamadas arbitrarias al realizar llamadas al sistema (p. ej., obtener un handle mediante…

ids-ips-evasionpost-exploitationred-teaming+1
589hace 1 año
powerview.py preview

powerview.py

GitHubaniqfakhrul/powerview.py

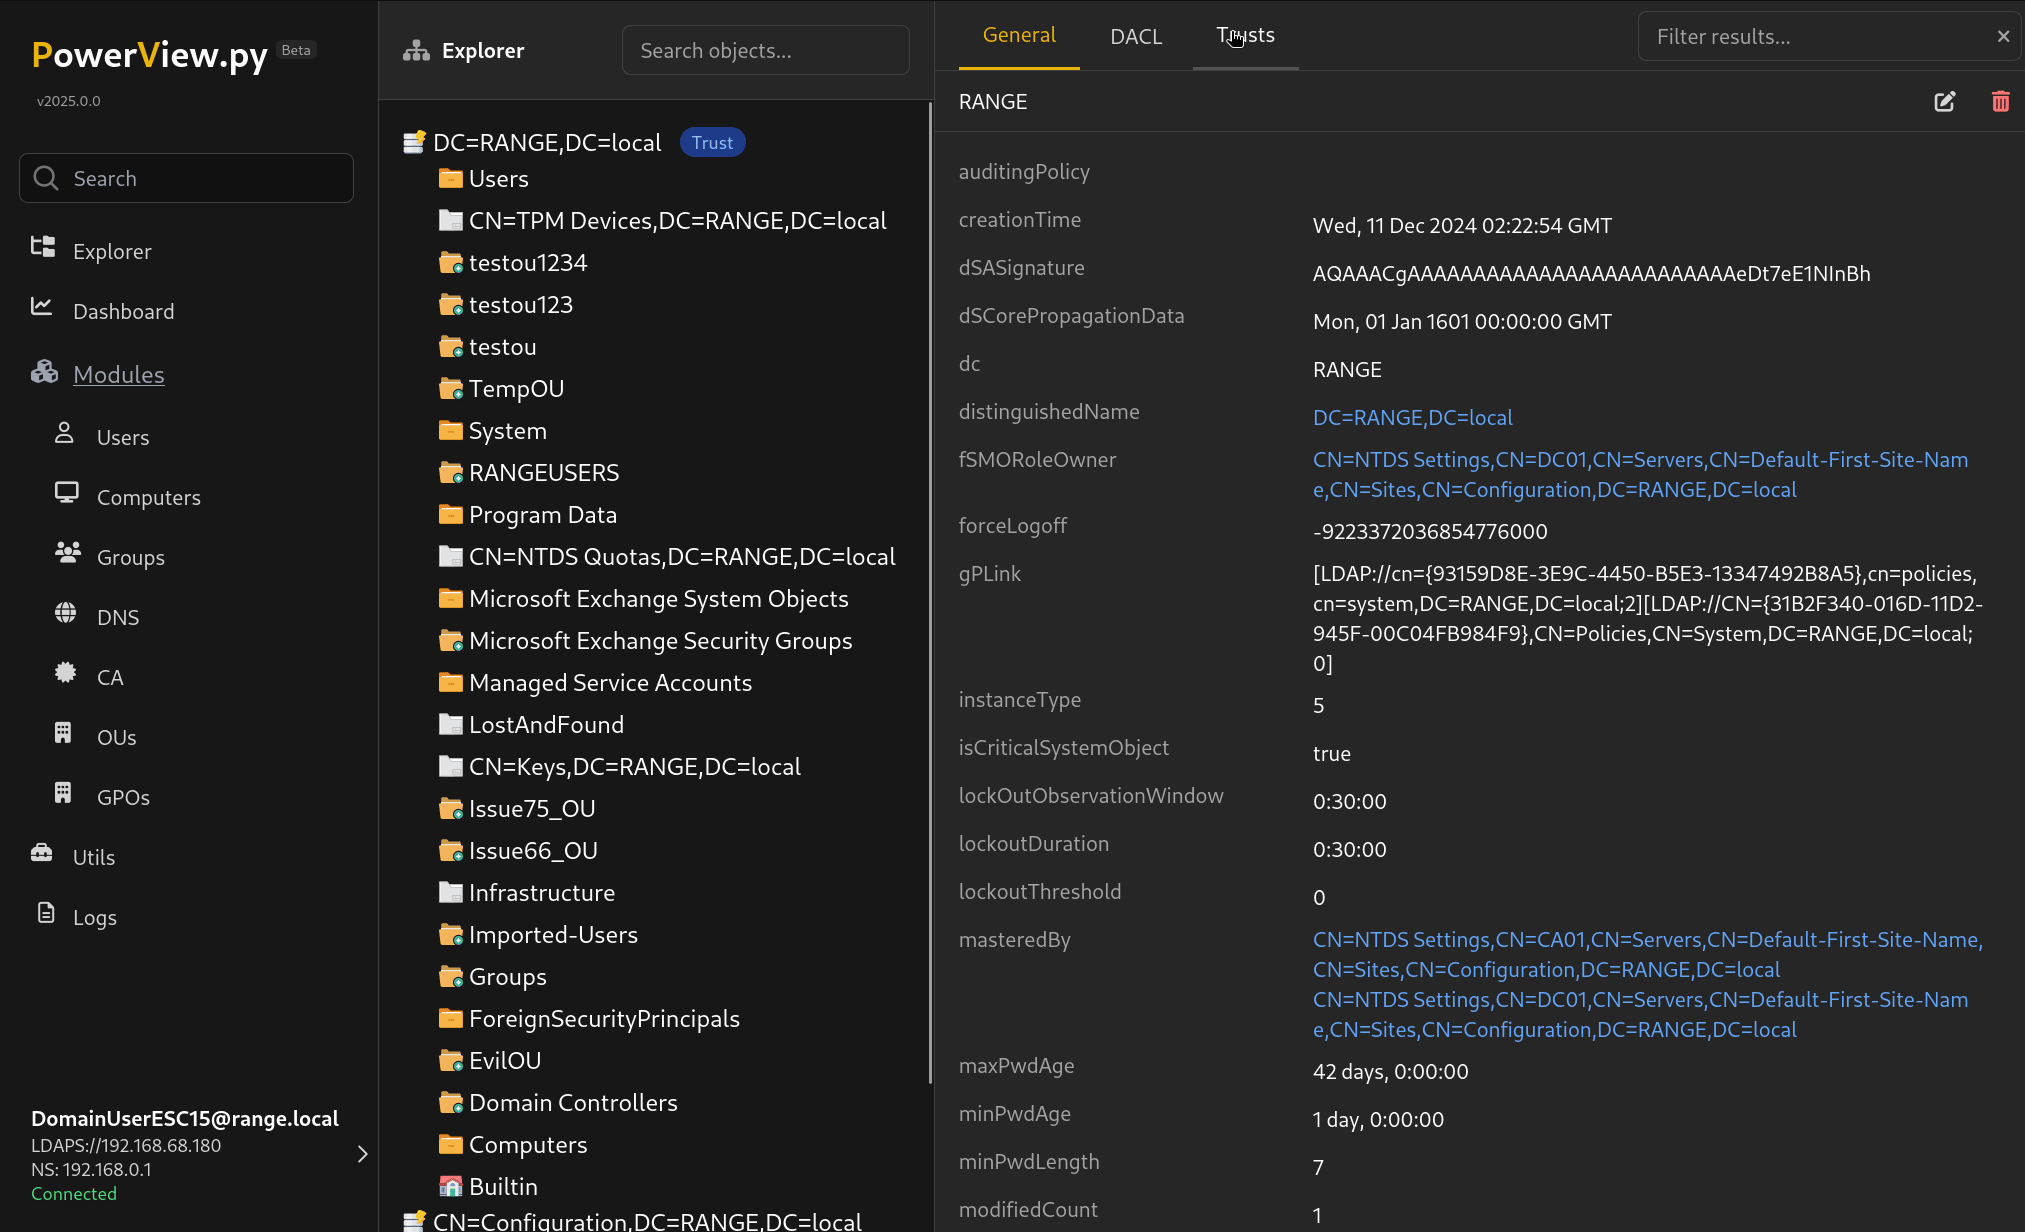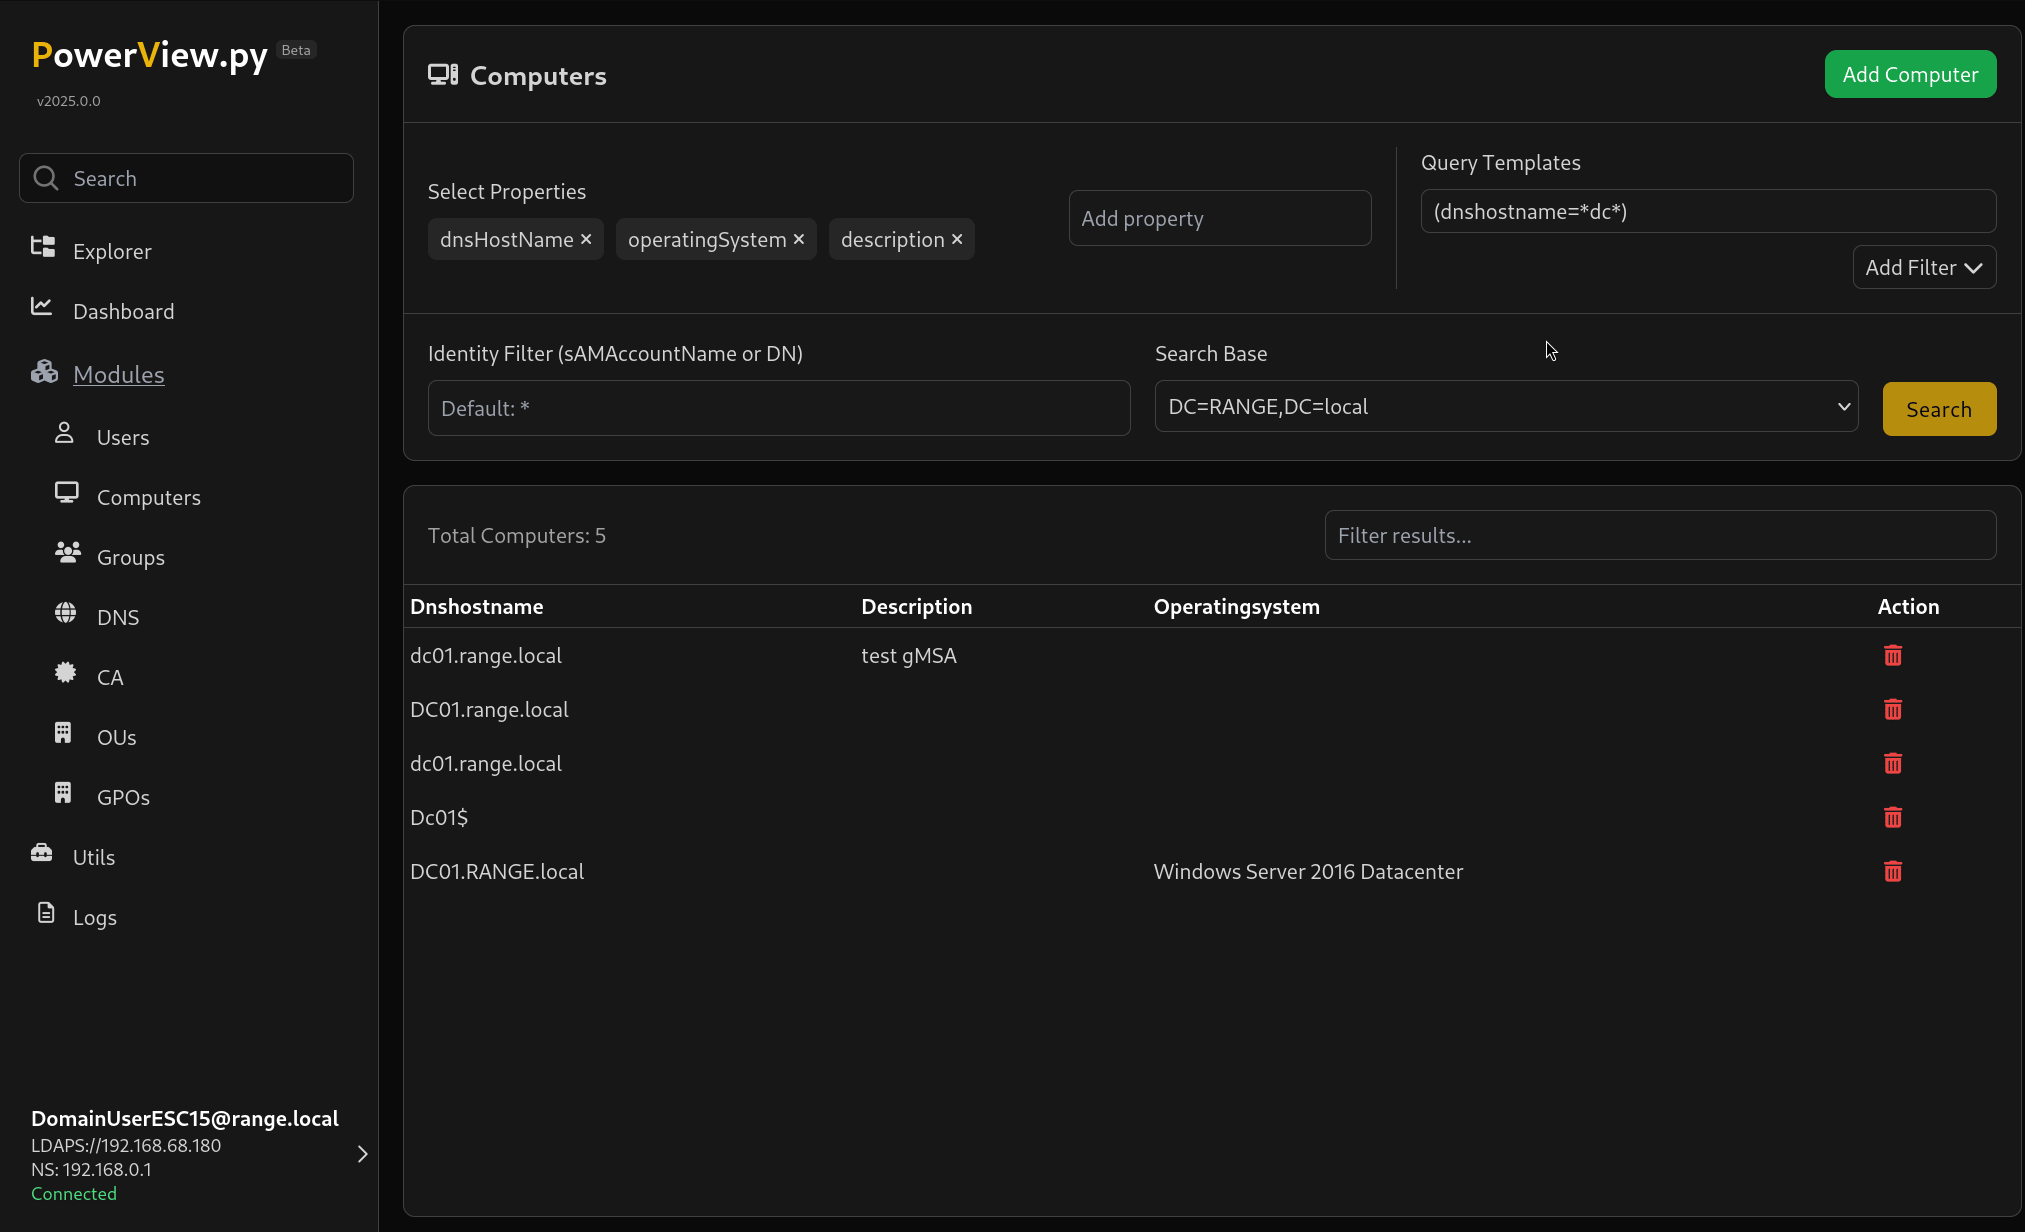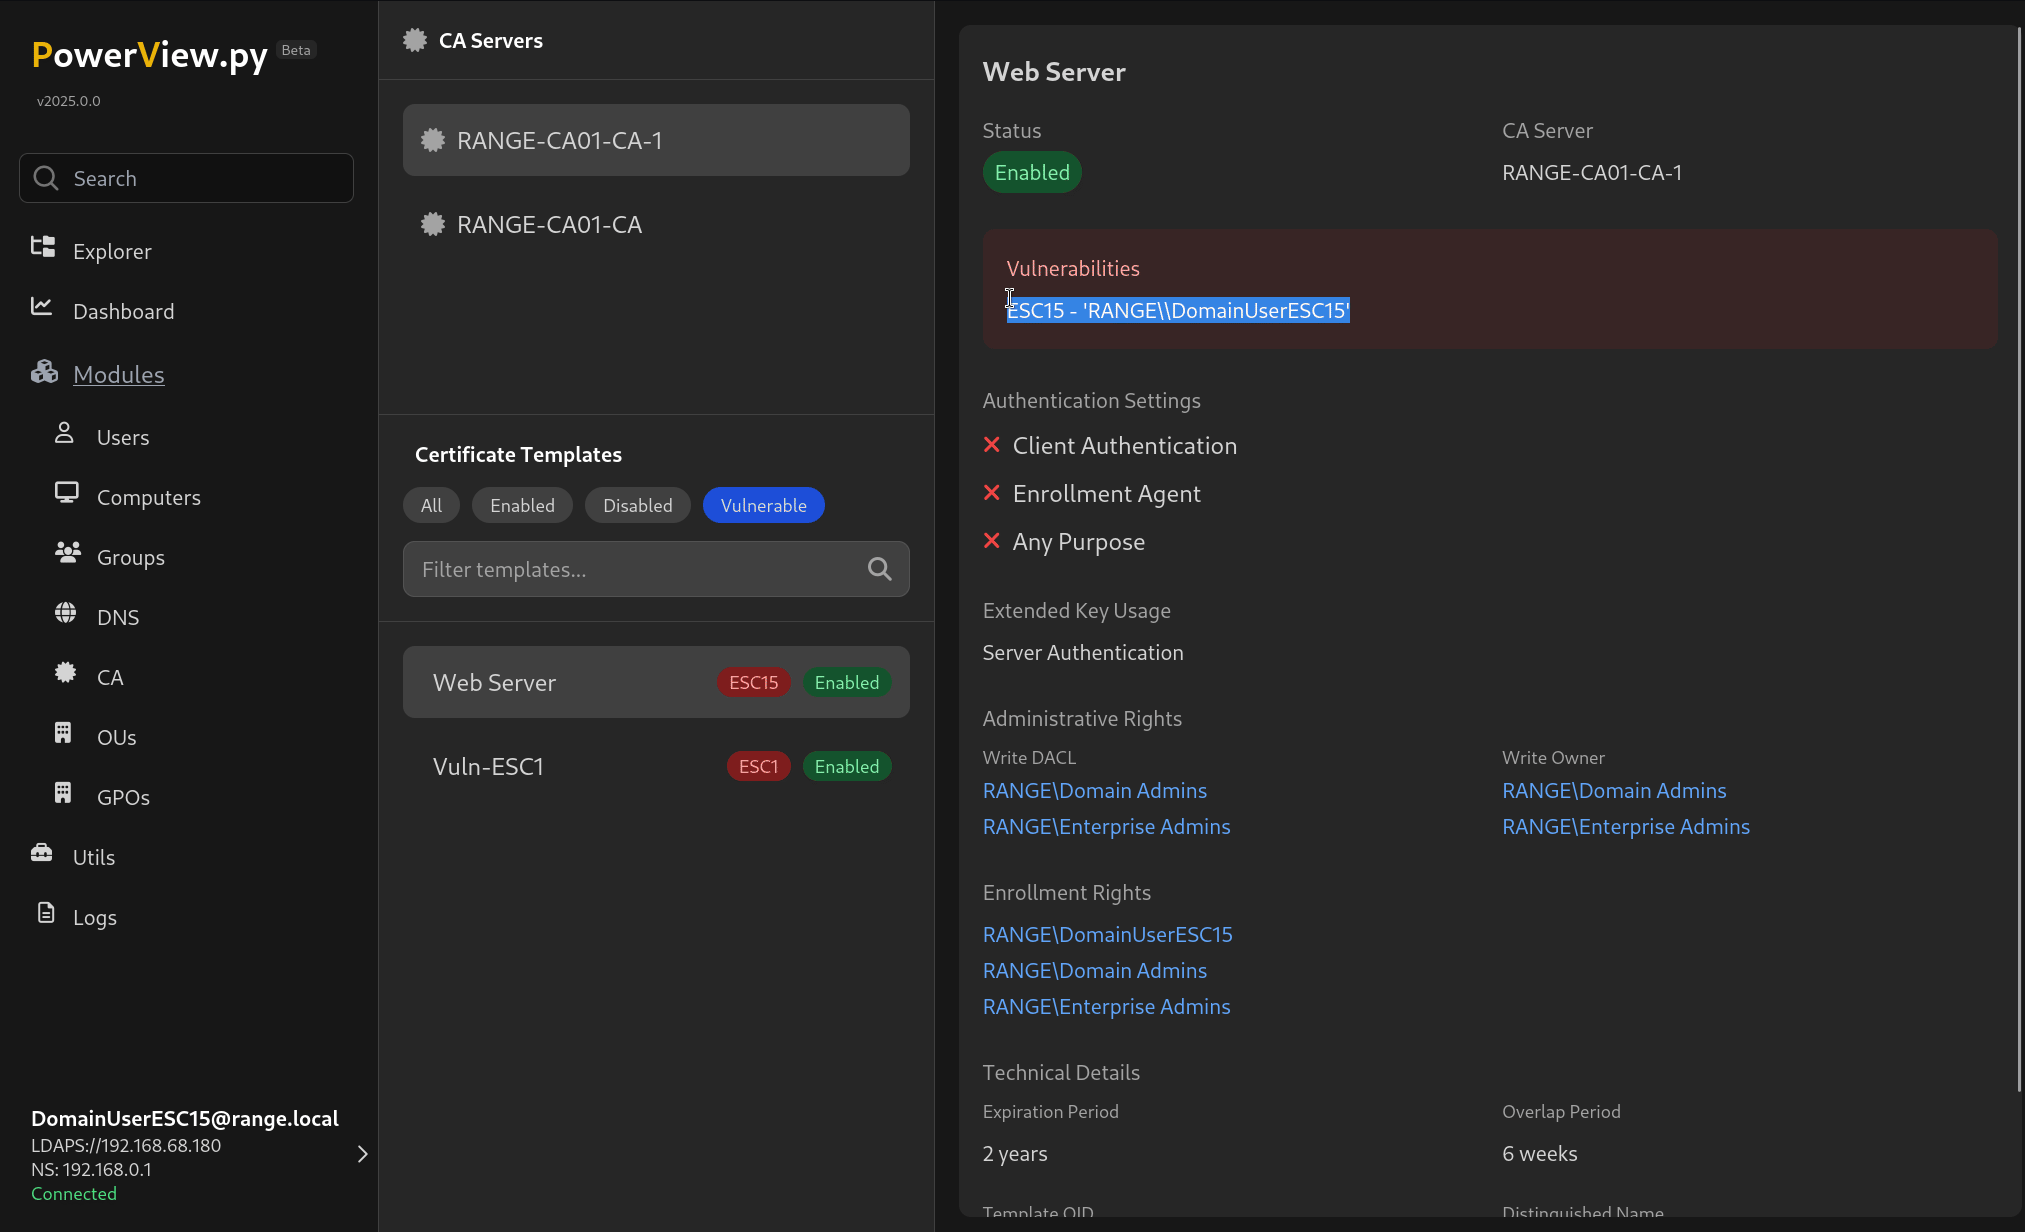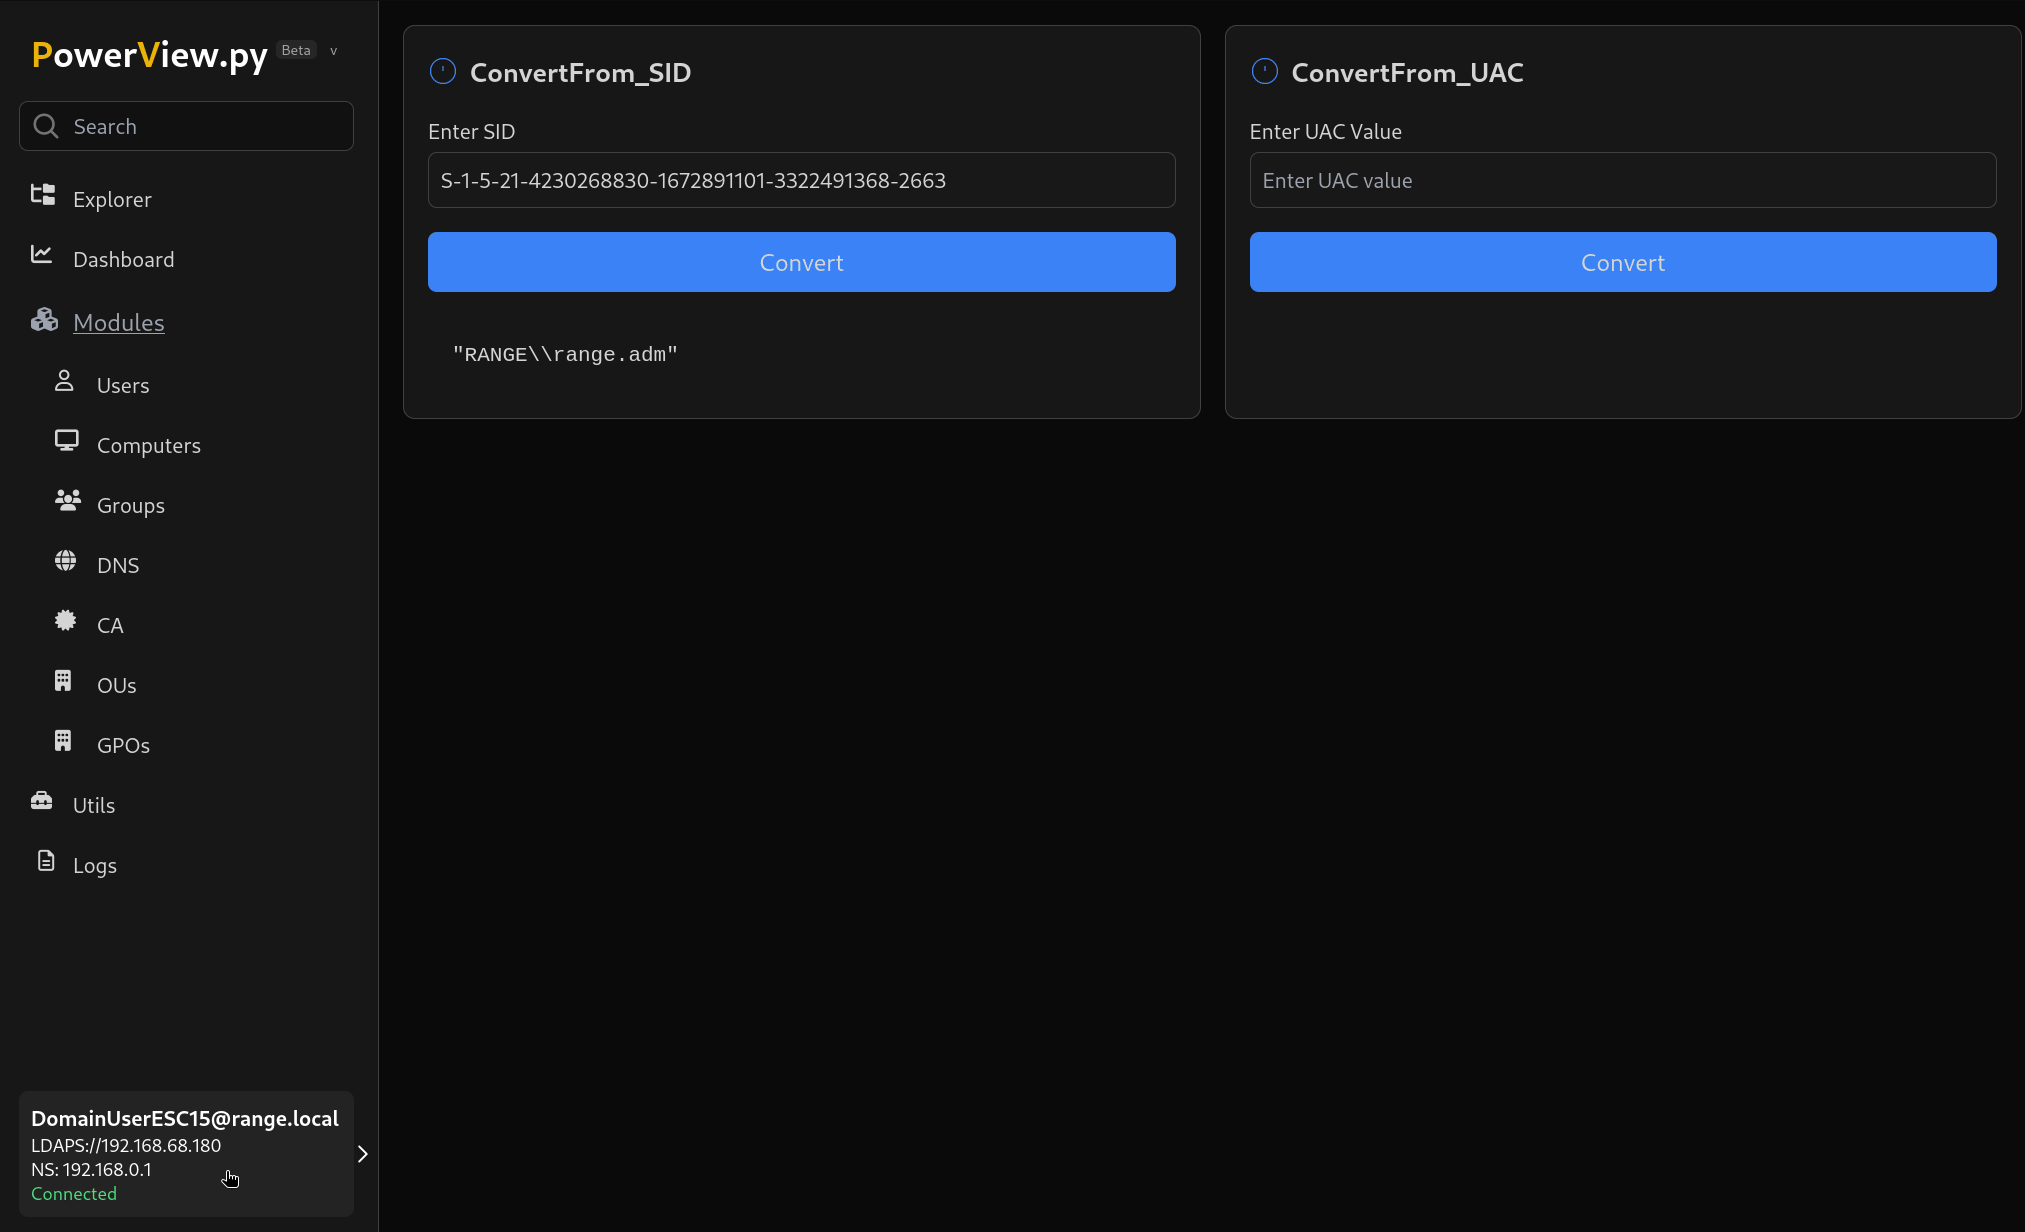
Powerview con esteroides

penetration-testing-frameworksprivilege-escalationreconnaissance+7
984hace 3 días
proteus preview

proteus

GitHubpry0cc/proteus

Un bot de monitoreo de superficie de ataque impulsado por projectdiscovery y potenciado por axiom.

reconnaissancevulnerability-scannersinformation-gathering+3
191hace 4 años
ioc preview

ioc

GitHubgendigitalinc/ioc

IoCs de inteligencia de amenazas + pedazos y fragmentos de materia oscura. Publicado por Gen Threat Labs.

defensive-toolsioc-managementthreat-feeds-aggregators+3
456hace 10 días
silifuzz preview

silifuzz

GitHubgoogle/silifuzz

Fuzzea las implementaciones de CPU generando entradas de prueba a partir de proxies de software, para luego ejecutarlas en hardware real y detectar…

vulnerability-analysisfuzzinghardware-security+1
416hace 6 días
rust_syscalls preview

rust_syscalls

GitHubjanoglezcampos/rust_syscalls

Syscalling directo e indirecto con un único stub y resolución de SSN en tiempo de ejecución para Windows.

ids-ips-evasionpost-exploitationred-teaming+1
240hace 3 años
physmem2profit preview

physmem2profit

GitHubreverseclabs/physmem2profit

Physmem2profit se puede utilizar para crear un minidump del proceso LSASS de un host objetivo analizando la memoria física de forma remota

memory-forensicspassword-attacksdata-exfiltration+4
422hace 4 años
LockBit-Tattoo preview

LockBit-Tattoo

GitHub3xp0rt/lockbit-tattoo

Conjunto de datos OSINT estructurado de identidades vinculadas al ransomware LockBit, que incluye nombres de usuario, IDs, fechas de registro,…

osintinformation-gatheringthreat-intelligence+1
32hace 3 años
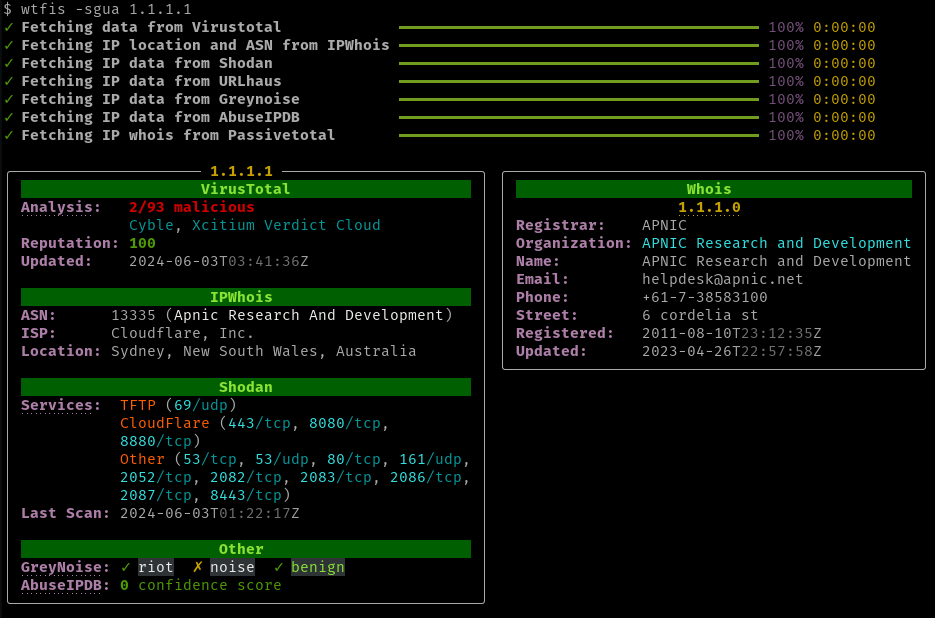
wtfis preview

wtfis

GitHubpirxthepilot/wtfis

Herramienta pasiva de búsqueda de nombres de host, dominios y direcciones IP para no robots

osintreconnaissancethreat-feeds-aggregators+3
1.8khace 6 meses
fuzz.txt preview

fuzz.txt

GitHubbo0om/fuzz.txt

Archivos potencialmente peligrosos

reconnaissancevulnerability-analysisinformation-gathering+3
3.3khace 2 meses
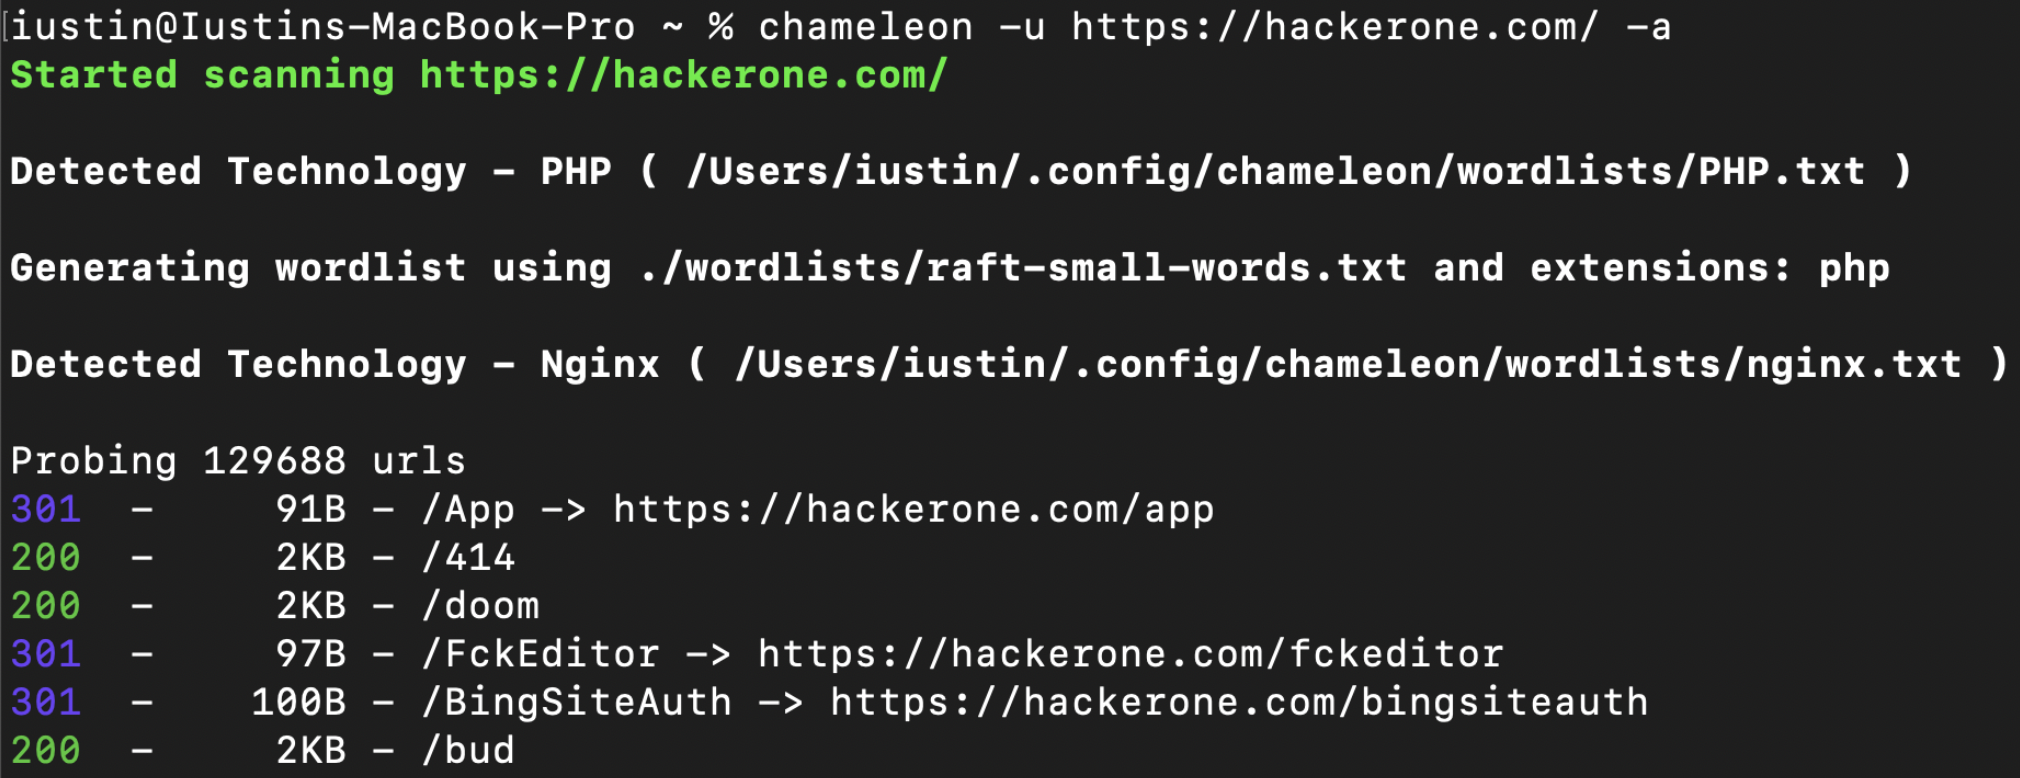
chameleon preview

chameleon

GitHubiustin24/chameleon

Escáner de descubrimiento de contenido web consciente de la tecnología: detecta huellas digitales de Wappalyzer, adapta wordlists/extensiones y…

reconnaissanceinformation-gatheringweb-security+2
384hace 3 años
SharpCollection preview

SharpCollection

GitHubflangvik/sharpcollection

Compilaciones nocturnas de herramientas ofensivas comunes de C#, recién salidas de sus respectivas ramas master, compiladas y publicadas de forma CDI…

privilege-escalationreconnaissancepassword-attacks+6
2.9khace 3 días
Qemuno preview

Qemuno

GitHubsygnialabs/qemuno

Qemuno Framework

ids-ips-evasionsecurity-virtualizationpenetration-testing+2
24hace 4 años
cipher387.github.io preview

cipher387.github.io

GitHubcipher387/cipher387.github.io

Repositorio para el sitio con enlaces a mis proyectos

osintreconnaissanceinformation-gathering+1
50hace 3 años
memOptix preview

memOptix

GitHubblueteam0ps/memoptix

Un Jupyter notebook para ayudar con el análisis de la salida generada por el framework de extracción de memoria de Volatility.

memory-forensicsforensicsdigital-forensics+2
98hace 3 años
like-dbg preview

like-dbg

GitHub0xricksanchez/like-dbg

Entorno de depuración del kernel de Linux completamente dockerizado para Linux y MacOS

exploitationdebuggersfuzzing+2
770hace 5 días
Heroinn preview

Heroinn

GitHubb23r0/heroinn

A cross platform C2/post-exploitation framework.

penetration-testing-frameworkspersistence-mechanismslateral-movement+8
712hace 7 días
Anterior1…9899100Siguiente