
test-fuzz
 trailofbits/test-fuzz
Macros de Rust y subcomando de Cargo para automatizar el fuzzing con afl.rs, incluida la generación de corpus y la implementación de harnesses,…
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+1
214
trailofbits/test-fuzzMacros de Rust y subcomando de Cargo para automatizar el fuzzing con afl.rs, incluida la generación de corpus y la implementación de harnesses,…
 trailofbits/fickling
Un decompilador de pickling de Python y analizador estático
 sunnypatell/basalt
World's first hazard checker for NVIDIA Blackwell (sm_120), with an assembler and scheduler matched against their own compiler byte for byte. The…
 trailofbits/not-slithering-anywhere
La versión en Python de nuestra aplicación vulnerable Not Go-ing Anywhere
 trailofbits/reverie
Implementación eficiente del sistema de prueba de conocimiento cero KKW para anillos arbitrarios, que proporciona al probador y al verificador un…
 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
Análisis de ingeniería inversa de AcrStealer, un sofisticado ladrón de información que utiliza protocolos personalizados, robo de credenciales de…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 stuxctf/slythestx
Herramienta de auditoría de seguridad para aplicaciones móviles centrada en automatizar el análisis SAST, identificar las tecnologías subyacentes…
 tracebyte8/systrace
Monitor de llamadas al sistema de Linux que utiliza ptrace para rastrear la actividad de archivos, procesos, red y memoria, con aislamiento de…
 trailofbits/break-golf
Golf de criptoanálisis: rompe esquemas y demuéstralo en Lean 4. Tablero de prueba de concepto.
 platanor/hardware-compliance-handbook
Base de conocimiento lista para IA de regulaciones de seguridad y cumplimiento para fabricantes de hardware y dispositivos conectados: estructurada,…
 vollragm/ghostdebug
Depurador que utiliza hooks sigilosos para ocultarse de la detección de depuradores
 arian-gogani/enforcement-coverage
Encuentra rutas de API con autorización más débil que sus homólogas. Recuperó CVE-2026-45316 del código fuente. Incluye los resultados negativos.
 thisistfs/rogue-framework
Banco de trabajo de escritorio para fuzzing con AFL++, emulación QEMU multiarquitectura, desarrollo de harnesses, análisis headless con Ghidra,…
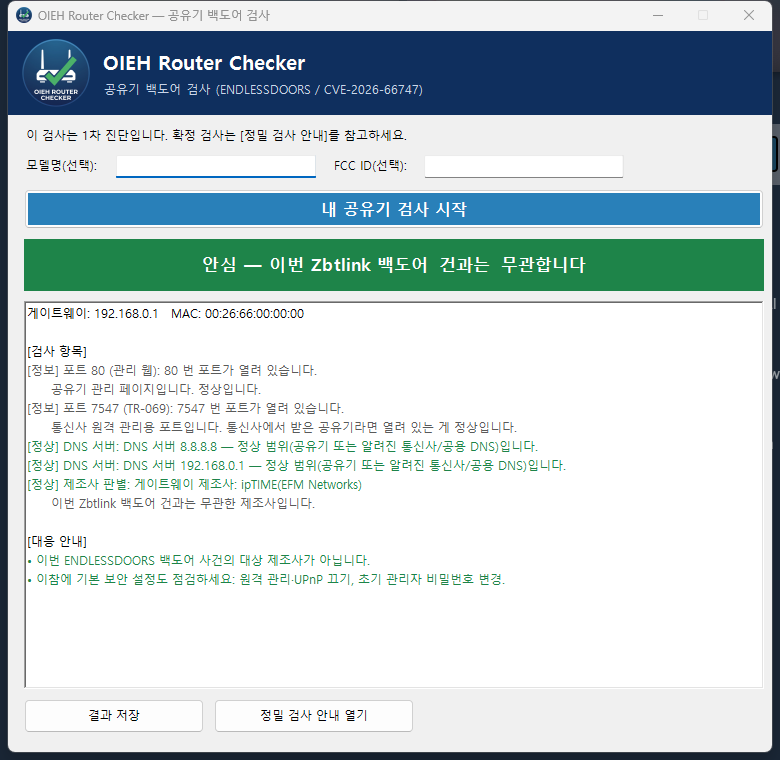 oiehnow/oieh-router-checker
Programa de Windows que comprueba con un solo clic si mi router es objetivo del backdoor Zbtlink ENDLESSDOORS (CVE-2026-66747).
 kyos-public/keycloak-cve-2026-18963-hunt
Busca rastros de explotación de CVE-2026-18963 (toma de control de cuenta no autenticada en Keycloak) en la base de datos de Keycloak.
 awarexone/agentic-bug-hunter
Kit de caza de bug bounty impulsado por IA que funciona con o sin suscripción.
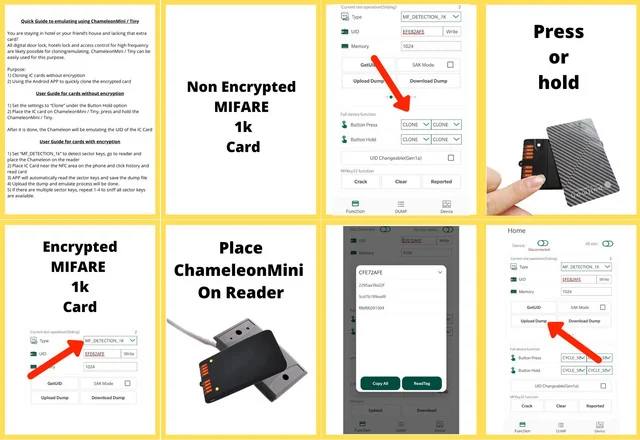 rfidresearchgroup/chameleonmini
Herramienta de seguridad NFC/RFID portátil para emular y clonar tarjetas inteligentes sin contacto, leer etiquetas, espiar tráfico RF y recuperar…