

Arkari
 komimoe/arkari
Otro ofuscador basado en llvm más, basado en goron.
defensive-toolsstatic-analysiscode-analysis+4
komimoe/arkariOtro ofuscador basado en llvm más, basado en goron.
 karmanya03/overthrone
Framework de explotación de Active Directory totalmente en Rust: enumeración LDAP/SMB/Kerberos, búsqueda de rutas en grafos de ataque, Kerberoasting,…
 darkcodelabs/darkroute
PWA contra la vigilancia ALPR. El archivo de cámara vive en el dispositivo.
 emenstanougat/esp32-bluejammer
Jammer de 2.4GHz basado en ESP32 y nRF24 que interrumpe Bluetooth, BLE, WiFi y canales RC mediante ruido e inundación de paquetes para pruebas de…
 irsdl/webhacklist
Archive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved
 kypvas/ad_attack_architecture
Mapa de Arquitectura de Ataque a Active Directory Referencia Integral de Pentest — Del Reconocimiento al Dominio Total
 kypvas/red-team-map
Mapa de Arquitectura de Operaciones de Red Team Referencia Integral para el Operador — De la Infraestructura al Impacto
 evkir/phantom-grid
Alternativa gratuita a Burp Collaborator: captura de interacciones OOB (HTTP/HTTPS/DNS) con SQLite y reensamblado de exfiltración
 dragonjar/burpia
Extensión de Burp Suite que incorpora detección pasiva de vulnerabilidades mediante inteligencia artificial.
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 grayddq/eburst
Este script proporciona principalmente funcionalidad de fuerza bruta de cuentas para servidores de correo Exchange, integrando los métodos de fuerza…
 anthropics/oss-scanner
Servicio que compila repositorios de código abierto registrados en VM aisladas sin conexión y los escanea en busca de vulnerabilidades de seguridad,…
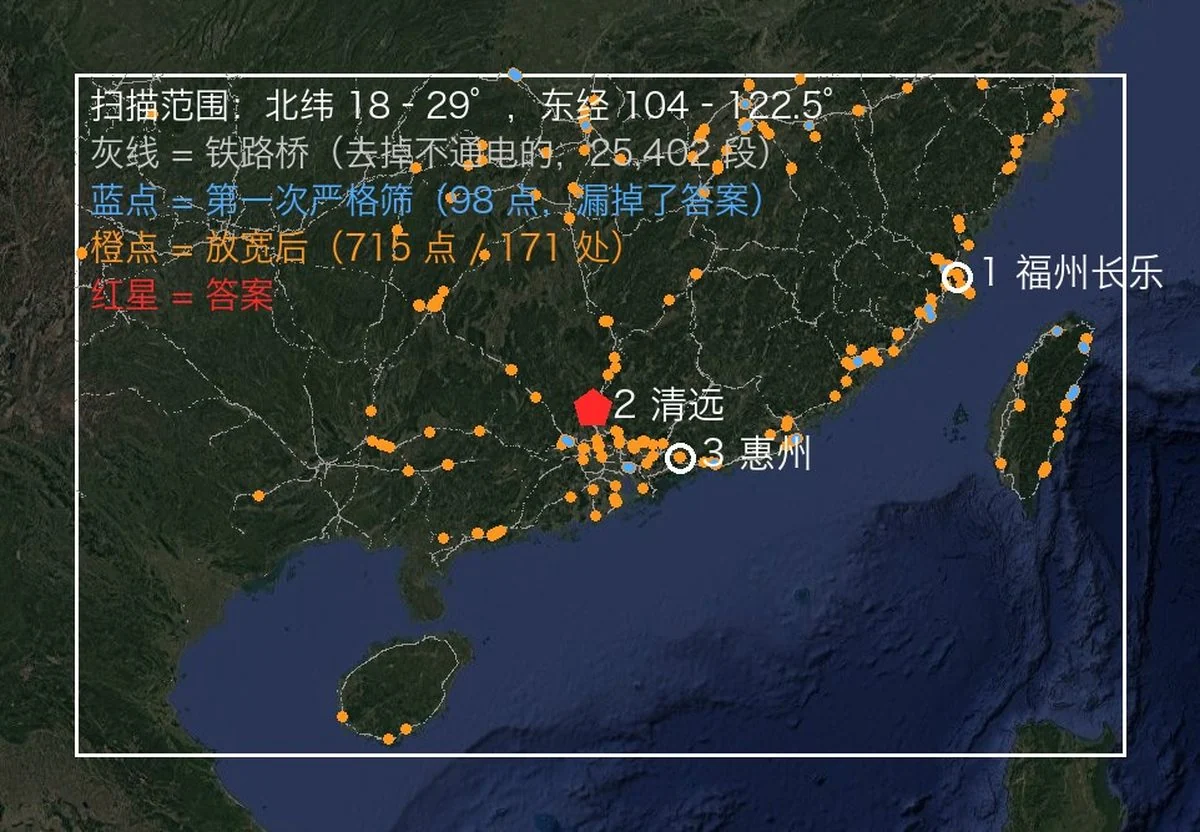 oldcircle/geo-sleuth
Una habilidad de agente que encuentra dónde se tomó una foto — geometría de OpenStreetMap, perfiles de elevación, imágenes satelitales y vista a…
 jihoonjang98/hqc-x86-simd
Implementaciones optimizadas de HQC post-quantum KEM para AVX2 y AVX-512 con GFNI, además de una suite unificada de benchmarking y NIST KAT para…
 cyrusimap/cyrus-sasl
Implementación de la API de Cyrus SASL que proporciona servicios de autenticación y autorización tanto del lado del cliente como del servidor…
 ye-ze-yu/epireal-bench
Benchmark de red-teaming y framework de ataque de caja negra para evaluar riesgos de desinformación visual en generadores de imágenes comerciales,…
 cisagov/kev-data
Refleja el catálogo de Vulnerabilidades Explotadas Conocidas (KEV) de CISA en formato CSV y JSON con un esquema JSON, lo que permite el acceso…
 burrowers/garble
Ofusca compilaciones de Go envolviendo la cadena de herramientas de Go, reemplazando identificadores, rutas de paquetes y datos de posición con…