
 thunderstrike9090/conflicker_analysis_scripts
Scripts para analizar el gusano conflicker que explota la famosa vulnerabilidad netapi (CVE-2008-4250), es decir, MS08-067
 m4n3dw0lf/pythem
framework de pentest
 k8gege/k8tools
Colección de herramientas K8(penetración de red interna/herramientas de escalada de privilegios/desbordamiento remoto/explotación de…
 hugsy/gef
GEF (GDB Enhanced Features) - una experiencia moderna para GDB con capacidades avanzadas de depuración para desarrolladores de exploits e ingenieros…
 gallopsled/pwntools
Framework para CTF y biblioteca de desarrollo de exploits
 u20024804/bash-4.3-fixed-cve-2014-6271
GNU Bash 4.3 parcheado con corrección para Shellshock (CVE-2014-6271). Proporciona un Bourne Again SHell seguro con edición de línea de comandos,…
 u20024804/bash-3.2-fixed-cve-2014-6271
Patched GNU Bash 3.2 con una corrección para CVE-2014-6271 (Shellshock). Proporciona un shell POSIX estándar con edición de línea de comandos,…
 ergrelet/themida-unmutate
Deofuscador estático para la ofuscación basada en mutaciones de Themida, WinLicense y Code Virtualizer 3.x.
 0xsp-srd/aether
Herramienta de análisis forense de memoria y caza de amenazas para Windows que escanea la memoria de procesos en vivo en busca de patrones…
 kasturixbm5/staged-dll-injection-smb-
Prueba de concepto de inyección de DLL por etapas escrita en C mediante las API de Win32 — desarrollada en un entorno de laboratorio aislado para el…
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en ensamblador x64 sin archivos con pivoteo de protocolo ICMP/DNS de doble canal, ejecución directa de syscall e inyección de procesos…
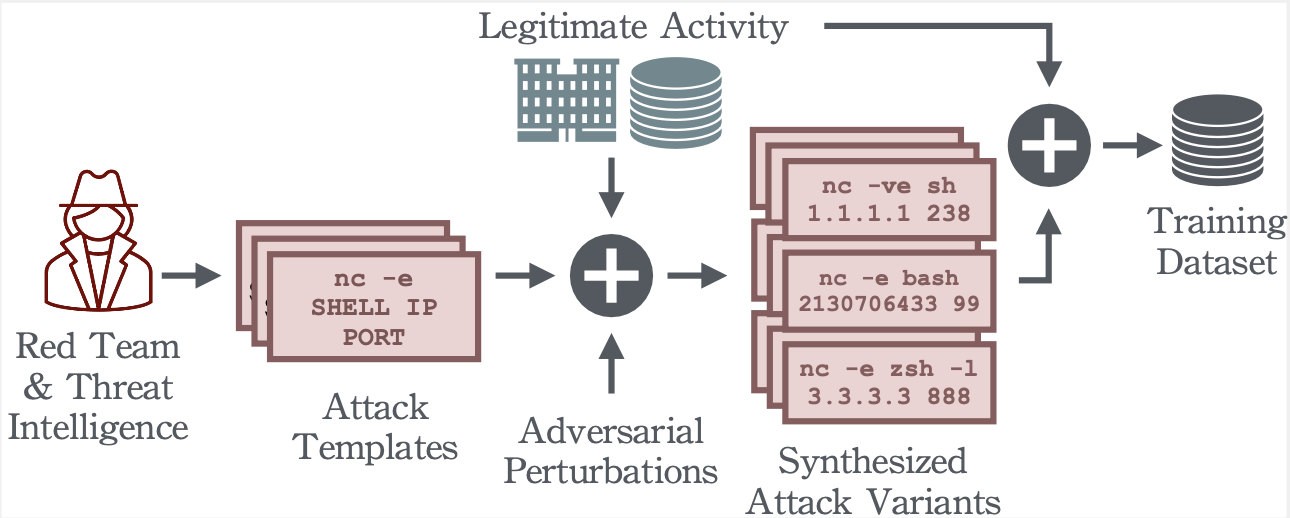 dtrizna/quasarnix
Detección de Reverse Shells con Machine Learning
 s3cur3th1ssh1t/nimsyscallpacker
Empaqueta ensamblados de C#, archivos PE o shellcode en binarios de Nim cifrados con funciones avanzadas de evasión, incluyendo bypass de AMSI/ETW,…
 nirvanaon/now
NØW es una herramienta de codificación y ofuscación de shellcode basada en palabras que transforma bytes de shellcode crudo en prosa en inglés de…
 x86byte/obfusk8
Obfusk8: biblioteca de ofuscación ligera basada en C++17 / Header Only para binarios de Windows
 licitrasimone/crystalsliver
Kit de evasión Crystal Palace para Sliver
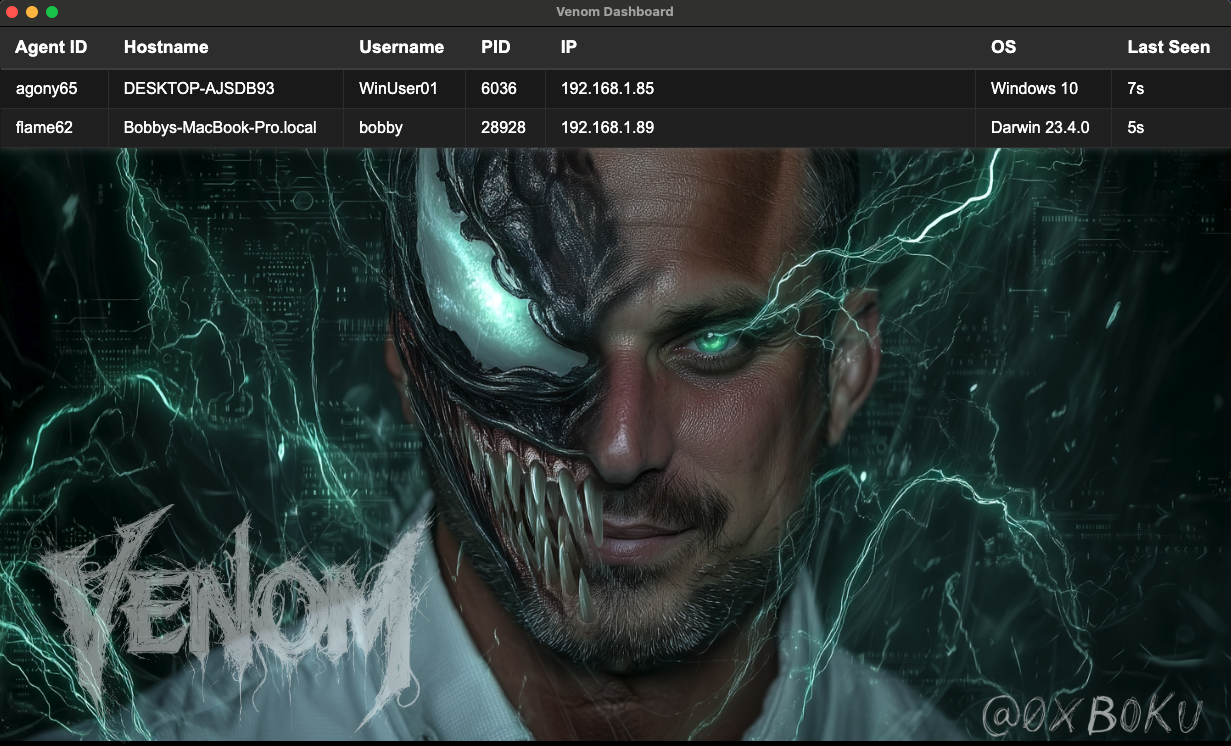 boku7/venom
Venom C2 es un framework de Comando y Control en Python3 sin dependencias para la persistencia de equipos rojos.
