
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Shellcode — Herramientas — Página 8 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
404 resultados
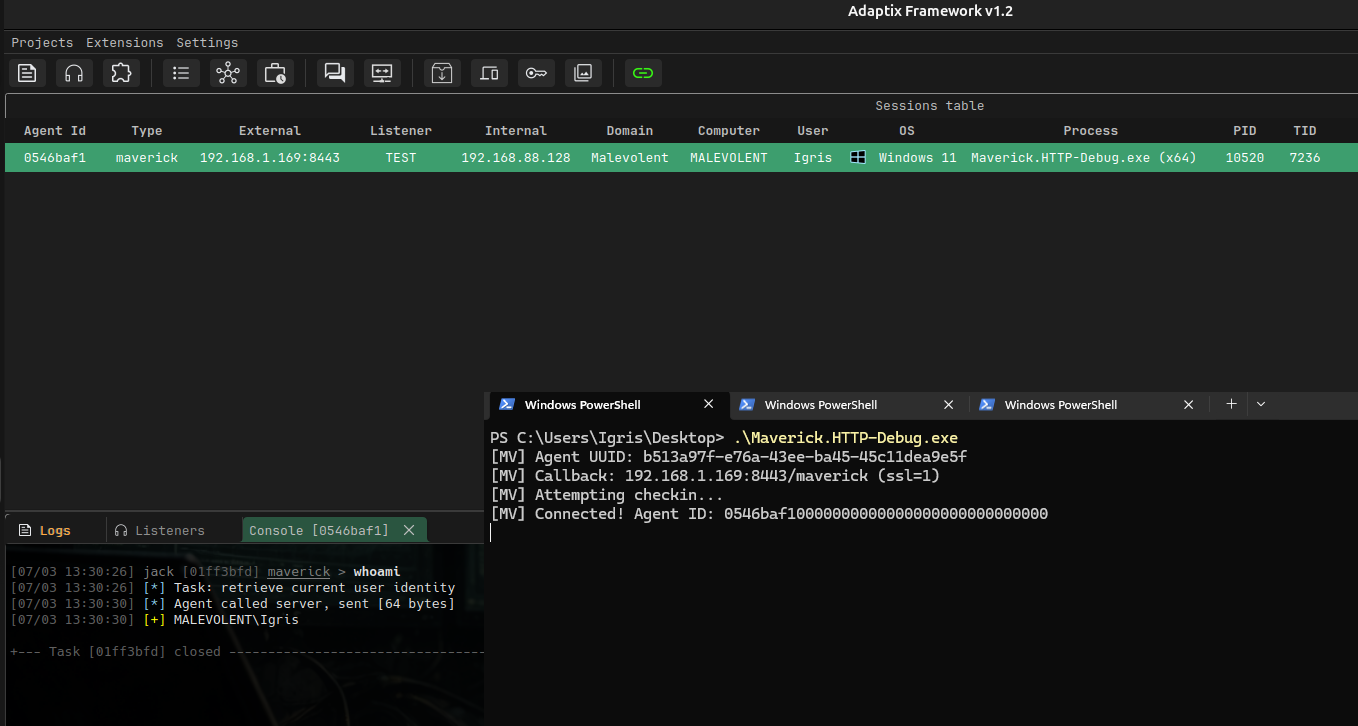
Maverick preview

Maverick

GitHubblacksnufkin/maverick

Agente C2 de Adaptix que utiliza el enlazador PIC Crystal Palace y el sistema de módulos PICO
encryption-decryption-toolsexploit-frameworksshellcode+5
109
hace 4 meses
dicerosbicornis preview

dicerosbicornis

GitHubmaldevel/dicerosbicornis

Un backdoor de Windows con todas las funciones que utiliza el correo electrónico como servidor C&C

encryption-decryption-toolsshellcodedata-exfiltration+5
16hace 9 años
XeytanWin32-RAT preview

XeytanWin32-RAT

GitHubmelardev/xeytanwin32-rat

TRABAJO EN PROGRESO. RAT escrito en C++ usando la API Win32.
privilege-escalationpersistence-mechanismsexploitation+8
20hace 7 años
XeytanWxCpp-RAT preview

XeytanWxCpp-RAT

GitHubmelardev/xeytanwxcpp-rat

Trabajo en progreso. RAT escrito en C++ usando wxWidgets
shellcodeinformation-gatheringpost-exploitation+3
11hace 7 años
SMBRat preview

SMBRat

GitHuboperatorequals/smbrat

Una herramienta de administración remota para Windows en Visual Basic con rutas UNC

phishing-toolspayload-generationpersistence-mechanisms+8
22hace 7 años
CobaltStrike-Toolset preview

CobaltStrike-Toolset

GitHubqax-a-team/cobaltstrike-toolset

Aggressor Script, Kits, Perfiles Malleable C2, External C2 y así sucesivamente.

penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
590hace 7 años
0x00sec_code preview

0x00sec_code

GitHub0x00pf/0x00sec_code

Repositorio educativo de código fuente de seguridad ofensiva: shells remotos, inyectores ELF, crypters, inyección de memoria y droppers para Linux,…
exploitationshellcodepost-exploitation+5
333hace 3 meses
Chankro preview

Chankro

GitHubtarlogicsecurity/chankro

Tool to bypass disable_functions and open_basedir

exploitationshellcodeweb-application-exploitation+3
495hace 7 años
OffensiveDLR preview

OffensiveDLR

GitHubbyt3bl33d3r/offensivedlr

Caja de herramientas que contiene notas de investigación y código PoC para armar el DLR de .NET
privilege-escalationpersistence-mechanismscode-analysis+9
526hace 5 años
LdrShuffle preview

LdrShuffle

GitHubrwxstoned/ldrshuffle

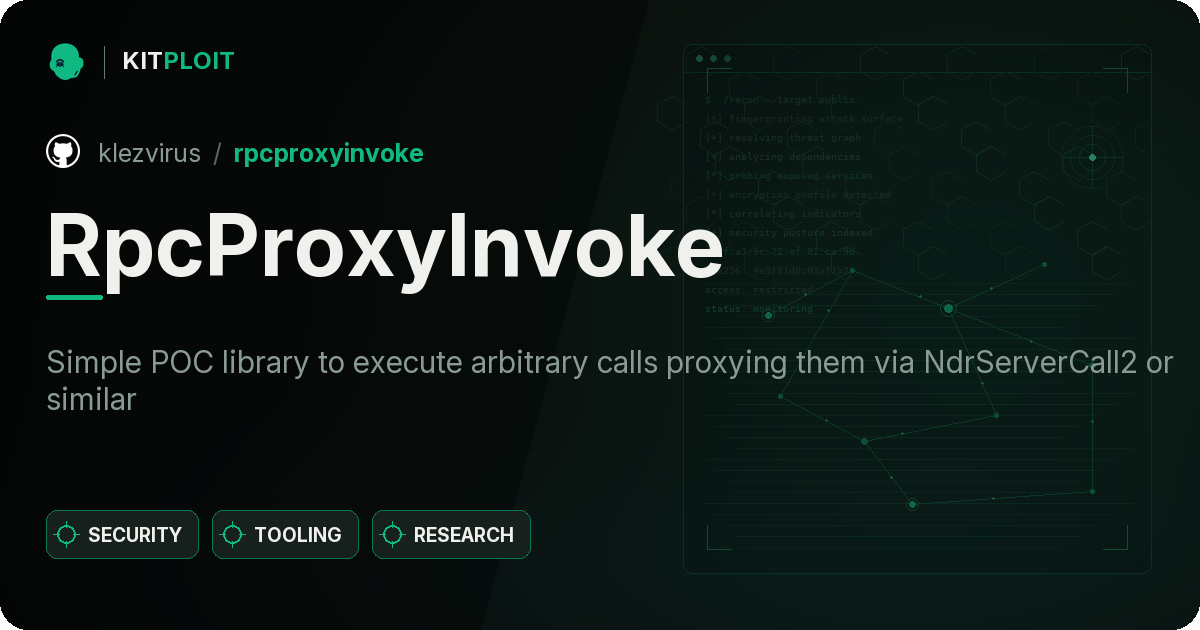
Técnica de ejecución/inyección de código mediante la manipulación de la estructura de módulos DLL en el PEB

code-analysisexploitationlateral-movement+6
289hace 1 año
phantom-frida preview

phantom-frida

GitHubtheqmaks/phantom-frida

Compila el servidor Frida anti-detección desde el código fuente. ~90 parches que cubren 16 vectores de detección, compilaciones automáticas semanales…
android-securitydynamic-analysis-sandboxingpayload-generation+7
360hace 2 meses
RpcProxyInvoke preview

RpcProxyInvoke

GitHubklezvirus/rpcproxyinvoke

Librería POC simple para ejecutar llamadas arbitrarias haciendo proxy de ellas a través de NdrServerCall2 o similar.
privilege-escalationexploitationlateral-movement+8
139hace 2 años
CrabLoader preview

CrabLoader

GitHubqmadev/crabloader

Cargador reflexivo definido por el usuario basado en Rust para payloads de Cobalt Strike. Evita las páginas de memoria RWX para seguridad OPSEC.…
penetration-testing-frameworksexploit-frameworksshellcode+3
33hace 7 meses
mkPIVM preview

mkPIVM

GitHubd7ead/mkpivm

Genera máquinas virtuales polimórficas e independientes de posición (PIVMs) a partir de shellcode x86/x64 arbitrario.


payload-generationexploitationreverse-engineering+3
409hace 2 meses
shellcide preview

shellcide

GitHubzer0x64/shellcide

Shellcode IDE

encryption-decryption-toolsexploitationreverse-engineering+6
15hace 4 meses
nocturne preview

nocturne

GitHubnodiuus/nocturne

Un virtualizador de código bin2bin para PE x86-64

payload-generationexploitationreverse-engineering+5
171hace 4 meses
Project-Onyx preview

Project-Onyx

GitHubx-3306/project-onyx

Evasión avanzada de EDR mediante suplantación de telemetría de IA y sandboxing WASM. Project Onyx es un pipeline de Red Team PoC diseñado para…
reverse-engineeringshellcodesteganography+6
115hace 1 mes
ShellEvil preview

ShellEvil

GitHubpentestingxroot/shellevil

Exploit de shell interactiva de DefaultActionMapper de Struts 2 para CVE-2013-225 [S2-016]

payload-generationvulnerability-analysisexploitation+3
hace 9 años
Anterior1…789…23Siguiente