
ropium
 boyan-milanov/ropium
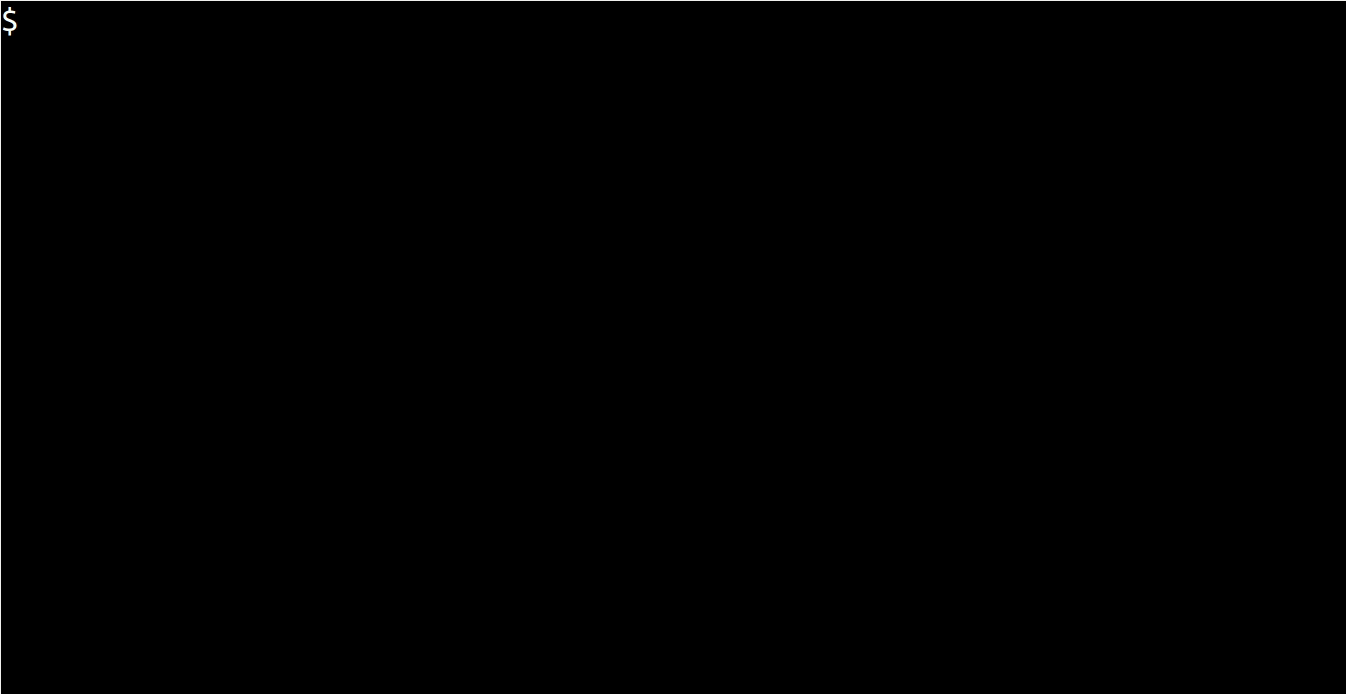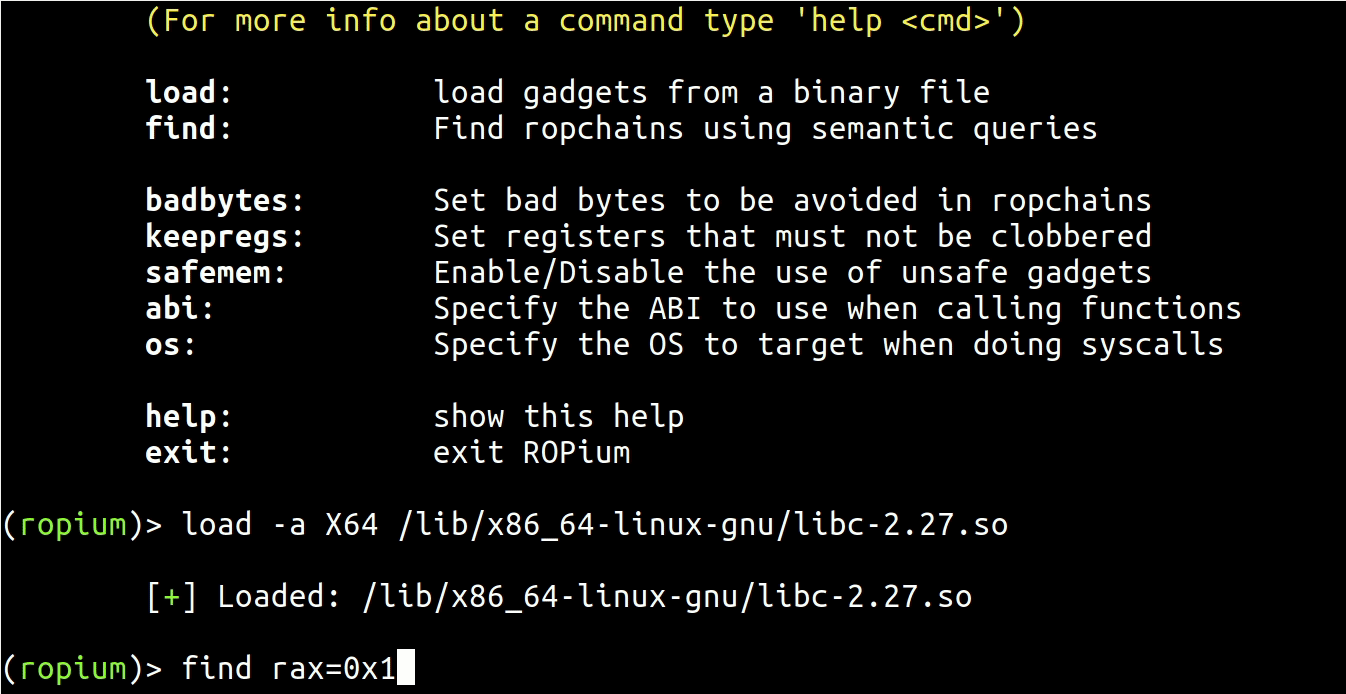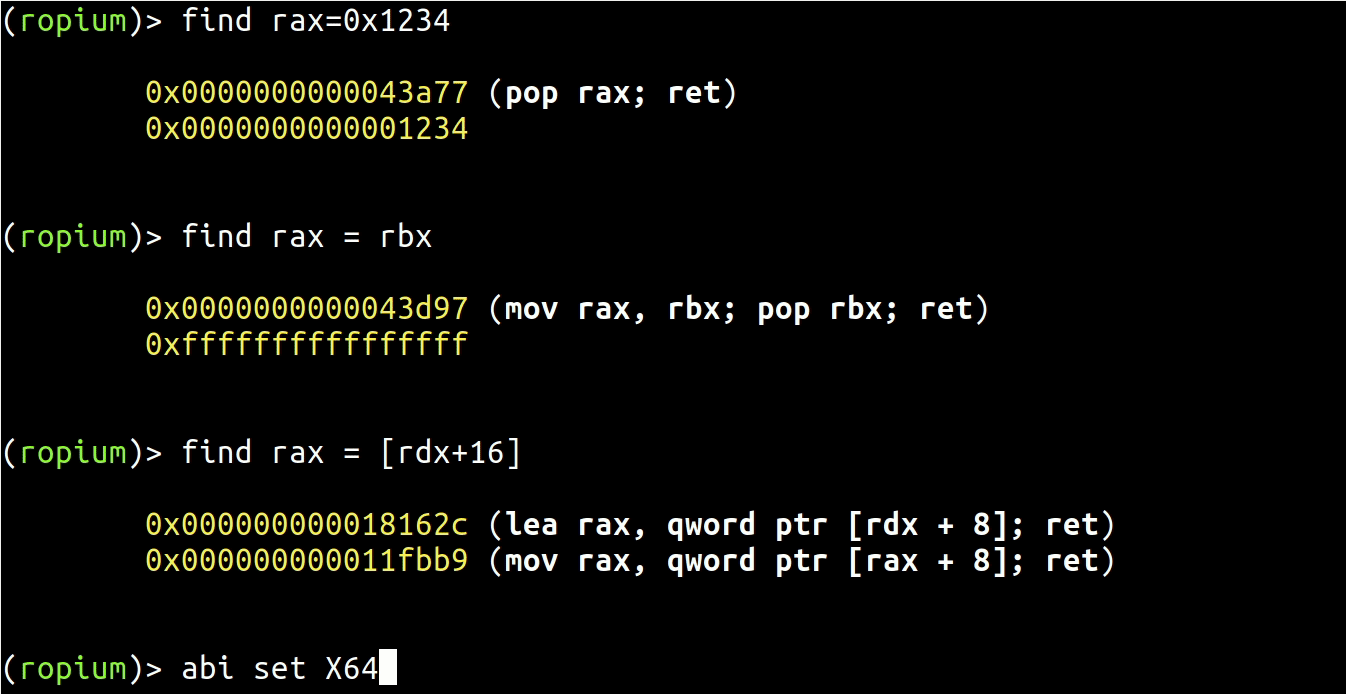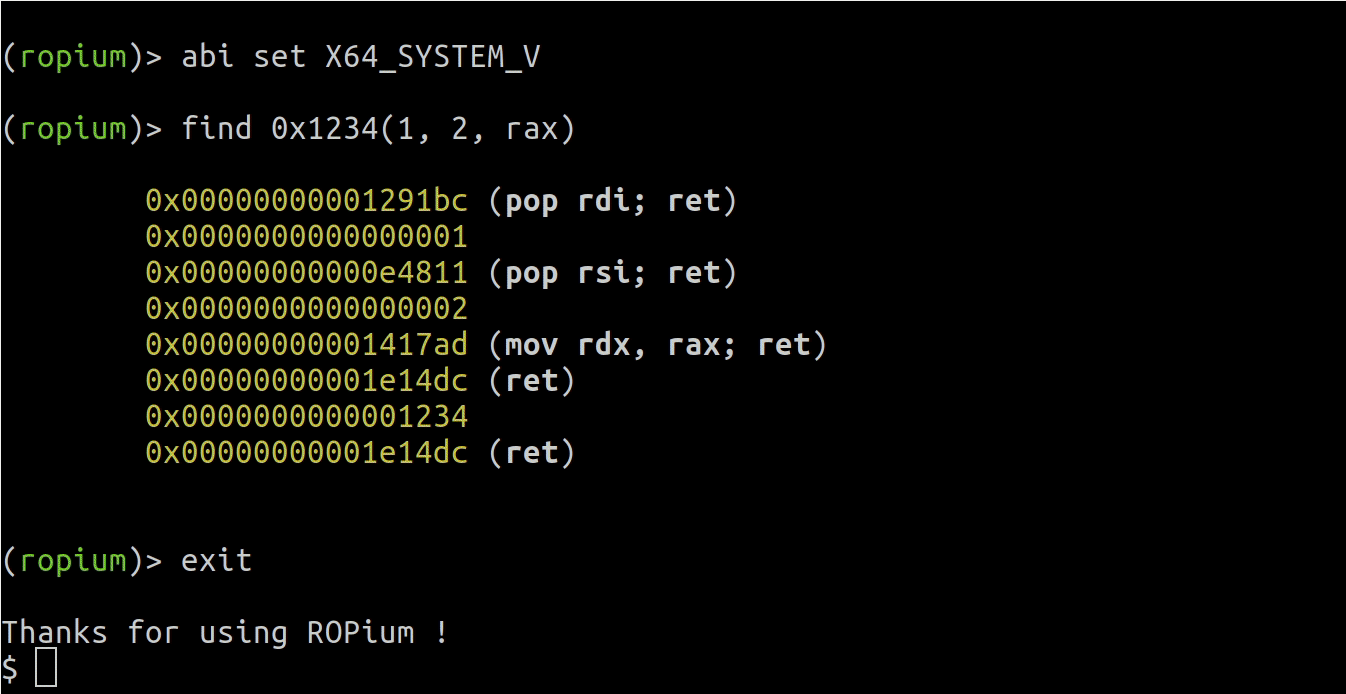
Constructor automatizado de cadenas ROP que extrae y analiza gadgets de binarios mediante consultas semánticas, con soporte para arquitecturas…
exploit-frameworksreverse-engineeringshellcode+2
402
boyan-milanov/ropiumConstructor automatizado de cadenas ROP que extrae y analiza gadgets de binarios mediante consultas semánticas, con soporte para arquitecturas…
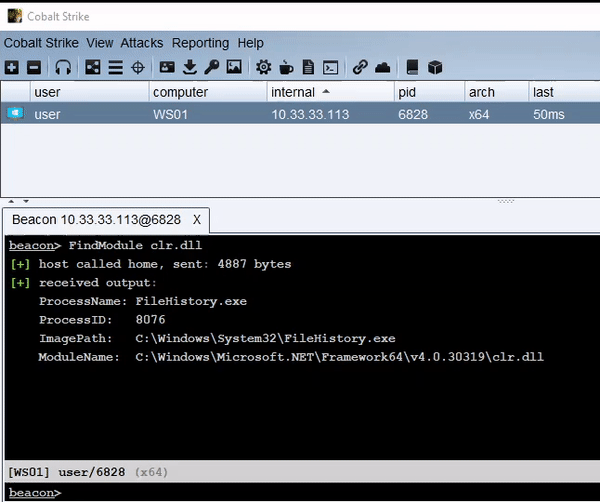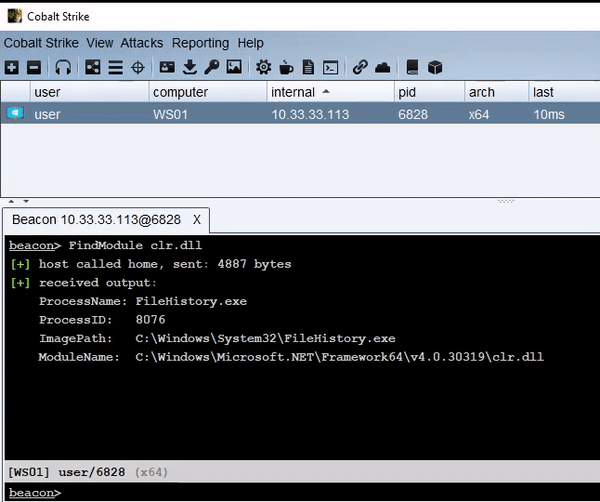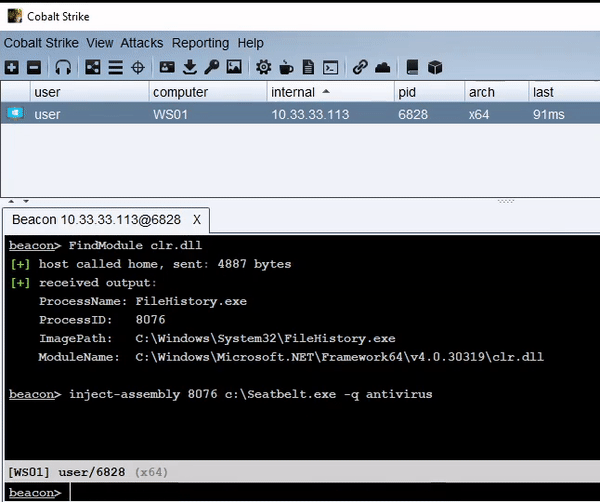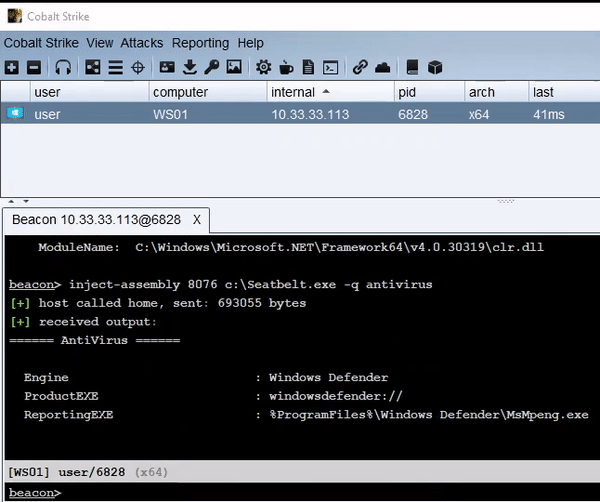 kyleavery/inject-assembly
Inyectar ensamblados de .NET en un proceso existente
 helviojunior/shellcodetester
Una aplicación para probar shellcodes de Windows y Linux
 trickster0/offensiverust
Armamentización en Rust para Ejercicios de Red Team.
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC de una técnica avanzada de evasión en memoria que permite ocultar mejor la asignación de memoria del shellcode inyectado…
 konatabrk/shellen
:cherry_blossom: Entorno interactivo de shellcoding para crear shellcodes fácilmente
 nodauf/girsh
Genera automáticamente un shell inverso completamente interactivo para una víctima Linux o Windows.
 0dayctf/reverse-shell-generator
Generador de Reverse Shell alojado con un montón de funcionalidades. -- (Excelente para CTFs)
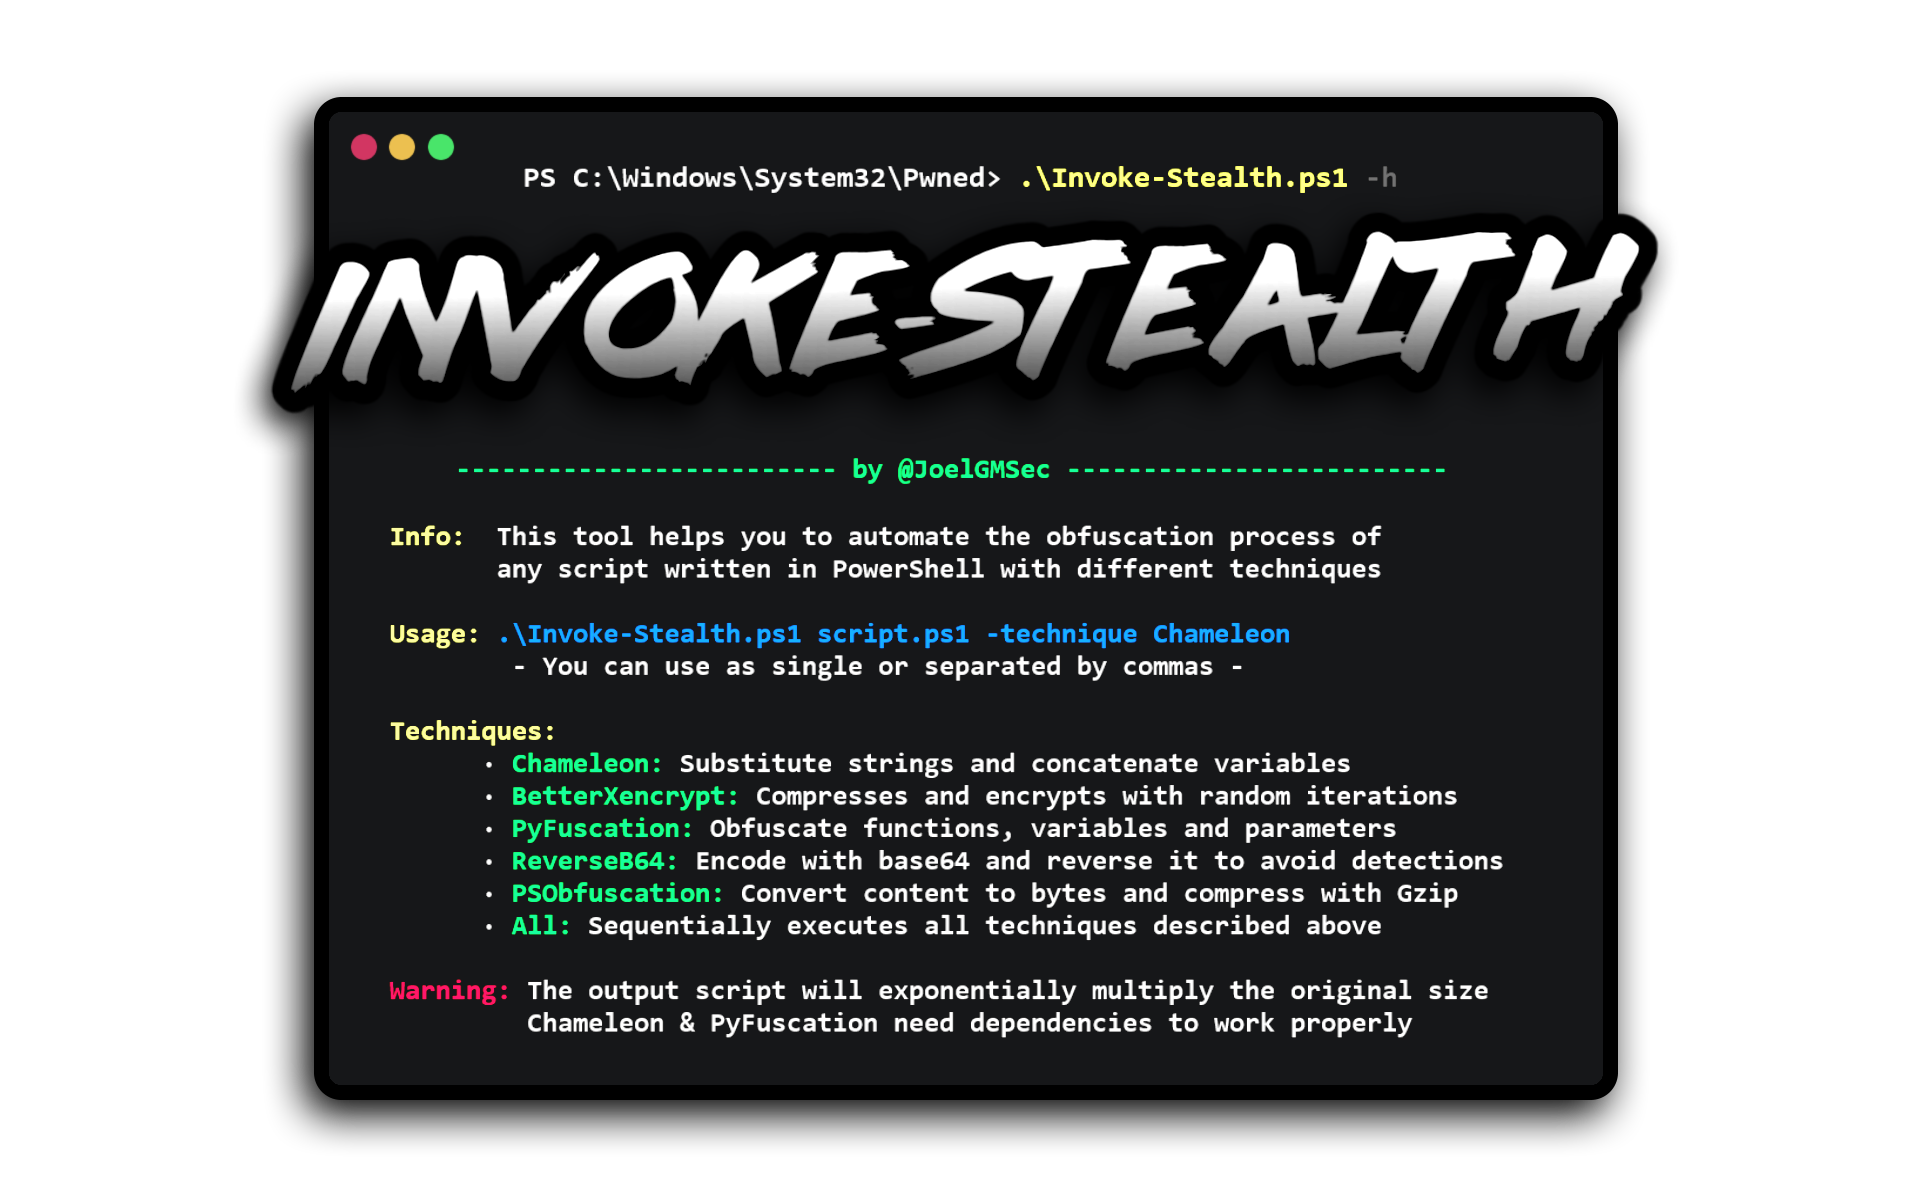 joelgmsec/invoke-stealth
Ofuscador de Scripts PowerShell Simple y Potente
 bytecode77/r77-rootkit
Rootkit sin archivos ring 3 con instalador y persistencia que oculta procesos, archivos, conexiones de red, etc.
 rcstep/cssg
Script aggressor de Cobalt Strike para generar, formatear y cifrar shellcode de beacon con soporte para múltiples métodos de salida, syscalls y…

 iamsopotatoe-coder/tinyload
Empaquetador y cifrador de PE x64 de Windows de código abierto. Comprime y cifra ejecutables con una máquina virtual personalizada en un stub…

 karkas66/lacuna-rs
Crate de Rust para suplantación de pila de llamadas con ghost-frame, syscalls indirectos en tiempo de ejecución e inyección APC en Windows x64.…
 youssefnoob003/sindrikit
Una biblioteca C fundamental para construir capacidades ofensivas operativamente creíbles.
 chaelsoo/hollow
Un generador de cargadores de shellcode con soporte para múltiples técnicas de inyección, diseñado para operaciones de red team.
 xaff-xaff/black-angel-rootkit
Black Angel es un rootkit de modo kernel para Windows 11/10 x64. El rootkit puede cargarse con DSE habilitado mientras mantiene toda su funcionalidad.