
CVE-2026-2766-but-with-wasm
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, pero con wasm
vulnerability-analysisexploitationshellcode+2
1
sneakynachos/cve-2026-2766-but-with-wasmCVE-2026-2766, pero con wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, pero con wasm
 yzddmr6/java-shellcode-loader
Cargador de Shellcode basado en Java
 solomonsklash/sleepycrypt
Una función de shellcode para cifrar la imagen de un proceso en ejecución cuando está en reposo.
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 pura (sin dependencias), biblioteca compartida (.so), POC para inyección reflectiva de SO ELF
 winterknife/pinkpanther
Shellcode de modo kernel para Windows x64 elaborado a mano para el robo de tokens
 choisg/onedriveupdatersideloading
Payload para la carga lateral de DLL de OneDriveUpdater.exe, basado en la publicación del blog de PaloAltoNetwork Unit42.
 codewhitesec/lastenzug
Proxy Socks4a que aprovecha PIC, Websockets y ofuscación estática a nivel de ensamblador
 techryptic/pokemon-shellcode-loader
¿Cansado de mirar hex todo el día y soltar '\x41'? ¿Prefieres mirar a Lugia/Charmander? Tengo la solución para ti.
 daem0nc0re/tangledwinexec
PoCs y herramientas para la investigación de técnicas de ejecución de procesos de Windows
 iilegacyyii/shellcrypt
Una herramienta QoL para ofuscar shellcode. En el futuro podrá encadenar métodos de codificación/cifrado/compresión.
 wra7h/flavortown
Varias formas de ejecutar shellcode
 secforce/sharpwhispers
Adaptación de SysWhispers2 a C#. Utiliza SharpASM para localizar los code caves con los que ejecutar el stub de la llamada al sistema.
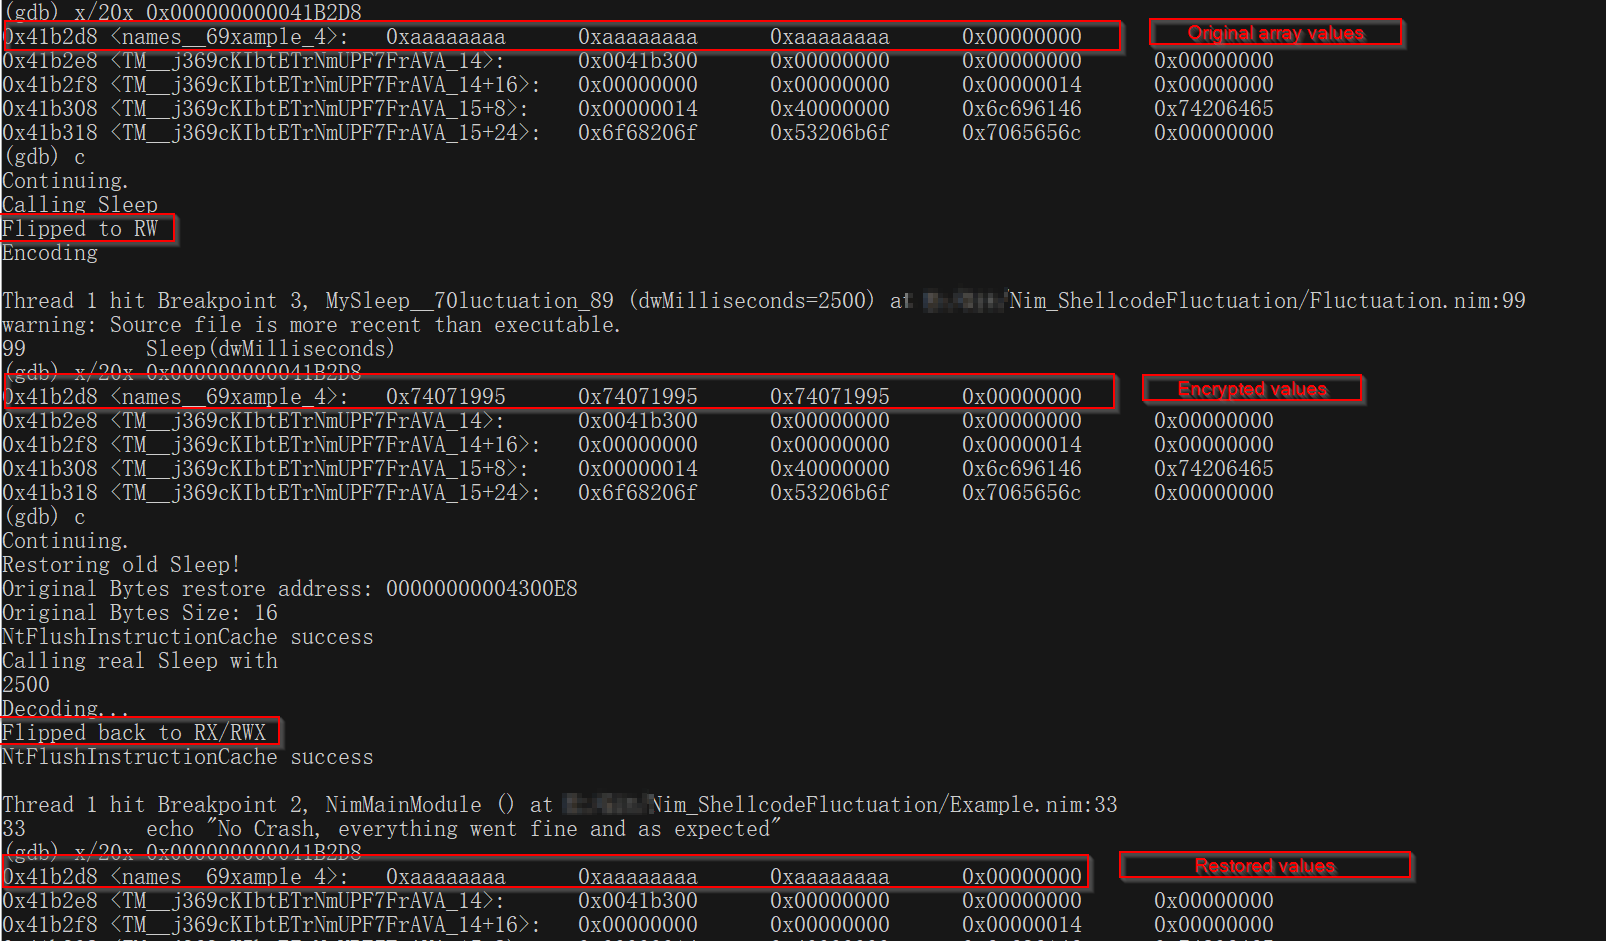 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC portado a Nim
 zimawhit3/bitmancer
Librería de Nim para Desarrollo de Seguridad Ofensiva
 deepinstinct/dirty-vanity
Un POC para la nueva técnica de inyección, abusando de la API fork de Windows para evadir EDRs.…
 bohops/dynamicdotnet
Una colección de fragmentos de código diversos que aprovechan técnicas dinámicas de .NET