

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Ingeniería Inversa — Herramientas — Página 75 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
1363 resultados
Sekiryu preview
Archived

Sekiryu

GitHub20urc3/sekiryu

Kit completo para Ghidra headless.

static-analysisvulnerability-analysiscode-analysis+3
362
hace 1 año
Spartacus preview
Archived

Spartacus

GitHubaccenture/spartacus

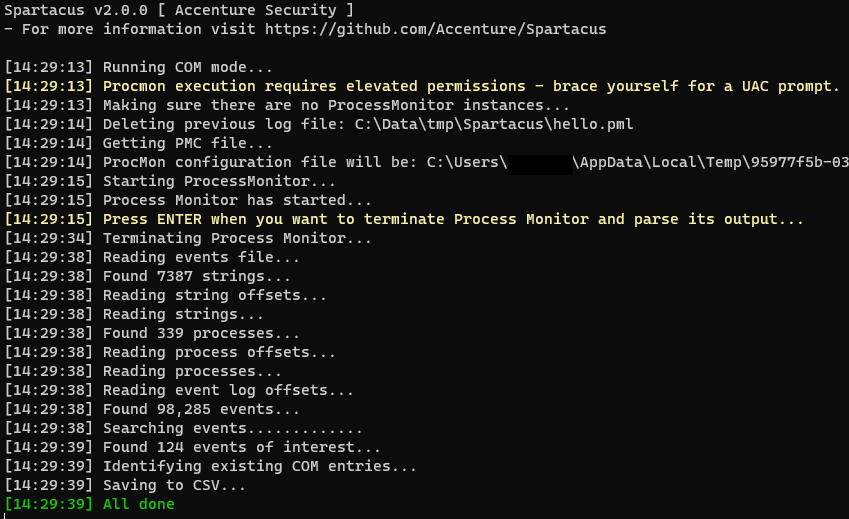
Spartacus: kit de herramientas de secuestro DLL/COM

defensive-toolspayload-generationcode-analysis+5
1.1khace 2 años
flare-qdb preview
Archived

flare-qdb

GitHubmandiant/flare-qdb

Depurador de línea de comandos y Python para instrumentar y modificar el comportamiento de software nativo en Windows y Linux.

dynamic-analysis-sandboxingreverse-engineeringscripting-automation+3
164hace 3 años
reFlutter preview
Archived

reFlutter

GitHubptswarm/reflutter

Framework de ingeniería inversa de Flutter
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
1.5khace 4 años
LoGiC.NET preview
Archived

LoGiC.NET

GitHubanerruption/logic.net

Un ofuscador .NET gratuito y de código abierto que utiliza dnlib.

static-analysiscode-analysisreverse-engineering+2
516hace 3 años
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

Una herramienta de frida para volcar dex en memoria y apoyar a los ingenieros de seguridad en el análisis de malware.

android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6khace 3 años
RedWarden preview
Archived

RedWarden

GitHubmgeeky/redwarden

Cobalt Strike C2 Reverse proxy que repele a Blue Teams, AVs, EDRs, scanners mediante la inspección de paquetes y la correlación de perfiles maleables

penetration-testing-frameworksreconnaissanceexploit-frameworks+8
997hace 4 años
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

Utilidades de IDA Pro del equipo FLARE

dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5khace 1 año
widevine-l3-decryptor preview
Archived

widevine-l3-decryptor

GitHubtomer8007/widevine-l3-decryptor

Una extensión de Chrome que demuestra cómo evadir el DRM Widevine L3.
encryption-decryption-toolsexploitationreverse-engineering+3
1.2khace 3 años
NashaVM preview
Archived

NashaVM

GitHubmrakovic-org/nashavm

Nasha es una máquina virtual para archivos .NET y su runtime fue hecho en C++/CLI

static-analysiscode-analysisreverse-engineering+1
81hace 5 años
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Módulo de Python para ver archivos Portable Executable (PE) en una vista de árbol usando pefile y PyQt5. También puede usarse con IDA Pro y Rekall…
memory-forensicsvulnerability-analysisreverse-engineering+5
1.3khace 4 años
uefi_retool preview
Archived

uefi_retool

GitHubyeggor/uefi_retool

Una herramienta para la ingeniería inversa de firmware UEFI

embedded-systems-securityreverse-engineeringhardware-security+3
369hace 1 año
avscript preview
Archived

avscript

GitHubtaviso/avscript

Avast Shell interactivo de JavaScript

vulnerability-analysisexploitationreverse-engineering+5
673hace 6 años
InjuredAndroid preview
Archived

InjuredAndroid

GitHubb3nac/injuredandroid

Una aplicación Android vulnerable que muestra ejemplos simples de vulnerabilidades al estilo ctf.
android-securityvulnerability-analysismobile-app-pentesting+5
762hace 5 años
Obfuscapk preview
Archived

Obfuscapk

GitHubclaudiugeorgiu/obfuscapk

Una herramienta automática de ofuscación para aplicaciones Android que funciona de manera caja negra, soporta características avanzadas de ofuscación…
android-securitystatic-analysisdynamic-analysis-sandboxing+4
1.3khace 2 años
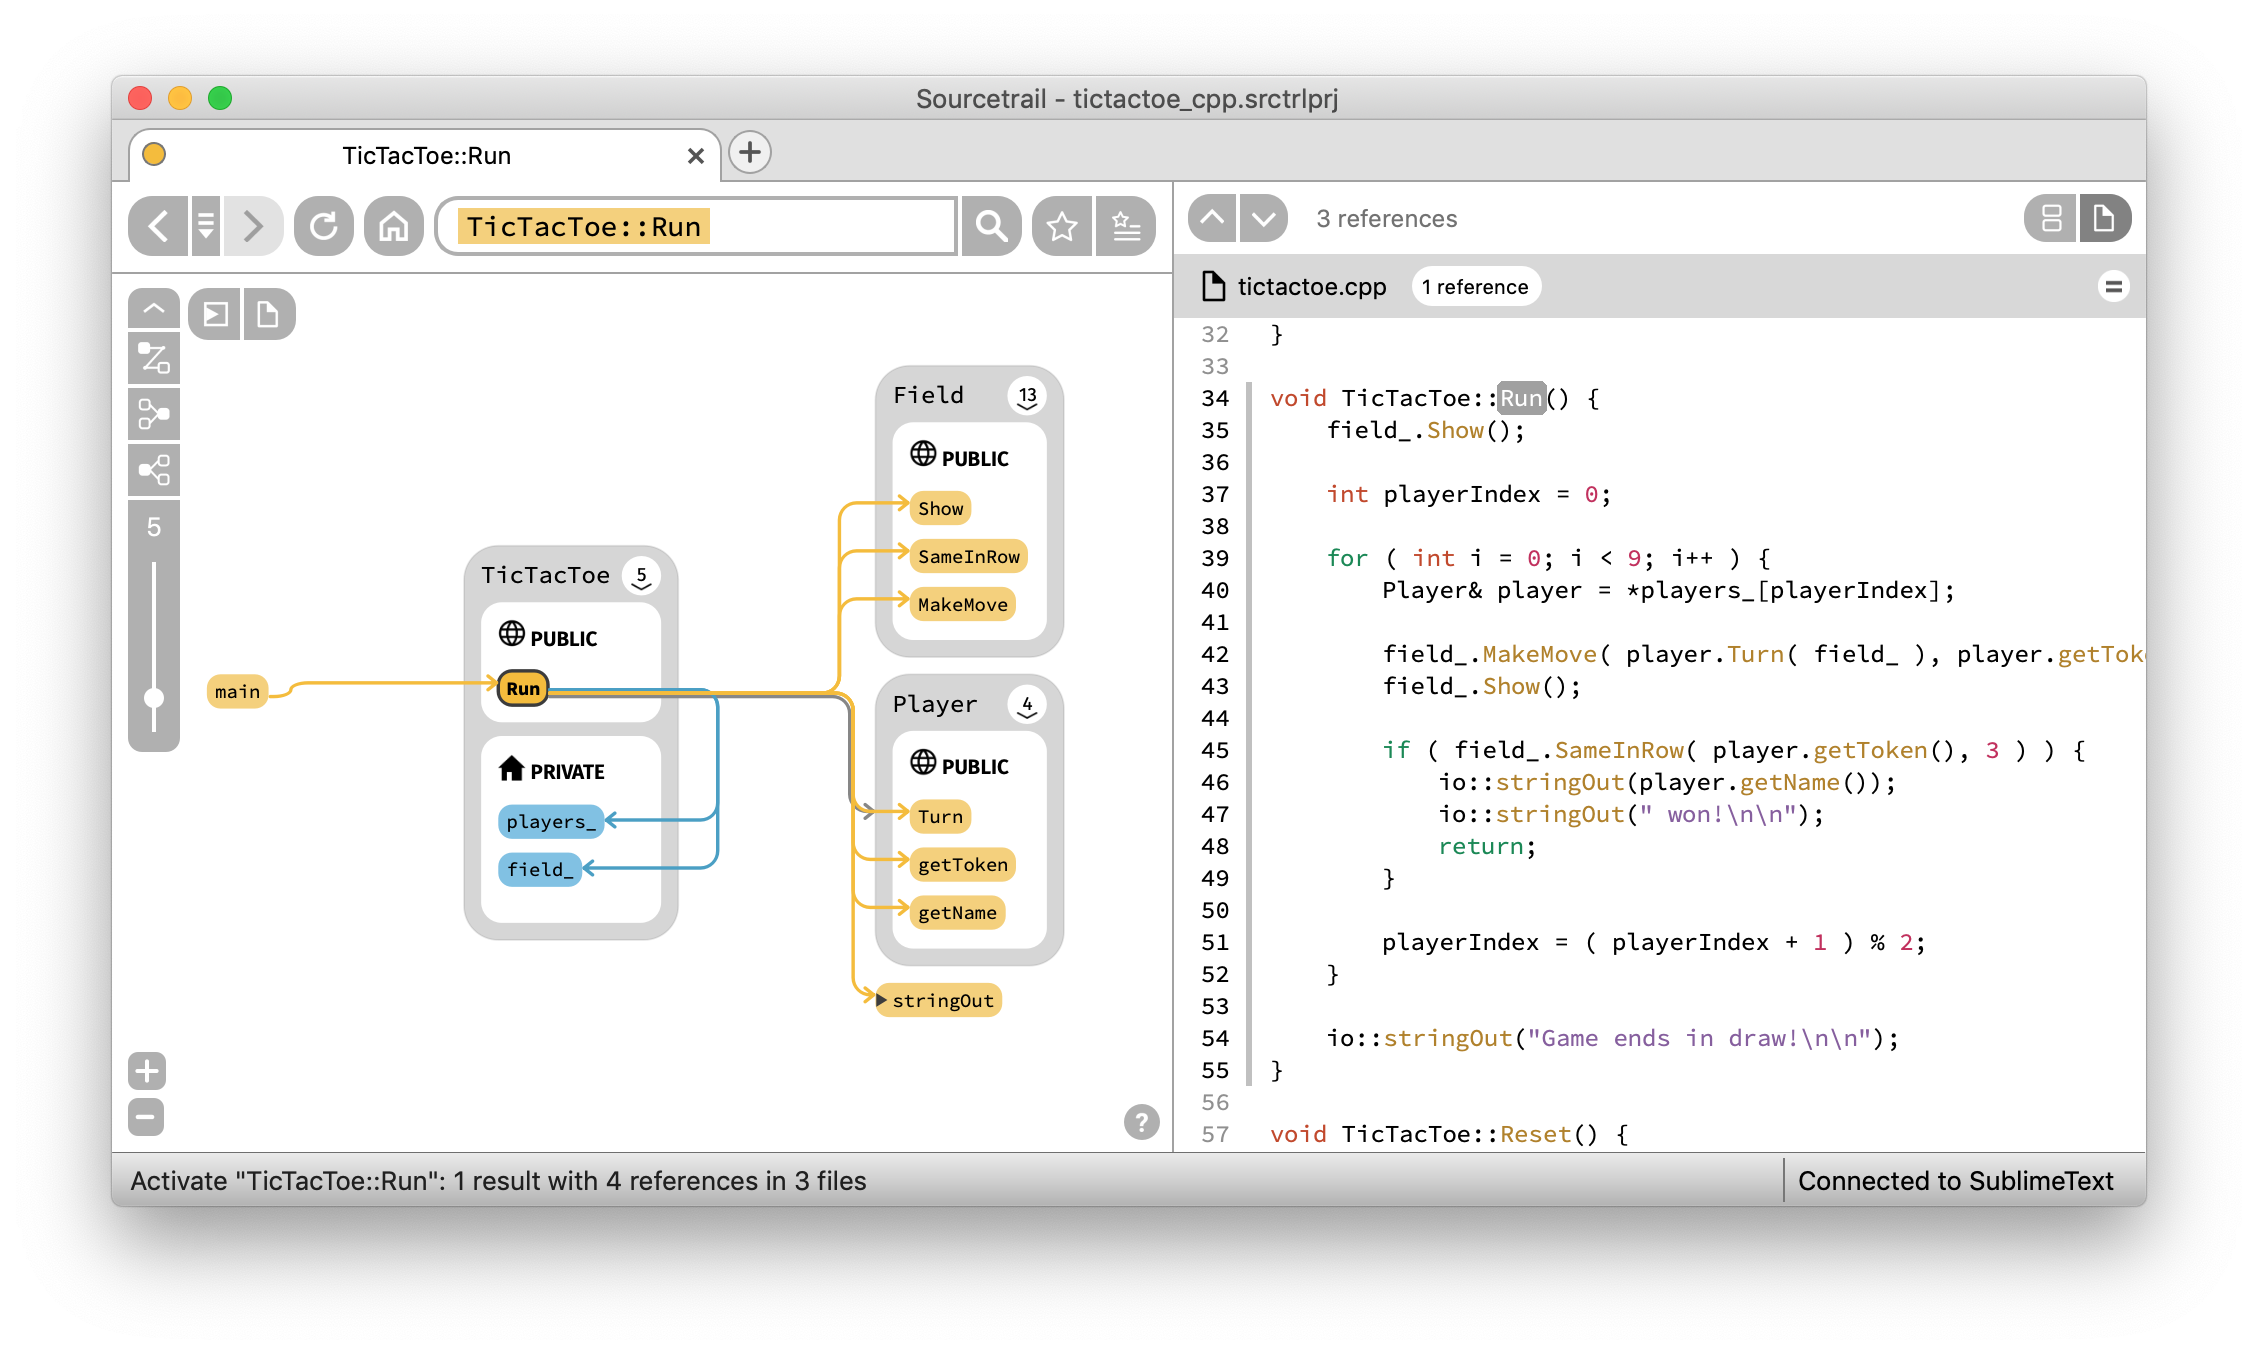
Sourcetrail preview
Archived

Sourcetrail

GitHubcoatisoftware/sourcetrail

Sourcetrail - explorador de código fuente interactivo gratuito y de código abierto
static-code-analysiscode-analysisreverse-engineering+2
16.5khace 4 años
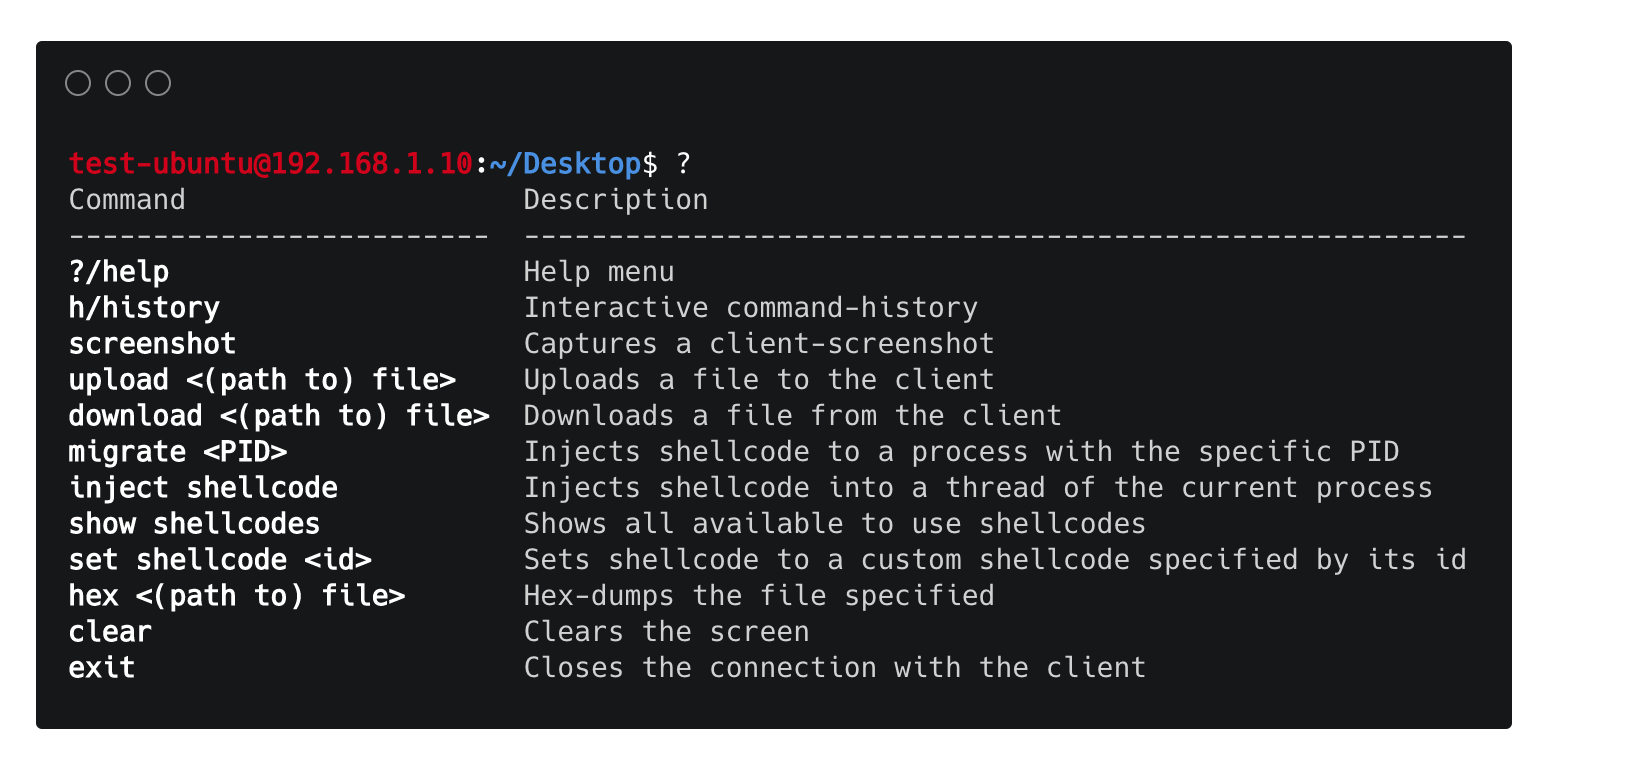
HRShell preview
Archived

HRShell

GitHubchrispetrou/hrshell

HRShell es un reverse shell HTTPS/HTTP construido con flask. Es un servidor C2 avanzado con muchas funciones y capacidades.

encryption-decryption-toolsexploitationreverse-engineering+7
248hace 5 años
Cmulator preview
Archived

Cmulator

GitHubcoldzer0/cmulator

Cmulator es un emulador de sandbox de ingeniería inversa scriptable (x86 - x64) para shellcode y binarios PE. Basado en Unicorn, Zydis Engine y…

dynamic-analysis-sandboxingreverse-engineeringscripting-automation+4
304hace 4 años
Anterior1…747576Siguiente
