
quicmap
 bojanisc/quicmap
quicmap es un escáner de protocolo QUIC simple pero rápido (!)
reconnaissancenetwork-mappingport-scanning+2
bojanisc/quicmapquicmap es un escáner de protocolo QUIC simple pero rápido (!)
 b3rito/peeko
peeko – C2 XSS basado en navegador para exploración sigilosa de redes internas a través de un navegador infectado.
 scramblr/rf-chaos
RF CHAOS es una aplicación de Android diseñada para causar caos a través de todos los adaptadores de RF posibles: ¡Disfruta!
 p0dalirius/sharehound
Una herramienta en Python para mapear fácilmente los derechos de acceso de los recursos compartidos de red hacia los OpenGraphs de BloodHound
 mubix/netview
Netview enumera sistemas mediante llamadas WinAPI
 sdnewhop/sdwan-harvester
🌐 Enumerar y tomar huellas digitales automáticamente de nodos SD-WAN en internet
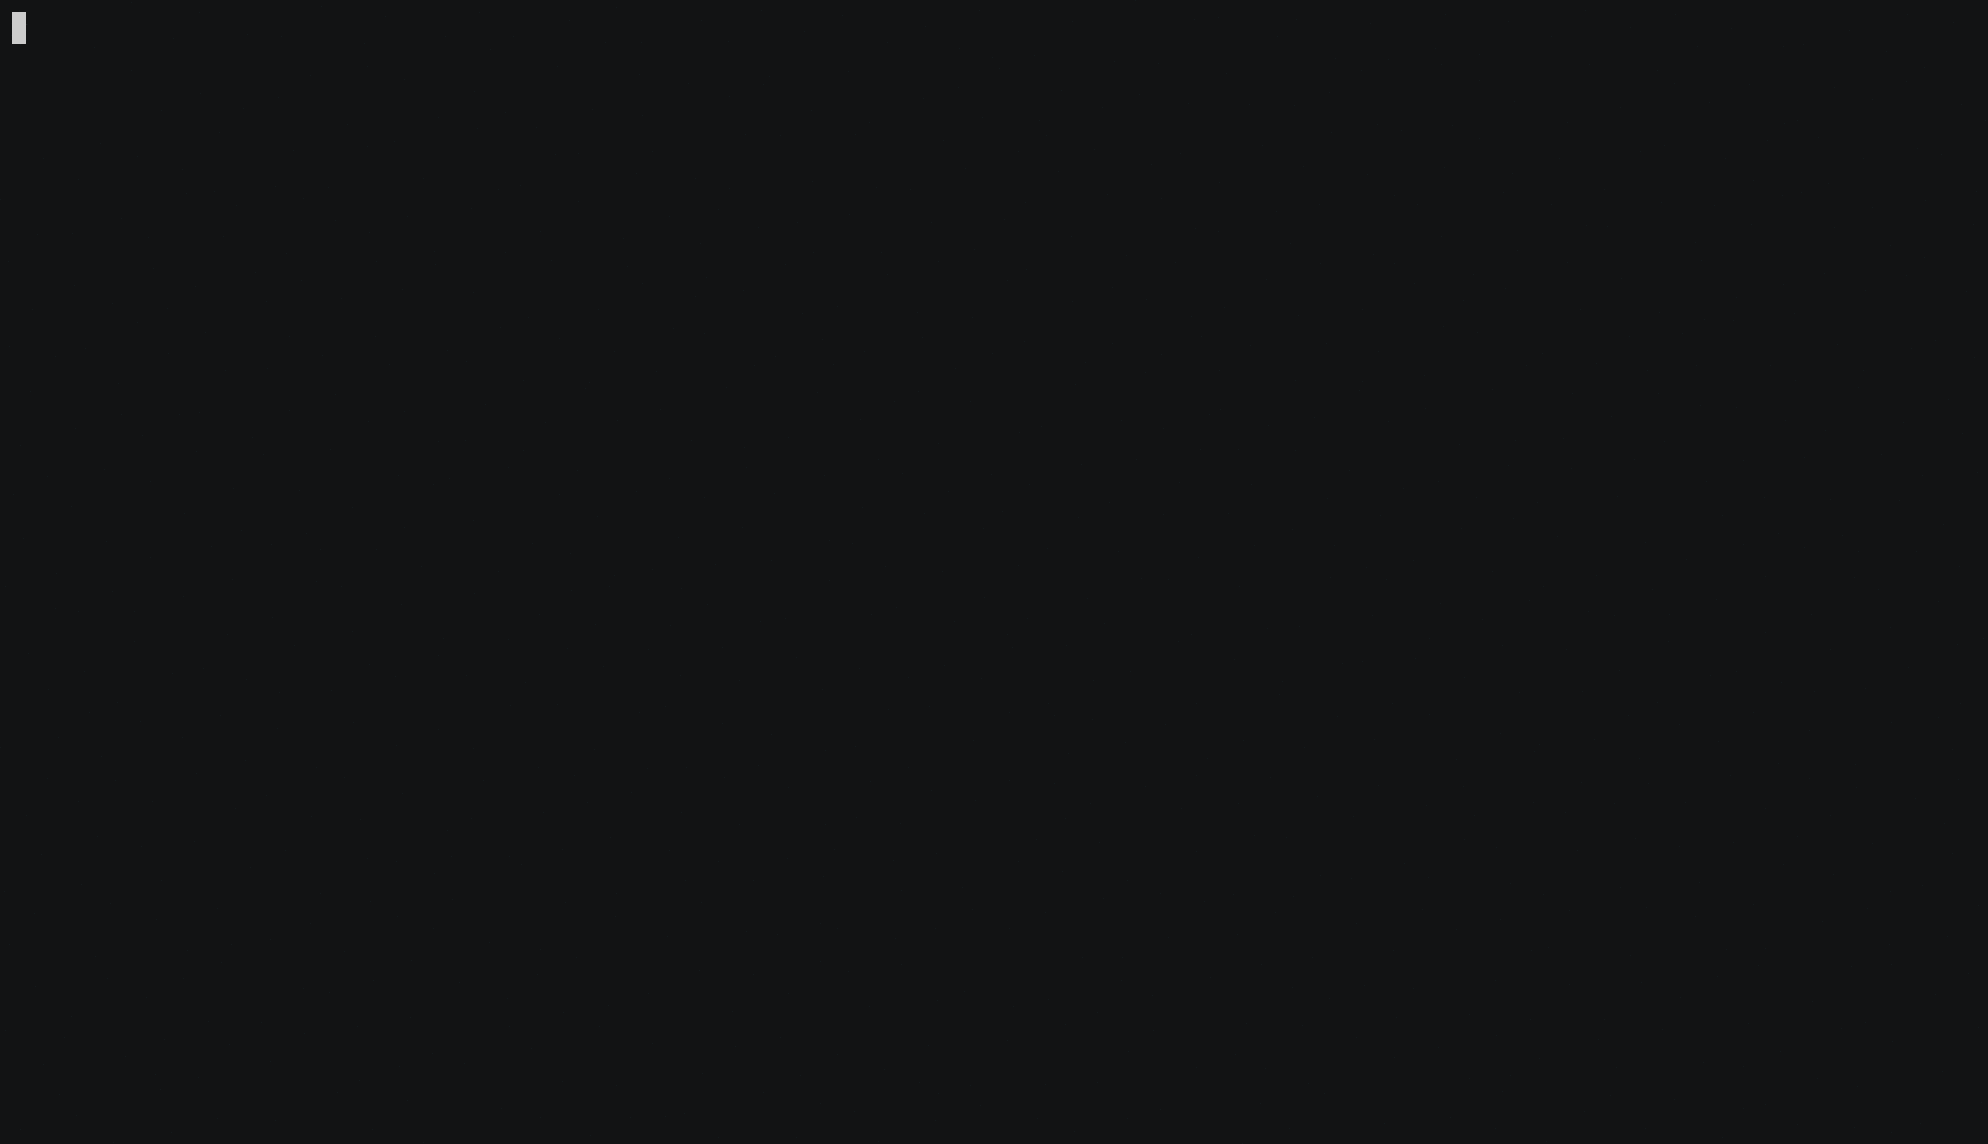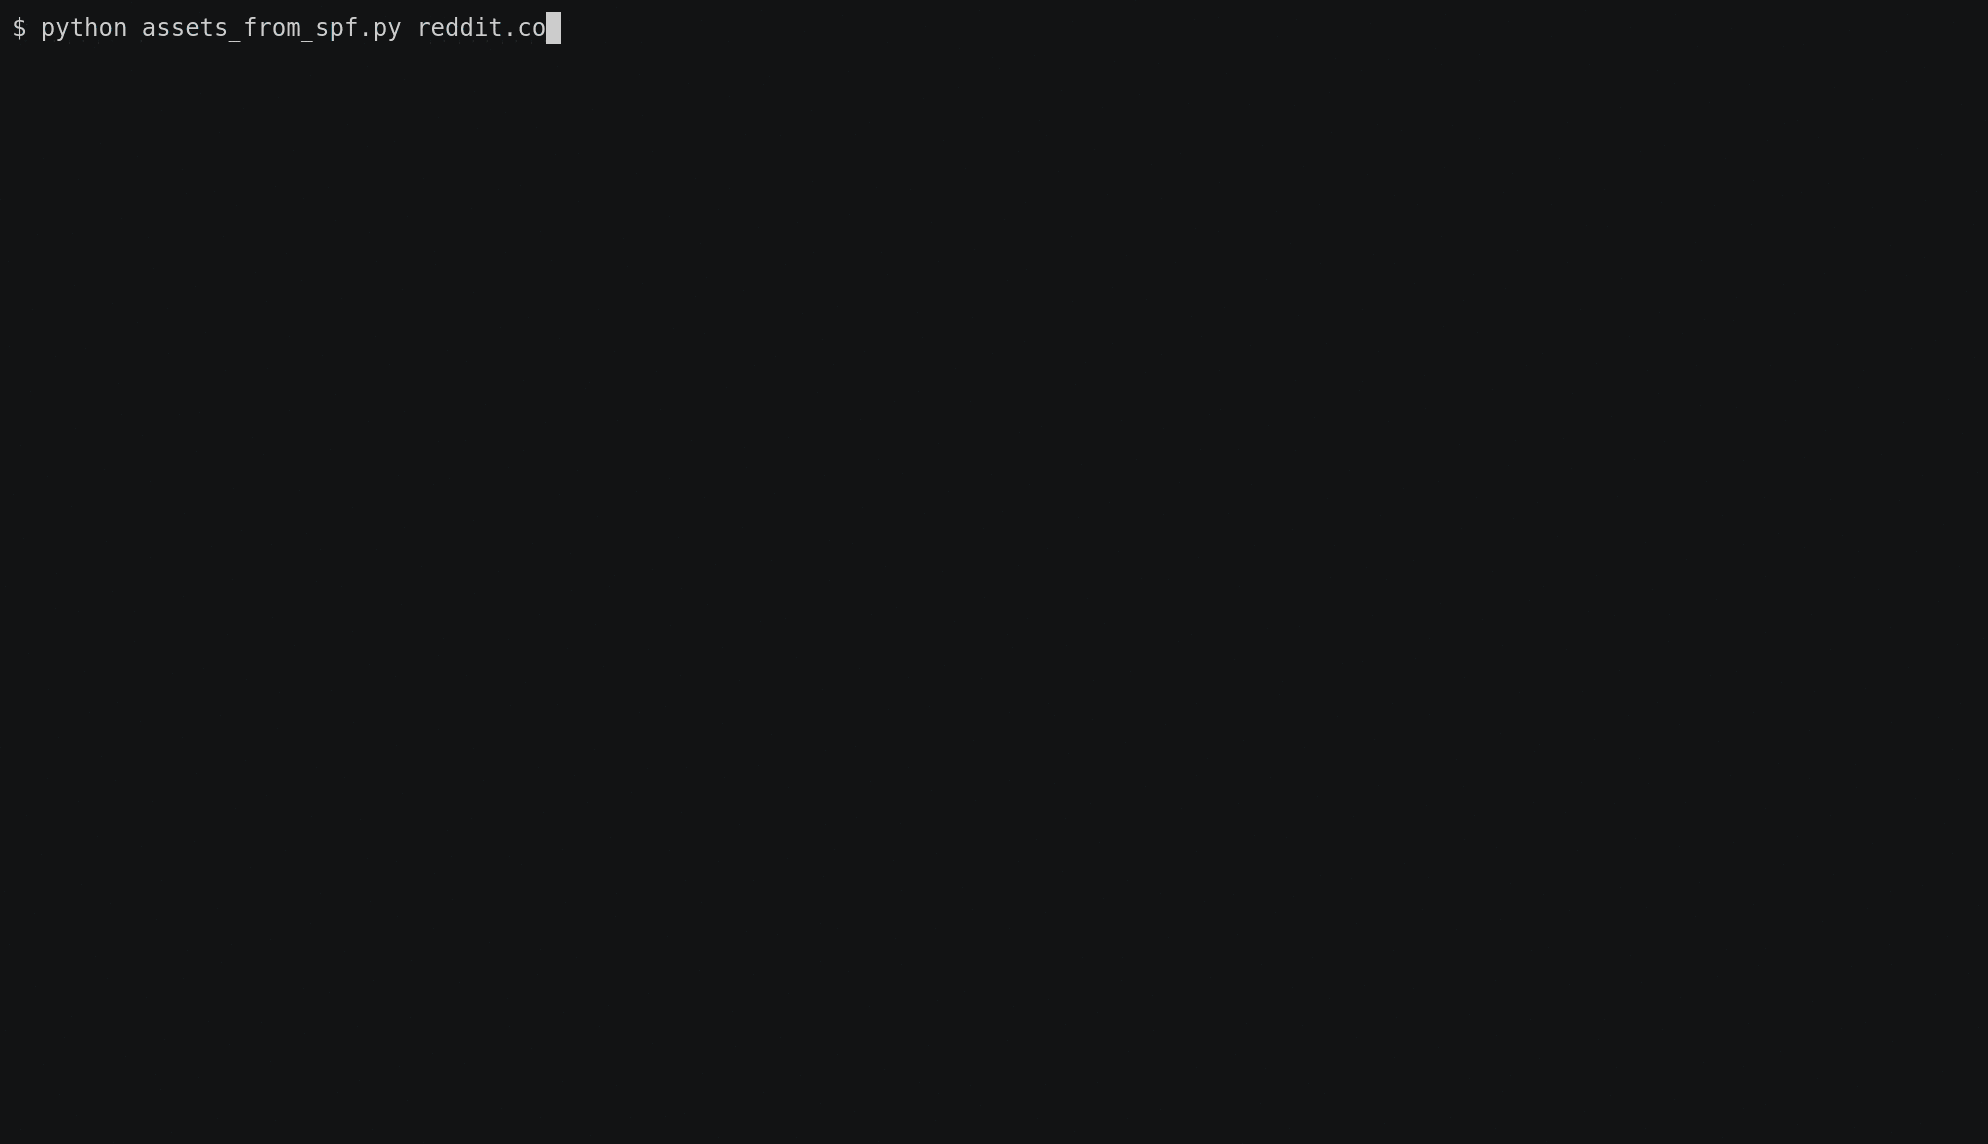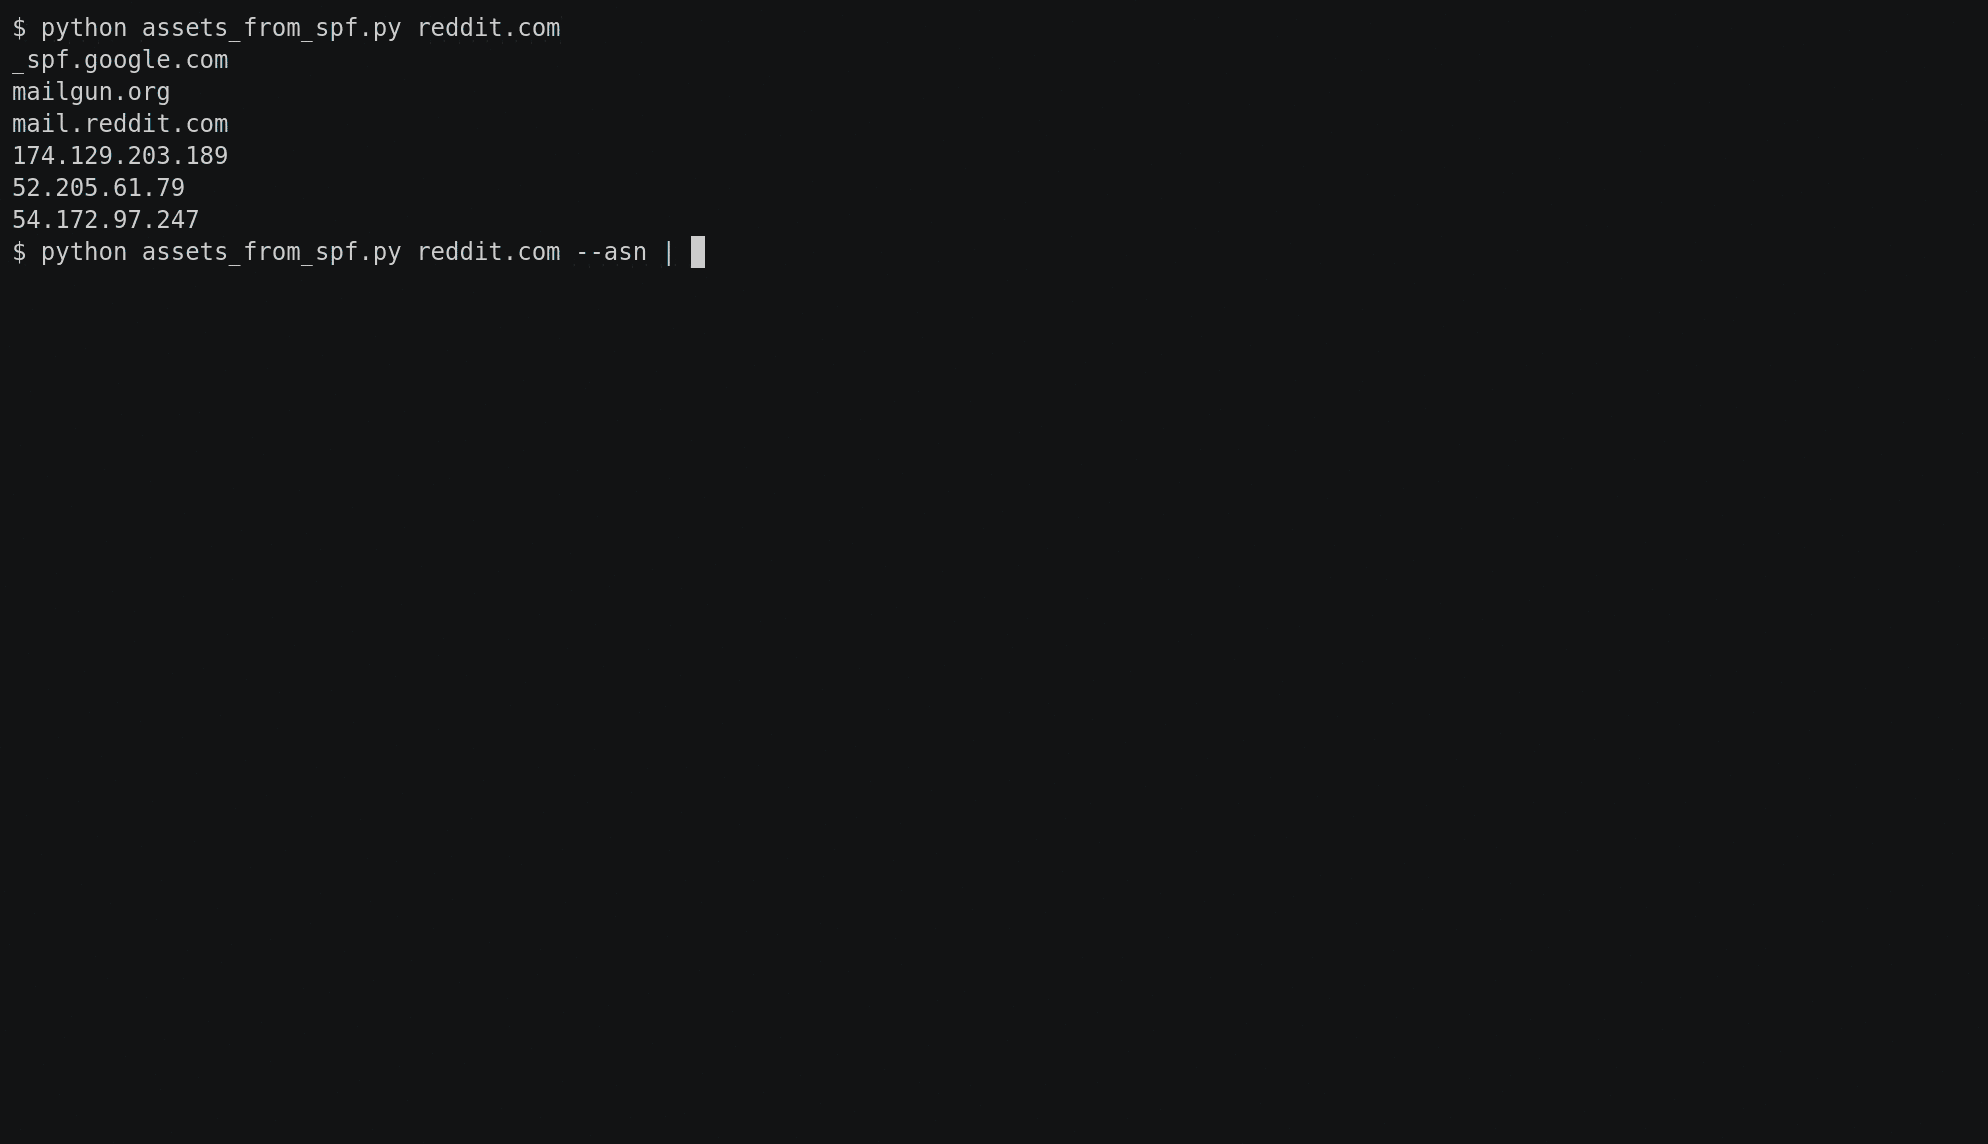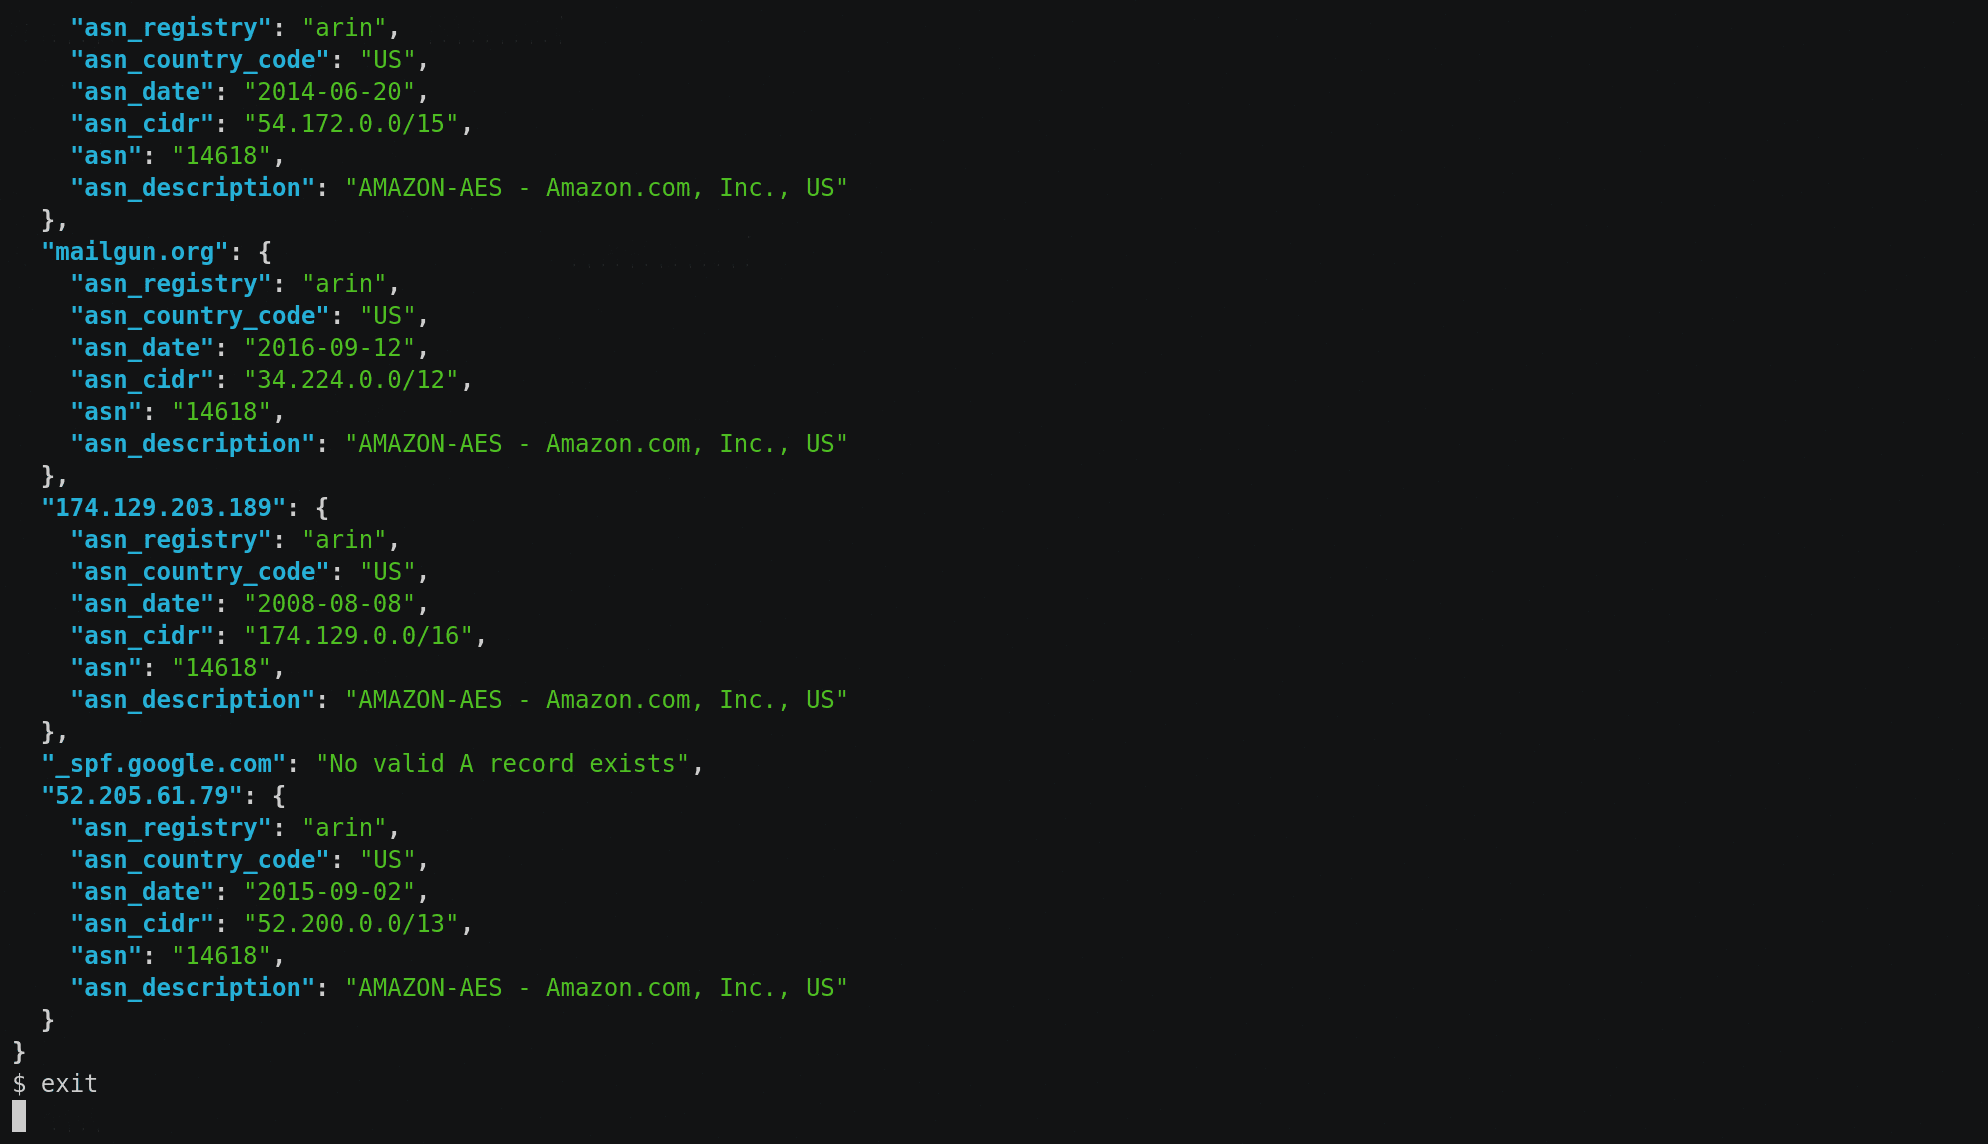 0xbharath/assets-from-spf
Un script de Python para analizar bloques de red y nombres de dominio a partir de registros SPF
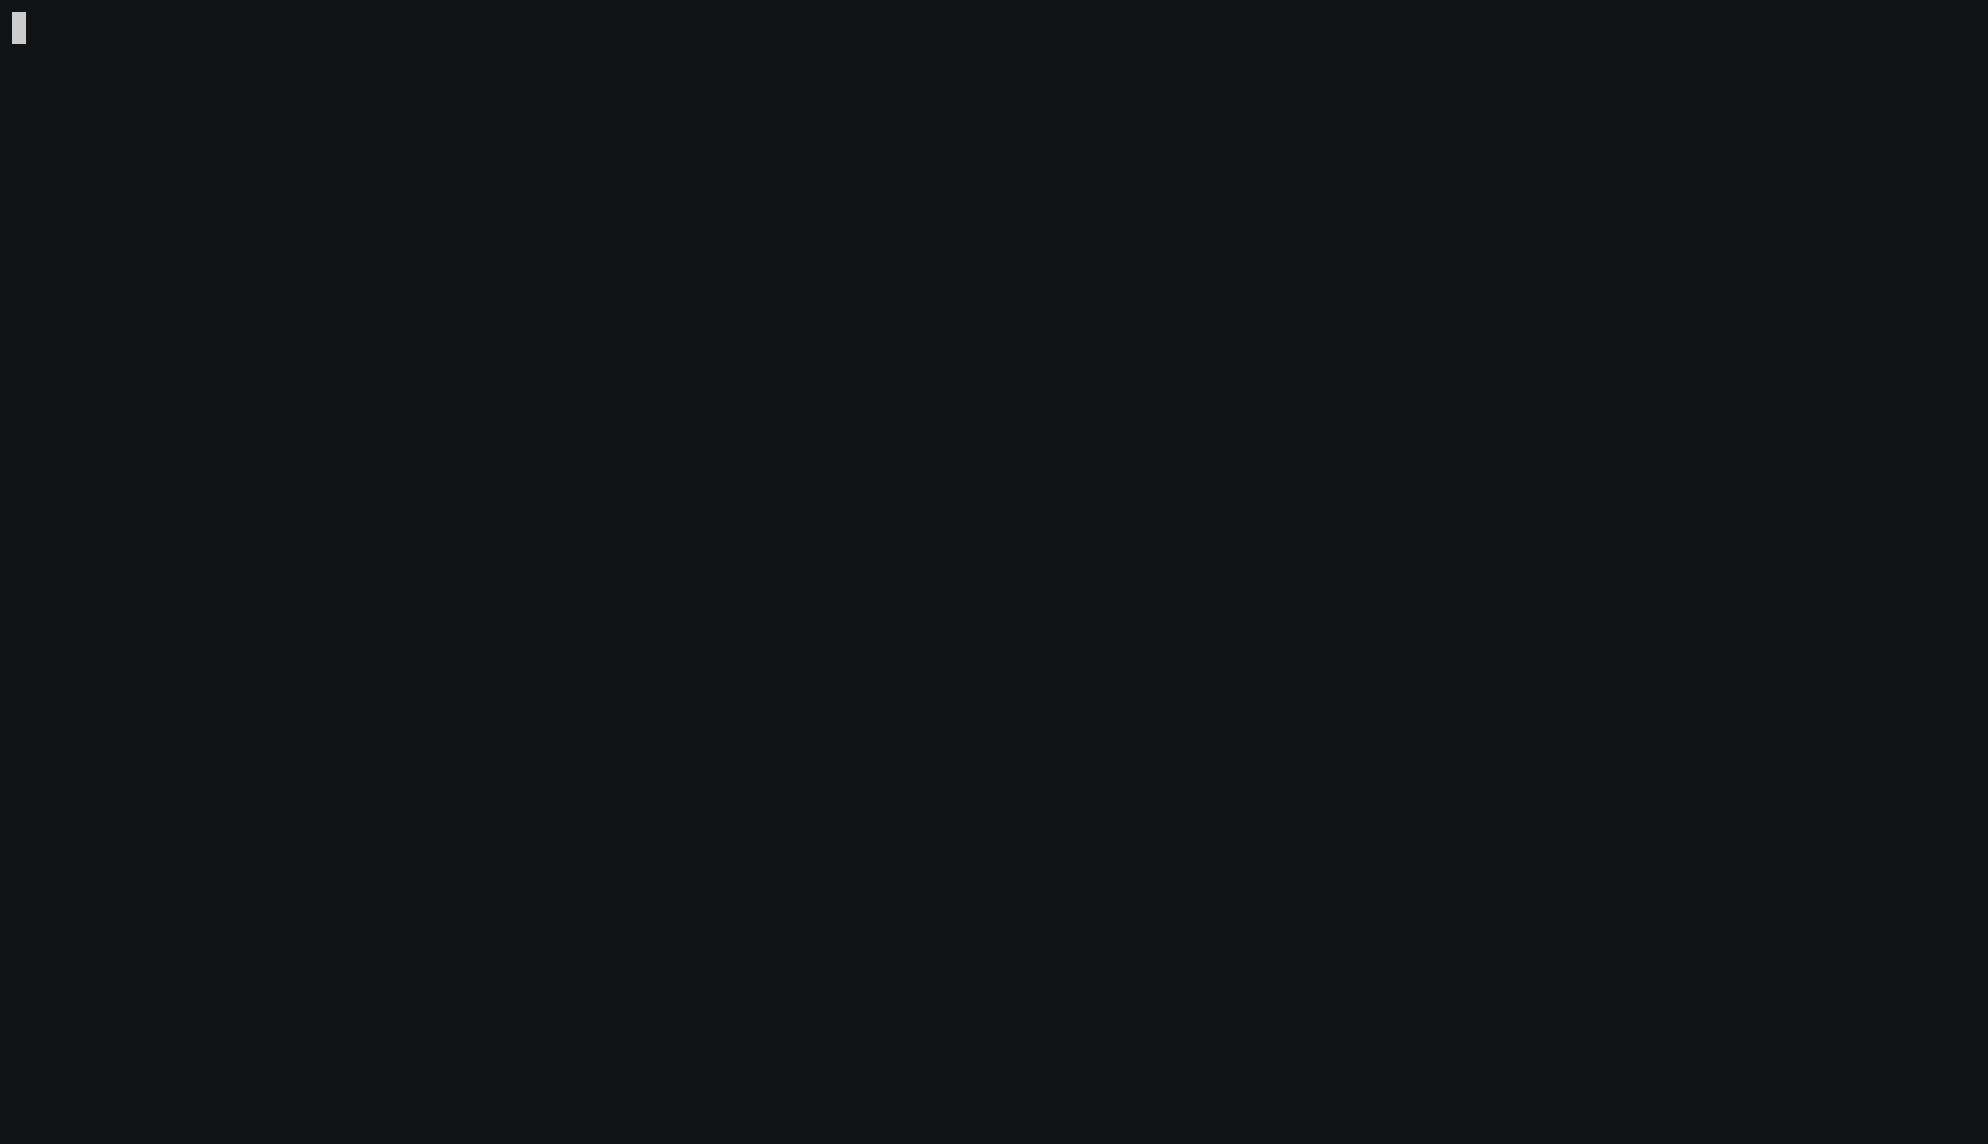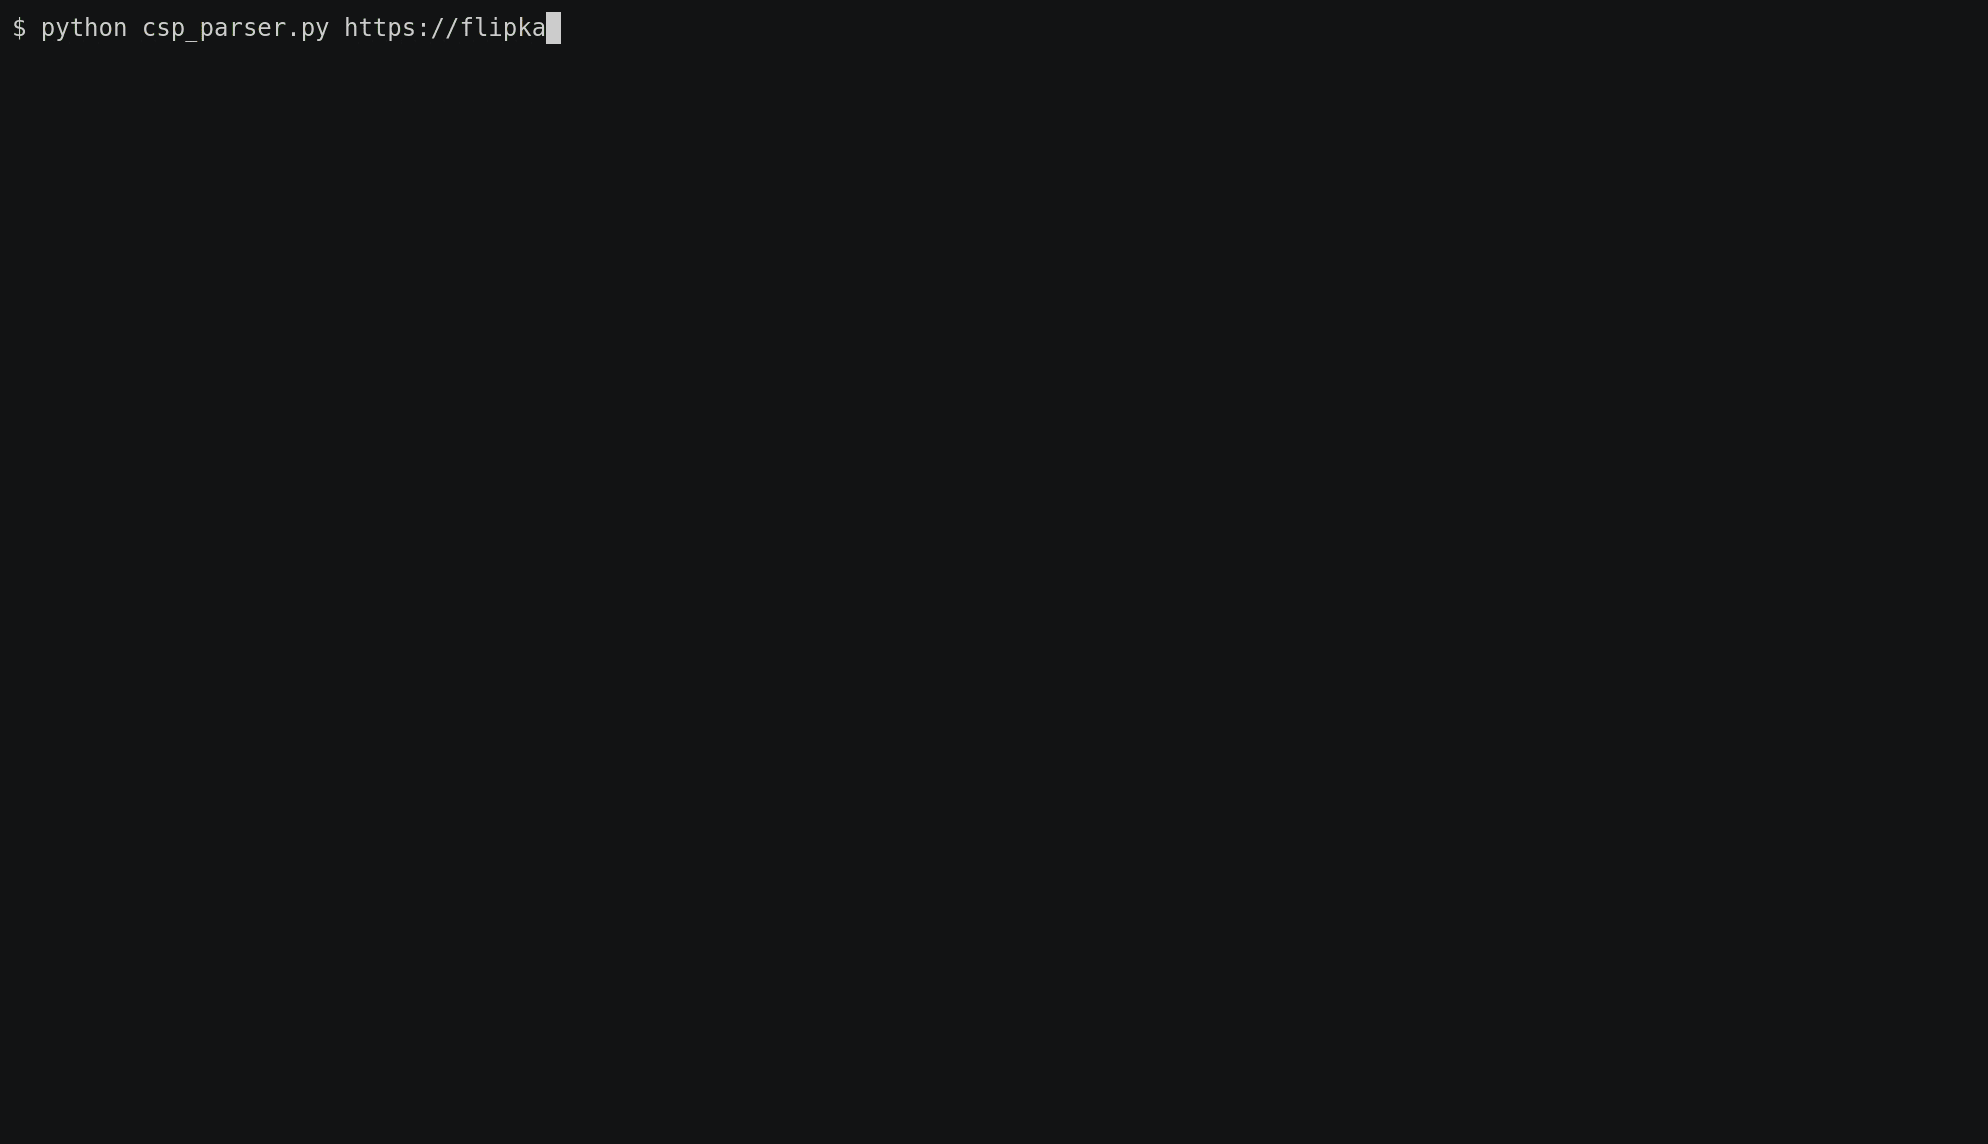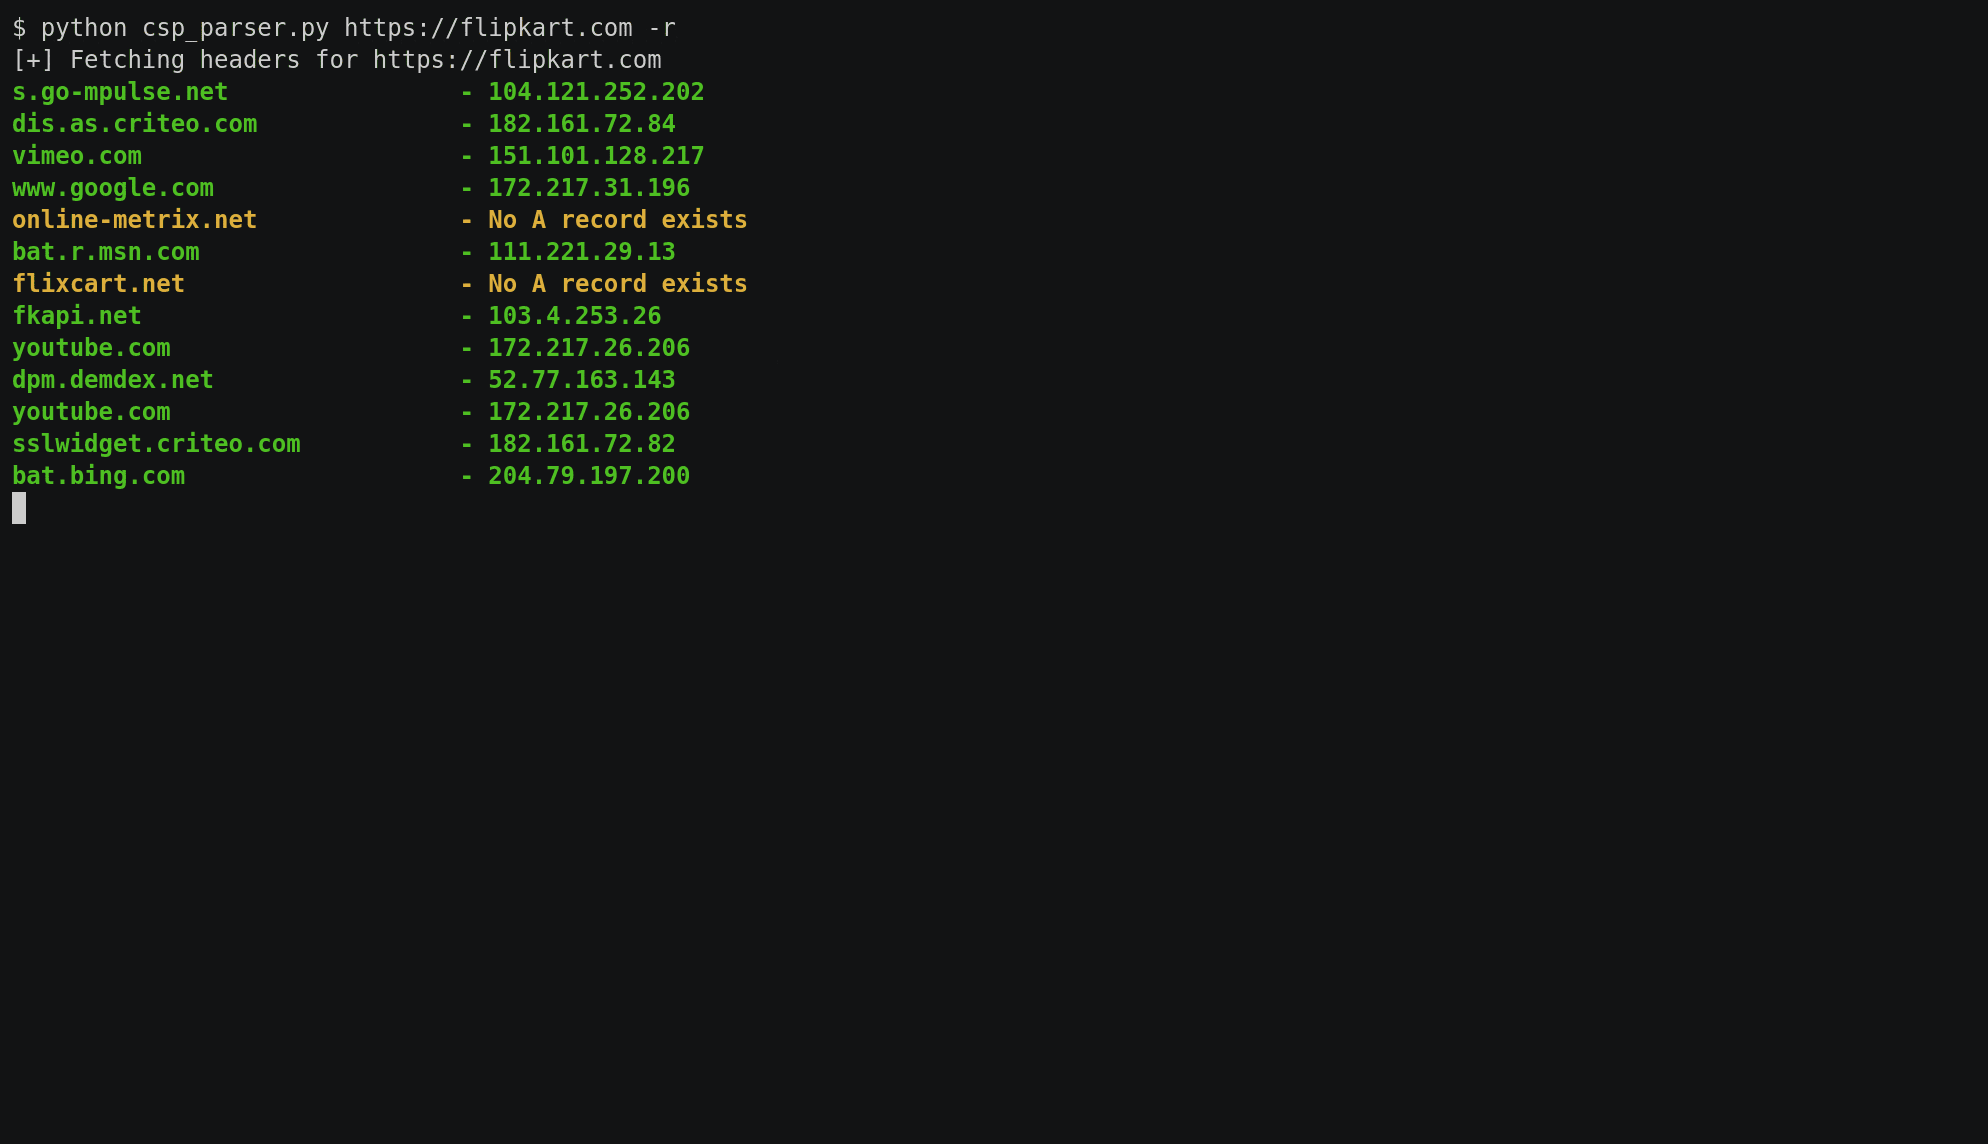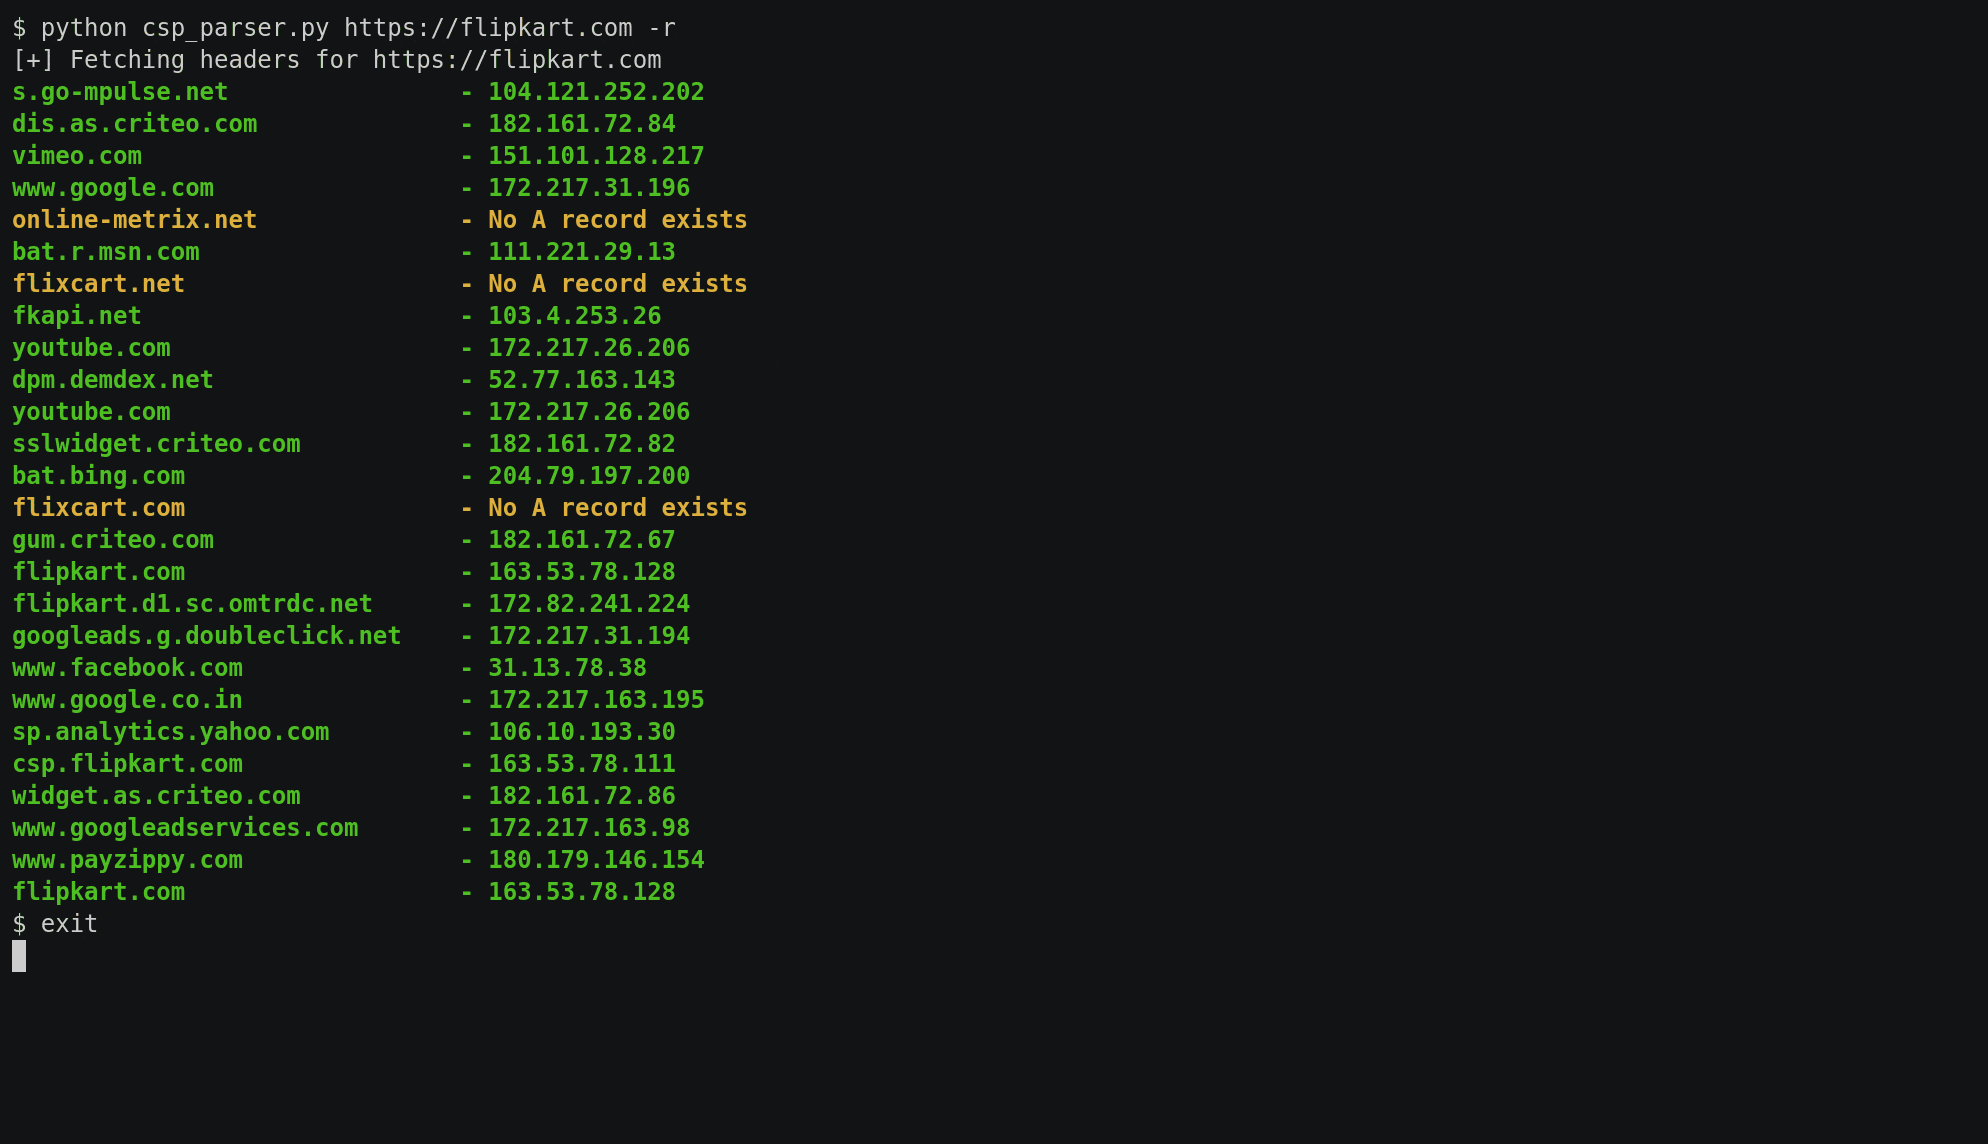 0xbharath/domains-from-csp
Un script para extraer nombres de dominio de los encabezados de Content Security Policy(CSP)
 cheetz/sslscrape
SSLScrape | Una herramienta de escaneo para extraer nombres de host de certificados SSL.
 coldfusion39/vertxploit
Explotando sistemas de control de acceso HID VertX y EDGE
 rickdejager/cupshax
Prueba de concepto rápida para el reciente exploit de CUPS que permite la ejecución remota de código mediante inyección de PPD y descubrimiento de…
 nccgroup/cloud_ip_ranges
Identificar direcciones IP propiedad de proveedores de nube pública
 nccgroup/conmachi
Herramienta de auditoría de seguridad de contenedores en caja negra: enumera la configuración de seguridad desde dentro del contenedor objetivo.
 nccgroup/fat-finger
Script de NMAP para enumerar usuarios mediante finger
 nccgroup/nlist
Un script de nmap para producir listas de objetivos para su uso con diversas herramientas.
 nccgroup/nsdp-discover
Un script de nmap para descubrir el servicio NSDP y obtener información básica
 nccgroup/phantap
Phantom Tap (PhanTap): un tap de red 'invisible' dirigido a equipos rojos