

zeek-quic
 corelight/zeek-quic
Analizador de Bro que detecta el protocolo QUIC de Google
packet-sniffing-analysisnetwork-forensicsnetwork-security+2
11hace 5 años
corelight/zeek-quicAnalizador de Bro que detecta el protocolo QUIC de Google
 corelight/zeek-spicy-ipsec
Un analizador de protocolos IPSec para Zeek basado en Spicy.
 corelight/zeek-spicy-ospf
Un analizador de paquetes OSPF para Zeek basado en Spicy.
 corelight/zeek-spicy-stun
Un analizador de protocolo STUN para Zeek basado en Spicy.
 corelight/zeek-spicy-wireguard
Un analizador de protocolo Wireguard para Zeek basado en Spicy.
 camp0/aiengine
AIEngine es un NIDS (sistema de detección de intrusiones en red) interactivo/programable de próxima generación para Python/Ruby/Java/Lua y Go.
 jgoyd/fourteen_endpoints
Empresas fantasma dentro del Relay de Privacidad de Apple
 lpefferkorn/ipdecap
Decapsula el tráfico encapsulado dentro de los protocolos GRE, IPIP, 6in4, ESP (ipsec), también puede eliminar el encabezado IEEE 802.1Q (LAN…
 simsong/bulk_extractor
Este es el árbol de desarrollo. Las descargas de producción están en:
 appliedsec/forensicscanner
Escáner Forense
 kcreyts/plugxdecoder
Decodifica el tráfico de PlugX y los artefactos cifrados/comprimidos
 nao-sec/ramnit_traffic_parser
Análisis del tráfico de Ramnit
 r3mrum/loki-parse
Un script en Python que puede detectar y analizar el tráfico de red relacionado con loki-bot (malware). Este script puede ser útil para analistas de…
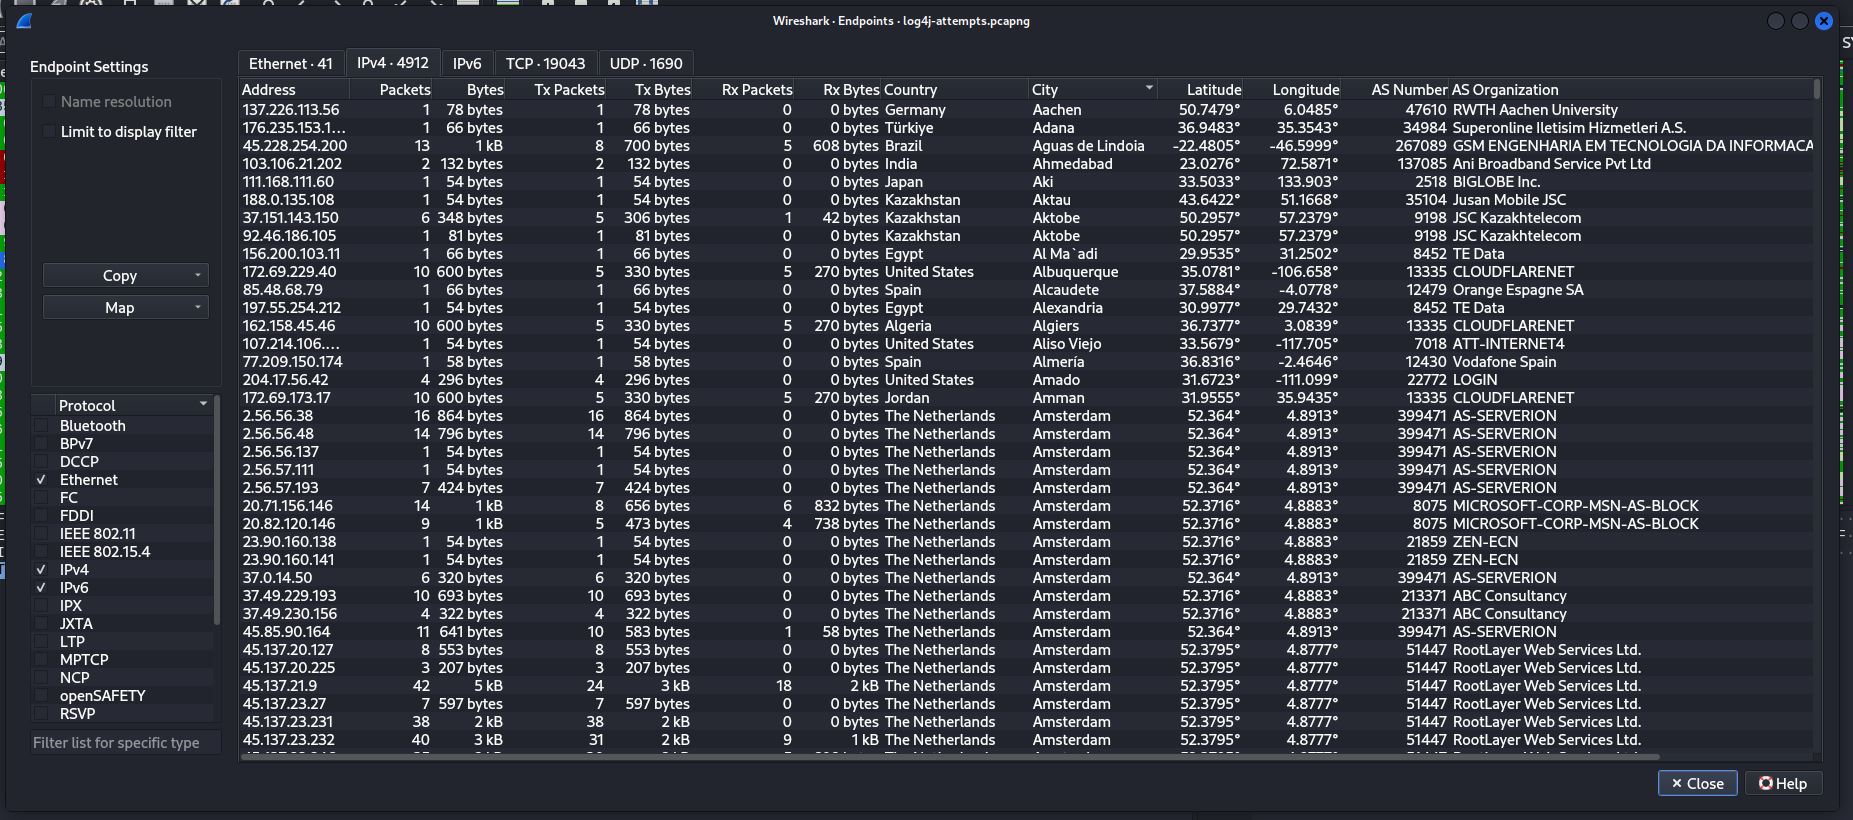 kirkdjohnson/wireshark
Descargué un archivo de captura de paquetes (.pcapng) de malware-traffic-analysis.net, que era un ejemplo de un intento de ataque contra un servidor…
 ic3-512/linux-root-kit
Simulación completa de un ataque de confusión de dependencias en Python, escalada de privilegios de sudo (CVE-2025-32463) y persistencia basada en…
 stevehenderson/lab_xz_backdoor
Algunos laboratorios analizando la vulnerabilidad de puerta trasera en xz (CVE-2024-3094)
 nicholasc03/dns-poisoning-triage-lab
Triaje forense del envenenamiento de caché DNS en hardware heredado. Incluye análisis de PCAP de inyecciones no solicitadas de registros de 839…
 tsale/awesome-dfir-skills
Una colección curada de habilidades y flujos de trabajo de DFIR para profesionales de InfoSec.