
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Forensia de Memoria — Herramientas — Página 5 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
327 resultados
libdlmalloc preview

libdlmalloc

GitHubnccgroup/libdlmalloc

Herramientas de análisis de heap para dlmalloc
embedded-systems-securitymemory-forensicsreverse-engineering+2
32hace 4 años
libptmalloc preview

libptmalloc

GitHubnccgroup/libptmalloc

Herramienta de análisis de montículo para ptmalloc
memory-forensicsreverse-engineeringdebuggers+1
46hace 4 años
libmempool preview

libmempool

GitHubnccgroup/libmempool

Herramienta de análisis de heap para mempool
embedded-systems-securitymemory-forensicsreverse-engineering+3
13hace 4 años
libtalloc preview

libtalloc

GitHubnccgroup/libtalloc

libtalloc es un script de Python para usar con GDB que puede utilizarse para analizar el "asignador trivial" (talloc)
memory-forensicsvulnerability-analysisreverse-engineering+2
17hace 11 años
memgrep preview

memgrep

GitHubnccgroup/memgrep

Utilidades de búsqueda de memoria
memory-forensicsforensicsinformation-gathering+3
44hace 12 años
memaddressanalysis preview

memaddressanalysis

GitHubnccgroup/memaddressanalysis

Proyecto de investigación relacionado con el análisis de direcciones de memoria
memory-forensicsvulnerability-analysisbinary-analysis+1
14hace 12 años
memscan preview

memscan

GitHubnccgroup/memscan

Busca cadenas, regex y números de tarjetas de crédito de pistas de banda magnética en el espacio de memoria de un proceso de Windows.
reconnaissancememory-forensicsdata-exfiltration+5
129hace 5 años
mnemosyne preview

mnemosyne

GitHubnccgroup/mnemosyne

Una herramienta genérica de raspado de memoria de Windows
dynamic-analysis-sandboxingmemory-forensicsinformation-gathering+2
69hace 9 años
WindowsPatchDetector preview

WindowsPatchDetector

GitHubnccgroup/windowspatchdetector

Detector experimental de parches en la sección .text de Windows
defensive-toolsmemory-forensicsforensics+3
23hace 11 años
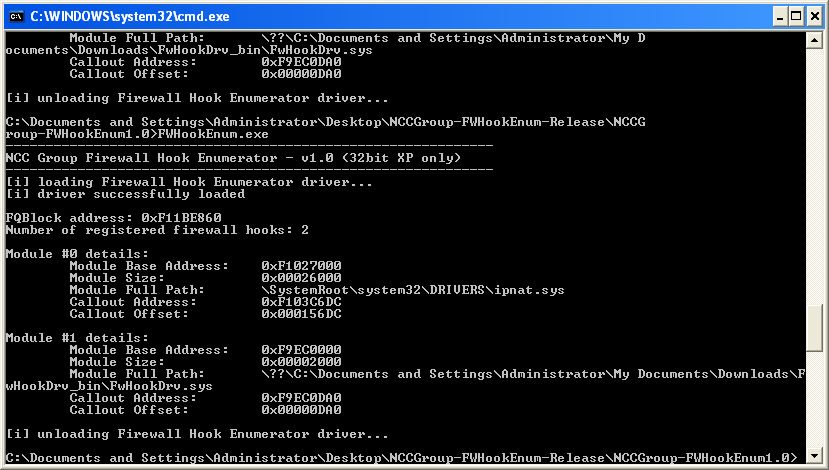
WindowsFirewallHookDriverEnumeration preview

WindowsFirewallHookDriverEnumeration

GitHubnccgroup/windowsfirewallhookdriverenumeration

Herramientas para enumerar los controladores hook de Windows Firewall en Windows 2000, XP y 2003.
memory-forensicsforensicsmalware-analysis+2
21hace 11 años
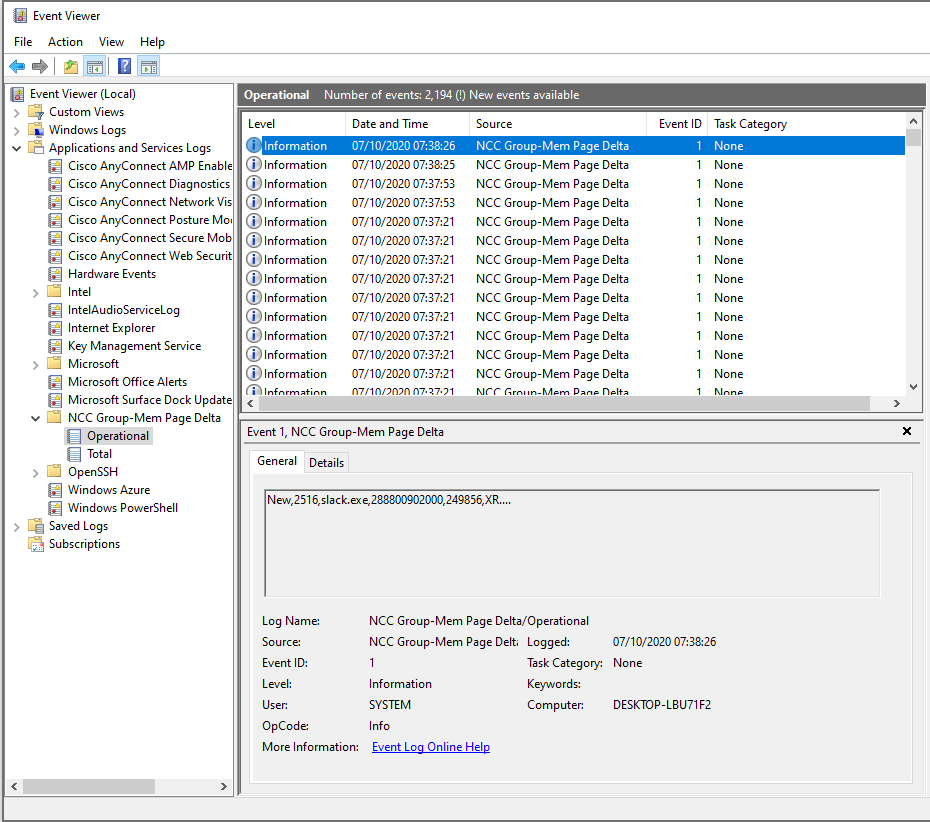
WindowsMemPageDelta preview

WindowsMemPageDelta

GitHubnccgroup/windowsmempagedelta

Un servicio de Microsoft Windows para proporcionar telemetría sobre los cambios en las páginas de memoria de los ejecutables de Windows y facilitar…
defensive-toolsmemory-forensicsanomaly-detection+1
33hace 6 años
zipdefrag preview

zipdefrag

GitHubnccgroup/zipdefrag

Presentado en Recon Montreal 2018

embedded-systems-securitymemory-forensicsreverse-engineering+3
7hace 8 años
Malware-analysis-and-Reverse-engineering preview

Malware-analysis-and-Reverse-engineering

GitHubdump-guy/malware-analysis-and-reverse-engineering

Algunos de mis análisis de malware e ingeniería inversa disponibles públicamente.
memory-forensicsexploitationreverse-engineering+8
960hace 2 años
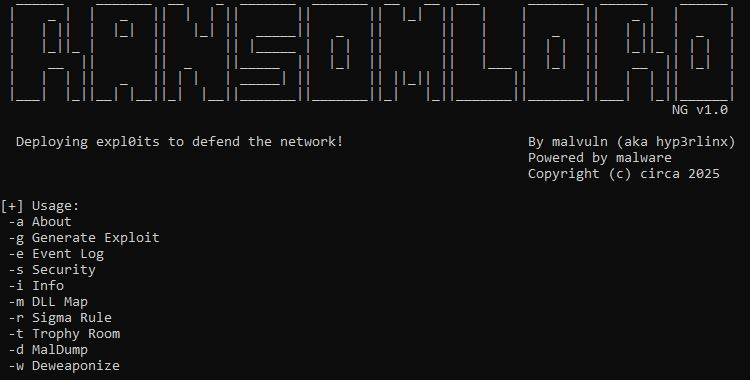
RansomLord preview

RansomLord

GitHubmalvuln/ransomlord

RansomLord es una herramienta de explotación anti-ransomware de prueba de concepto que automatiza la creación de archivos PE, utilizada para…

defensive-toolsmemory-forensicsexploitation+4
516hace 1 año
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

Este es el árbol de desarrollo. Las descargas de producción están en:

disk-forensicsosintmemory-forensics+9
1.4khace 7 días
yara-x preview

yara-x

GitHubvirustotal/yara-x

Una reescritura de YARA en Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2khace 3 días
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Escáner Forense
disk-forensicsmemory-forensicsnetwork-forensics+3
41hace 13 años
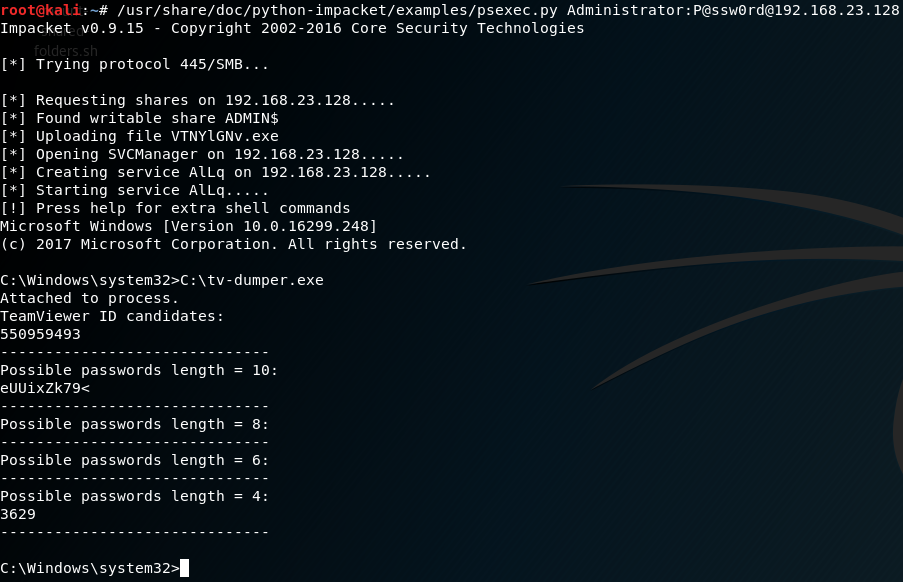
teamviewer-dumper preview

teamviewer-dumper

GitHubattackercan/teamviewer-dumper

Extrae el ID y la contraseña de TeamViewer desde la memoria. Funciona mucho mejor que otras herramientas.

password-crackingreconnaissancememory-forensics+3
98hace 8 años
Anterior1…456…19Siguiente