

libpeconv
 hasherezade/libpeconv
Biblioteca personalizada de carga y manipulación de PE para mapeo manual, enganche de IAT, volcado de memoria y reconstrucción de imports para…
memory-forensicsreverse-engineeringshellcode+4
1.4k
hasherezade/libpeconvBiblioteca personalizada de carga y manipulación de PE para mapeo manual, enganche de IAT, volcado de memoria y reconstrucción de imports para…
 meirwah/awesome-incident-response
Índice curado de herramientas de respuesta a incidentes y DFIR, que incluye forensia de memoria y de disco, recopilación de evidencias, análisis de…
 google/timesketch
Plataforma colaborativa de análisis de líneas de tiempo forenses para ingerir, buscar y anotar registros de eventos con el fin de apoyar la respuesta…
 microsoft/avml
Herramienta portátil de adquisición de RAM de Linux para análisis forense y respuesta a incidentes, que captura imágenes compatibles con LiME con…
 securityronin/memory-forensic
Recorre cualquier volcado de memoria. Encuentra lo que está oculto. Forensia del kernel de Linux + Windows desde un único binario Rust estático — no…
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análisis de ingeniería inversa del Dropper GCleaner, un malware que utiliza una infraestructura C2 resiliente, carga de drivers de kernel, ejecución…
 cenobyte-vincit/memdumper
Abusa de los entitlements de depurador de macOS y de DYLD_INSERT_LIBRARIES para volcar o buscar la memoria de un proceso en ejecución mientras…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Análisis de ingeniería inversa de RedLine Stealer, un ladrón de información basado en .NET que utiliza dominios C2 (198.46.86.63, tempuri.org),…
 pugazhendii22/keepass-exfil-forensics
Network forensics writeup + herramientas para un desafío DFIR de TryHackMe: revierte una cadena de exfiltración hex→Base64→XOR a partir del tráfico…
 hasherezade/mal_unpack
Un desempaquetador dinámico basado en PE-sieve
 withsecurelabs/garbageman
GarbageMan es un conjunto de herramientas para analizar binarios .NET mediante el análisis del montón.
 reverseclabs/physmem2profit
Physmem2profit se puede utilizar para crear un minidump del proceso LSASS de un host objetivo analizando la memoria física de forma remota
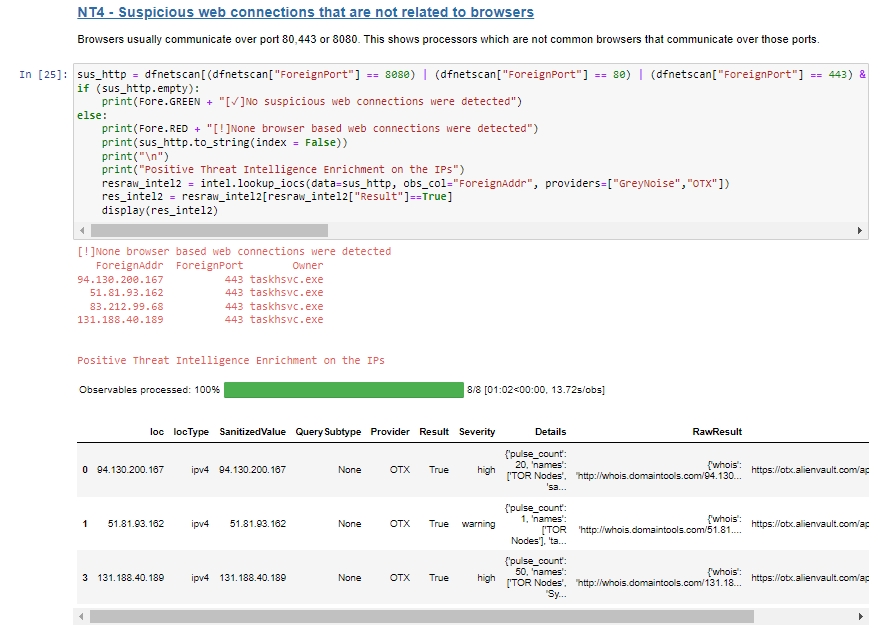 blueteam0ps/memoptix
Un Jupyter notebook para ayudar con el análisis de la salida generada por el framework de extracción de memoria de Volatility.
 hackmichnet/aztokenfinder
Utilidad ofensiva de recolección de tokens que examina la memoria de procesos x64 y los archivos de caché de TokenBroker en busca de tokens JWT de…
 zer0yu/awesome-cobaltstrike
Lista de recursos asombrosos de CobaltStrike
 controlplaneio/truffleproc
truffleproc — caza secretos en la memoria de procesos (combinación de TruffleHog y gdb)
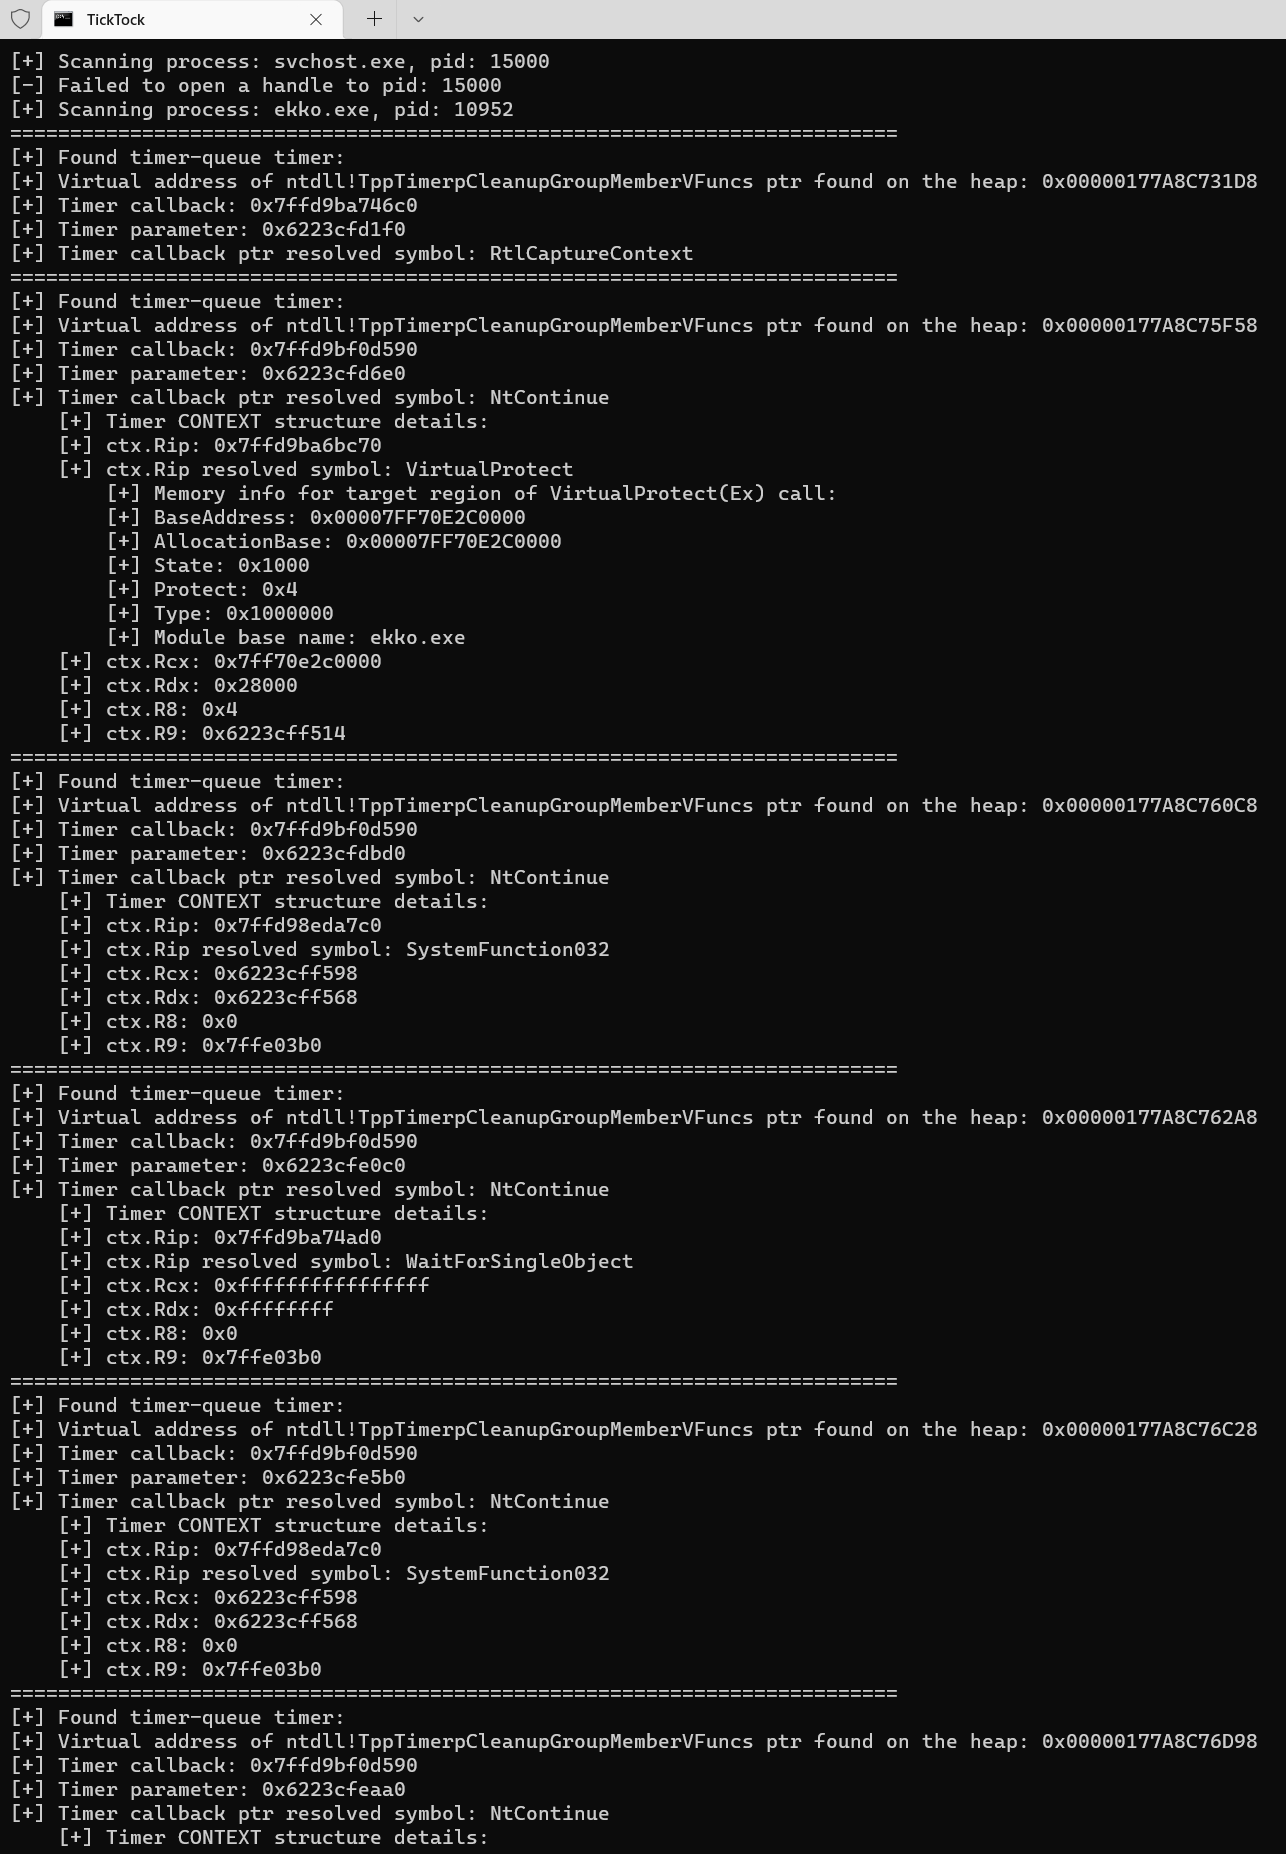 withsecurelabs/ticktock
Enumera temporizadores de cola de temporizadores de Windows para detectar la ofuscación de suspensión de Ekko, ayudando al análisis forense de…
 crowdstrike/supermem
Un script de Python desarrollado para procesar imágenes de memoria de Windows según el tipo de triaje.