
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Forensia de Memoria — Herramientas — Página 2 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
327 resultados
BHPAI preview

BHPAI

GitHubrin449/bhpai

Plataforma de análisis de malware multiformato que combina un sandbox sigiloso de Windows en Ring-3, analizadores estáticos de PE/PDF, recuperación…
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8
5
hace 1 mes
EvilKaspersky preview

EvilKaspersky

GitHubgmh5225/evilkaspersky

Experimento de controlador de kernel de Windows basado en KasperskyHook que utiliza llamadas al sistema directas para la copia de memoria entre…

defensive-toolsprivilege-escalationmemory-forensics+3
2hace 2 años
DMA-ProcessDumper preview

DMA-ProcessDumper

GitHubgmh5225/dma-processdumper

Volcador de procesos simple usando DMA sobre un dispositivo FPGA PCIe

memory-forensicsreverse-engineeringdata-exfiltration+3
hace 4 años
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

Controlador en modo kernel sin firmar que realiza modificaciones de memoria

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
11hace 4 años
Driver-PiDqSerializationWrite-Example preview

Driver-PiDqSerializationWrite-Example

GitHubgmh5225/driver-pidqserializationwrite-example

Cómo usar PiDqSerializationWrite. Presenta cómo leer y escribir de forma segura desde el controlador mapeado

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
2hace 3 años
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

Guía curada para convertirse en analista de malware, abarcando conocimientos esenciales, ingeniería inversa, herramientas de análisis y aprendizaje…
memory-forensicsreverse-engineeringmalware-analysis+7
284hace 1 mes
umbra preview

umbra

GitHubymsniper/umbra

External read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…
memory-forensicsexploitationreverse-engineering+1
17hace 12 días
ReflectiveDLLInjection preview

ReflectiveDLLInjection

GitHubstephenfewer/reflectivedllinjection

La inyección de DLL reflectiva es una técnica de inyección de bibliotecas en la que se emplea el concepto de programación reflectiva para realizar la…

memory-forensicsexploitationpost-exploitation+2
3.4khace 4 años
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
disk-forensicsmemory-forensicsnetwork-forensics+6
602hace 28 días
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 ported to Rust. Same output, much faster.
memory-forensicsvulnerability-analysisforensics+3
196hace 12 días
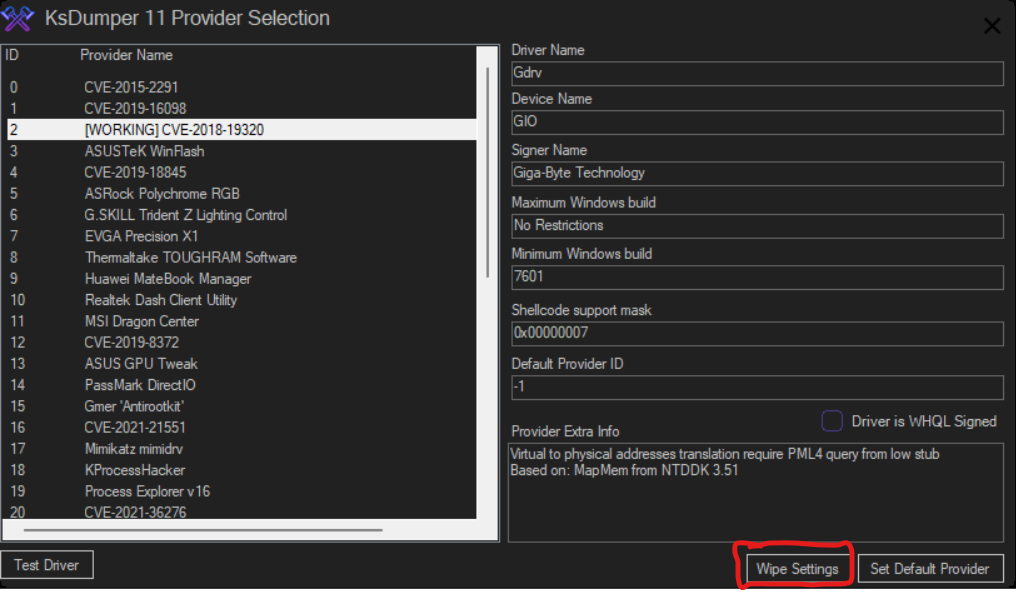
KsDumper-11 preview

KsDumper-11

GitHubmastercodeon314/ksdumper-11

Un renacimiento del clásico y legendario KsDumper
memory-forensicsexploitationreverse-engineering+1
591hace 1 año
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Plugins de Volatility para análisis forense de memoria, incluida la detección de técnicas de evasión de escaneo de memoria Gargoyle.
memory-forensicsforensicsmalware-analysis+2
11hace 8 años
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

Un equivalente espiritual en .NET a la técnica de evasión de escaneo de memoria Gargoyle.
memory-forensicsmalware-analysisred-teaming
51hace 7 años
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Colección de scripts de radare2 para análisis de malware: extraer binarios de volcados de memoria, parchear cabeceras PE y decodificar importaciones…
memory-forensicsreverse-engineeringshellcode+3
32hace 8 años
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

Scripts para extraer información útil de volcados de memoria infectados
memory-forensicsforensicsmalware-analysis+2
10hace 8 años
community preview

community

GitHubvolatilityfoundation/community

Colección de plugins de Volatility mantenida por la comunidad para el análisis forense de memoria, que amplía el análisis de volcados de memoria con…
memory-forensicsmalware-analysisdigital-forensics
378hace 6 años
dwarf2json preview

dwarf2json

GitHubvolatilityfoundation/dwarf2json

Convierte información de símbolos y tipos ELF/DWARF al JSON intermedio de vol3.
memory-forensicsreverse-engineeringdigital-forensics+2
160hace 2 años
LiME preview

LiME

GitHubjtsylve/lime

Módulo de kernel para la adquisición de memoria volátil de dispositivos Linux y Android, que genera capturas forensemente sólidas en disco o a través…

memory-forensicsforensicsmobile-forensics+2
2.0khace 6 meses
Anterior123…19Siguiente