

sleuthkit
 sleuthkit/sleuthkit
Biblioteca forense y kit de herramientas CLI para analizar imágenes de discos y sistemas de archivos, recuperar datos eliminados, generar líneas de…
disk-forensicshash-analysisforensics+3
3.2k
sleuthkit/sleuthkitBiblioteca forense y kit de herramientas CLI para analizar imágenes de discos y sistemas de archivos, recuperar datos eliminados, generar líneas de…
 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analizador estático avanzado de malware que revela 8 técnicas de inyección, llamadas API críticas, cadenas ocultas, exporta secciones PE (.text,…
 facebook/threatexchange
Herramientas de Confianza y Seguridad para trabajar juntos contra los daños digitales.

 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 corkami/collisions
Colisiones de hash y explotaciones
 abusech/yaraify
Motor abierto de escaneo y búsqueda de YARA
 decalage2/collisions
Colisiones de hash y sus explotaciones
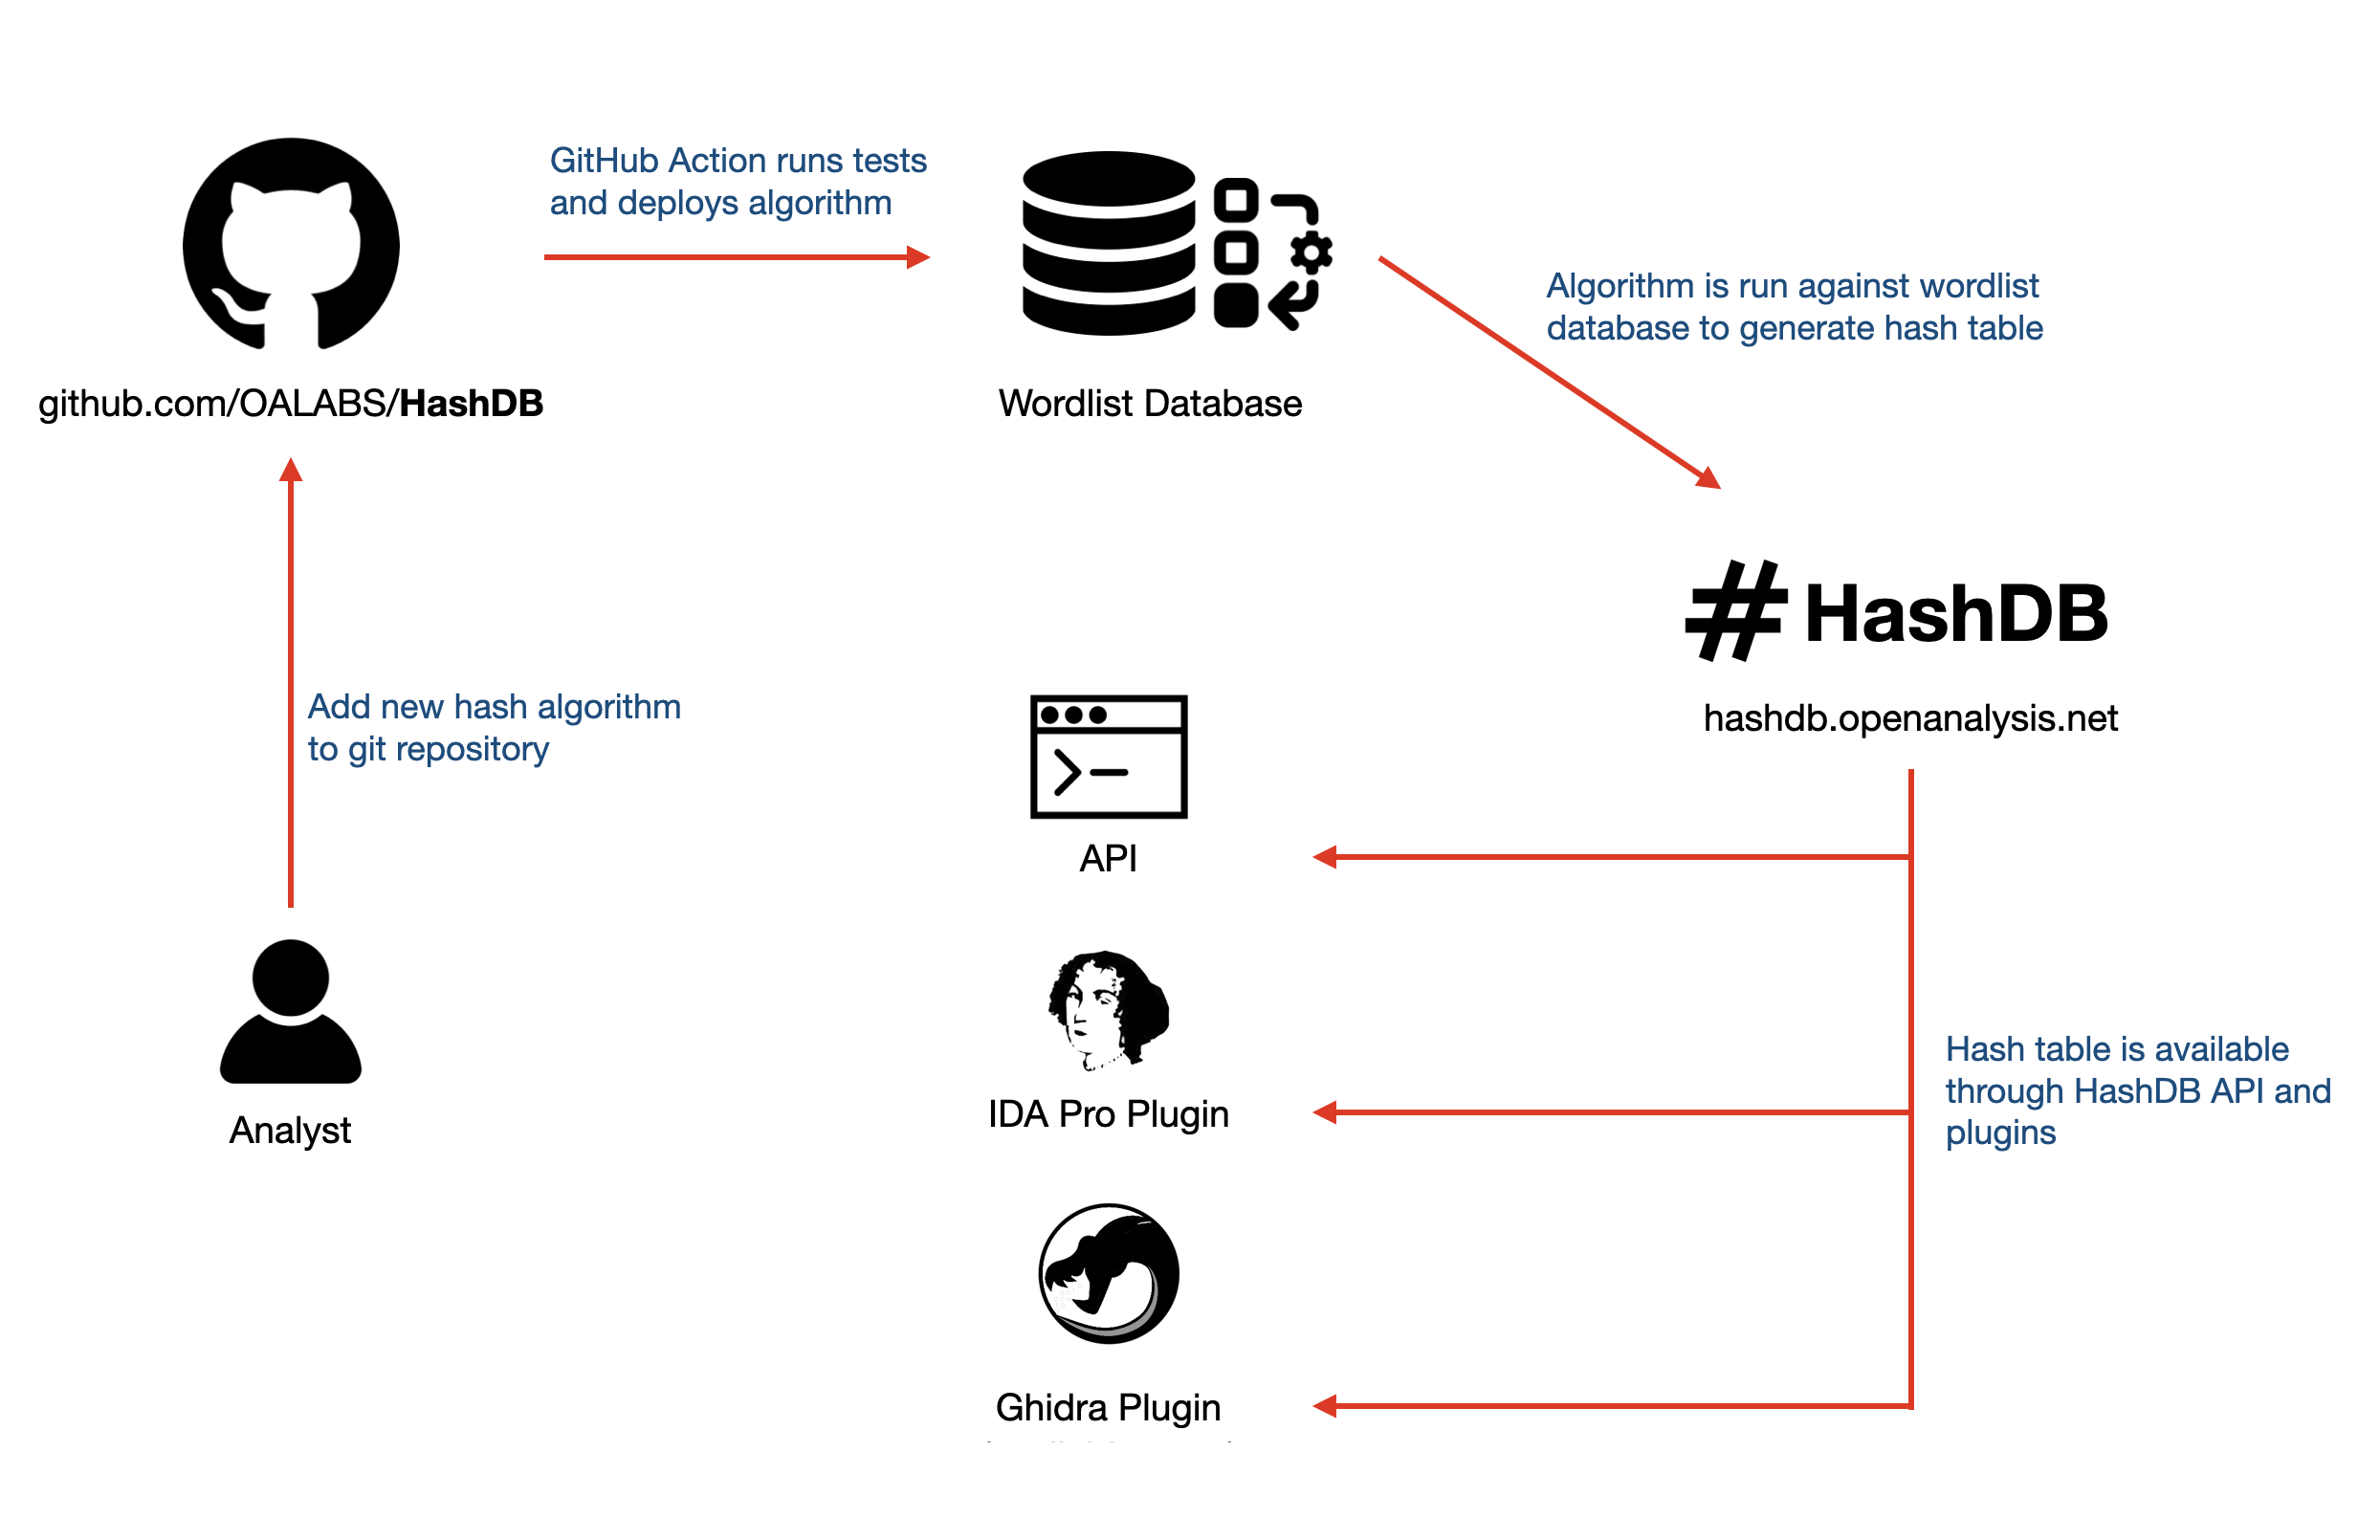 oalabs/hashdb
Conjunto de algoritmos de hash utilizados en malware
 ignitetechnologies/mssql-pentest-cheatsheet
Hoja de referencia práctica de pruebas de penetración en MSSQL que cubre enumeración, pivoting entre servidores vinculados, escalada de privilegios,…
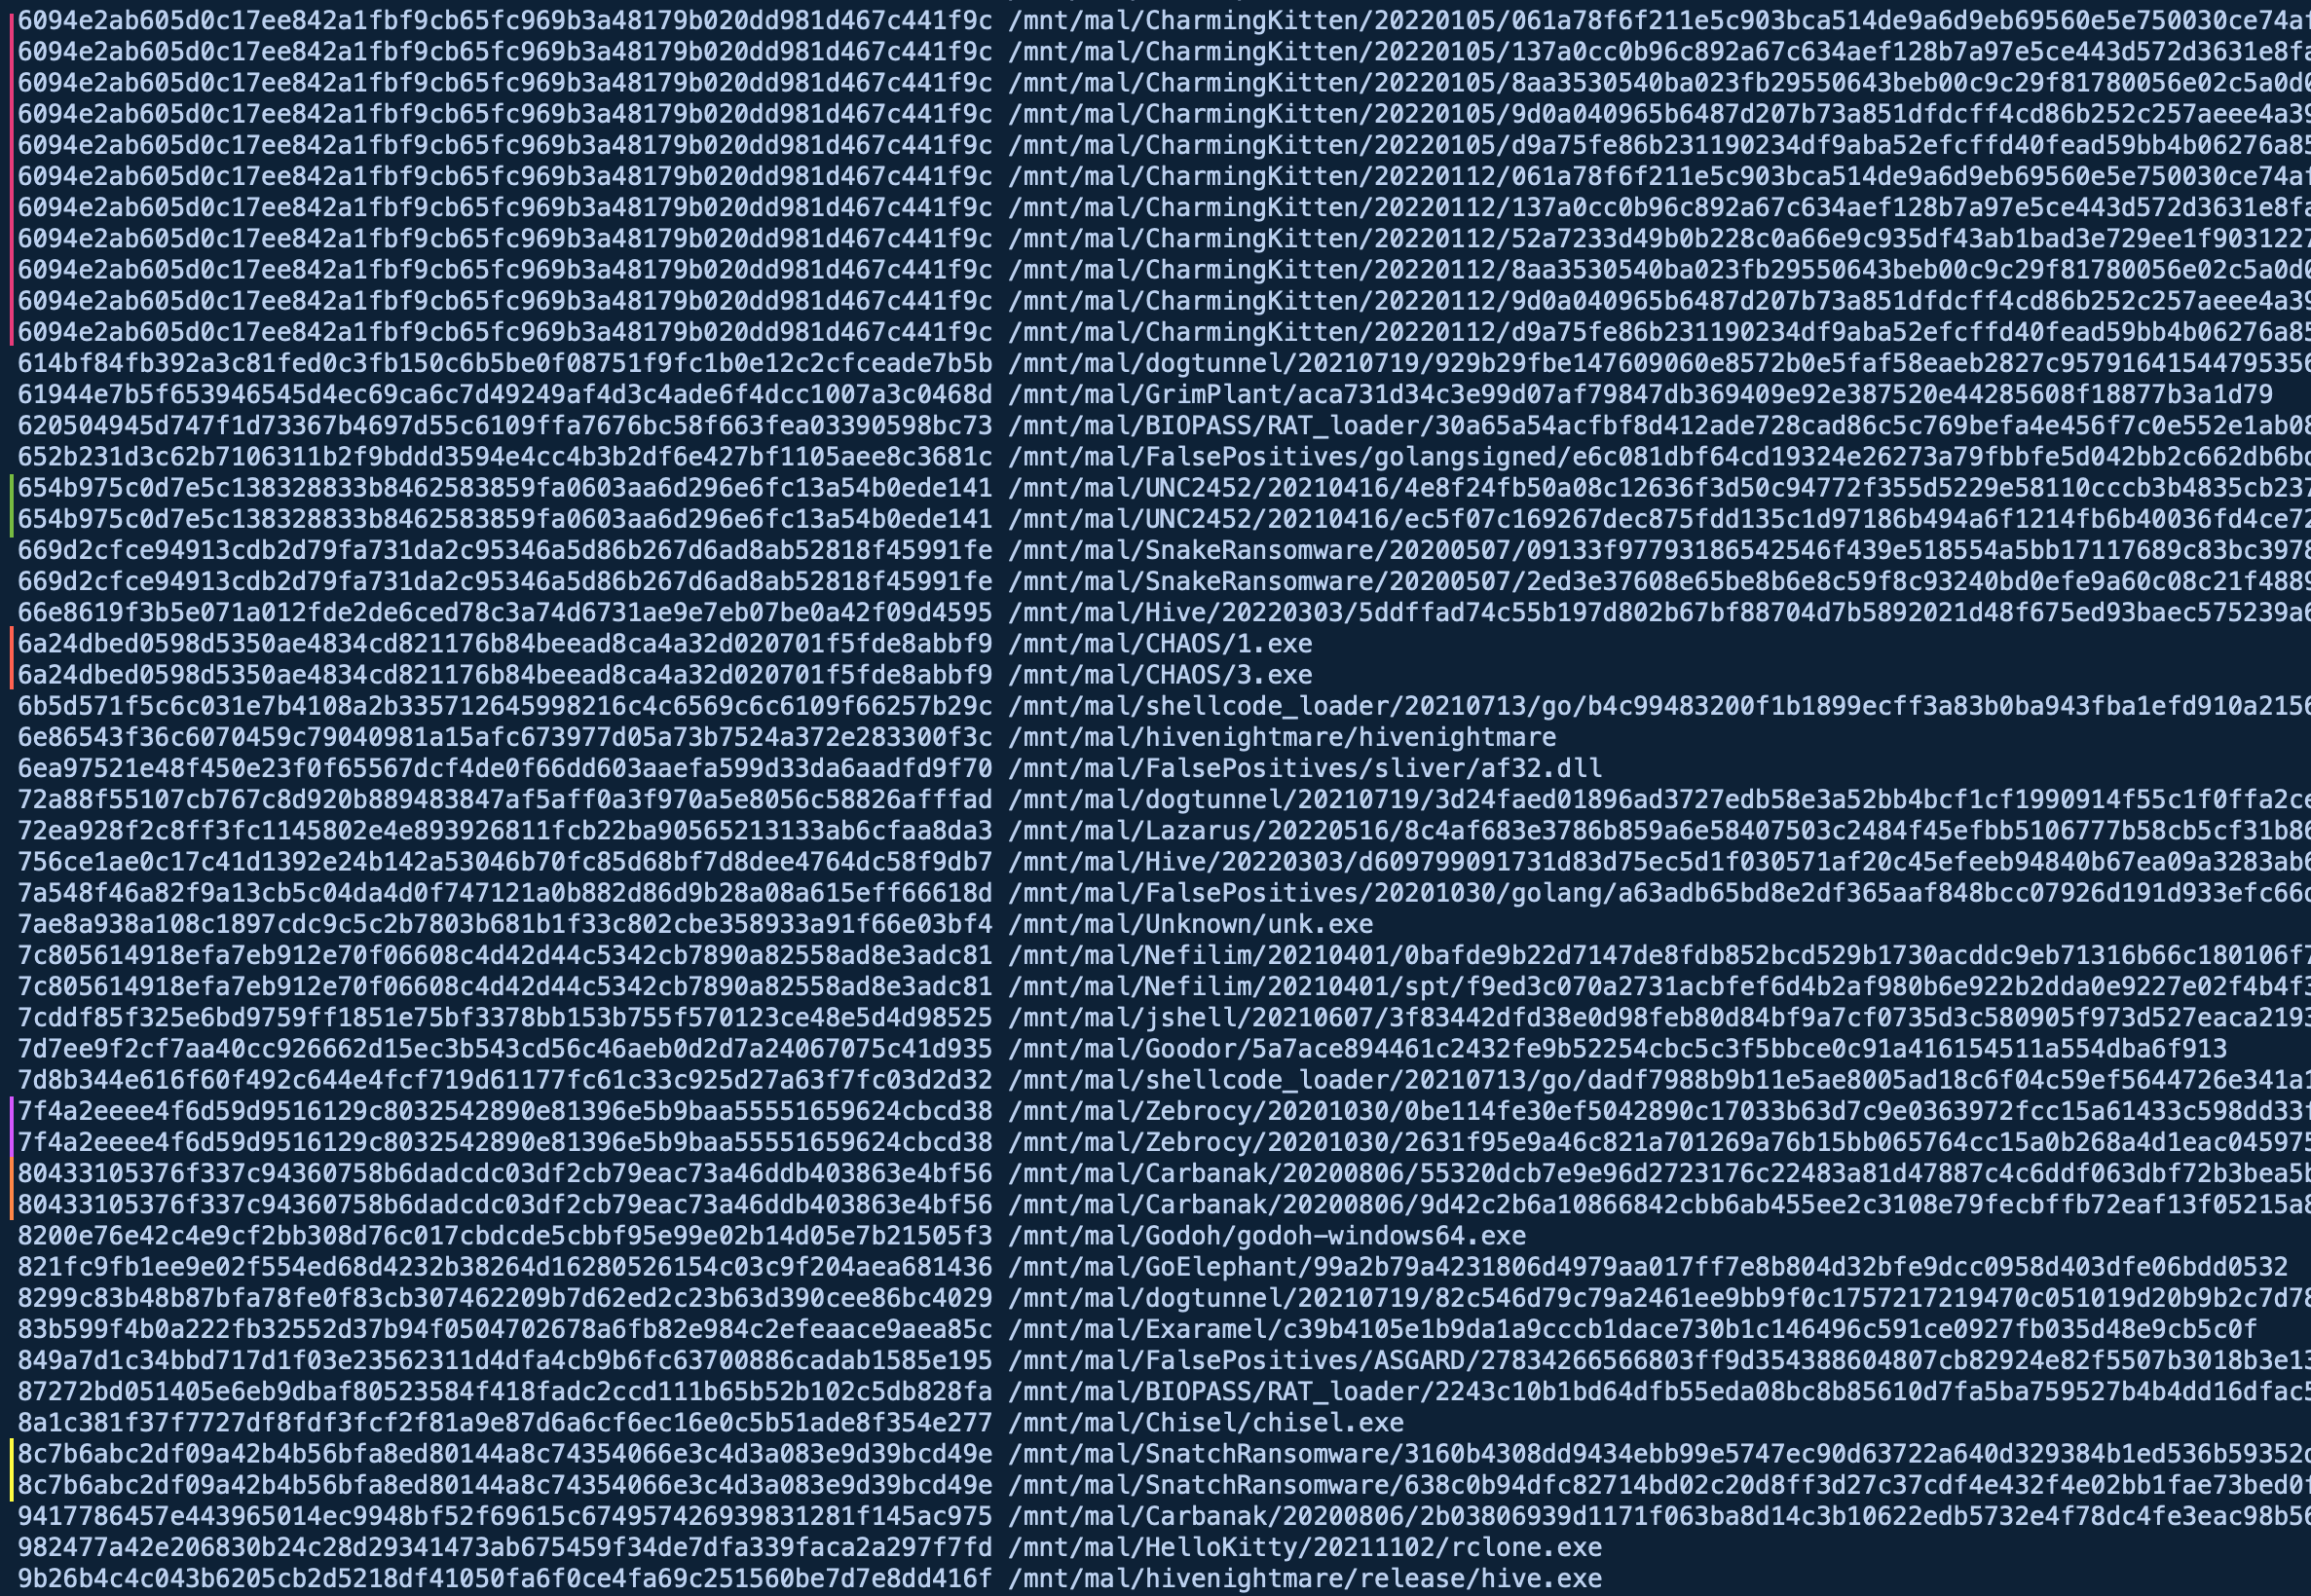 nextronsystems/gimphash
Cálculo tipo imphash en binarios Golang
 pan-unit42/dotnetfile
Biblioteca de Python para analizar metadatos CLR/PE en ensamblados .NET, que expone flujos y huellas hash para apoyar el análisis de malware y la…
 google/hashr
Genera conjuntos de hashes forenses de archivos a partir de imágenes de disco, paquetes y archivos comprimidos en GCP, AWS y fuentes locales, con…
 microsoft/symcrypt-openssl
Motor de OpenSSL para su uso con la biblioteca criptográfica SymCrypt
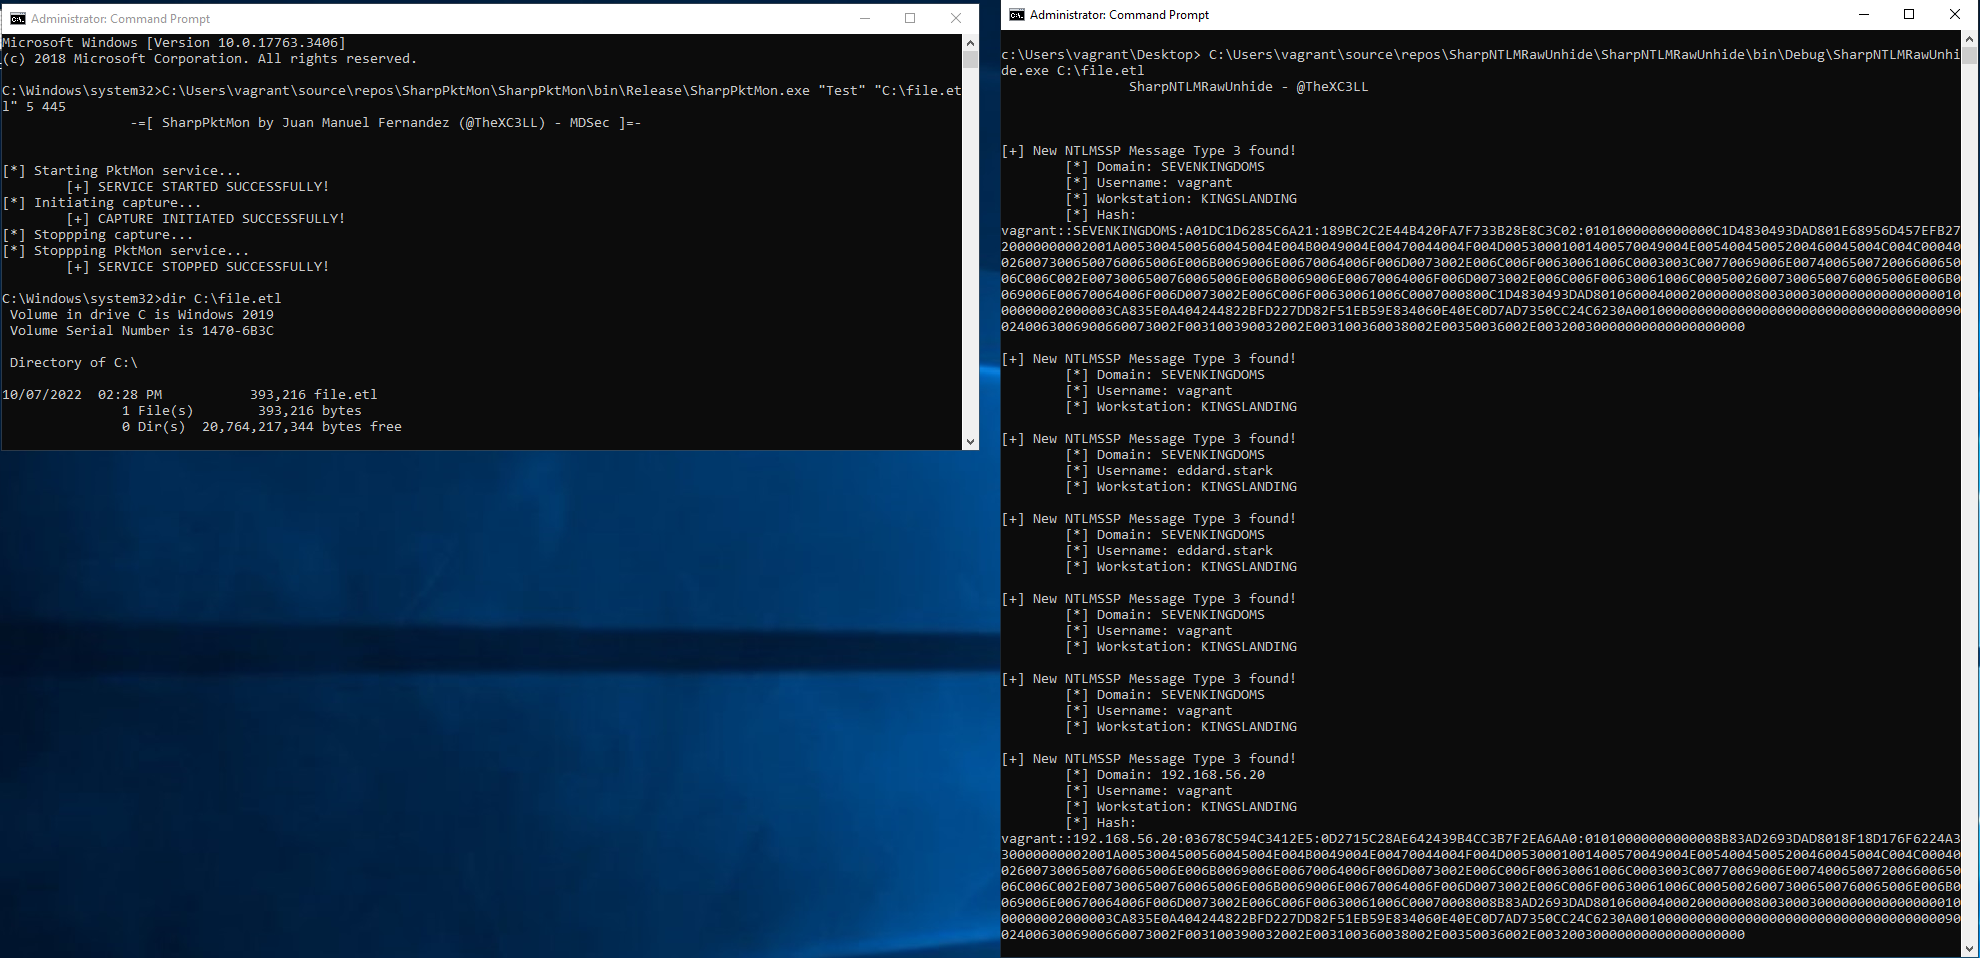 x-c3ll/sharpntlmrawunhide
Versión en C# de NTLMRawUnHide
 mr-un1k0d3r/windows-signedbinary
Muta binarios de Windows firmados para conservar firmas de catálogo válidas mientras altera los hashes de los archivos, evadiendo los bloqueos de…
 inquest/python-inquestlabs
Una interfaz pitónica y herramienta de línea de comandos para interactuar con la API de InQuest Labs.
 lkarlslund/hashmuncher
Captura los hashes NetNTLMv2 mediante ETW con privilegios administrativos en Windows 8.1 / Windows Server 2016 y versiones posteriores.
 google/permhash
Framework para aplicar hash a los permisos declarados en extensiones de Chromium y APKs, lo que permite agrupar, buscar y pivotar entre paquetes…