quantum-security-project

Proyecto OWASP neutral respecto al proveedor que mapea los riesgos de seguridad de la era cuántica con una lista de los 10 principales riesgos, guía…

Proyecto OWASP neutral respecto al proveedor que mapea los riesgos de seguridad de la era cuántica con una lista de los 10 principales riesgos, guía…

Unidad USB aparentemente normal con una función de seguridad oculta

Se ejecuta en el límite del silicio.

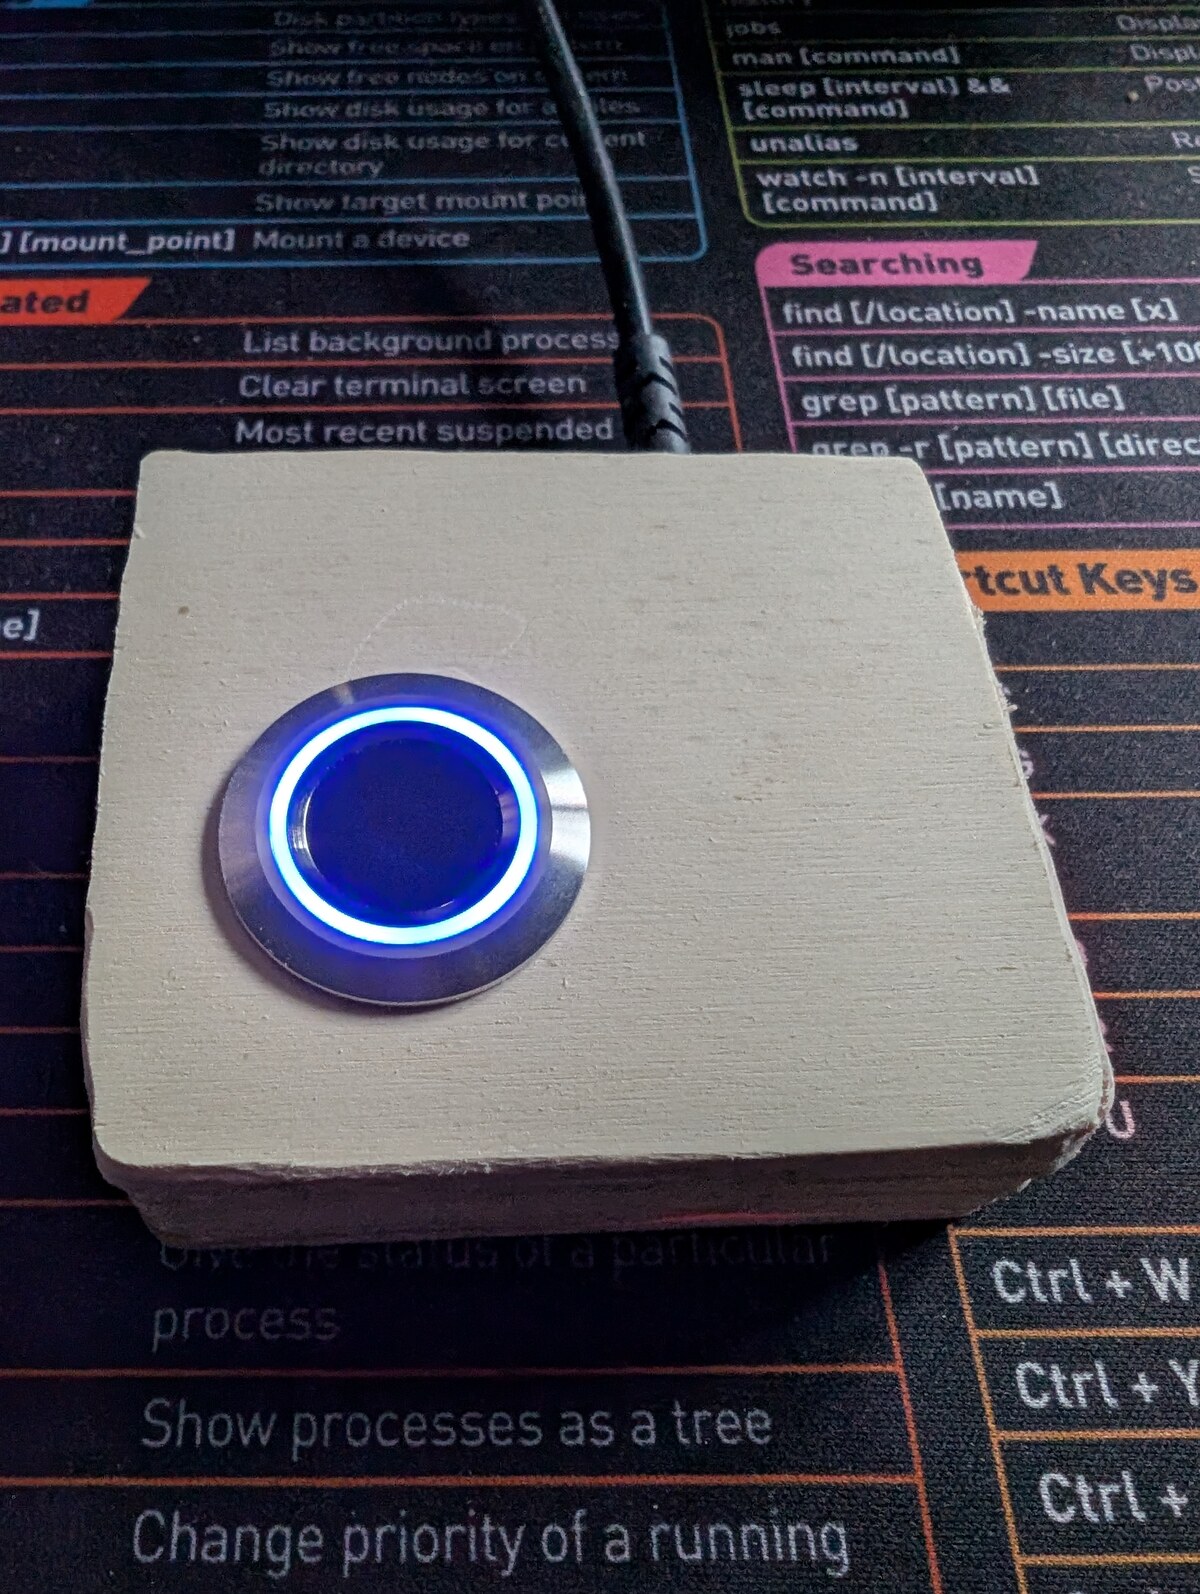
Inicio de sesión por huella dactilar en el escritorio de Linux mediante un sensor Grow R503 + Arduino + un daemon de reemplazo de fprintd en Rust

Un módulo de huellas dactilares, que también añade soporte de passkeys a linux.

Hoja de referencia para hacking de hardware

Plantilla de desarrollo Zig para Flipper Zero con pipeline de compilación automatizado, integración de SDK y compilación cruzada para ARM Cortex-M4.…

Emulador de dispositivos Apple Silicon.

Sniffer en vivo de transferencias USB a nivel de sistema en eBPF: decodifica el tráfico USB en línea (control SETUP, SCSI, HID) desde dos ganchos URB…

Investigación independiente de seguridad en IoT, divulgación de vulnerabilidades y PoCs centradas en el análisis de firmware, interfaces de hardware…

Una implementación rápida, portátil y ligera de COSE + CBOR para sistemas embebidos. Admite PQC, FIPS 140-3, DO-178 y MISRA C. Desarrollado por…

Sniffer Bluetooth 5 y 4.x LE para hardware TI CC1352/CC26x2 con soporte para publicidad extendida, todos los modos PHY, filtrado MAC/RSSI y…

Herramienta hardware para análisis, emulación y pruebas de penetración RFID. Soporta protocolos de 125kHz, 13.56MHz (MIFARE, iClass, ISO14443/15693)…

La librería wolfSSL es una implementación pequeña, rápida y portable de TLS/SSL para dispositivos embebidos hasta la nube. ¡wolfSSL soporta hasta TLS…

Desarrollo de exploits e ingeniería inversa con GDB y LLDB simplificado

# Repositorio Git principal del Proyecto Zephyr. Zephyr es un RTOS de nueva generación, escalable, optimizado y seguro para múltiples arquitecturas…

El fuzzer de procesador x86

Encontrar y ejecutar automáticamente ataques de inyección de fallos