
Archived
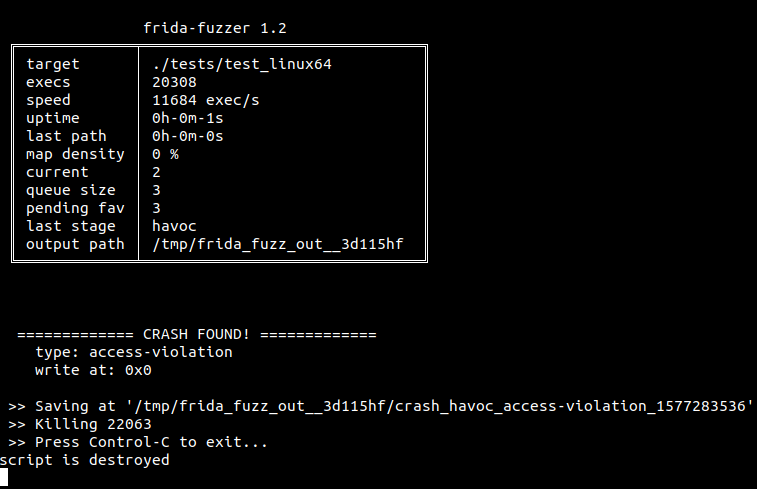
frida-fuzzer
 andreafioraldi/frida-fuzzer
Este fuzzer experimental está diseñado para ser utilizado para fuzzing en memoria de APIs.
dynamic-analysis-sandboxingexploitationapi-security-testing+3
andreafioraldi/frida-fuzzerEste fuzzer experimental está diseñado para ser utilizado para fuzzing en memoria de APIs.
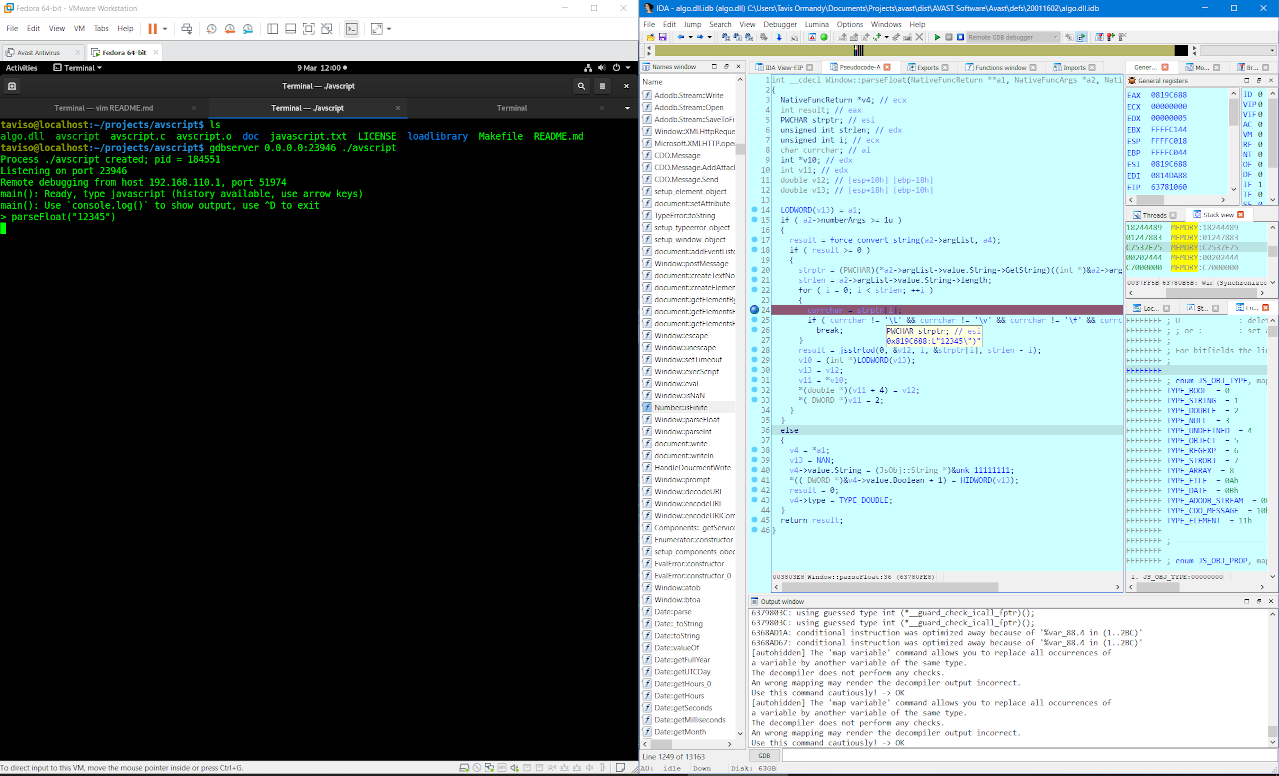 taviso/avscript
Avast Shell interactivo de JavaScript
 google/path-auditor
Auditor de funciones libc en tiempo de ejecución que detecta condiciones de carrera en el acceso a archivos y vulnerabilidades de enlaces simbólicos,…
 openstack-archive/syntribos
Herramienta de pruebas de seguridad de API en Python del Grupo de Seguridad de OpenStack
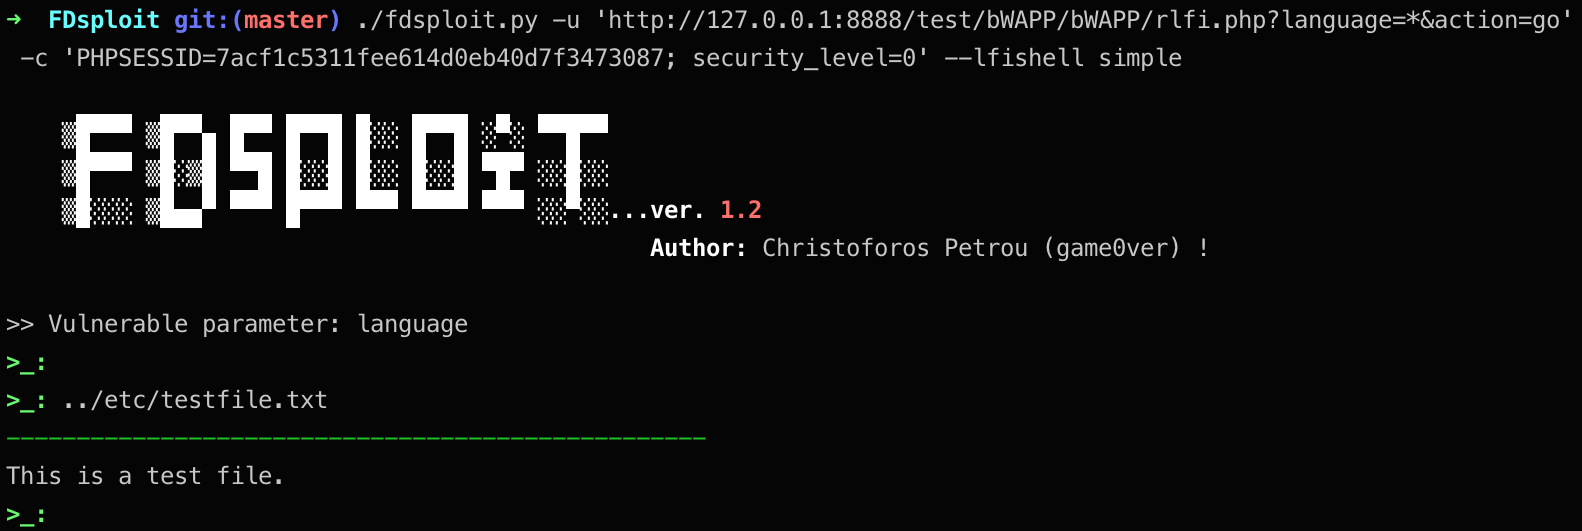 chrispetrou/fdsploit
Herramienta de fuzzing, enumeración y explotación de Inclusión de archivos y Recorrido de directorios.
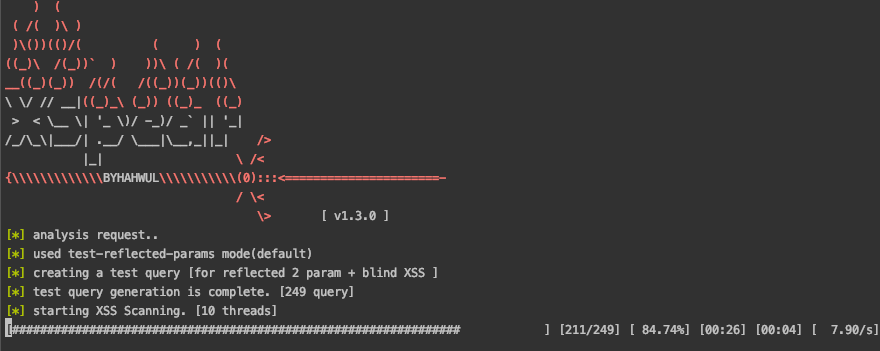 hahwul/xspear
🔱 Poderosa herramienta de escaneo XSS y análisis de parámetros&gem
 dark-lbp/isf
ISF(Industrial Control System Exploitation Framework),un framework de explotación basado en Python
 certcc/certfuzz
Este proyecto contiene el código fuente del CERT Basic Fuzzing Framework (BFF) y del CERT Failure Observation Engine (FOE).
 trailofbits/manticore
Herramienta de ejecución simbólica
 halit/isip
Kit interactivo de herramientas SIP para manipulación de paquetes, sniffing, ataques de hombre en el medio, fuzzing, simulación de ataques DoS.
 didi/kemon
Un marco de trabajo de código abierto basado en callbacks pre y post para la monitorización del kernel de macOS.
 yahoo/gryffin
Gryffin es una plataforma de escaneo de seguridad web a gran escala.
 osqzss/bladegps
Simulador de señales GPS en tiempo real para bladeRF
 jopohl/urh
Universal Radio Hacker: Investiga protocolos inalámbricos como todo un jefe
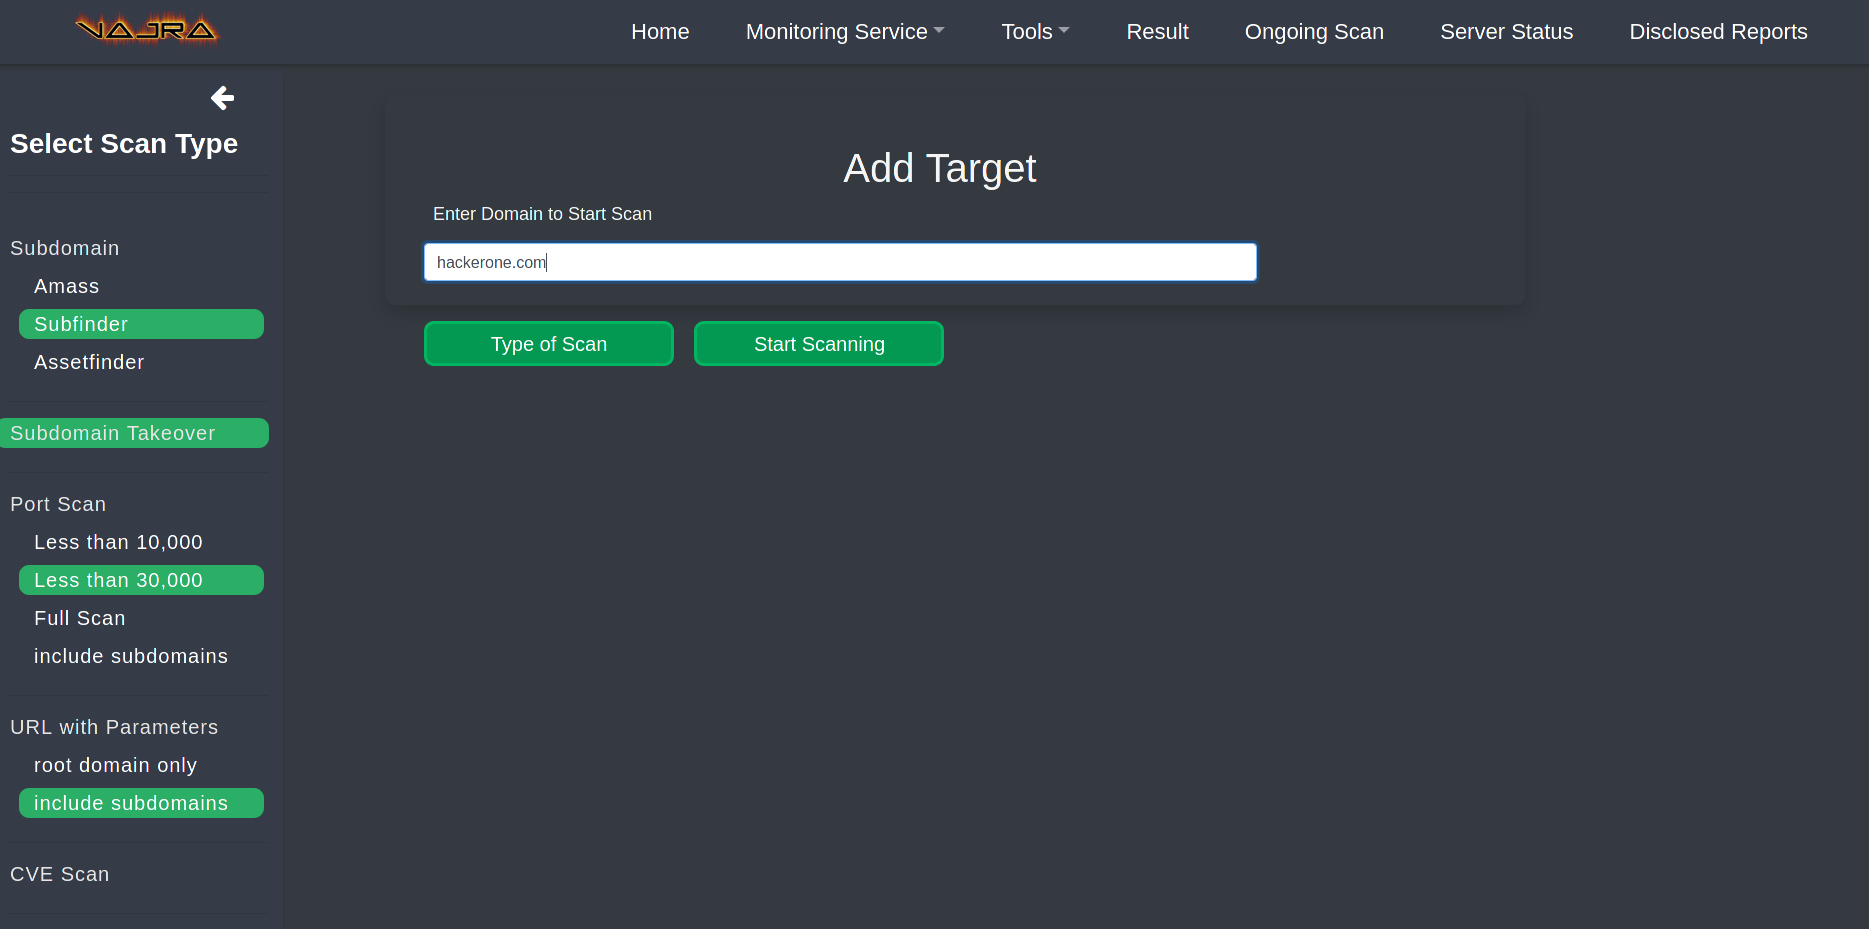 r3curs1v3-pr0xy/vajra
Vajra es un framework de hacking web automatizado altamente personalizable, basado en objetivos y alcances, para automatizar tareas de reconocimiento…