
godirb
 mycode83/godirb
Fast and easy-to-use directory brute-forcer written in Go.
vulnerability-scannersweb-vulnerability-scannersinformation-gathering+3
5hace 1 mes
mycode83/godirbFast and easy-to-use directory brute-forcer written in Go.
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 foxirain/linux-kernel-codex-harness
Herramienta de investigación de vulnerabilidades del kernel de Linux basada en evidencia, utilizada en la investigación de CVE-2026-31720
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
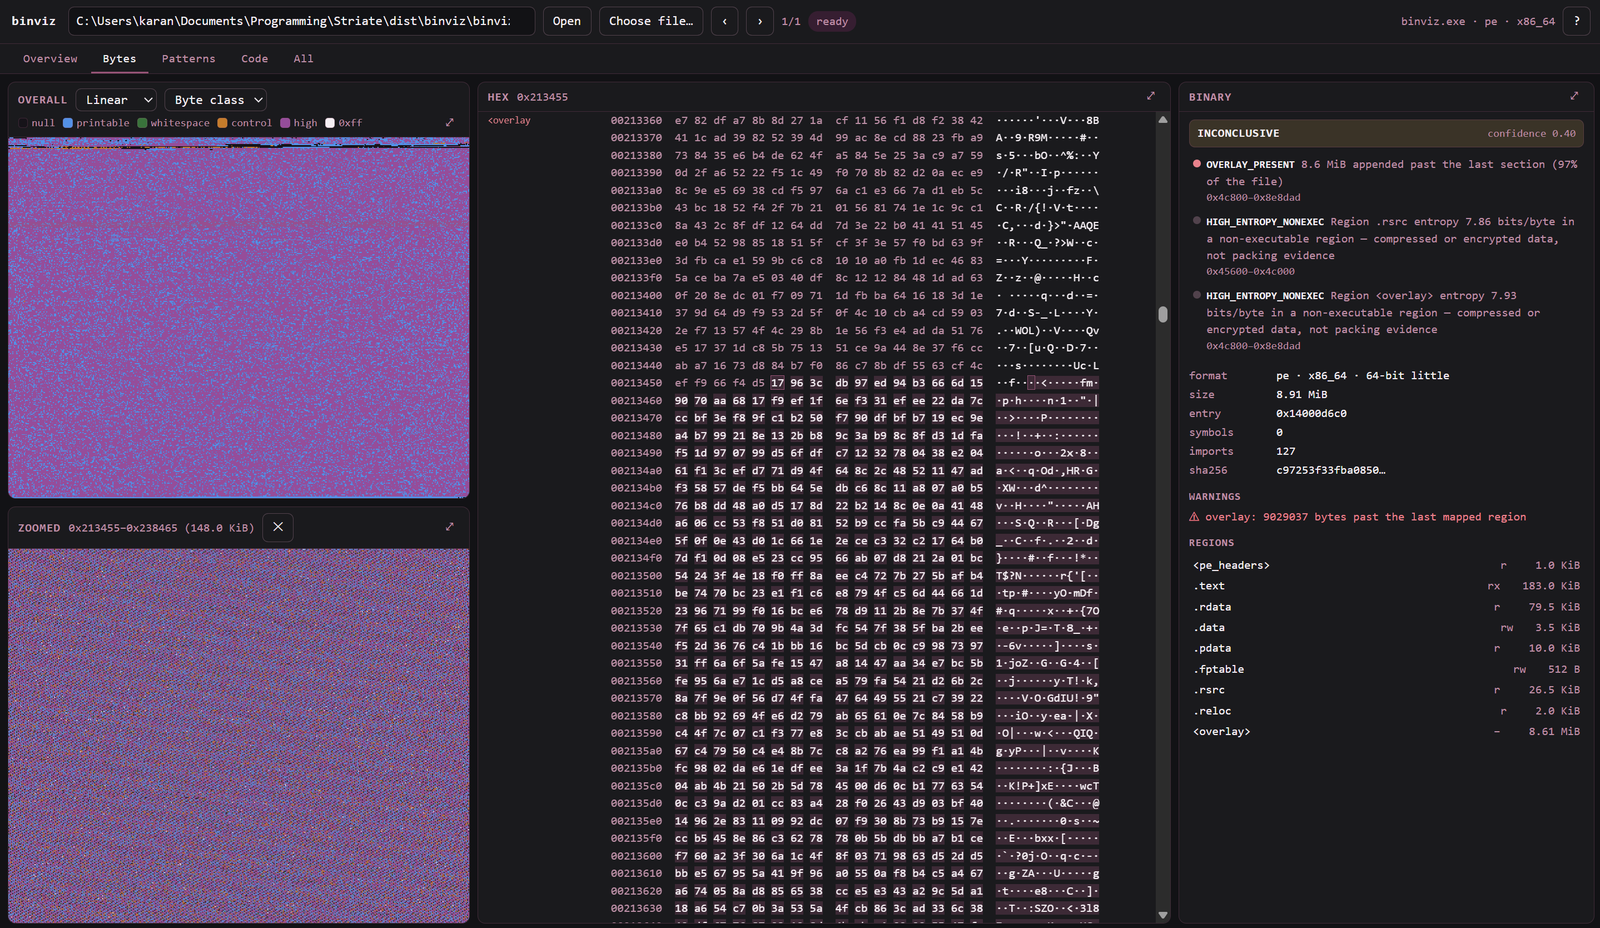 karankantaria/binviz
Visualizador binario y herramienta de triaje: superficies de entropía, clases de bytes y Hilbert, diagramas de puntos y grafos de flujo de control…
 manishkanyal/log4j-scanner
Un escáner de vulnerabilidades Log4j se utiliza para identificar el CVE-2021-44228 y el CVE_2021_45046
 cobbbex/cisco-asa-vulnerability-research
Ingeniería inversa sistemática del binario lina de Cisco ASA para descubrir y analizar vulnerabilidades de corrupción de memoria, incluyendo…
 trailofbits/polytracker
Una herramienta de instrumentación basada en LLVM para el seguimiento universal de taint, el análisis de flujo de datos y el trazado.
 trailofbits/test-fuzz
Macros de Rust y subcomando de Cargo para automatizar el fuzzing con afl.rs, incluida la generación de corpus y la implementación de harnesses,…
 thisistfs/rogue-framework
Desktop workbench for AFL++ fuzzing, cross-architecture QEMU emulation, harness development, Ghidra headless analysis, custom mutators, and patch…
 0x0mar/smod
MODBUS Framework de Pruebas de Penetración
 momalab/icsfuzz
Fuzzer instrumentado para aplicaciones de control ICS basadas en PLC, dirigido al runtime de Codesys en controladores Wago para descubrir corrupción…
 angorafuzzer/angora
Fuzzer guiado por cobertura que utiliza rastreo de taint y optimización escalar para resolver restricciones de ruta sin ejecución simbólica,…
 hslatman/awesome-industrial-control-system-security
Una lista curada de recursos relacionados con la seguridad de Sistemas de Control Industrial (ICS).
 snort3/snort3
Sistema multihilo de detección y prevención de intrusiones en red con detección basada en reglas, inspección consciente del protocolo y análisis de…
 google/honggfuzz
Fuzzer de software orientado a la seguridad. Admite fuzzing evolutivo dirigido por retroalimentación, basado en cobertura de código (tanto por…
 rust-fuzz/cargo-fuzz
Subcomando de Cargo para fuzzing de Rust guiado por cobertura con libFuzzer: crear y ejecutar objetivos de fuzz, minimizar fallos y corpus, y…
 google/boringssl
Fork de OpenSSL que implementa TLS, primitivas criptográficas y manejo de certificados X.509 para su uso en Chrome y Android, sin garantías de…